#1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 cado-security/dfir_resources_revil_kaseya
REvil 랜섬웨어 Kaseya 공급망 공격에 대응하는 DFIR 전문가를 위한 리소스

 withsecurelabs/flair
Windows 호스트에서 핵심 포렌식 아티팩트를 반자동으로 수집하기 위한 경량 배치 스크립트로, OS 기본 도구만 사용하여 사고 대응 및 트라이지(triage)를 지원합니다.
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlack 헌팅 쿼리로, 파일, 모듈 로드 및 프로세스 이벤트를 통해 PrintNightmare(CVE-2021-1675) 악용을 탐지하며, Sigma 규칙을 기반으로 합니다.
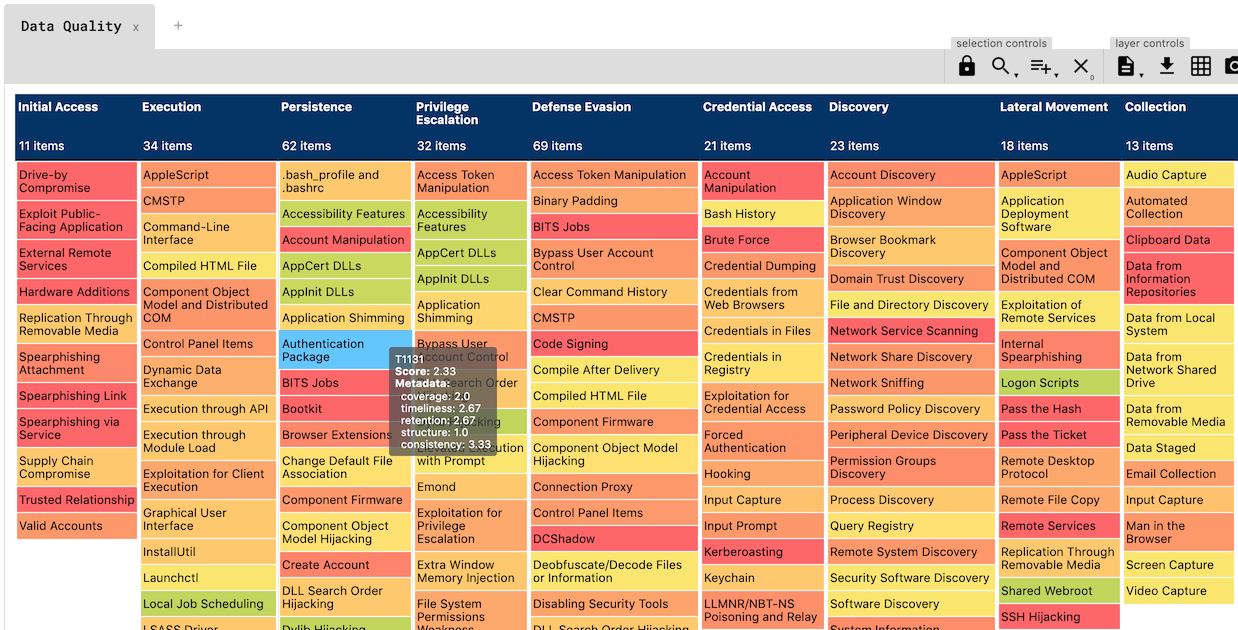 hxnoyd/ossem-power-up
데이터 품질을 평가하는 도구로, 훌륭한 OSSEM을 기반으로 구축되었습니다.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles는 다양한 Corelight, Suricata 및 Zeek 솔루션을 설치, 구성, 실행 및 관리하는 Ansible Roles 및 playbooks 모음입니다.
 elemental-attack/elemental
Elemental - ATT&CK 위협 라이브러리
 packetsifter/packetsiftertool
PacketSifter는 분석가가 패킷 캡처(pcap)를 분석하여 주목할 만한 트래픽을 찾는 데 도움을 주도록 설계된 도구/스크립트입니다. PacketSifter는 인수로 pcap을 받아 여러 파일을 출력합니다.
 toolswatch/vfeed
상호 연관된 CVE 취약점 및 위협 인텔리전스 데이터베이스 API
 cyberdefenders/detectionlabelk
DetectionLabELK는 Splunk 대신 ELK 스택을 사용하는 DetectionLab의 포크입니다.


 concinnity-risks/ransomcoinpublic
바이너리에서 암호화폐 주소 및 기타 침해 지표를 추출하는 DFIR 도구입니다.

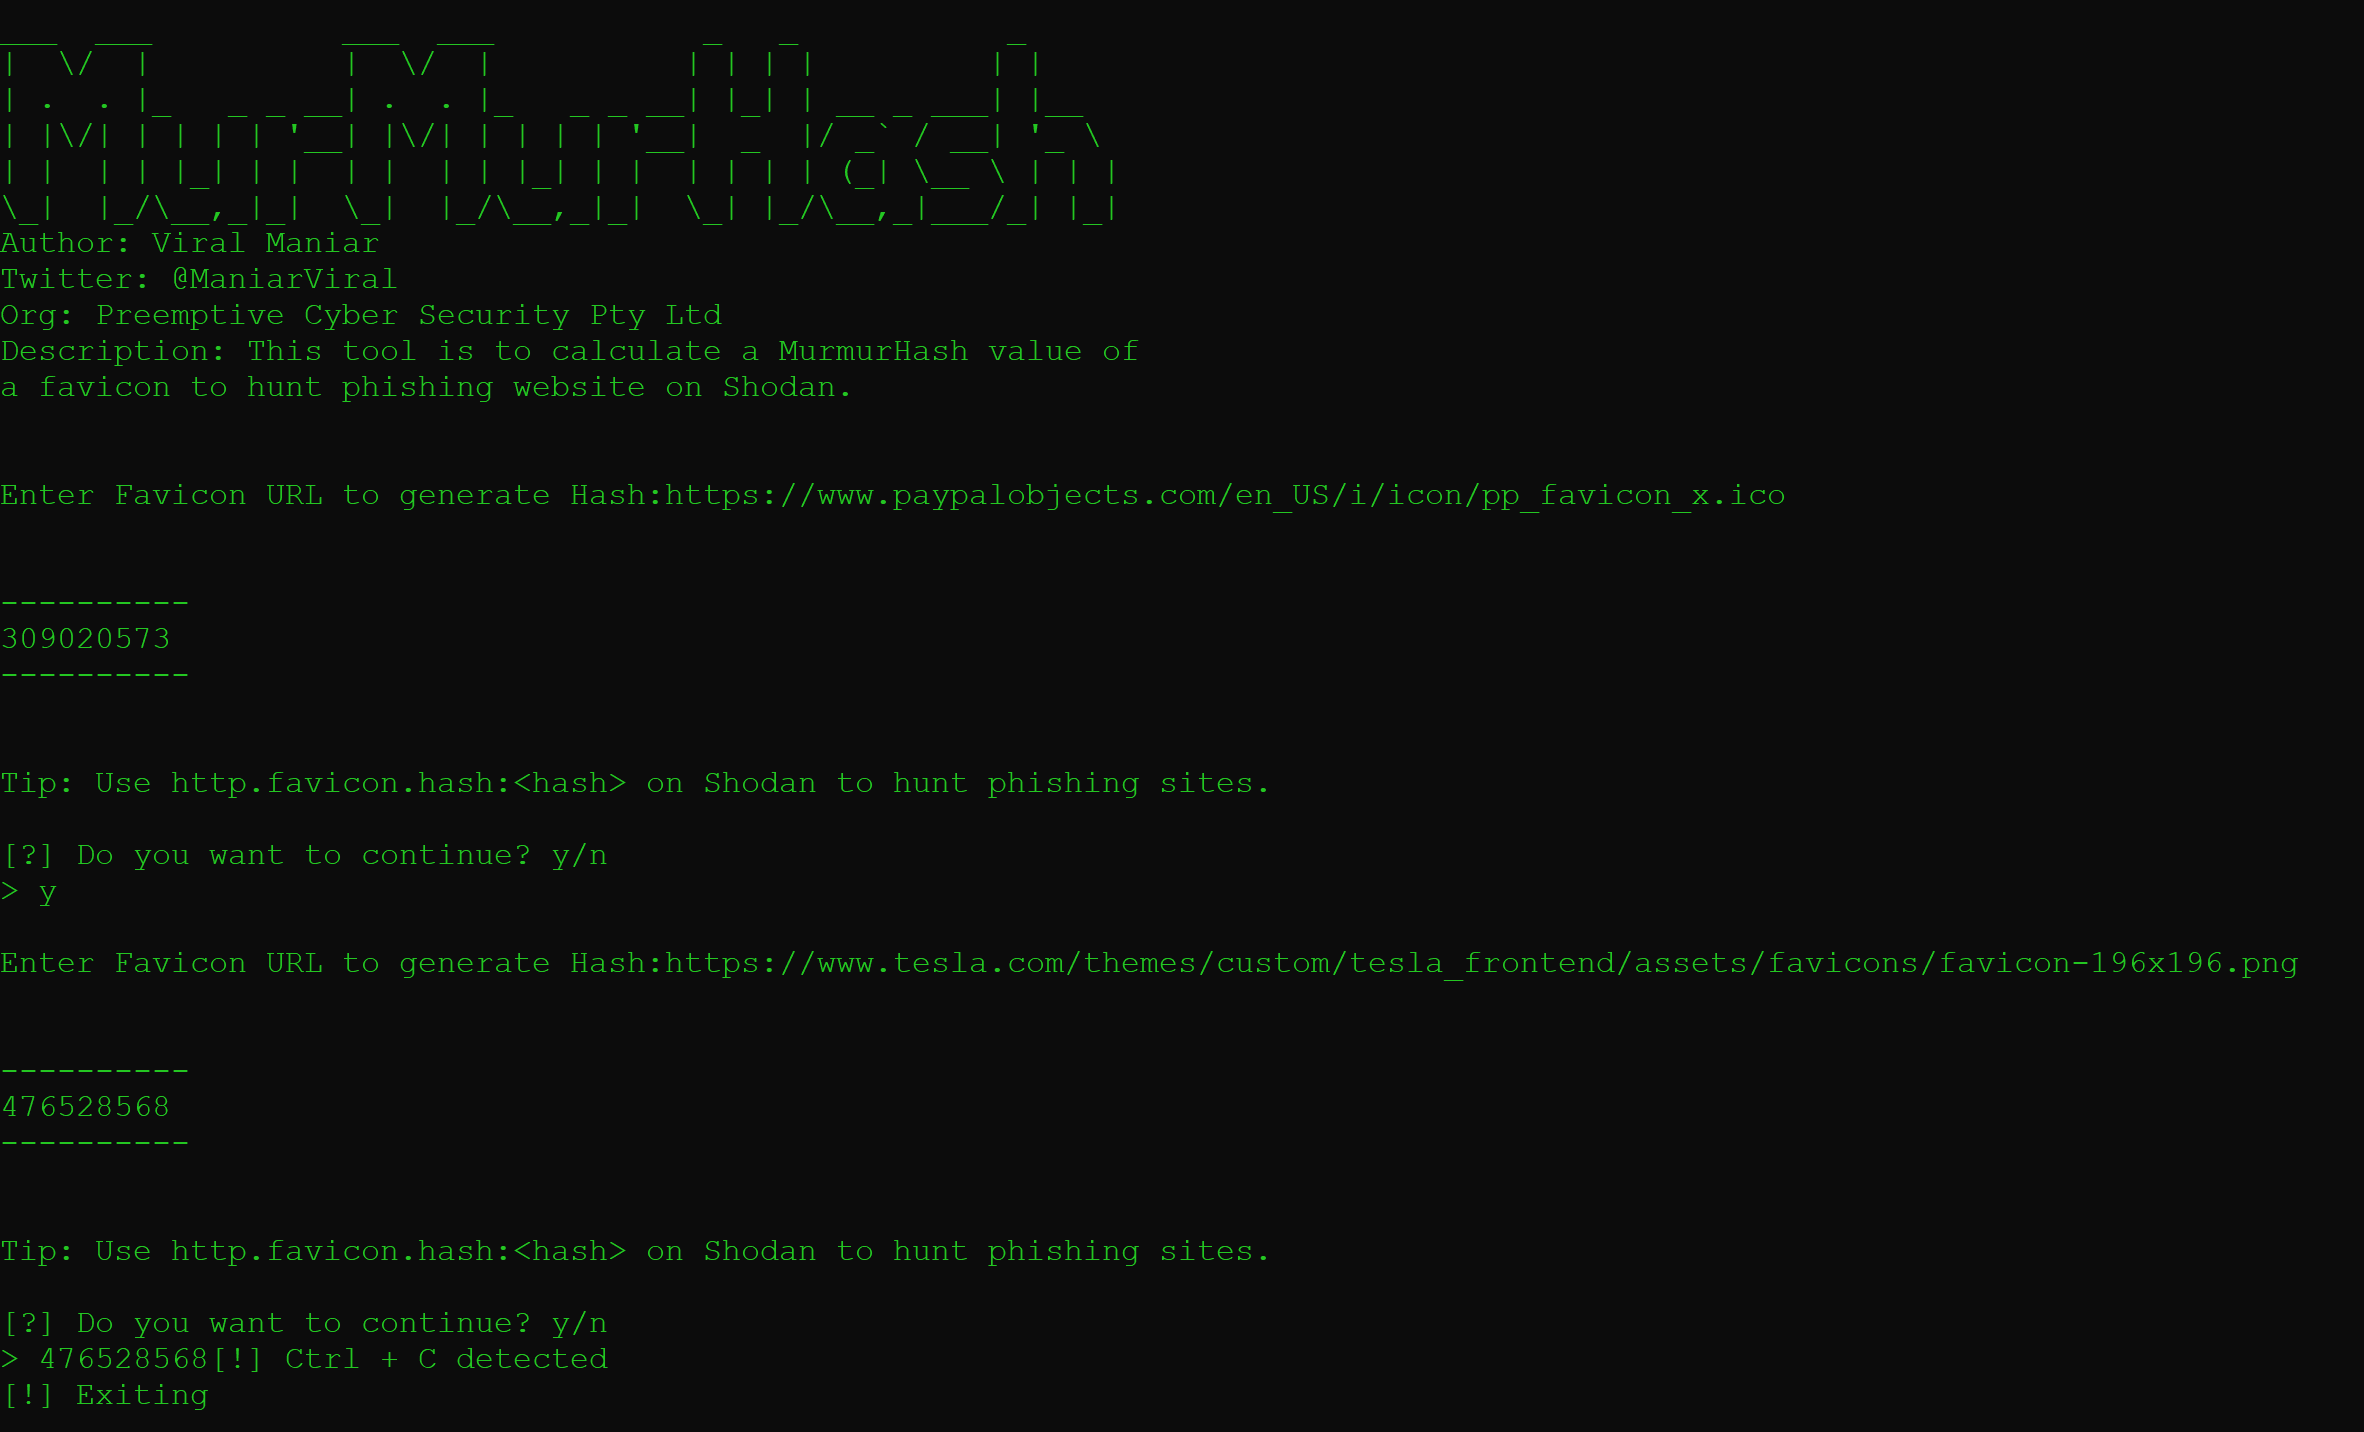 viralmaniar/murmurhash
이 작은 도구는 Shodan 플랫폼에서 피싱 웹사이트를 찾기 위해 favicon의 MurmurHash 값을 계산합니다.
 jangeisbauer/gundog
gundog - Microsoft Defender에서의 안내된 헌팅
 taxiiproject/libtaxii
TAXII 서비스를 호출하는 TAXII 메시지를 처리하기 위한 Python 라이브러리