
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 malwaremorghulis/sunburst
Shannon 엔트로피를 사용한 SUNBURST C2 1단계 탐지
 securityjoes/threatresearch
Python 기반 악성코드 계열별 설정(config) 추출기로, PlugX, Remcos, templateX 및 RedLine Stealer를 포함하며, 위협 연구와 침해 대응을 위한 C2 구성(configuration) 추출을 지원합니다.
 qjawls2003/blacklotus-detection
CVE-2022-21894 관련 자료를 위한 공개 저장소
 bakedmuffinman/blacklotusdetection
CVE-2022-21894: BlackLotus 캠페인에 대한 IOC 탐지를 돕기 위해 제작되었습니다.

 fr0gger/awesome_malware_techniques
이것은 멀웨어 기법에 관한 리소스 저장소입니다.
 olafhartong/threathunting
위협 사냥을 안내하기 위해 MITRE ATT&CK에 매핑된 Splunk 앱
 maliceio/malice
VirusTotal Wanna Be - 이제 힙스터가 100% 더 추가되었습니다
 fireeye/pywintrace
Python ctypes 래퍼로, Windows용 이벤트 추적(ETW)을 통해 세션 제어, 이벤트 캡처, 보안 모니터링 및 포렌식 분석을 위한 사용자 정의 콜백을 지원합니다.
 yousseflahouifi/moniorg
Certificate Transparency 로그를 활용하여 조직의 새로 발급된 도메인을 발견하고 추적하는 수동적 도메인 모니터링 도구로, Slack 알림을 지원합니다.
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
CVE-2023-23397용 익스플로잇
 mikesxrs/cve-2023-21716_yara_results
https://github.com/AmgdGocha/Detection-Rules/blob/main/CVE-2023-21716.yar 의 YARA 규칙과 일치하는 파일에 대한 레트로헌트 결과
 lasq88/socgholish_finder
웹사이트에서 SocGholish JavaScript 주입을 스캔하고, 악성 페이로드를 난독 해제하며, 멀버타이징 캠페인에 사용되는 섀도잉 도메인 URL을 보고합니다.
 cyb3rtus/keepass_cve-2023-24055_yara_rule
손상 가능성이 있는 KeePass 구성 파일을 탐지하기 위한 간단한 yara 규칙을 포함합니다.

 otrf/ossem
커뮤니티 주도 프로젝트로, Windows, Linux 및 클라우드 플랫폼 전반에서 탐지 분석 및 데이터 정규화를 개선하기 위해 보안 이벤트 로그를 문서화, 표준화 및 모델링합니다.
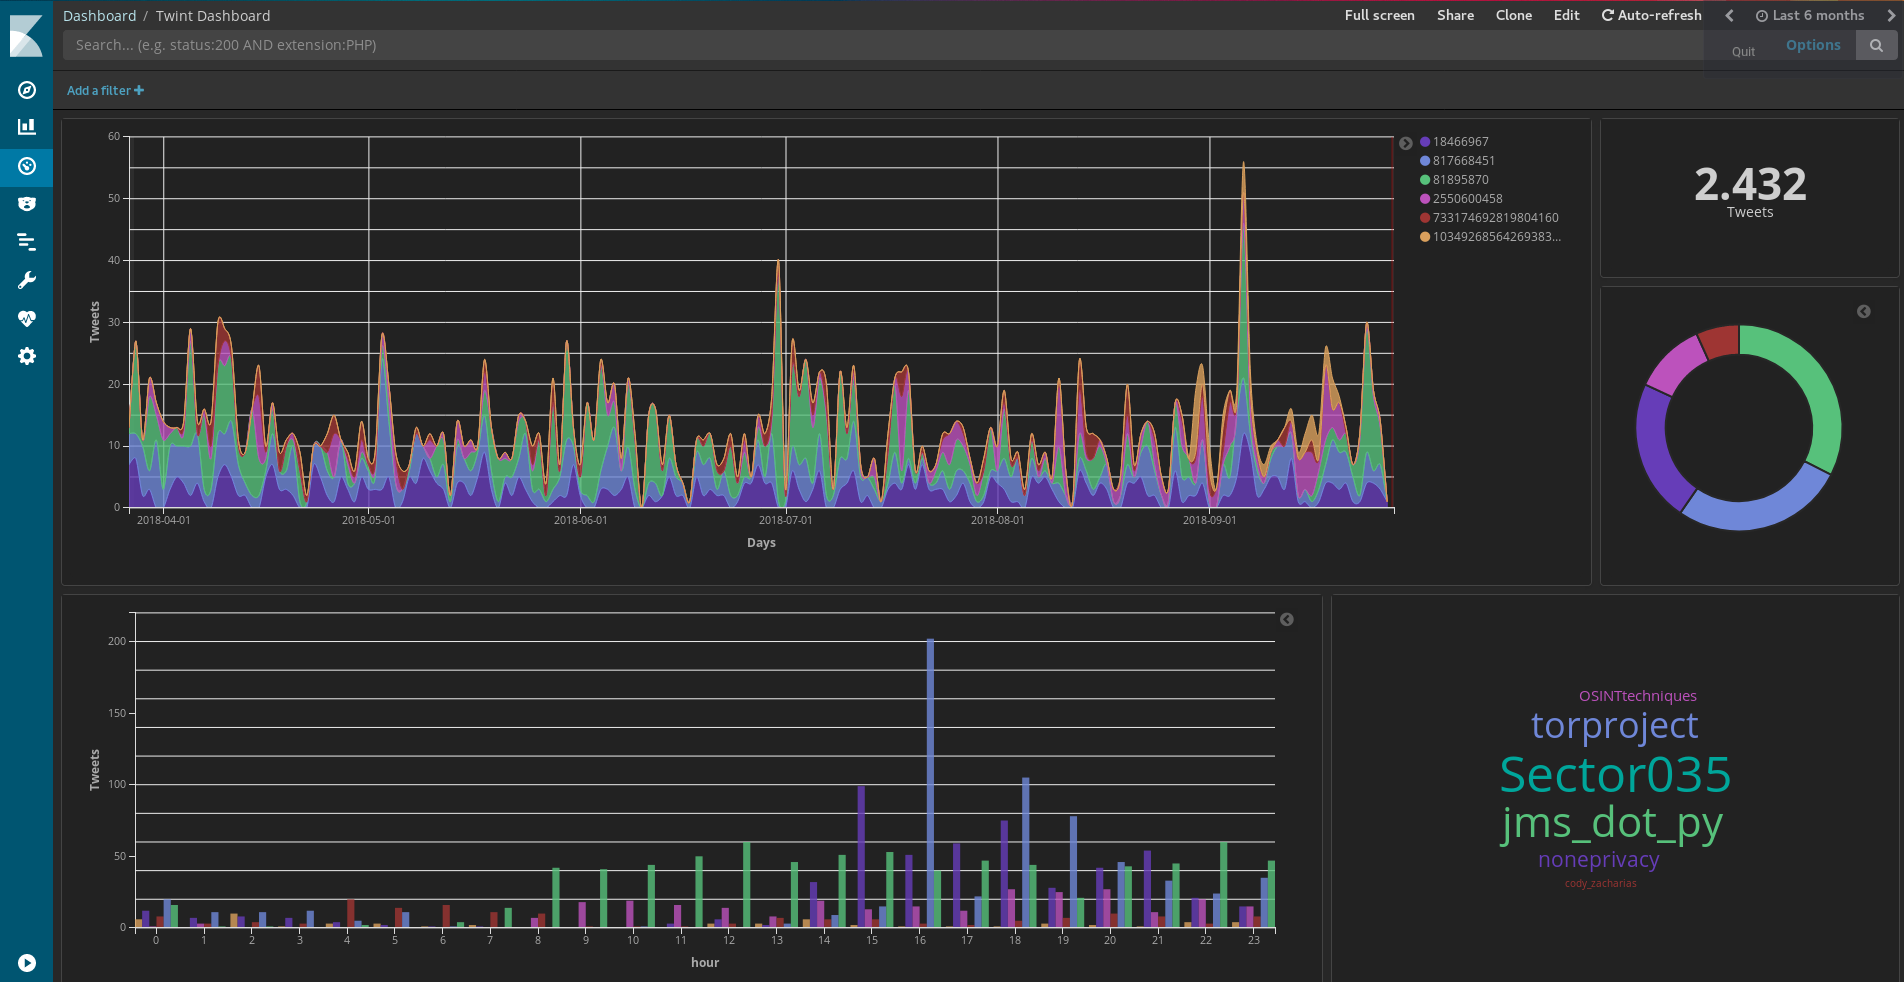 twintproject/twint
고급 Twitter 스크래핑 및 OSINT 도구로, Python으로 작성되었으며 Twitter의 API를 사용하지 않습니다. 사용자의 팔로워, 팔로잉, 트윗 등을 스크래핑하면서 대부분의 API 제한을 회피할 수 있습니다.
 embee-research/sigma
탐지 규칙을 대중에게 공개하기 위한 저장소







