
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
I have submitted a report on the Telegram sticker vulnerability, SECURITY VULNERABILITY ANALYSIS REPORT Telegram 0-Click RCE vulnerability…
 ashrafzaryouh/cve-2026-3055
CVE-2026-3055에 대한 보안 권고 및 기술 분석으로, Citrix NetScaler ADC/Gateway SAML IdP에서 발생하는 인증 없이 악용 가능한 범위 초과 메모리 읽기 취약점이며, 영향을 받는 버전과 해결 방안을 다룹니다.
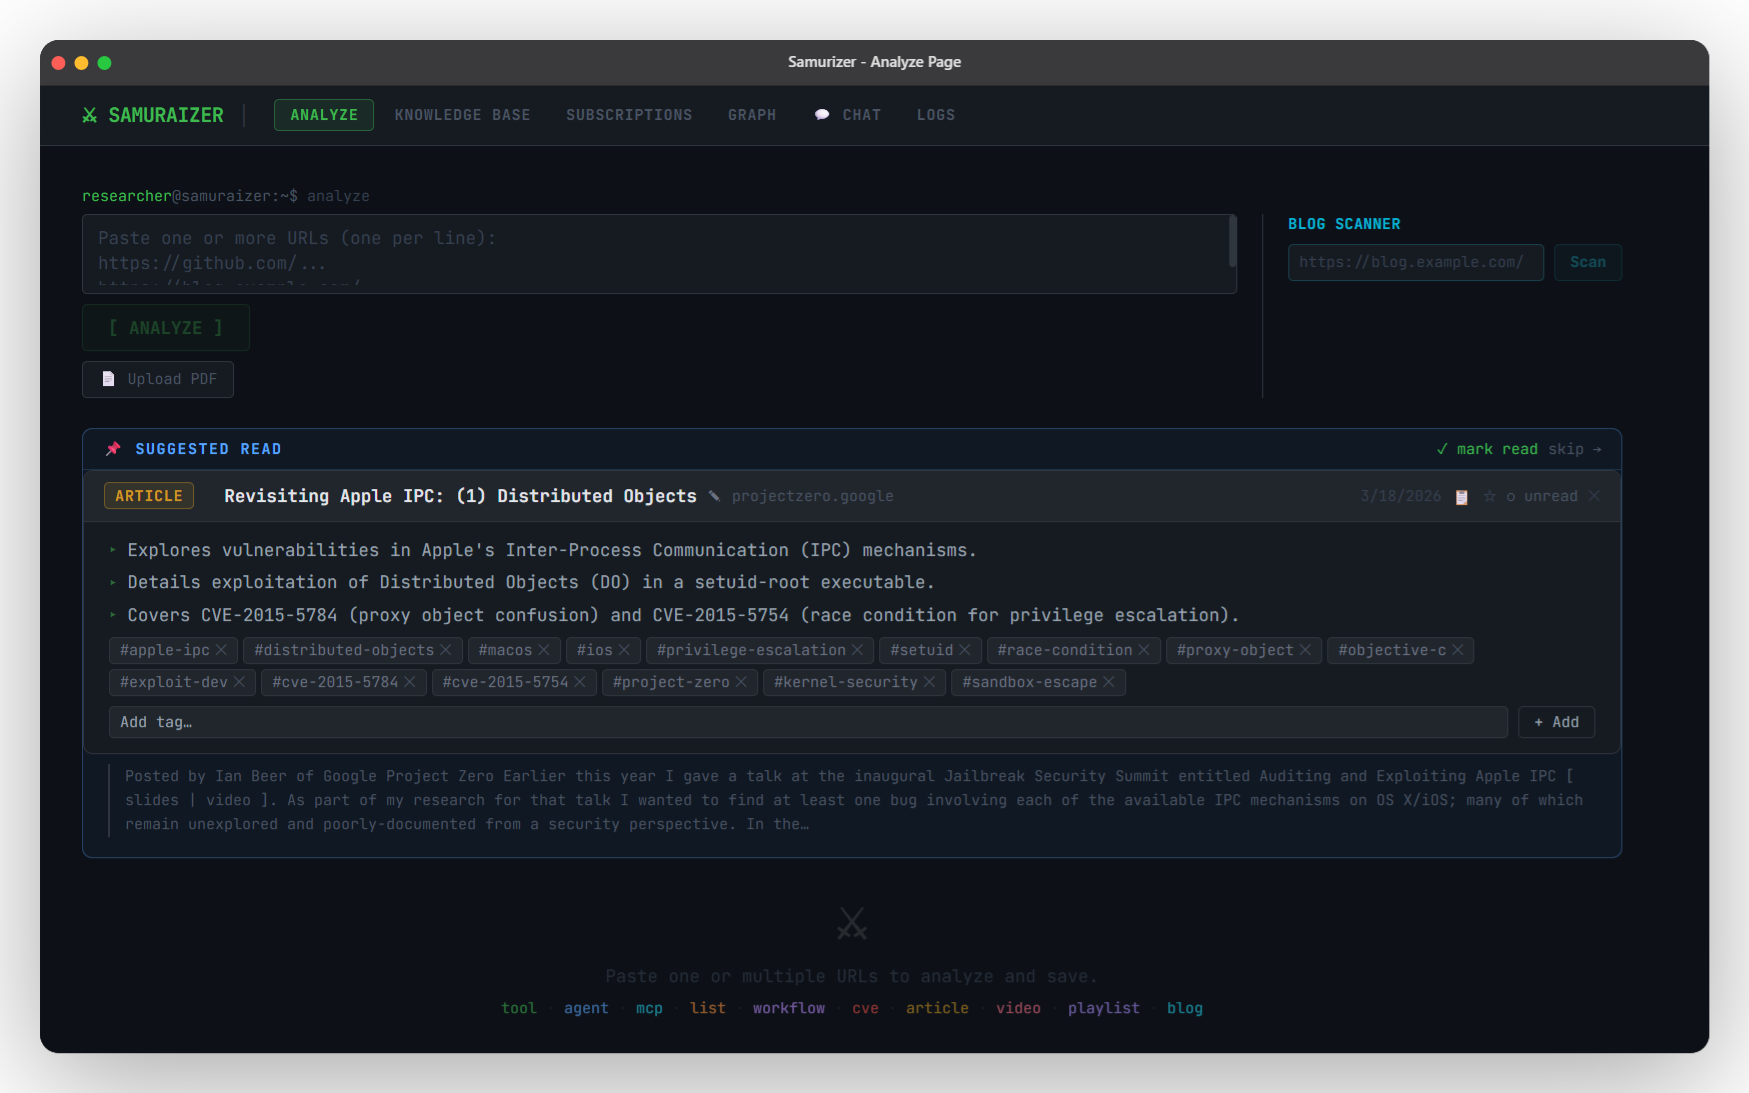 zomry1/samuraizer
NotebookLM을 강화한 버전 — 보안 연구자를 위해 특별히 설계됨.
 hargabyte/cve-scanner
OpenClaw용 로컬 CVE 스캐너로, 522개 이상의 알려진 취약점과 버전을 대조하고 최근 HIGH 심각도 CVE를 표시하며 업그레이드를 권장합니다. 네트워크 호출 없음, 100% 감사 가능.
 speytech/c-sentinel
UNIX 시스템용 의미론적 관찰 가능성 - AI 기반 분석을 갖춘 경량 C 기반 시스템 프로버
 ashrafzaryouh/cve-2026-21643
FortiClientEMS 7.4.4 관리자 GUI에서 발생하는 사전 인증 SQL 인젝션 취약점인 CVE-2026-21643을 문서화한 권고 저장소로, 영향을 받는 버전, CVSS 세부 정보 및 해결 지침을 제공합니다.
 justjeff211/conti-ransomware-writeup
Splunk 8.2.2를 사용하여 Exchange 서버의 Conti 랜섬웨어 침해에 대한 전체 SOC 조사를 수행했습니다. Windows Security, Sysmon 및 IIS 로그 소스에서 28,145개의 이벤트를 분석하여 전체 공격 체인을 재구성했습니다. 세…
 squiblydoo/certreport
개인이 신고하는 데 드는 수고를 덜어 Authenticode 인증서 신고를 지원하는 도구입니다.
 sh1katagana1/threatintelligence
사이버 위협 인텔리전스에 관한 모든 것을 담은 저장소
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
EDR 텔레메트리 및 정적 악성코드 분석을 활용하여 Critical 심각도 제로클릭 RCE 익스플로잇(CVE-2025-21298)을 기술적으로 조사하고 호스트를 격리합니다.
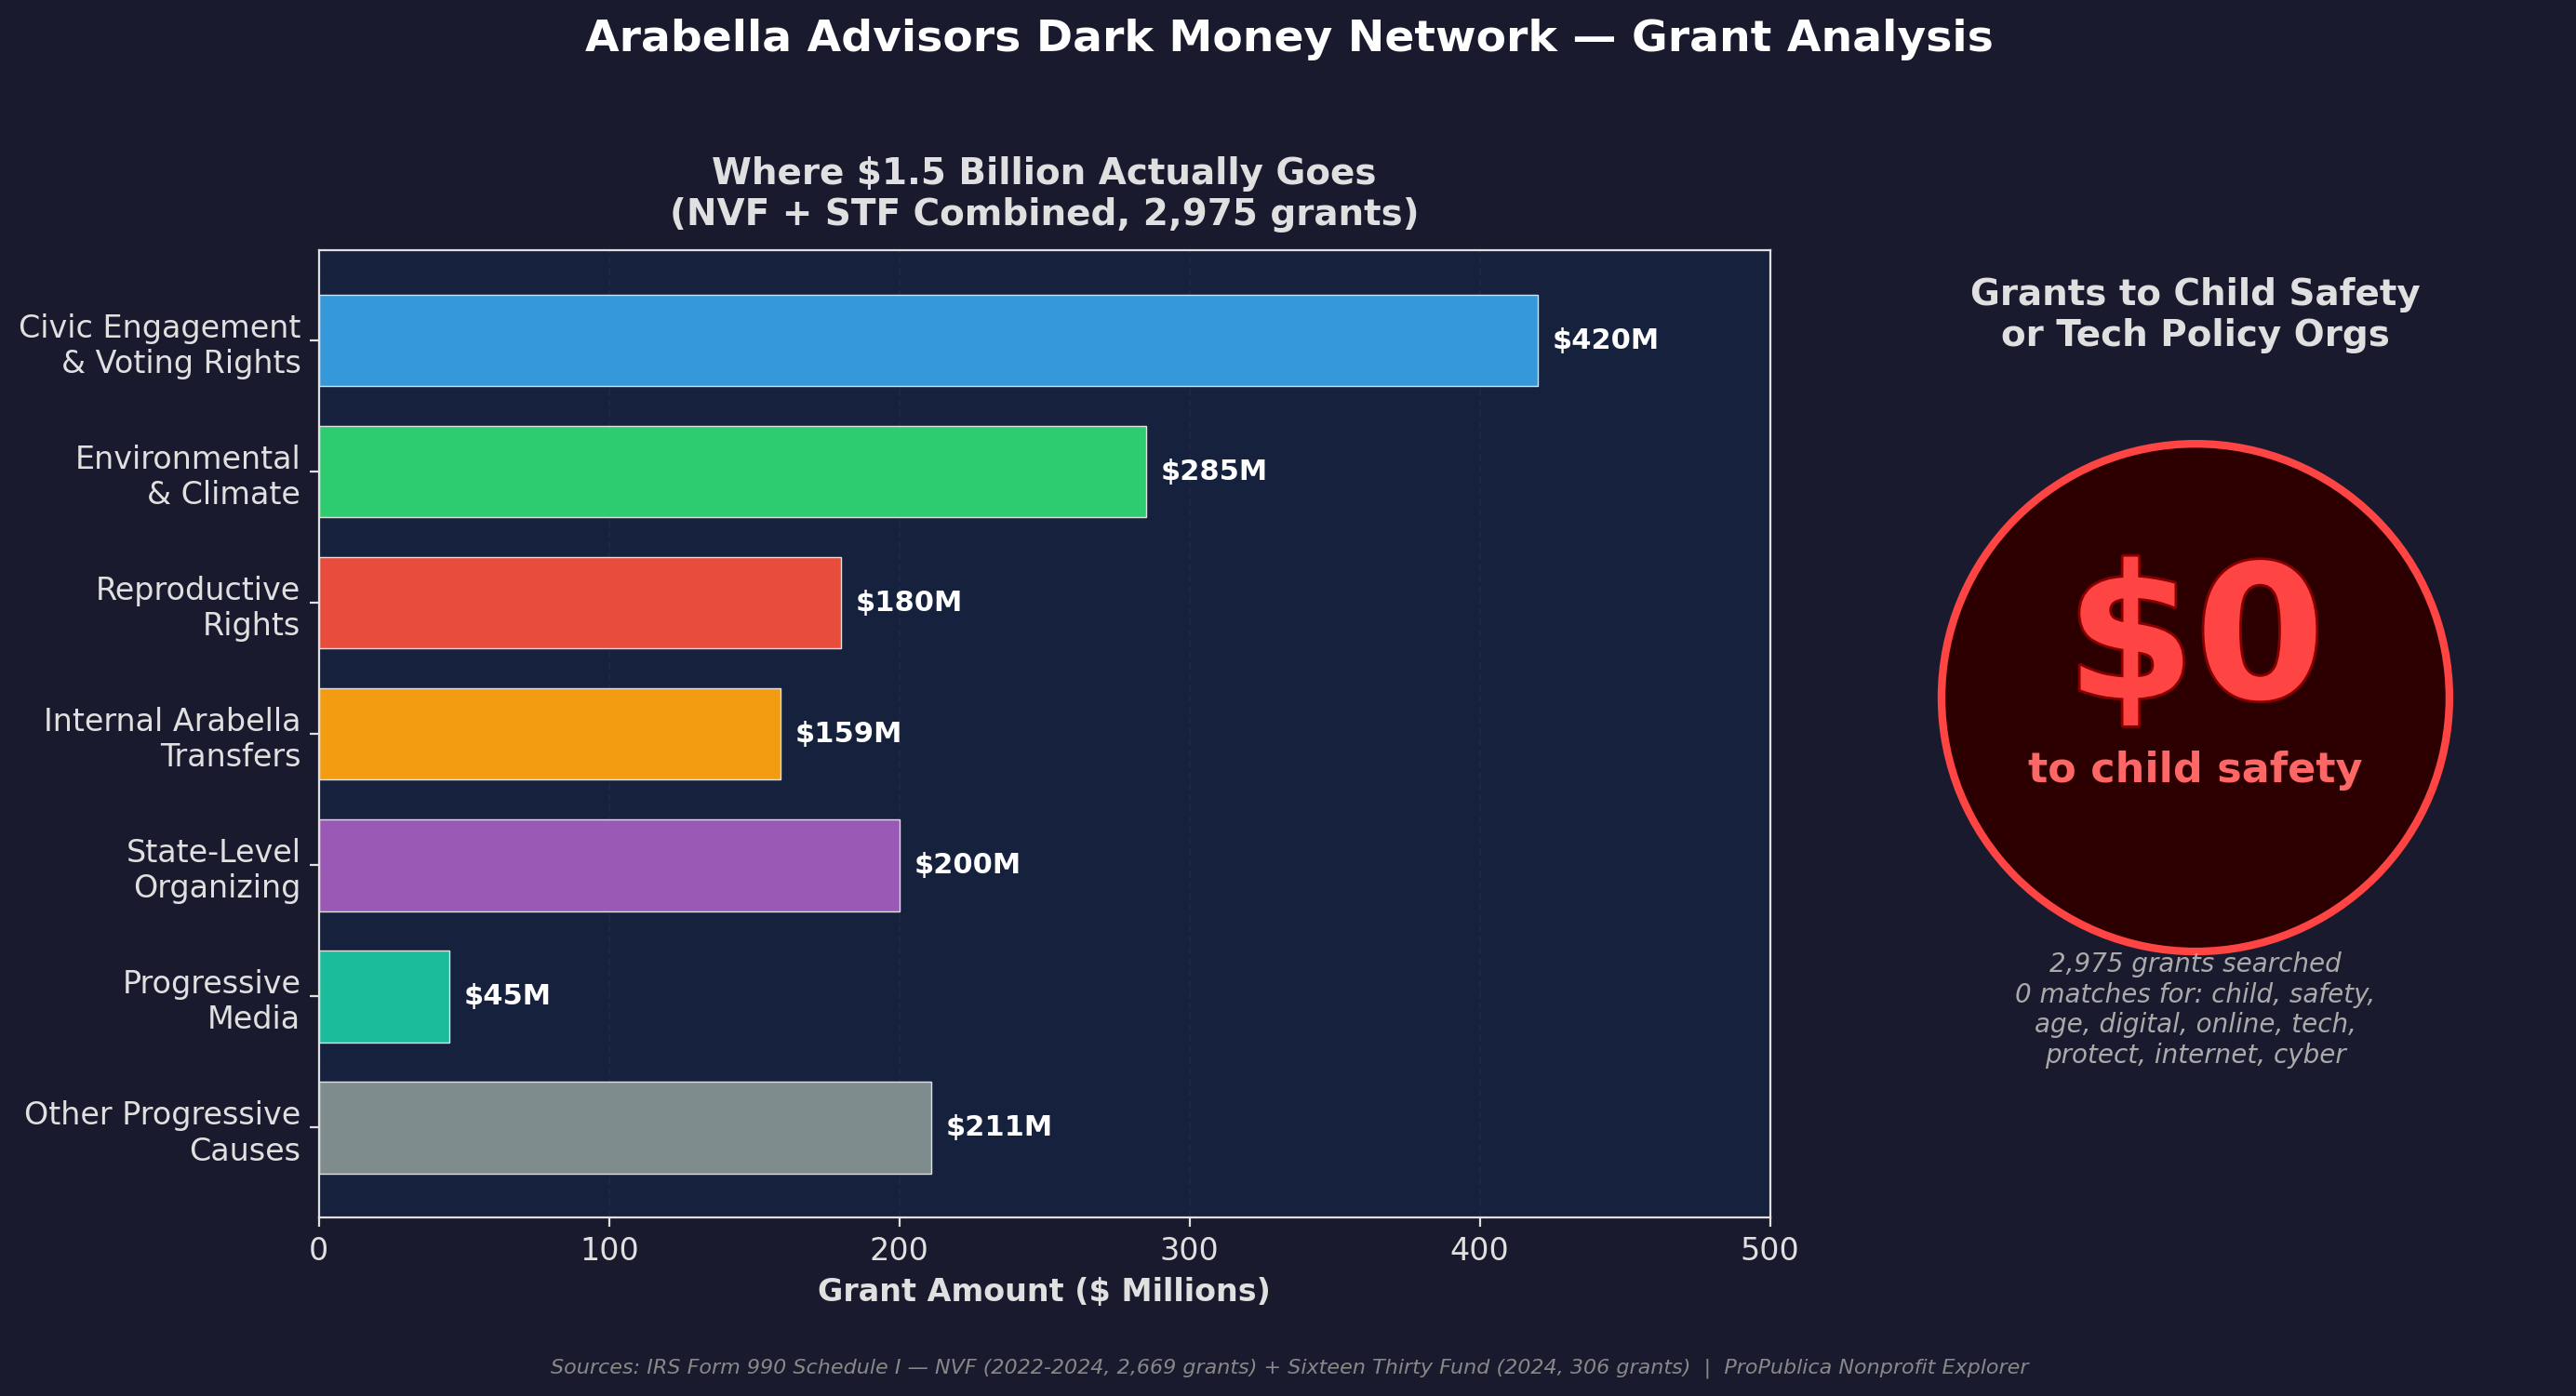 upper-up/meta-lobbying-and-other-findings
오픈소스 인텔리전스를 활용한 메타의 앱스토어 책임법(App Store Accountability Act) 관련 다채널 로비 캠페인 조사로, 공개 기록 분석을 통해 다크 머니(dark money) 흐름, 입법 영향력, 그리고 아스트로터프(astroturf) 옹호 활동을…
 edi-marc/vulnerability_list
이 저장소는 제 활동 중 발견한 CVE에 대한 정보를 포함합니다.
 playtikaoss/leaktopus
GitHub 및 페이스트 사이트를 위한 자동 비밀 및 유출 탐지 스캐너로, 휴리스틱 필터링, Shhgit/TruffleHog를 통한 IOL 강화, ELK 기반 검색 및 알림 기능을 갖추고 있습니다.
 aquasecurity/vexhub
오픈소스 프로젝트의 VEX(Vulnerability Exploitability eXchange) 문서를 집계합니다. 자동화된 보안 도구 통합을 위해 PURL별로 구성합니다.
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
 garethmsheldon/cve-2026-22557-unifi-detection
# CVE-2026-22557 탐지 콘텐츠 — UniFi Network Application 인증되지 않은 경로 탐색 (CVSS 10.0). YARA, Sigma, KQL, Splunk SPL, Sysmon 구성 및 bash 탐지 스크립트를 포함합니다.
 rsac-labs/quantickle
위협 연구를 위한 그래프 도구 키트 - 그리고 다른 것들
 inquest/threatkb
지식 베이스 워크플로우 관리를 위한 YARA 규칙 및 C2 아티팩트(IP, DNS, SSL) (현재 알파 상태)







