

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-21643 — FortiClientEMS 7.4.4 관리자 GUI에서 발생하는 사전 인증 SQL 인젝션 취약점인 CVE-2026-21643을 문서화한 권고 저장소로, 영향을 받는 버전, CVSS 세부 정보 및 해결 지침을 제공합니다. | Kitploit
도구/GitHubGitHub/ashrafzaryouh/cve-2026-21643
Defensive ToolsVulnerability AnalysisExploitationWeb SecurityThreat IntelligenceDatabase Security
GitHubashrafzaryouh/cve-2026-21643

CVE-2026-21643

FortiClientEMS 7.4.4 관리자 GUI에서 발생하는 사전 인증 SQL 인젝션 취약점인 CVE-2026-21643을 문서화한 권고 저장소로, 영향을 받는 버전, CVSS 세부 정보 및 해결 지침을 제공합니다.

저장소 보기
1877개월 전아직 검토되지 않음
공유

🚨 CVE-2026-21643 "FortiGhost": FortiClientEMS의 인증 전 SQLi RCE

bfx25_Blog-Forticlient-CVE-2026-21643-F

Critical CVSS Fortinet Published

FortiClientEMS 7.4.4의 인증되지 않은 SQL 인젝션
관리자 GUI에 대한 조작된 HTTP 요청을 통한 잠재적 원격 코드 실행


📋 개요

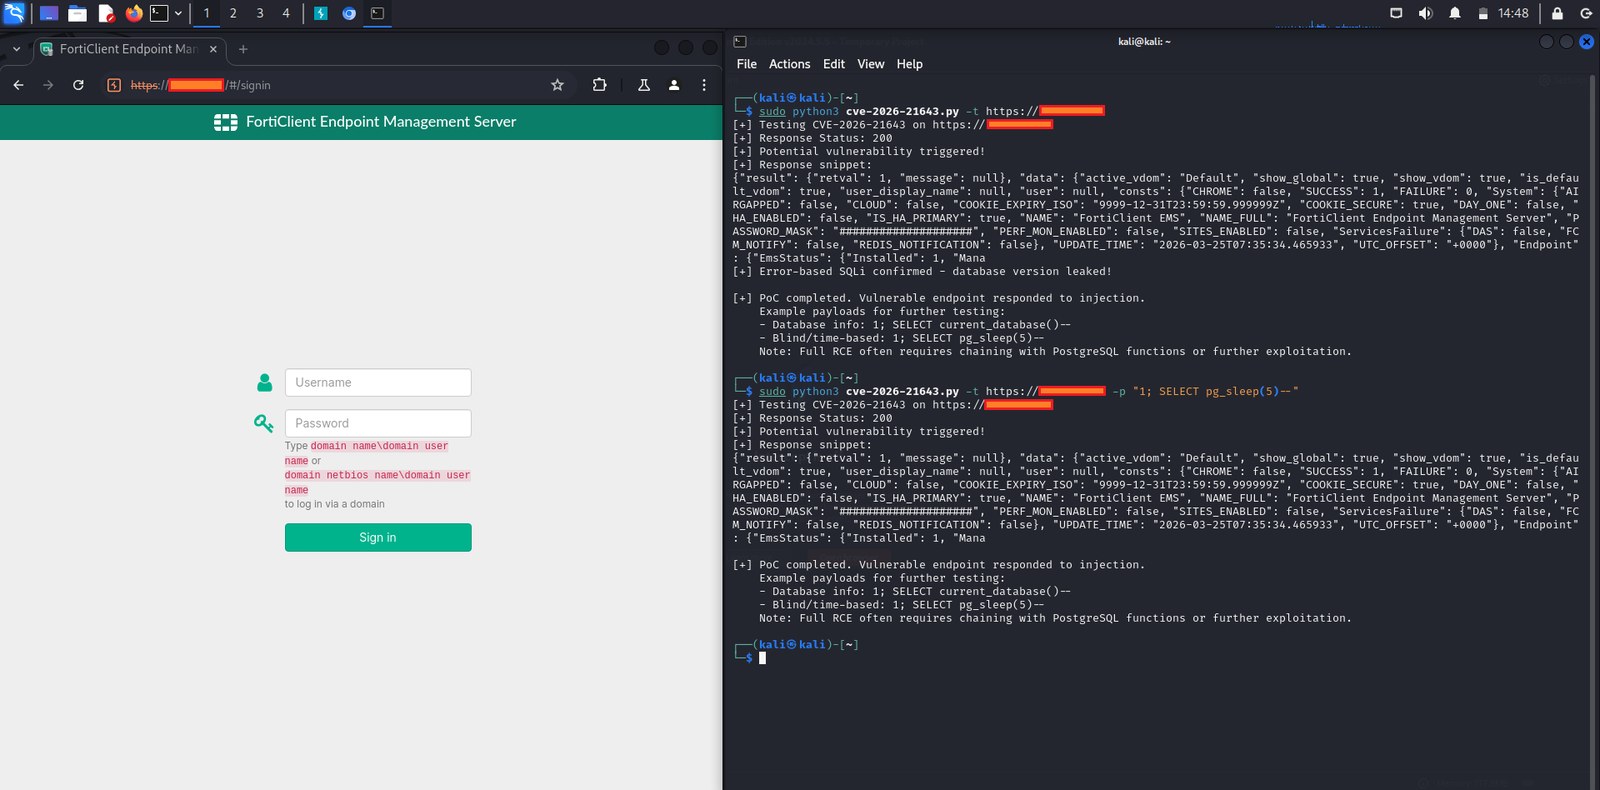
CVE-2026-21643은 Fortinet FortiClient Endpoint Management Server(FortiClientEMS) 버전 7.4.4에만 영향을 미치는 치명적인 SQL 인젝션 취약점(CWE-89)입니다.

인증되지 않은 원격 공격자가 웹 기반 관리 인터페이스(GUI)에 특수하게 조작된 HTTP 요청을 보내 무단 SQL 명령을 실행할 수 있습니다. 이로 인해 서버에서 임의 코드 실행을 포함한 전체 시스템 장악으로 이어질 수 있습니다.

핵심 위험: 이 취약점은 인증 전 단계에서 발생하므로, 인터넷에 노출되었거나 접근 가능한 모든 FortiClientEMS 인스턴스는 고가치 표적이 됩니다.

🔍 기술 세부 정보

cve-2026-21643
  • CVE ID: CVE-2026-21643
  • Fortinet IR: FG-IR-25-1142
  • 심각도: 치명적
  • CVSS v3.1 점수: 9.1 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
  • 취약점 유형: SQL 명령에 사용되는 특수 요소의 부적절한 중화(SQL Injection)
  • 영향받는 구성 요소: 관리 웹 인터페이스(GUI)
  • 공격 벡터: 원격, 특수하게 조작된 HTTP 요청을 통해 (보고된 바에 따르면 멀티테넌트 설정의 Site 헤더 및 /api/v1/init_consts와 같은 엔드포인트와 관련됨)
  • 인증 필요 여부: 없음
  • 사용자 상호작용: 없음
  • 알려진 공개 악용: 없음 (2026년 3월 기준)
  • 발견자: Fortinet 내부 (제품 보안 팀의 Gwendal Guégniaud)

📊 영향받는 버전

제품버전상태수정 버전
FortiClientEMS7.4.4영향받음**7.4.5+**로 업그레이드
FortiClientEMS7.4.x7.4.4만 해당7.4.5 이상
FortiClientEMS7.2.x영향 없음-
FortiClientEMS8.0.x영향 없음-
FortiClientEMS Cloud전체영향 없음-

✅ 해결 방안

긴급 조치 권장:

  1. 즉시 업그레이드하십시오. FortiClientEMS 7.4.5 또는 최신 릴리스(8.0 브랜치 포함)로 업그레이드하십시오.
  2. 관리 GUI에 대한 접근을 제한하십시오:
    • VPN, 방화벽 또는 제로 트러스트 솔루션 뒤에 배치하십시오.
    • EMS 웹 인터페이스를 인터넷에 직접 노출하지 마십시오.
  3. 관리 엔드포인트에 대한 의심스러운 요청(예: Site 헤더 또는 오류 기반 SQLi 패턴 관련)을 로그에서 모니터링하십시오.
  4. 추가 보호를 위해 사용 가능한 경우 FortiGuard IPS 시그니처를 적용하십시오.

Fortinet 공식 권고:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142


🛡️ 완화 조치 및 모범 사례

  • 패치 우선순위: 높음 — 인증 전 특성으로 인해 긴급 사안으로 취급하십시오.
  • 즉시 패치할 수 없는 경우 EMS 관리 인터페이스에 대한 외부 접근을 차단하십시오.
  • 멀티테넌트 구성을 검토하십시오 (Site 헤더 처리로 인해 더 노출됨).
  • 상세 로깅을 활성화하고 데이터베이스 오류 유출을 모니터링하십시오.
  • 환경 내 노출된 FortiClientEMS 인스턴스를 정기적으로 스캔하십시오.

참고: 이 결함은 7.4.4에서 멀티테넌시 지원과 관련된 미들웨어 리팩터링 중에 도입되었으며 7.4.5에서 조용히 패치되었습니다.


📚 참고 자료 및 추가 읽을거리

  • NVD - CVE-2026-21643
  • Fortinet PSIRT 권고 FG-IR-25-1142
  • Arctic Wolf 분석
  • The Hacker News 보도
  • Qualys ThreatPROTECT
  • SentinelOne 취약점 데이터베이스

📌 면책 조항

이 저장소는 방어 보안, 인식 제고, 정보 제공 목적으로만 유지됩니다. 가장 정확하고 최신의 지침은 항상 공식 Fortinet 권고를 참조하십시오.

여기에는 공개 익스플로잇이 포함되어 있지 않습니다.


⭐ 안전한 보안 유지에 도움이 되었다면 이 저장소에 Star를 눌러주세요!
🛠️ 기여, 수정 사항 또는 추가 IOC는 Pull Request를 통해 환영합니다.

최종 업데이트: 2026년 3월

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →