
 #1

 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
 abubakarsiddik31/zdr
규제 산업의 엔지니어를 위한 LLM API의 제로 데이터 보존 설정에 대한 선별된 가이드입니다. 제공업체별 ZDR 엔드포인트, 위협 모델, 규정 준수 매핑 및 자체 호스팅 패턴을 다룹니다.
 darksp33d/hyperhives-macos-infostealer-analysis
Full static analysis of HyperHives macOS Rust infostealer — 571 decrypted config values, C2 infrastructure, DPRK/Contagious Interview attribution,…
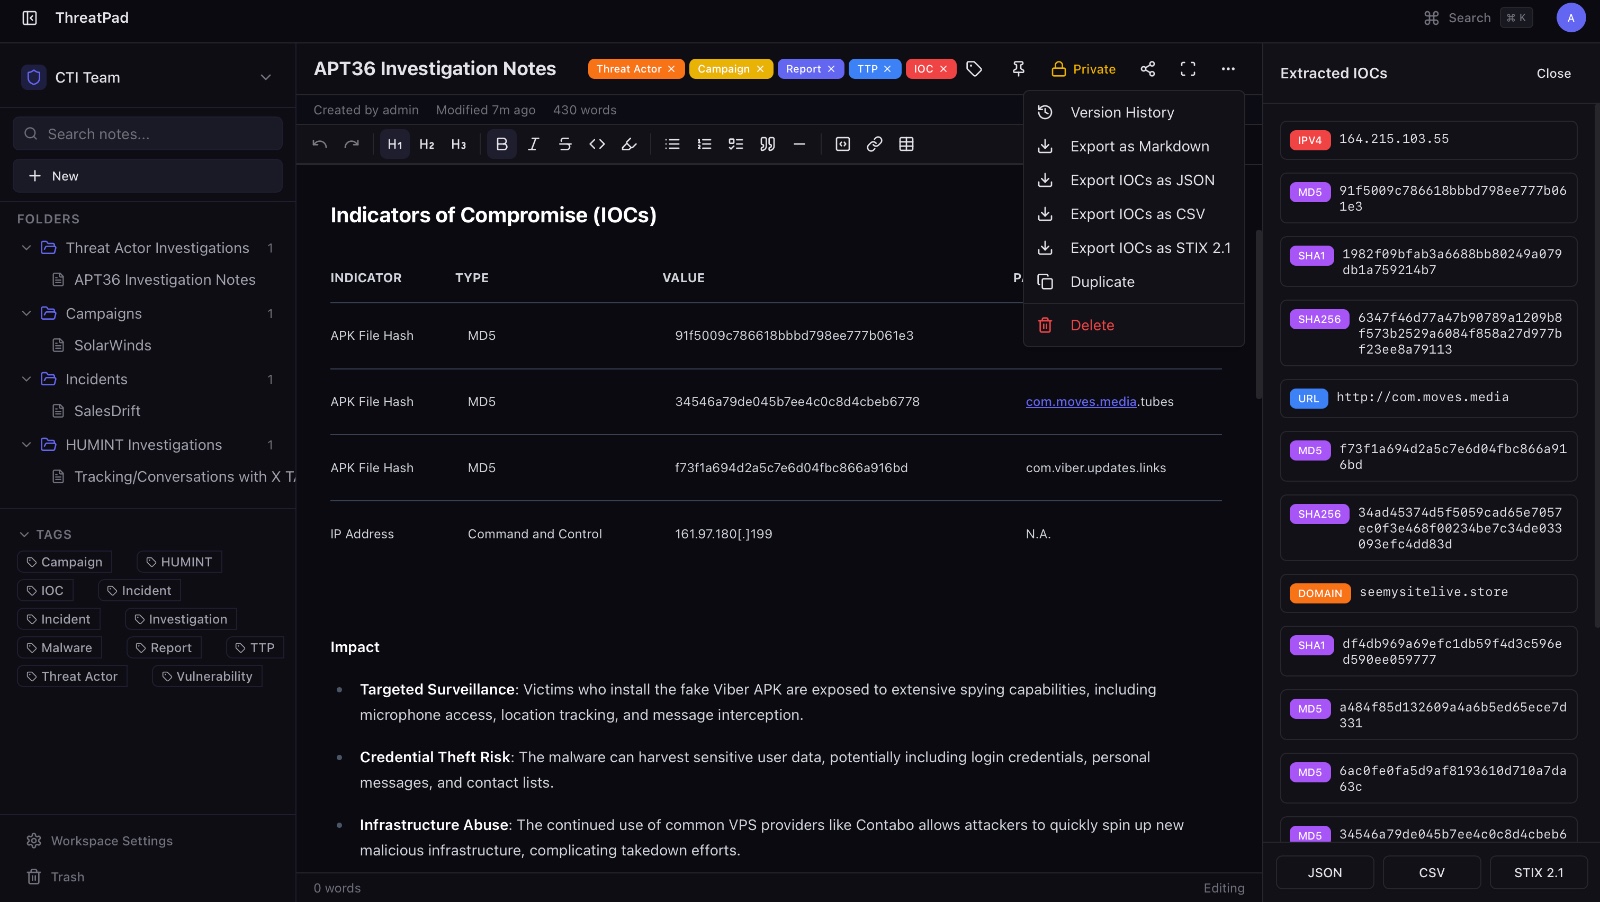 bhavikmalhotra/threatpad
사이버보안 및 CTI 팀을 위한 오픈소스 협업 노트 작성 플랫폼. IOC 자동 추출, STIX 2.1 내보내기, 실시간 편집, RBAC, 버전 기록, 및 감사 로깅. Docker로 자체 호스팅.
 adham504/sentinelthread-forensics
Hayabusa 엔진을 오케스트레이션하여 원시 EVTX 로그를 Sigma 규칙 탐지 및 MITRE ATT&CK 매핑이 적용된 우선순위 위협 타임라인으로 변환하는 고속 Windows 포렌식 트리아지 플랫폼입니다.
 0xblackash/cve-2026-22812
CVE-2026-22812
 jgoyd/fourteen_endpoints
Apple의 Privacy Relay 내부의 셸 회사
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
# CVE-2026-3502 스캐너: 취약한 TrueConf 클라이언트 및 TrueChaos IOC 탐지. JSON/HTML/CSV 보고서.
 randomaccess3/detections
기업 환경에서 악성 활동을 식별하기 위한 탐지 정보 및 검증 지침을 제공하는 선별된 저장소
 google/threat-team
더 이상 유지 관리되지 않습니다. Google Threat Intelligence / VirusTotal 컬렉션을 참조하십시오.
 elastic/supply-chain-monitor
자동화된 공급망 보안 모니터로, PyPI 및 npm 레지스트리를 폴링하고 새 릴리스를 이전 버전과 비교(diff)하며, LLM 분석을 사용하여 악성 코드 변경을 탐지하고 Slack 알림을 보냅니다.
 salaheldinfikri/kalim_backdoor
Kalim 백도어 악성코드 보고서

 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
SharePoint ToolShell (CVE-2025-53770) 악용 시도에 대한 기술 분석: RCE, webshell 배포 및 MachineKey 추출.
 mandiant/flare-learning-hub
FLARE 팀의 리버스 엔지니어링 및 악성코드 분석에 관한 무료 교육 콘텐츠
 mkdemir/activemq-lockbit-analysis
Apache ActiveMQ (CVE-2023-46604) 취약점에서 LockBit 랜섬웨어 단계까지 이어진 419시간 침투 사례의 종단 간 분석, SIEM 상관관계 규칙 및 IOC 목록.









