
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 albertrg99/redditosint
Reddit OSINT을 사용자 이름으로 수행합니다. 색인된 게시물, 댓글, 삭제된 콘텐츠와 실시간 콘텐츠, 활동 패턴, 노출된 식별자, 그리고 전반적인 노출 점수를 확인합니다.

 novacode1337/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 룸의 연습 문제로, SVG 메타데이터 추출, 사용자 이름 피벗, PGP 키 분석, Etherscan 지갑 추적, WiGLE WiFi 지리 위치 확인, 이미지 기반 여행 경로 재구성을 다룹니다.
 entropq2/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 단계별 워크스루: SVG 메타데이터 추출, 사용자 이름 피벗, PGP 키 분석, Etherscan 지갑 추적, WiGLE WiFi 지오로케이션, 이미지 기반 여행 경로 재구성을 다룹니다.
 techupdate24/gitlab-ai-gateway-cve-2026-90970
Agile 스프린트를 DevOps CI/CD 파이프라인과 통합하기 위한 완전한 가이드 및 워크플로우입니다.
 kavan00/android-projector-c2-malware
중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis
 jeet-ganguly/birdy-edwards
자동화된 AI 기반 Facebook 인텔리전스 도구로, 대상 프로파일링, 네트워크 분석 및 위협 보고를 수행합니다. Ollama를 통해 전적으로 온디바이스에서 실행됩니다. 라이트 버전을 사용하려는 분은 아래 링크를 확인하세요.
 gouravnagar-infosec/ai-kill-chain
LLM 및 에이전틱 AI 위협에 대한 Lockheed Martin Cyber Kill Chain의 방어자 측 확장입니다. 모델 공급망 단계를 추가하고 목표 달성 단계를 유출, 모델 추출, 에이전틱 피벗으로 세분화합니다.
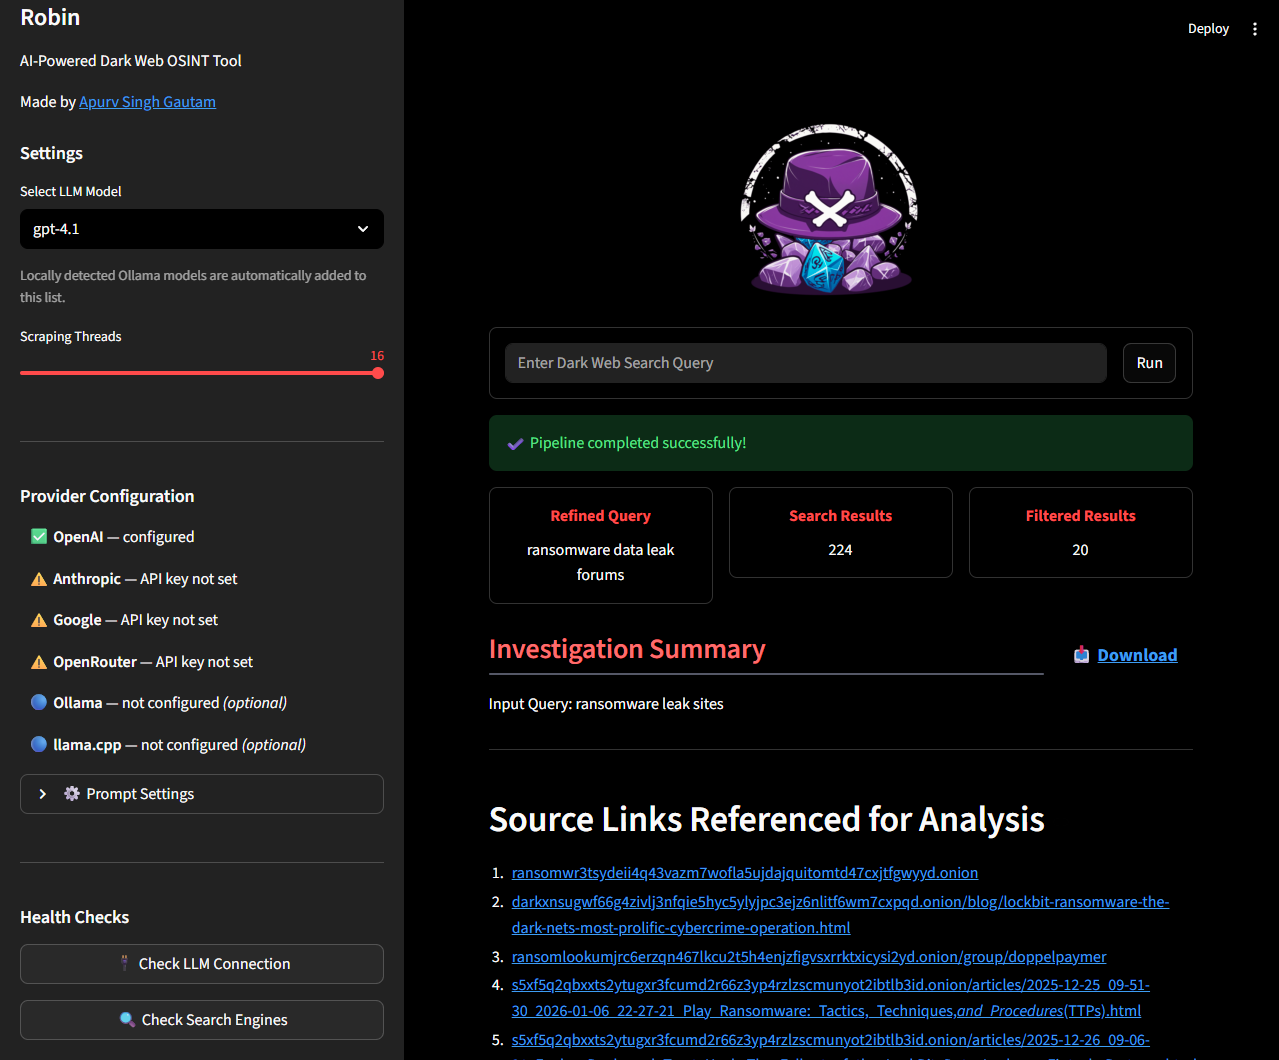 apurvsinghgautam/robin
AI 기반 다크 웹 OSINT 도구로, LLM을 사용해 검색어를 정제하고 검색 결과를 필터링하며 조사 요약을 생성합니다. 웹 UI와 Docker를 지원합니다.
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
CVE-2026-94541(WPMobile.App <= 11.82)에 대한 방어적 분석, 탐지 스캐너 및 규칙 시그니처.
 techupdate24/capacitor-flaw-cve-2026-103922
Agile 스프린트와 DevOps CI/CD 파이프라인을 통합하기 위한 완전한 가이드 및 워크플로우.
 techupdate24/fortimail-zero-day-cve-2026-104286
Agile 스프린트와 DevOps CI/CD 파이프라인을 통합하기 위한 완전한 가이드 및 워크플로우.
 fox-it/citrix-netscaler-triage
Citrix NetScaler 장치용 포렌식 트라이지 툴킷으로, 웹셸, 타임스탬프 변조, 의심스러운 바이너리를 탐지하는 Dissect 기반 IOC 스캐너와 CVE 취약점을 식별하는 원격 버전 스캐너를 갖추고 있습니다.
 michel-dv/xz-utils-backdoor-case-study
XZ Utils 백도어(CVE-2024-3094)에 대한 기술 사례 연구로, 공급망 신뢰 악용, 악성 릴리스 아티팩트, 빌드 단계 주입, sshd 의존성 악용, 탐지 엔지니어링 및 레드팀 교훈을 다룹니다.
 jay123anta/laravel-threat-detection
SQL 인젝션, XSS, RCE, 봇 스캐너 및 175개 이상의 공격 패턴을 탐지하고 기록하는 패시브 Laravel 미들웨어입니다. 내장 대시보드, Slack 알림, REST API 및 지리 정보 보강 기능을 갖추고 있습니다. WAF가 아닌 IDS입니다.
 bkchaudhari/netscaler-ctx697096-assessment-script
CVE-2026-88771부터 CVE-2026-88778까지를 대상으로 노출 검증, 업그레이드 준비 상태, 침해 지표 헌팅을 다루는 실용적인 NetScaler CTX697096 보안 평가 워크플로.
 0xblackash/cve-2026-73570
CVE-2026-73570에 대한 권고 및 탐지 지침으로, Zimbra SNMP 알림 처리 과정에서 발생하는 인증되지 않은 OS 명령어 주입 취약점으로 원격 코드 실행으로 이어질 수 있습니다.
 threatlabz/tools
Zscaler ThreatLabz 위협 인텔리전스 팀이 개발한 도구







