 entropq2/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 단계별 워크스루: SVG 메타데이터 추출, 사용자 이름 피벗, PGP 키 분석, Etherscan 지갑 추적, WiGLE WiFi 지오로케이션, 이미지 기반 여행 경로 재구성을 다룹니다.

플랫폼: TryHackMe 룸: Sakura 카테고리: OSINT 난이도: 중간 작성자가 개발한 도구: PRISM, 오픈소스 정보 수집 플랫폼 (출시 예정)
OSINT Dojo는 최근 사이버 공격을 당했다. 포렌식 분석 과정에서 관리자들은 공격자가 남긴 이미지 한 장을 복구했다. 이번 조사에서는 다섯 가지 과제에 걸쳐 다양한 오픈소스 정보 수집 기법(소스 코드 검사, 사용자 이름 열거, 암호화폐 추적, 소셜 미디어 프로파일링, 지리적 위치 파악)을 적용하여 위협 행위자를 완전히 식별하고 그들의 실제 위치를 파악해야 한다.
조사는 OSINT Dojo 웹사이트에 호스팅된 SVG 이미지 파일 하나에서 시작된다. 언뜻 보기에 이미지에는 "You've Been Pwned!"라고 적혀 있을 뿐, 명백한 단서는 없다.
이 파일은 XML 기반 벡터 형식인 SVG이므로 일반 텍스트로 읽을 수 있다. 브라우저에서 이미지를 마우스 오른쪽 버튼으로 클릭하고 "페이지 소스 보기"를 선택하면 원시 마크업이 열린다.
 브라우저에 표시된 SVG 이미지, 표면상으로는 보이는 단서가 없다
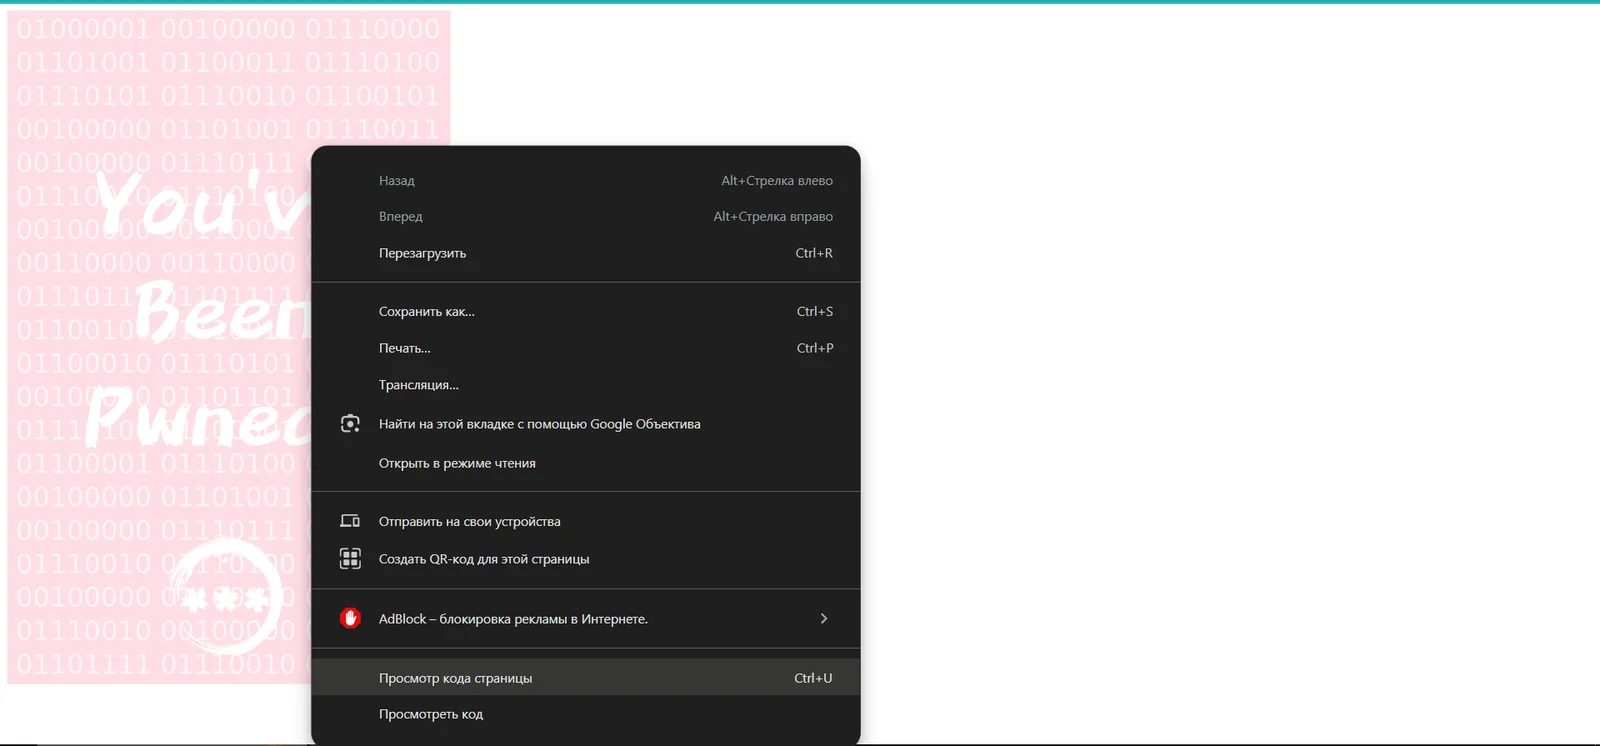 페이지를 마우스 오른쪽 버튼으로 클릭하고 "Просмотр кода страницы"(페이지 소스 보기)를 선택하여 SVG 마크업을 검사하는 모습
소스 코드 내부의 inkscape:export-filename 속성에는 공격자의 Linux 홈 디렉터리 경로가 포함되어 있어 사용자 이름이 그대로 노출된다.
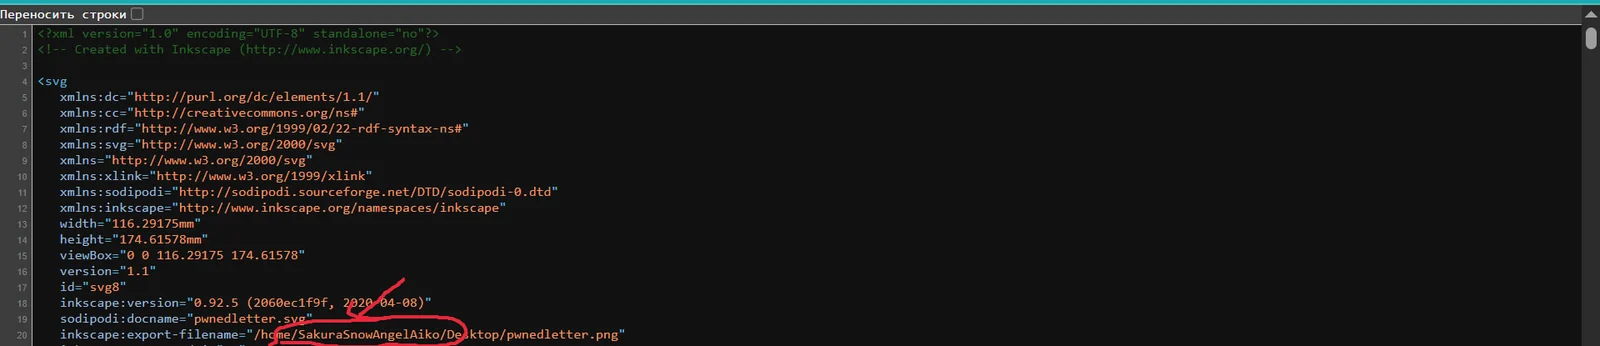 SVG 소스에서 내보내기 경로가 드러난다:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, 사용자 이름이 빨간색으로 강조되어 있다
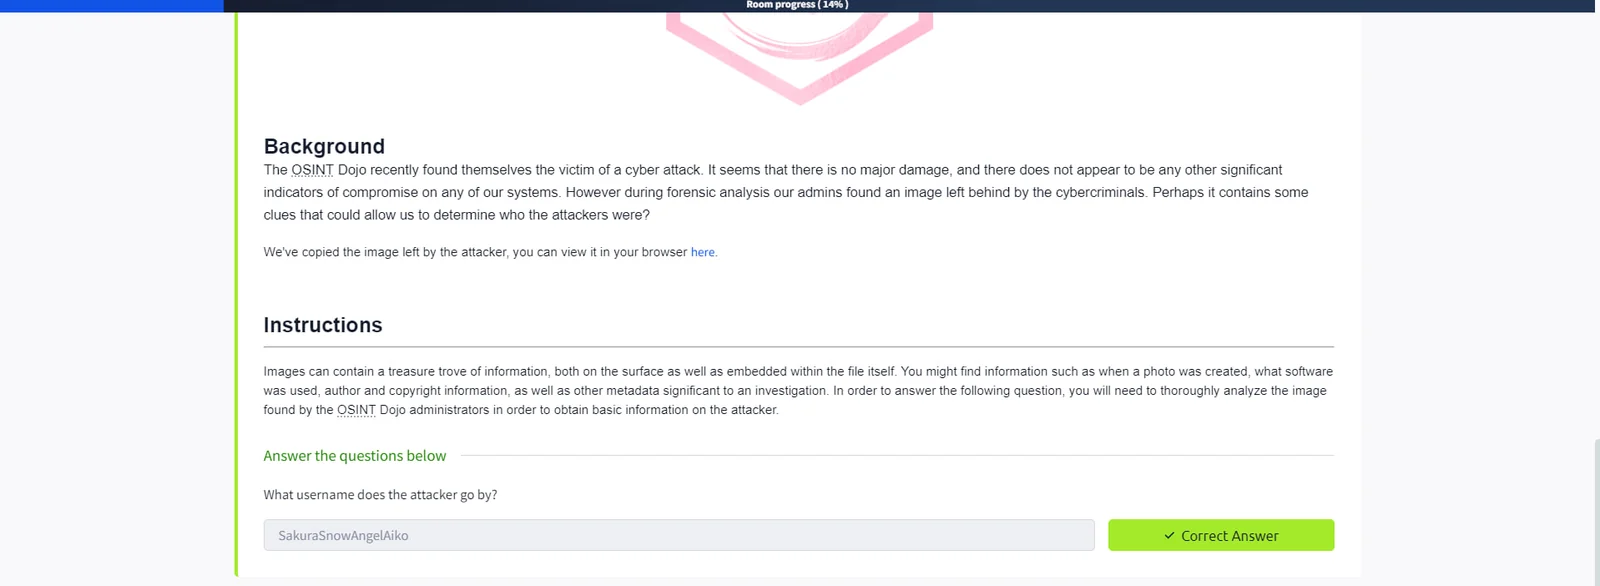
SakuraSnowAngelAiko
공격자는 여러 플랫폼에서 동일한 사용자 이름을 재사용했기 때문에 교차 참조가 간단했습니다. 사용자 이름 SakuraSnowAngelAiko는 저자가 개발한 OSINT 플랫폼인 PRISM의 Username Search 모듈에 제출되었습니다.
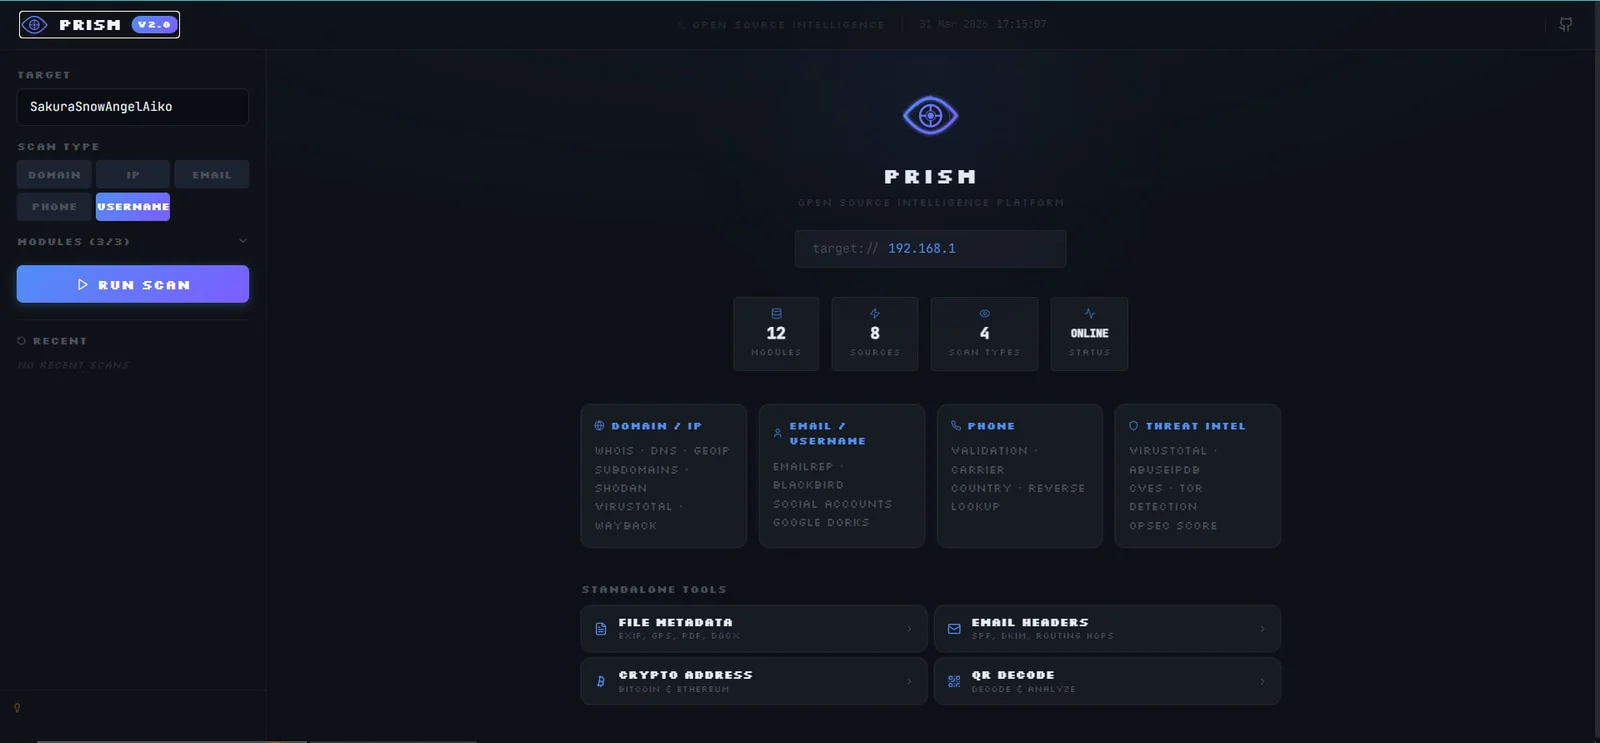 PRISM 대시보드, 12개 모듈, 8개 소스, 4가지 스캔 유형. 이 작업에는 Username 스캔 유형이 선택됨
PRISM의 자동 스캔은 GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello, Duolingo에서 동일한 핸들에 연결된 활성 계정을 반환했습니다.
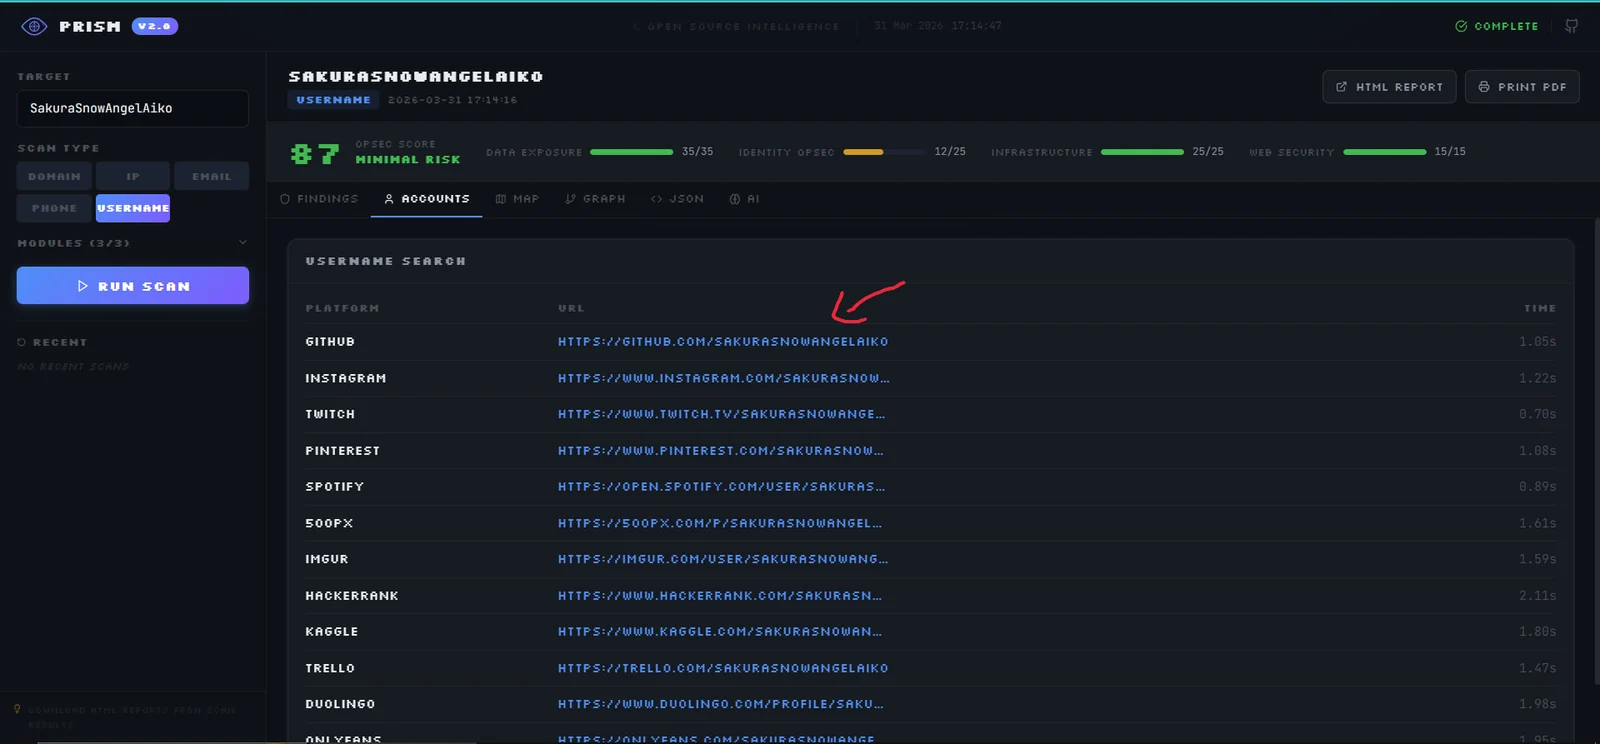 PRISM Username Search 결과, 녹색 화살표는 가장 관련성 높은 단서로 GitHub 프로필을 강조 표시함
GitHub 계정에는 PGP 공개 키가 포함된 저장소가 있었습니다. 키를 디코딩하자 공격자의 이메일 주소가 드러났습니다.
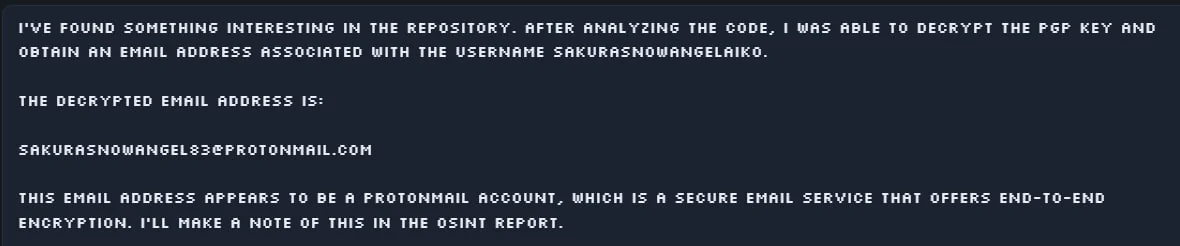 복호화된 PGP 키 출력: 키 블롭에서 이메일 [email protected]이 추출됨
사용자 이름으로 Google 검색을 하자 공격자의 실명이 나열된 연락처 집계 사이트도 나타났습니다.
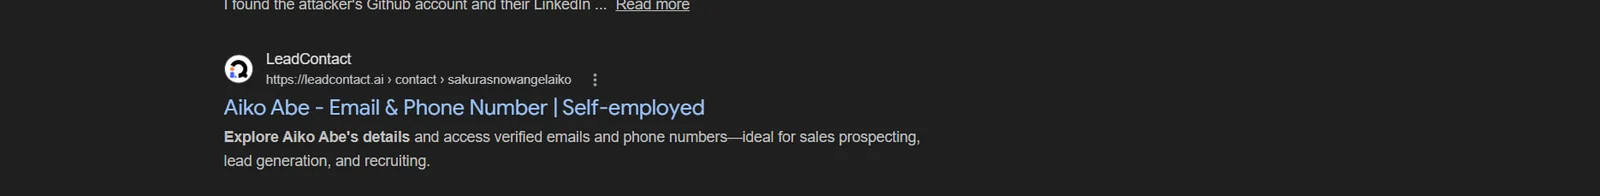 신원을 확인하는 LeadContact 검색 결과: Aiko Abe, 자영업
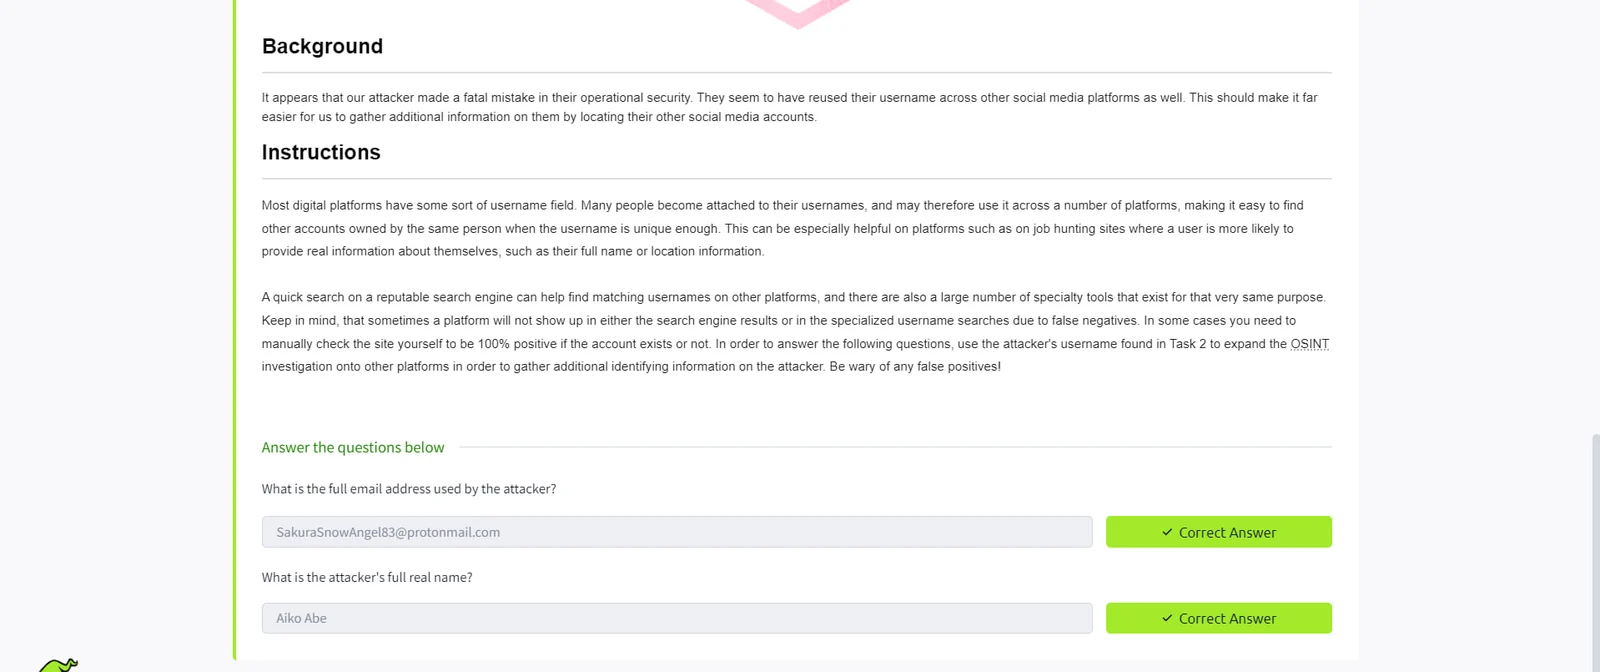
[email protected]
Aiko Abe
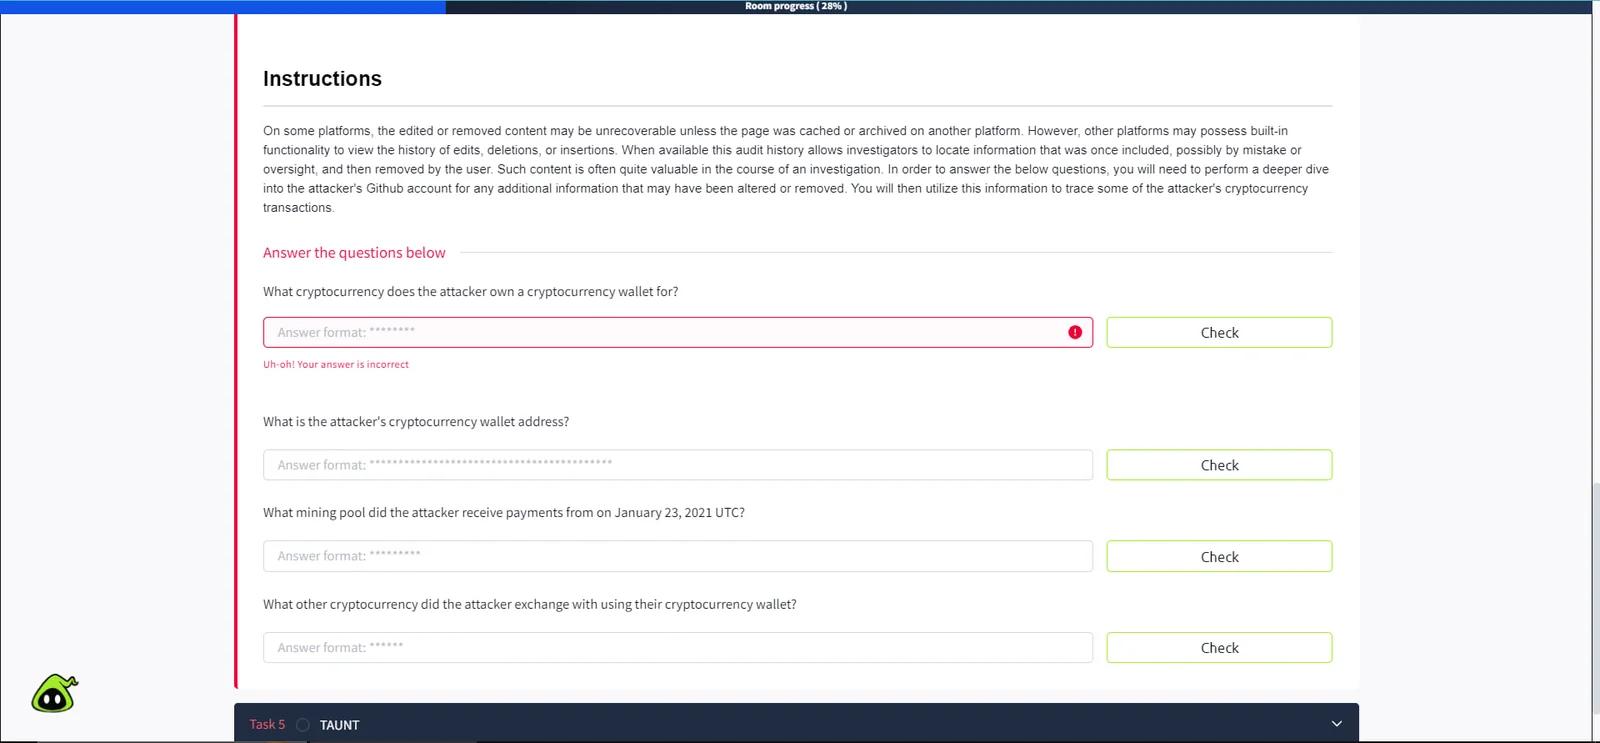
이 작업은 공격자의 암호화폐 활동을 추적하는 것을 요구합니다. 지침에는 정보가 공격자의 GitHub 계정, 특히 변경되거나 삭제되었을 수 있는 콘텐츠에 있다고 암시되어 있습니다.
GitHub 프로필을 살펴보면 miningscript라는 파일과 두 개의 커밋이 있는 "ETH"라는 저장소가 드러납니다. 커밋 diff를 확인하면 공격자가 업데이트하기 전에 실수로 푸시한 stratum 마이닝 URL이 노출됩니다.
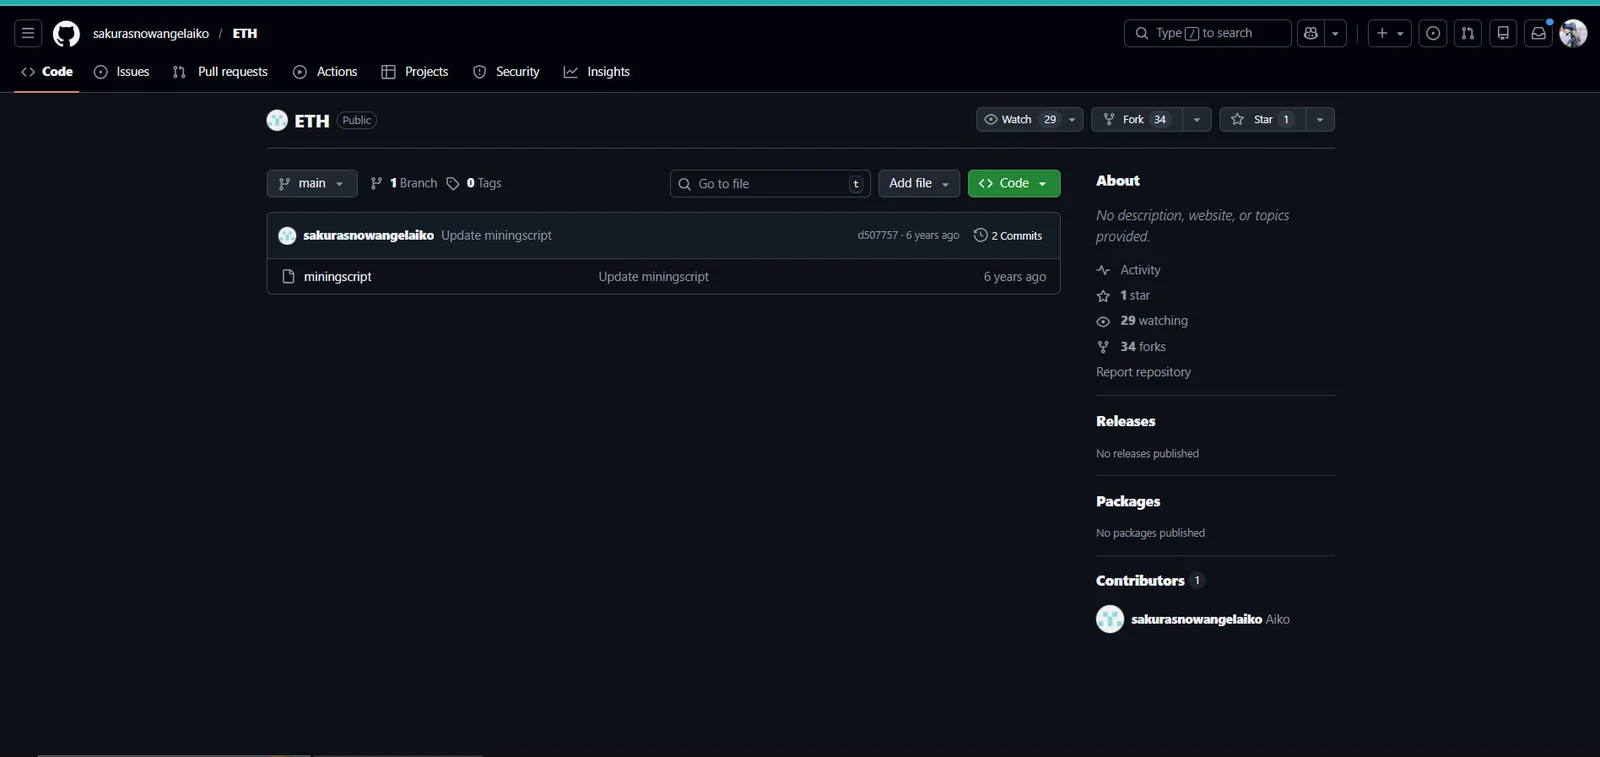 공격자의 GitHub 저장소
sakurasnowangelaiko/ETH, miningscript 파일에 2개의 커밋
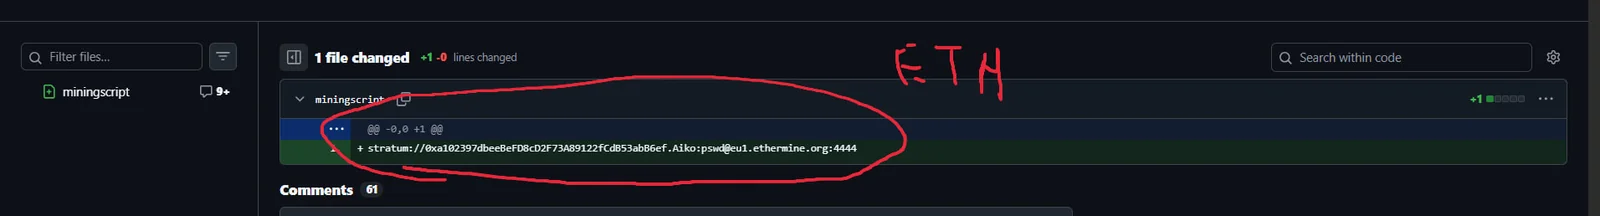 첫 번째 커밋 diff는 전체 마이닝 구성을 보여줍니다:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, 빨간색으로 표시됨
stratum URL에는 이더리움 지갑 주소, 마이닝 풀(Ethermine), 사용자 이름이라는 세 가지 핵심 정보가 포함되어 있습니다. 지갑 주소를 Etherscan에 제출하면 블록체인이 확인되고 거래 내역이 드러납니다.
 Etherscan 블록 세부 정보, "Mined by: Ethermine"이 마이닝 풀을 확인해 줍니다. Extra Data 필드에는
ethermine-eu-west1-1-geth가 표시됨(원으로 표시)
Etherscan에서 지갑의 거래 내역을 스크롤하면 Tether 스테이블코인이 관련된 외부 전송이 드러납니다.
Etherscan 거래 로그, 공격자의 지갑에서 "Tether: USDT Stablecoin"으로 태그된 외부 전송
지갑 주소는 PRISM의 Crypto Address Lookup 모듈을 사용하여 검증되기도 했습니다.
PRISM Crypto Address Lookup, Ethereum(ETH) 유형, 0.000232 ETH($0.48) 잔액 확인
Ethereum
0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef
Ethermine
Tether
공격자는 이전에 추적된 것과 다른 핸들을 사용하여 트위터를 통해 OSINT Dojo를 조롱했습니다. 알려진 별칭에 대해 allintext: 연산자를 사용한 Google 검색으로 새로운 계정이 드러납니다.
공격자의 트위터/X 프로필: Aiko @SakuraLoverAiko, 2021년 1월 가입, 팔로잉 1, 팔로워 191
공격자의 트윗은 자신의 홈 네트워크 SSID인 DK1F-G를 포함한 저장된 WiFi 자격 증명을 언급합니다. 이 SSID를 WiGLE.net에 제출하면 전체 BSSID가 포함된 일치하는 레코드 하나가 반환됩니다.
WiGLE 네트워크 검색, SSID "DK1F-G"는 Net ID 84:AF:EC:34:FC:F8로 확인되며, 최초 발견일 2019-04-24







