
 #1

 wiz-sec-public/githunt
Black Hat Europe 2025의 'The Forensic Trail On GitHub: Hunting For Supply Chain Activity'를 위한 데모
 thalesgroup-cert/watcher
AI 기반 위협 인텔리전스 플랫폼으로, 자동화된 CVE/랜섬웨어 모니터링, 도메인 감시, 데이터 유출 탐지 및 MISP/TheHive 연동을 통한 사고 대응을 제공합니다.
 toluwanimi7/cyb401-cve-2026-58249-analysis
SAP NetWeaver 및 Web Dispatcher ICM에서 서비스 거부를 유발하는 인증되지 않은 정수 언더플로 메모리 손상 취약점인 CVE-2026-58249에 대한 서면 분석과 패치 지침입니다.
 emrekybs/osintcase
OSINT 조사 사례 매핑 도구로, 엔터티, 관계, 증거 및 정보를 정리합니다.

 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 gl-inet/cve-issues
GL.iNet 하드웨어 및 펌웨어와 관련된 CVE(Common Vulnerabilities and Exposures)를 추적하고 보고하기 위한 저장소입니다.
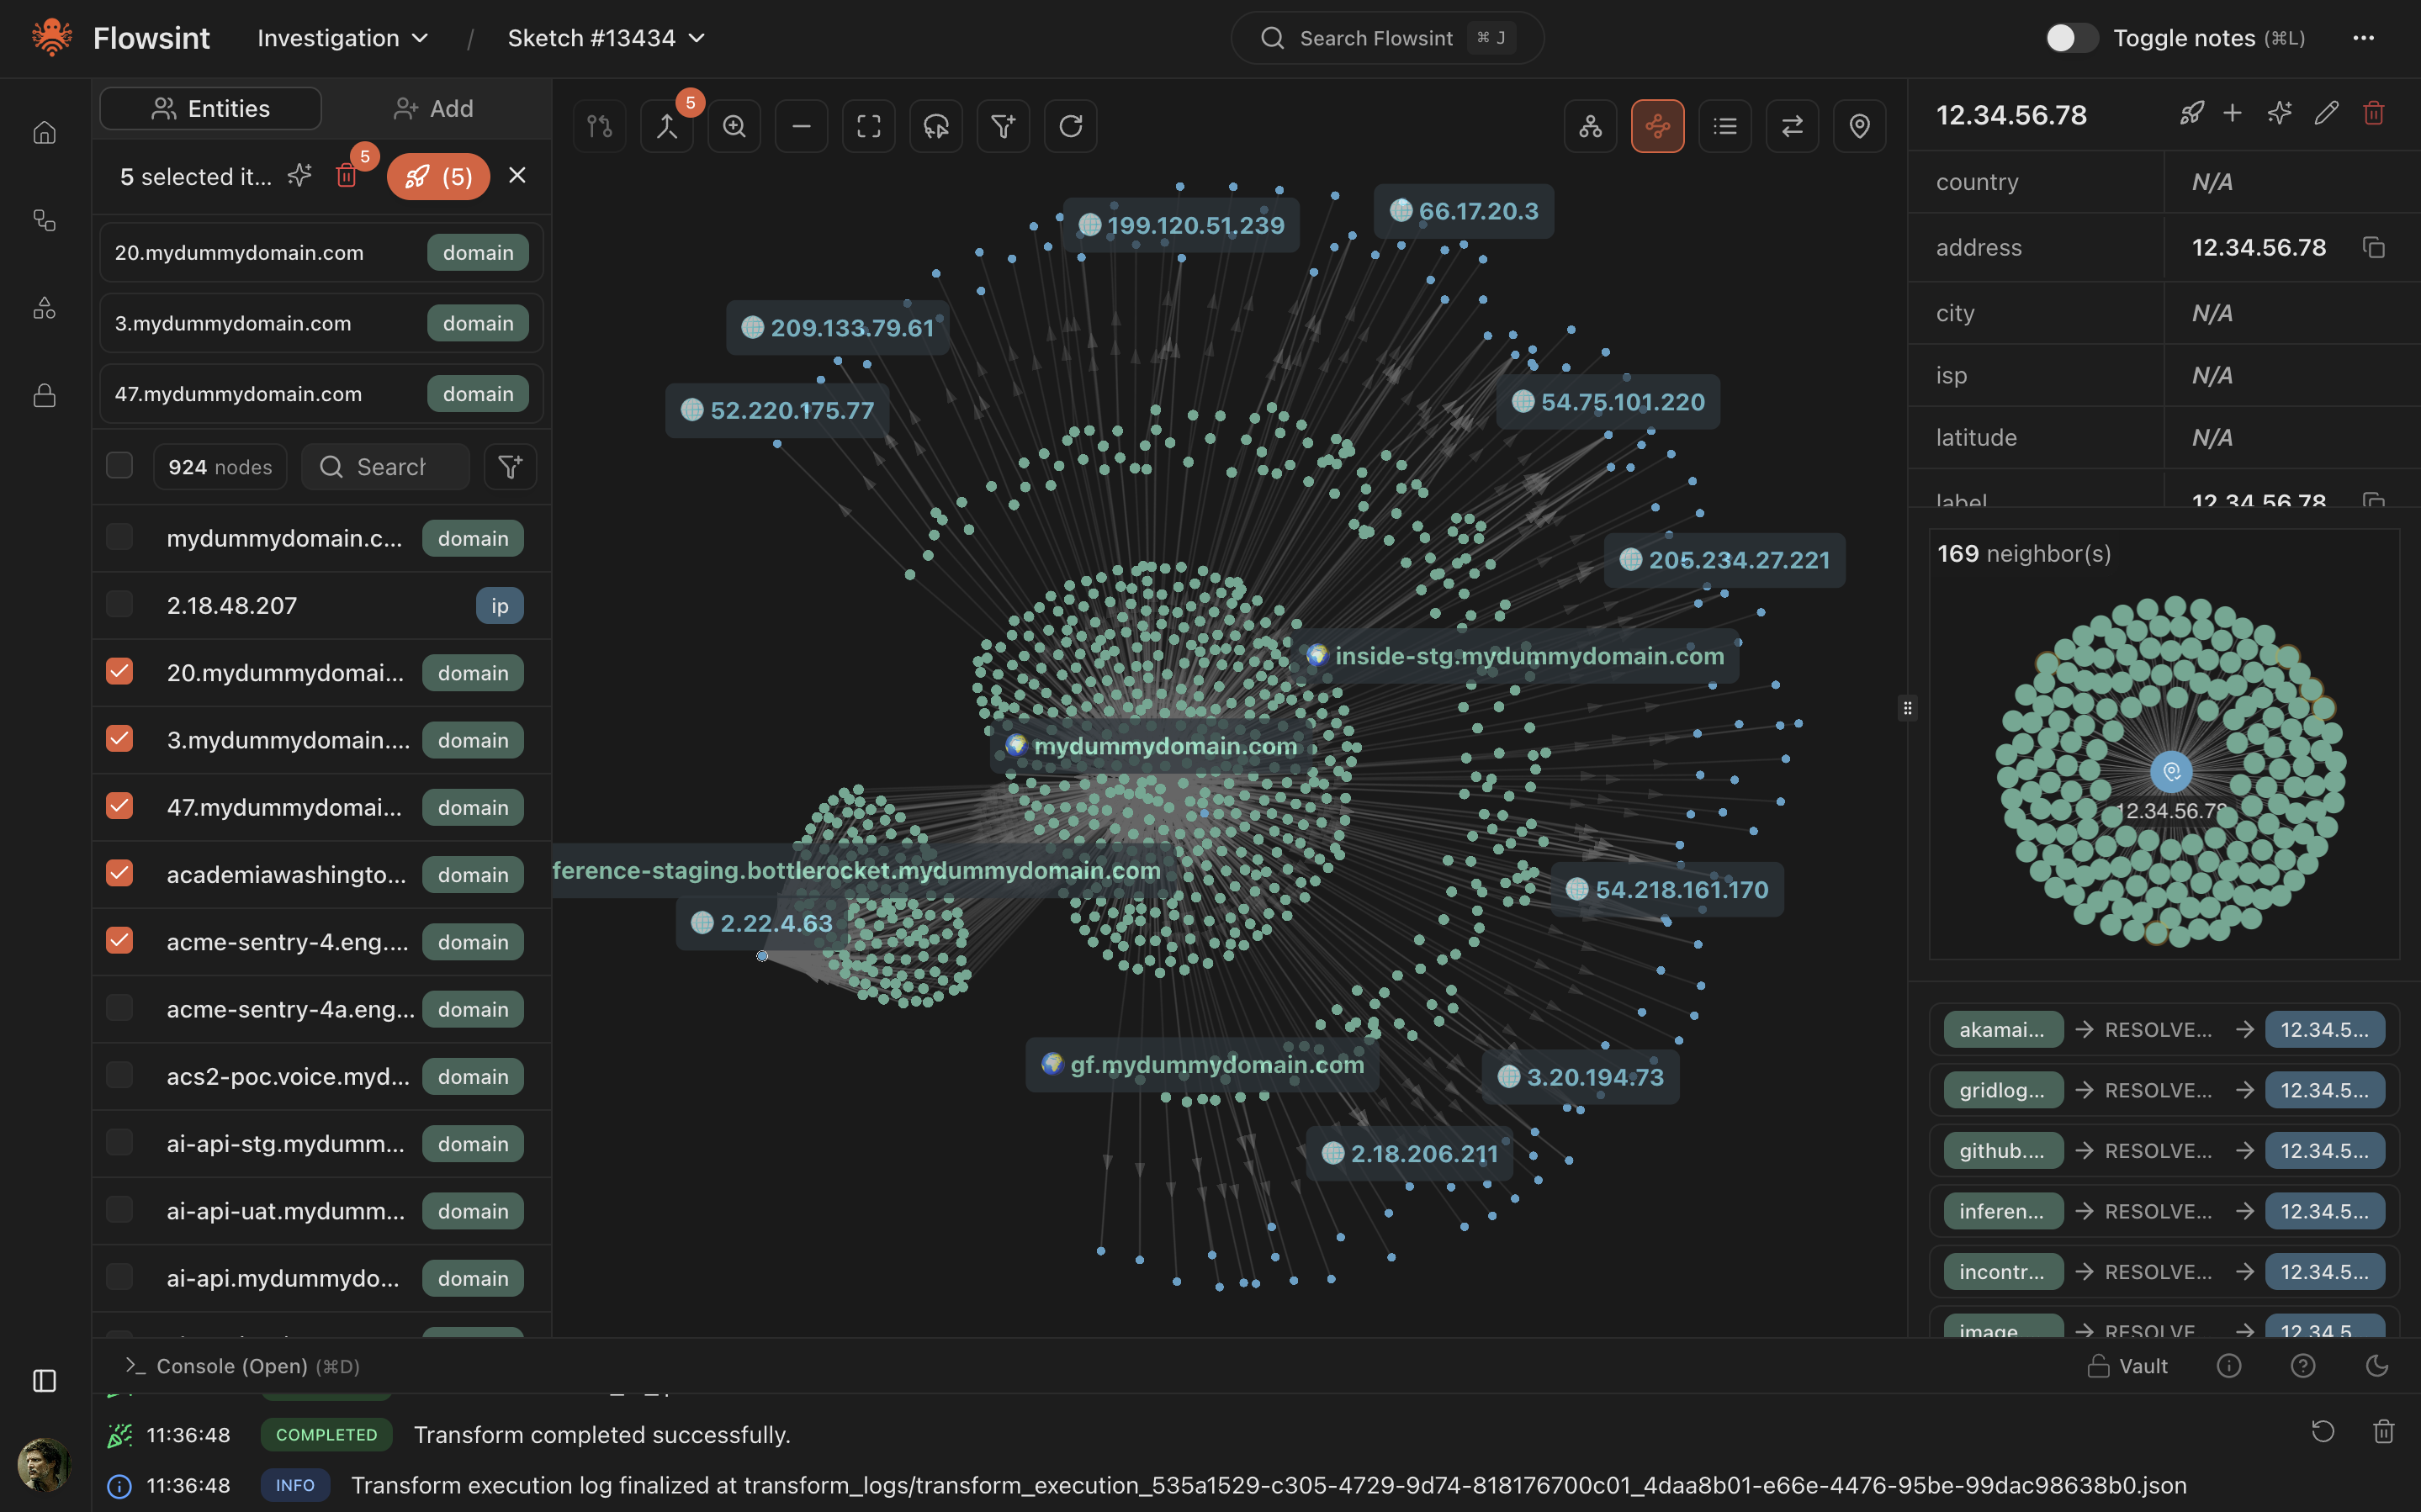 reconurge/flowsint
시각적이고 유연하며 확장 가능한 그래프 기반 조사를 위한 현대적인 플랫폼입니다. 사이버 보안 분석가 및 조사관을 위한 것입니다.
 sonitbahl/sshintel
자체 포함형 SSH 허니팟으로, 공격자의 상호작용을 포착하여 구조화된 보안 인텔리전스로 전환합니다.
 bruneaug/dshield-siem
DShield 센서 로그 수집 및 ELK 연동
 a3igner/plex-codec-cache-implant
사고 분석 보고서: Plex Media Server 코덱 캐시의 서명되지 않은 .so가 트랜스코딩할 때마다 드로퍼를 실행함 (CVE-2026-96656) — IOC, STIX, YARA
 suominen/tunderflow
TUNderflow(CVE-2026-81000)의 패치 상태를 추적하는 정적 사이트로, 로컬 권한 상승을 가능하게 하는 Linux 커널 TUN/TAP 수신 헤드룸 언더플로우 취약점이며 배포판별 수정 데이터를 제공합니다.
 cristianzsh/freki
오픈소스 악성코드 분석 플랫폼으로, 정적 PE 분석, YARA 패턴 매칭, VirusTotal 통합, REST API 및 Docker 배포를 통해 자동화된 위협 연구를 지원합니다.
 cristianzsh/amcache-evilhunter
:alien: Amcache.hve에서 의심스러운 실행 파일을 식별하며, 레코드 필터링 및 VirusTotal 연동을 지원합니다.
 mkorman90/regipy
Regipy는 오프라인 레지스트리 하이브를 파싱하기 위한 OS 독립적인 파이썬 라이브러리입니다.
 v01dl1ng/vghost-watch
CVE-2026-74580(Linux vhost 메타데이터 캐시 버그)을 위한 수동적 인터넷 전역 탐색 + 책임 있는 공개 지원 도구 — 기존 스캔 데이터(Sonar/Shodan/Censys)를 조회하고, 노출 여부를 분류하며, 소유자에게 보낼 통지 초안을…
 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.








