 thehive-project/cortex
Cortex: 강력한 관측 가능성 분석 및 능동 대응 엔진


Cortex는 위협 인텔리전스, 디지털 포렌식 및 사고 대응 과정에서 SOC, CSIRT 및 보안 연구원들이 자주 직면하는 일반적인 문제를 해결하려고 합니다: 수집한 관측 가능 항목(observables)을 분석하는 방법은 무엇일까요? 여러 도구 대신 단일 도구를 조회하여 대규모로 말입니다.
Cortex는 오픈 소스이자 무료 소프트웨어로, 바로 이러한 목적을 위해 TheHive Project가 만들었습니다. IP 주소, 이메일 주소, URL, 도메인 이름, 파일 또는 해시와 같은 관측 가능 항목은 웹 인터페이스를 사용하여 하나씩 또는 일괄 모드로 분석할 수 있습니다. 분석가는 Cortex REST API 덕분에 이러한 작업을 자동화할 수도 있습니다.
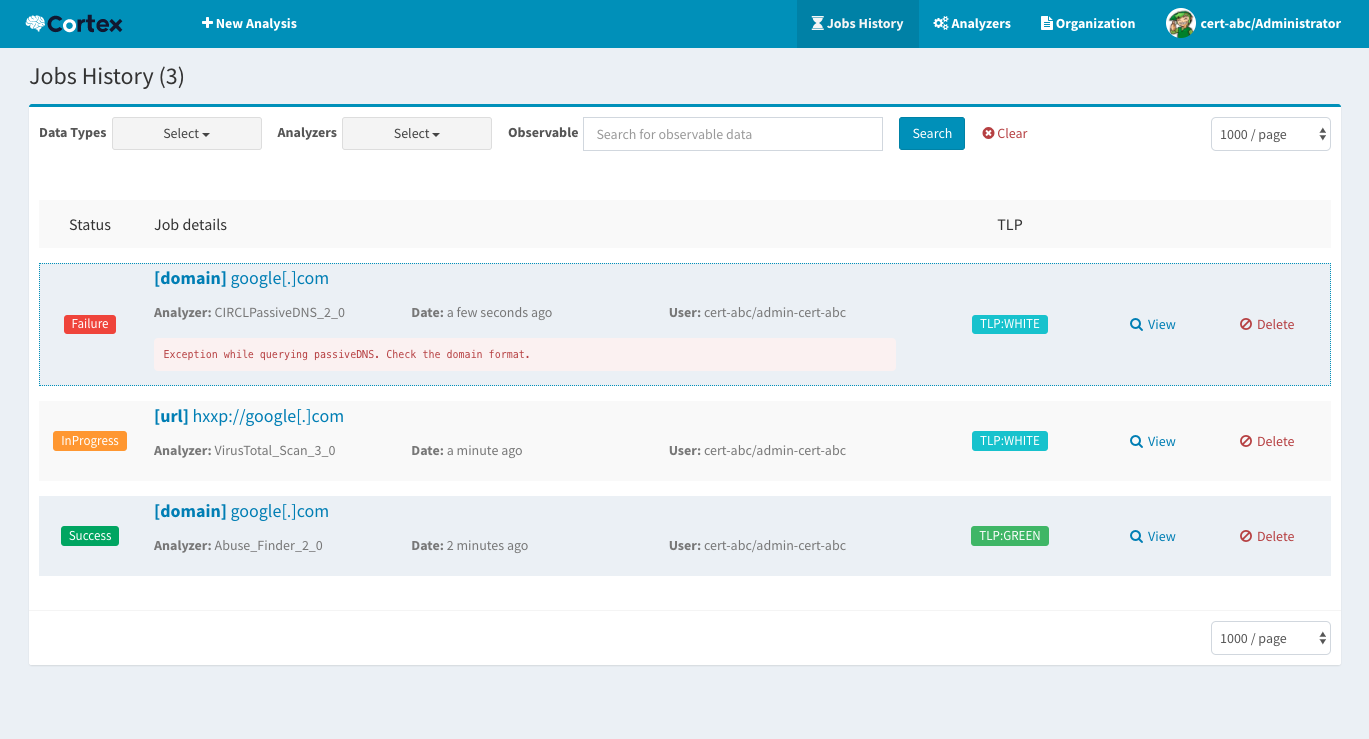
Cortex를 사용하면 관측 가능 항목을 분석하고 현재 조사 중인 사건을 해결하는 데 도움이 되는 서비스나 도구를 사용하고자 할 때마다 바퀴를 다시 발명할 필요가 없습니다. Cortex에 포함된 여러 분석기 중 하나를 활용하고, 필요한 도구나 서비스가 없다면 Cortex 덕분에 적합한 프로그램을 쉽게 만들어 전체 팀(더 나아가 전체 커뮤니티를 위해)이 사용할 수 있도록 제공할 수 있습니다.
MISP와 함께 Cortex는 TheHive의 완벽한 동반자입니다. TheHive를 사용하면 OPSEC 요구 사항과 성능 요구 사항에 따라 하나 또는 여러 개의 Cortex 인스턴스를 활용하여 수십 또는 수백 개의 관측 가능 항목을 몇 번의 클릭으로 분석할 수 있습니다. 또한 TheHive에는 Cortex 출력용 JSON 파서를 직접 만들 필요 없이 Cortex 분석기의 출력을 취향에 맞게 조정할 수 있는 보고서 템플릿 엔진이 포함되어 있습니다.
Cortex는 두 가지 방식으로 MISP와 통합할 수 있습니다:
Cortex를 사용해 보려면 교육용 VM을 사용하거나 설치 가이드를 읽고 설치할 수 있습니다.
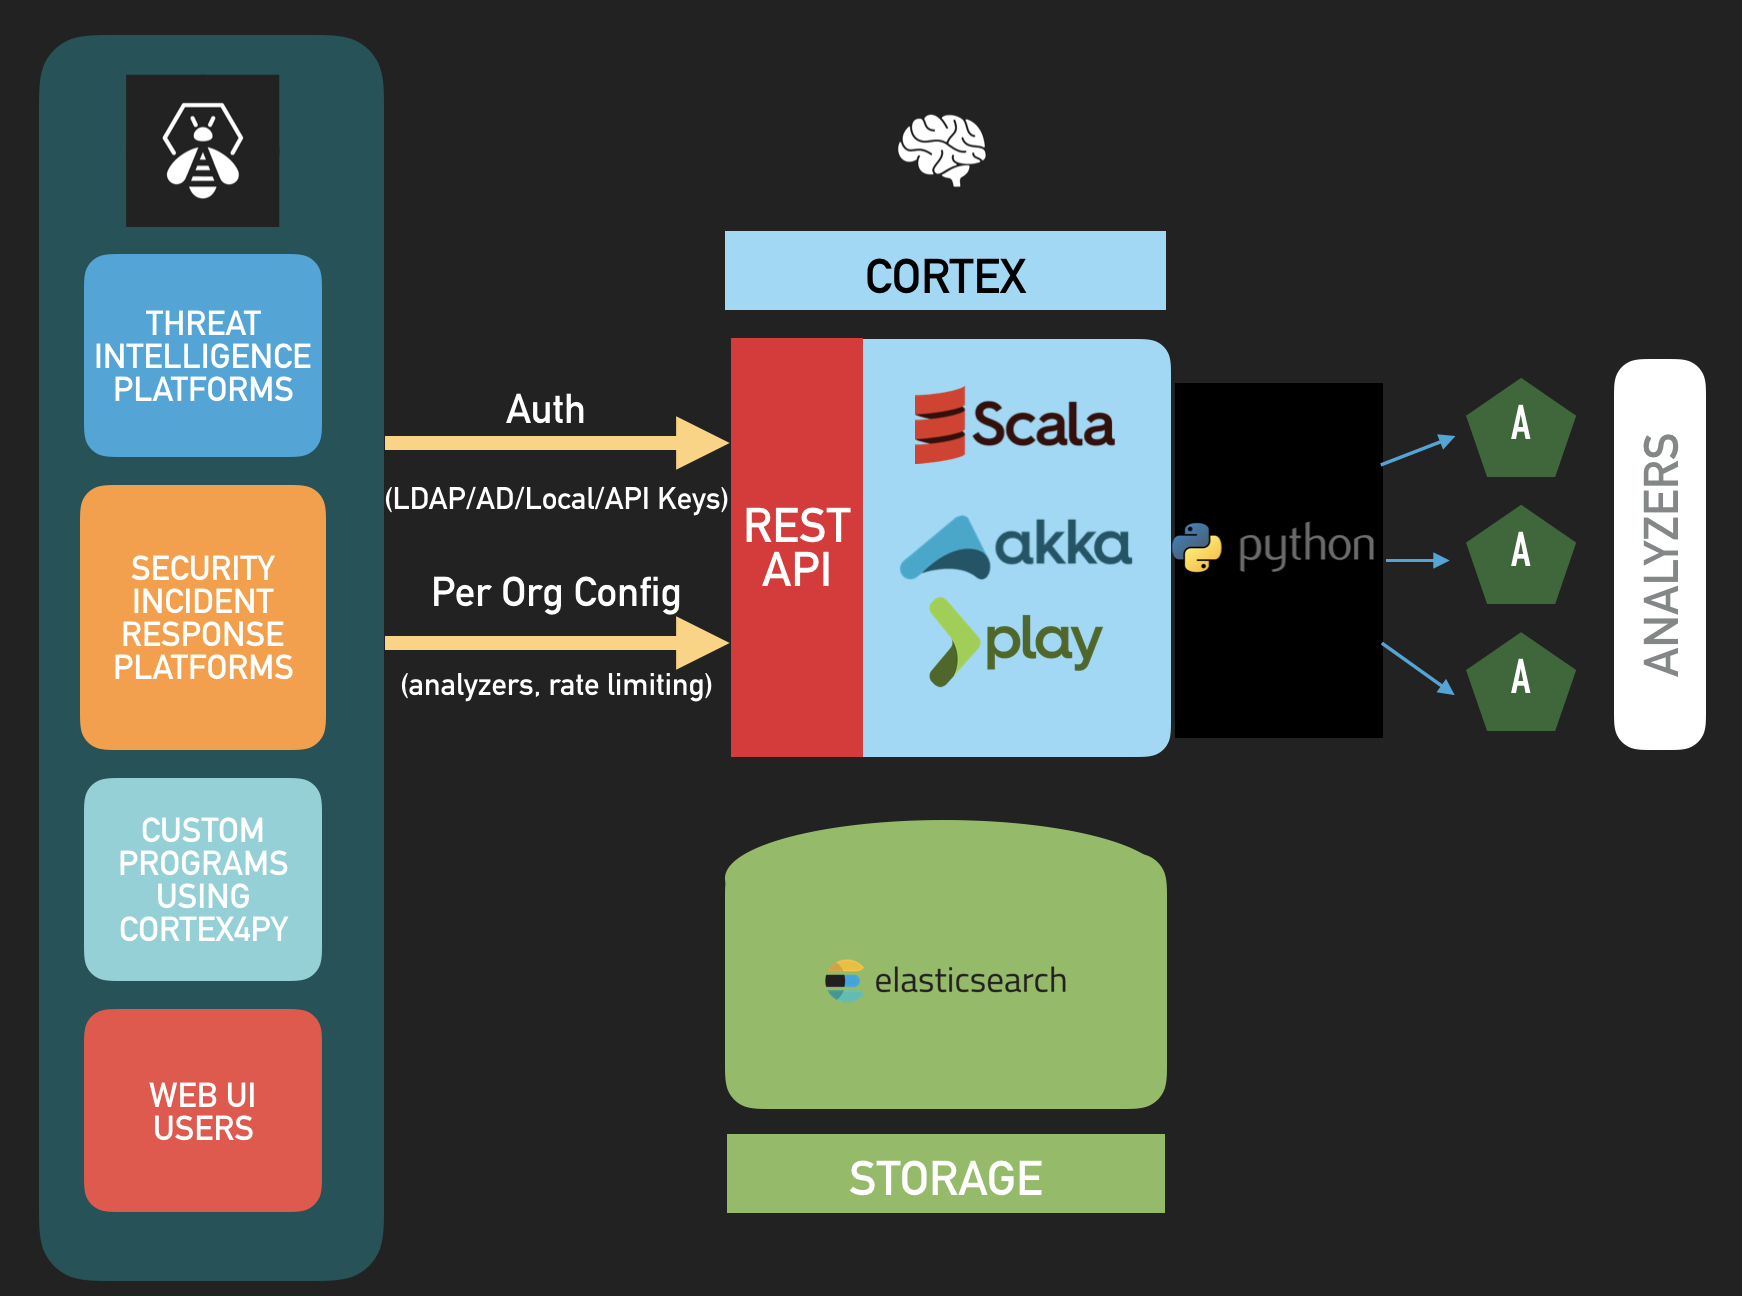
Cortex는 Scala로 작성되었습니다. 프런트엔드는 Bootstrap과 함께 AngularJS를 사용합니다. REST API는 상태 비저장(stateless) 방식이므로 수평적으로 확장할 수 있습니다. 제공되는 분석기는 Python으로 작성되었습니다. 추가 분석기는 동일한 언어나 Linux에서 지원되는 다른 언어로 작성할 수 있습니다.
Cortex 덕분에 수십 개의 분석기를 사용하여 다양한 유형의 관측 가능 항목을 분석할 수 있습니다. 2018년 4월 14일 기준으로 공개적으로 제공되는 분석기는 39개입니다. 대부분의 분석기는 다양한 변형(flavor)으로 제공됩니다. 예를 들어 VirusTotal 분석기를 사용하면 파일을 VT에 제출하거나 파일 또는 해시와 관련된 최신 보고서를 간단히 확인할 수 있습니다. 변형 및 요구 사항을 포함한 전체 분석기 목록은 Cortex 분석기 요구 사항 가이드에서 유지관리됩니다.
문서 저장소에서 여러 가이드를 제공하고 있습니다.
Cortex는 AGPL(Affero General Public License)로 배포되는 오픈 소스이자 무료 소프트웨어입니다. TheHive Project는 Cortex가 장기적으로 무료 오픈 소스 프로젝트로 유지되도록 보장하기 위해 노력하고 있습니다.
정보, 뉴스 및 업데이트는 TheHive Project 트위터 계정과 블로그에 정기적으로 게시됩니다.
여러분의 기여를 환영합니다. 특히 과중한 업무에 시달리는 동료 분석가들의 부담을 덜어줄 수 있는 **새로운 분석기**를 환영합니다. 코드를 포크하고, 사용해 보고, 패치를 만들어 이슈를 통해 풀 리퀘스트를 보내 주시기 바랍니다.
행동 강령이 있습니다. 기여하기 전에 반드시 확인하시기 바랍니다.
버그를 신고하거나 기능을 요청하려면 GitHub에 이슈를 열어 주시기 바랍니다.
중요 참고 사항: 분석기에서 문제가 발생하거나 새 분석기를 요청하거나 기존 분석기의 개선을 요청하려면 분석기 전용 GitHub 저장소에 이슈를 열어 주시기 바랍니다. TheHive에 문제가 있거나 TheHive 관련 기능을 요청하려면 전용 GitHub 저장소에 이슈를 열어 주시기 바랍니다.
또는 프로젝트 팀에 연락해야 하는 경우 [email protected]으로 이메일을 보내 주시기 바랍니다.








