
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 sty1h/cve-report
취약점 관리를 위한 구조화된 데이터로 CVE(Common Vulnerabilities and Exposures)를 추적하고 보고합니다.
 sevenolu7/malicious-url-detection-open-source
악성 URL 탐지를 위한 기존 오픈소스 코드를 수집했습니다.
 1an0rmus/tekdefense-automater
Automater - IP URL 및 MD5 OSINT 분석
 0xbekoo/cve-2026-8863
CVE-2026-8863의 영향을 받는 UEFI Secure Boot shim의 해시 및 shim 버전
 jgoyd/fourteen_endpoints
Apple의 Privacy Relay 내부의 셸 회사
 0xblackash/cve-2026-22812
CVE-2026-22812
 0xblackash/cve-2026-34197
CVE-2026-34197
 mukul975/cve-mcp-server
생산 수준의 MCP 서버로, Claude에게 21개의 API를 통해 27개의 보안 인텔리전스 도구를 제공합니다 — CVE 조회, EPSS 점수, CISA KEV, MITRE ATT&CK, Shodan, VirusTotal 등.
 0xblackash/cve-2026-60206
CVE-2026-60206
 sbaresearch/advisories
SBA Research의 보안 권고.
 xueboqiu/prohunter
그래프 기반 위협 탐지 시스템으로, 부정확한 그래프 벡터 매칭을 사용하여 위협 그래프를 CTI에서 파생된 공격 쿼리 그래프와 비교함으로써 자동화된 악성 판단 및 위협 점수를 제공합니다.
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) 방어적 분석서: 근본 원인 및 패치 분석, Sigma/SIEM 탐지 규칙, IOCs, 비침습적 버전 스캐너. 무기화된 PoC 없음.
 owasp/audio-video-communications-top-10
오디오 및 비디오 통신을 위한 OWASP 상위 10대 보안 위험으로, 현대 실시간 통신 시스템의 일반적인 취약점과 위협을 문서화합니다.
 owasp/owasp-mcp-threat-modeling
Model Context Protocol을 이용해 소프트웨어 아키텍처의 보안 위험을 식별하고 완화하는 체계적인 위협 모델링을 위한 OWASP 도구입니다.
 vnchk1/sec_review_cve-2024-3094
보안 검토 취약점 CVE-2024-3094 오픈 소스
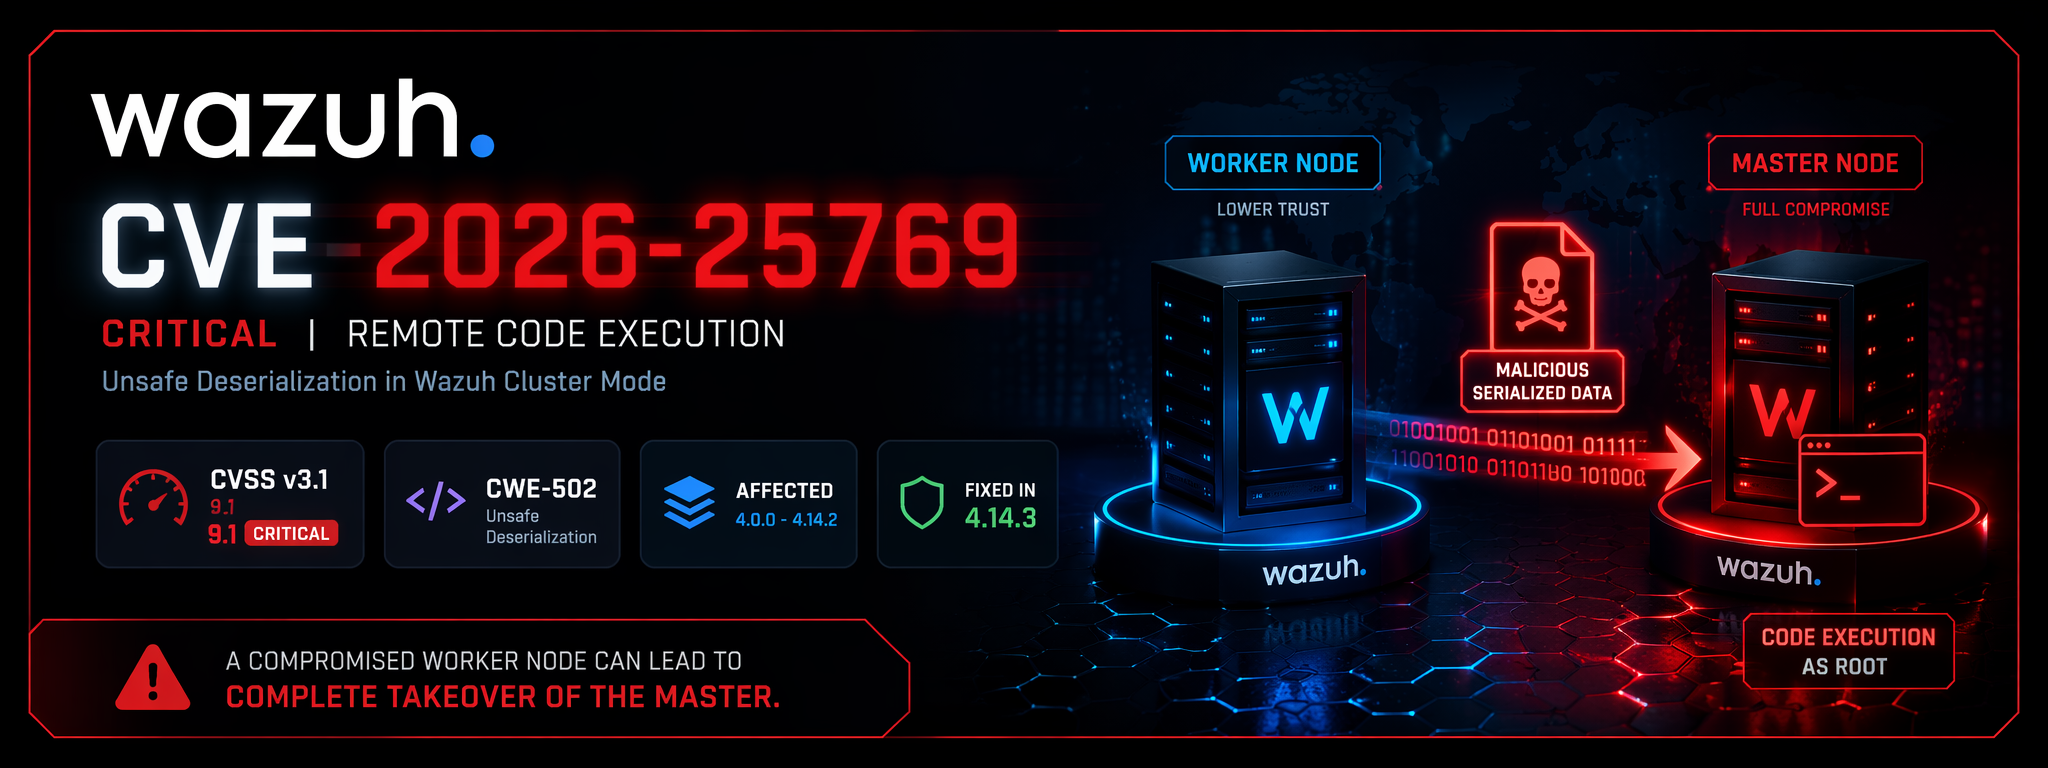 0xblackash/cve-2026-25769
CVE-2026-25769
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - 위협 연구 도구 + 공개적으로 공유된 인텔리전스 및 문서
 lore-hex/quill-router
안전한 LLM 프록시를 위한 TrustedRouter.com 저장소







