
 #1

 target/strelka-ui
파일 제출 및 분석을 위한 Strelka 웹 UI
 bushidouk/abused-legitimate-services
사이버 범죄자와 APT 그룹이 악용하는 클라우드, CDN 및 마케팅 서비스
 codextf2/cobaltstrike-sleepmask-yara
sleepmask 탐지 규칙을 위한 git 저장소입니다. https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cobalt-strike/sleep-mask-kit-iocs 에서 찾았습니다.
 jonny-jhnson/msrpc-to-attack
MSRPC 프로토콜을 사용하는 일반적인 공격을 ATT&CK에 매핑하는 저장소
 gendigitalinc/ioc
Threat Intel IoCs + 암흑 물질의 조각들. Gen Threat Labs에서 발행.
 3xp0rt/lockbit-tattoo
LockBit 랜섬웨어 관련 신원 정보를 구조화한 OSINT 데이터셋으로, 위협 행위자 추적 및 조사를 위한 사용자 이름, ID, 가입일, 비트코인 주소, 미디어 아티팩트를 포함합니다.
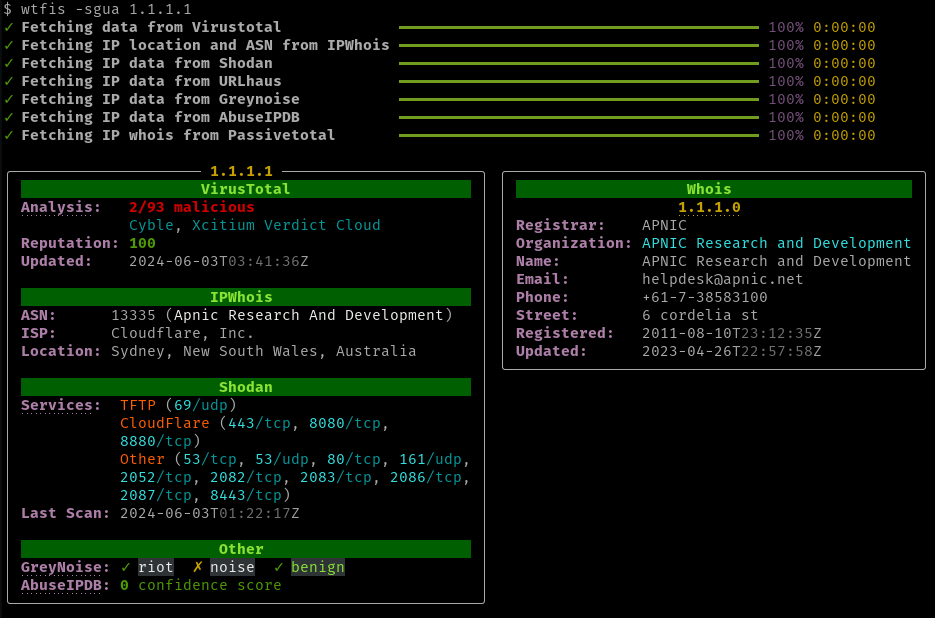 pirxthepilot/wtfis
로봇이 아닌 사용자를 위한 패시브 호스트명, 도메인 및 IP 조회 도구
 blueteam0ps/memoptix
Volatility 메모리 추출 프레임워크에서 생성된 출력 분석을 지원하는 Jupyter 노트북.
 fhightower/ioc-finder
간단하고 효과적이며 모듈식인 패키지로, 텍스트에서 관찰 가능 항목(침해 지표(IOC), 네트워크 데이터 및 기타 보안 관련 정보)을 파싱합니다. 정규식 대신 문법(grammar)을 사용하므로 더 읽기 쉽고, 유지 관리하기 쉬우며, 확장하기 쉽습니다. 대화형 문서는…
 carbonblack/active_c2_ioc_public
Active C2 IoCs
 ion-storm/sysmon-config
고급 Sysmon ATT&CK 구성으로, MITRE ATT&CK의 데이터 소스별 가장 많은 기법 탐지에 중점을 두고, UEBA를 위한 포렌식 아티팩트 이벤트 가시성을 제공하며, 광범위한 CVE 적용 범위로 익스플로잇 이벤트를 탐지하고, CVE, UEBA, 포렌식 및…
 rivitna/malware
랜섬웨어 패밀리를 식별하기 위해 선별된 YARA 규칙 및 탐지 프로그램으로, 악성코드 트리아지, 위협 헌팅, 침해 대응을 위한 시그니처 기반 지표를 제공합니다.

 strangerealintel/eternalliberty
주요 위협 인텔리전스 벤더들이 사용하는 위협 행위자 별칭 및 명명 체계의 선별된 저장소로, 악성코드 캠페인에 대한 벤더 간 검색, 귀속(attribution), 매핑을 지원합니다.
 rfxn/linux-malware-detect
다중 엔진 Linux 멀웨어 스캐너로, 5단계 탐지(MD5, HEX 패턴, YARA, ClamAV, 통계 기반), 실시간 inotify 모니터링, 격리 및 다중 채널 알림을 제공합니다.

 threatlabz/iocs
이 저장소는 Zscaler ThreatLabz 공개 보고서의 침해 지표(IOC)를 위한 것입니다.








