
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 pypa/advisory-database
커뮤니티 소유의 PyPI Python 패키지 보안 권고 데이터베이스로, pip-audit 및 OSV와 같은 도구와의 통합을 위해 OSV 형식의 구조화된 취약점 데이터를 제공합니다.
 emrekybs/signalops
All-source 인텔리전스 융합 대시보드 — WiFi, 셀룰러, CCTV, ADS-B, 궤도 및 SDR 피드를 단일 전술 지도로 통합. 보안 연구 전용.
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
 crowdsecurity/crowdsec
로그와 HTTP 요청을 분석하여 악성 IP를 탐지 및 차단하고, 크라우드소싱 커뮤니티 차단 목록을 활용하여 실시간 위협 인텔리전스를 제공하는 오픈소스 IDS/IPS 및 WAF 엔진입니다.
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 abdaullahag/threatlens
IP, 도메인, CVE에 대한 신속한 IOC 분석을 위해 6개의 무료 위협 인텔리전스 API를 사용하는 Python CLI 도구입니다. 출력: 색상으로 구분된 Excel, JSON, CSV. 사용: VT, Shodan, AbuseIPDB.
 professorquantumuniverse/veto
VirusTotal용 오픈소스 Android 클라이언트. 70개 이상의 안티바이러스 엔진으로 파일, URL, 설치된 앱을 스캔합니다. 해시, 위협 분류, YARA 일치, 샌드박스 동작이 포함된 상세 보고서를 확인합니다. 추적이나 광고가 없습니다.
 doctorwebltd/malware-iocs
Doctor Web 악성코드 조사에서 수집한 선별된 침해 지표(IOC)로, 위협 인텔리전스, 탐지 엔지니어링, 사고 대응 용도로 공개되었습니다.
 meirwah/awesome-incident-response
침해 대응 및 DFIR 도구의 엄선된 목록으로, 메모리 및 디스크 포렌식, 증거 수집, 로그 분석, 플레이북, 보안 분석가를 위한 교육 자료를 포함합니다.
 themittenmac/truetree
macOS에서 pstree와 유사한 출력을 제공하며 추가로 PID 캡처 기능을 갖춘 명령줄 도구
 sysflow-telemetry/sysflow
컨테이너 워크로드의 성능 및 보안 분석을 위해 시스템 호출 이벤트를 수집, 처리, 내보내어 간결한 객체-관계형 형식으로 변환하는 클라우드 네이티브 시스템 텔레메트리 파이프라인입니다.

 gopasteverything/gpewebdefender
경량 웹 공격 모니터. Go 바이너리 하나 + SQLite. OSSEC도, WAF도 아니다.
 corelight/quipu
YARA 규칙을 작성, 검증, 컴파일 및 테스트하기 위한 데스크톱 워크벤치입니다.
 karim852/kage-dfir-toolkit
Windows 호스트 DFIR 트리아지 콘솔로, 아티팩트 수집, Sigma 상관 타임라인, YARA 스캔, 소켓 및 계정 검사, 지표 강화, 그리고 보정된 위험 점수를 연쇄적으로 수행합니다.
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 yogeshojha/rengine
reNgine은 웹 애플리케이션을 위한 자동화된 정찰 프레임워크로, 엔진을 통한 고도로 구성 가능한 간소화된 정찰 프로세스, 정찰 데이터 상관 관계 분석 및 구성, 지속적인 모니터링, 데이터베이스 기반, 간단하면서도 직관적인 사용자 인터페이스에 중점을 둡니다.…
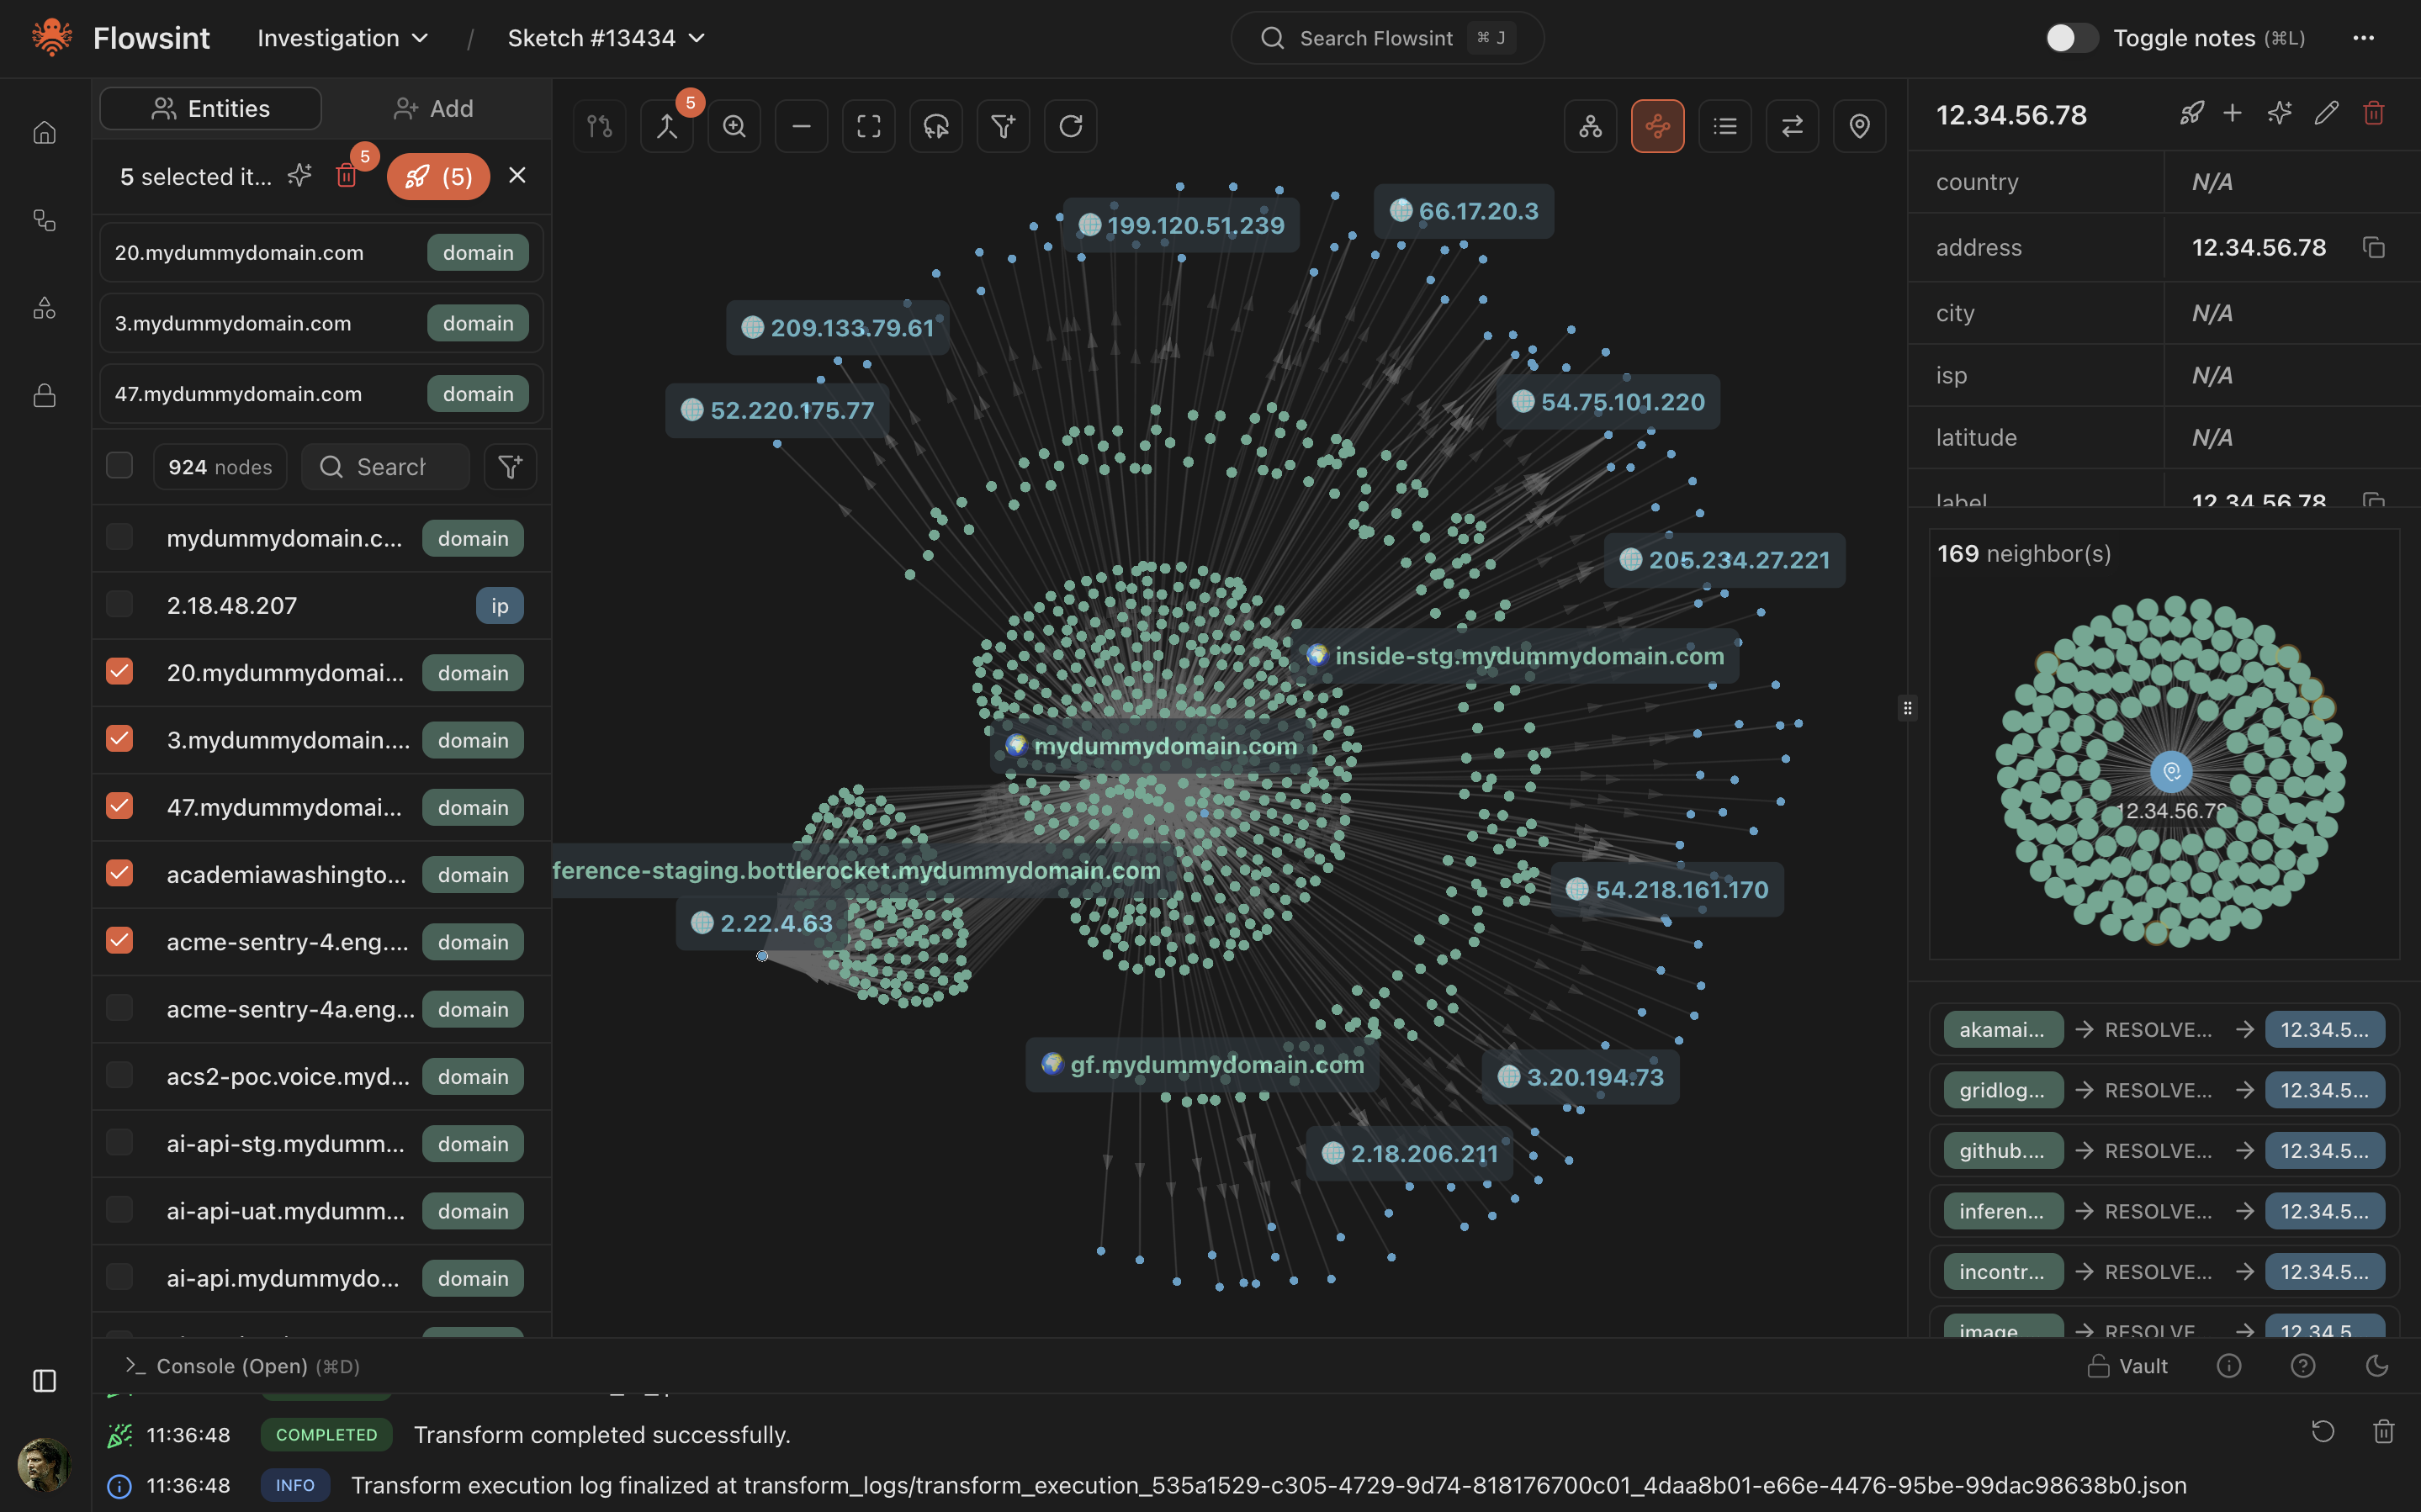 reconurge/flowsint
시각적이고 유연하며 확장 가능한 그래프 기반 조사를 위한 현대적인 플랫폼입니다. 사이버 보안 분석가 및 조사관을 위한 것입니다.






