
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 creamyg31337/ncentral-compromise-ioc-triage
Windows 엔드포인트용 읽기 전용 N-able N-central CVE-2026-18556/CVE-2026-18577 포스트 익스플로잇 IoC 헌터
 guardicode/cve-2021-44228_iocs
Log4j 취약점(CVE-2021-44228)에 대한 공개 침해 지표(IoC)를 선별하여 수집한 컬렉션으로, 위협 탐지 및 침해 대응을 위해 여러 출처에서 집계되었습니다.
 elshaheedy/cve-2025-29927-sigma-rule
Next.js 애플리케이션에서 의심스러운 x-middleware-subrequest HTTP 헤더를 통해 CVE-2025-29927 악용을 탐지하는 Sigma 규칙으로, 탐지 전략과 완화 지침을 포함합니다.
 sucuri-labs/cve-2025-57819-ioc-check
이 저장소는 CVE-2025-57819의 freepbx 포럼 주제에 나열된 현재 IOCs를 확인하는 스크립트를 포함하고 있습니다.
 0xblackash/cve-2024-3094
CVE-2024-3094
 cybergabisoft/ctwall
CTWall (ChainThreatWall) 플랫폼은 SBOM/BOM 데이터를 사용하여 소프트웨어 공급망에서 악성 코드를 식별함으로써 보안, DevOps 및 제품 팀이 더 빠르게 위험 결정을 내릴 수 있도록 지원합니다.

 iitoneloc/sigint
실시간 OSINT 인텔리전스 대시보드: 인터랙티브 지구본에서 제공되는 7개의 라이브 데이터 소스(항공기, AIS 선박, 지진, 화재, 기상, GDELT 이벤트, 뉴스). 상관관계 엔진, 점수 기반 알림, 감시 모드. Bun + React 19 + Canvas 2D…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 suominen/cve-2025-39682
CVE-2025-39682(Linux 커널 kTLS 수신 경로의 use-after-free)에 대한 배포판별 패치 상태를 기록하는 단일 페이지 트래커입니다.
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
# CVE-2026-3502 스캐너: 취약한 TrueConf 클라이언트 및 TrueChaos IOC 탐지. JSON/HTML/CSV 보고서.
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — Windows Server Update Services(WSUS)의 안전하지 않은 AuthorizationCookie 역직렬화로 인한 인증되지 않은 치명적 RCE로, SYSTEM 권한 수준의 손상을 가능하게 하며 활발히 악용되고…
 virustotal/vt-py
VirusTotal 공식 Python 3 클라이언트 라이브러리
 outflanknl/redelk
레드팀의 SIEM - 레드팀이 블루팀 활동을 추적 및 경고하고 장기 작전에서 더 나은 사용성을 위해 사용하는 도구
 yampelo/beagle
비글(Beagle)은 보안 로그와 데이터를 그래프로 변환하는 사고 대응 및 디지털 포렌식 도구입니다.
 jerlendds/osintbuddy
노드 그래프, OSINT 데이터 마이닝 및 플러그인. 비정형 및 공개 데이터를 연결하여 혁신적인 인사이트를 얻으세요. 재작성된 버전은 @ osintbuddy/osintbuddy에서 찾을 수 있습니다.
 ion-storm/sysmon-config
고급 Sysmon ATT&CK 구성으로, MITRE ATT&CK의 데이터 소스별 가장 많은 기법 탐지에 중점을 두고, UEBA를 위한 포렌식 아티팩트 이벤트 가시성을 제공하며, 광범위한 CVE 적용 범위로 익스플로잇 이벤트를 탐지하고, CVE, UEBA, 포렌식 및…
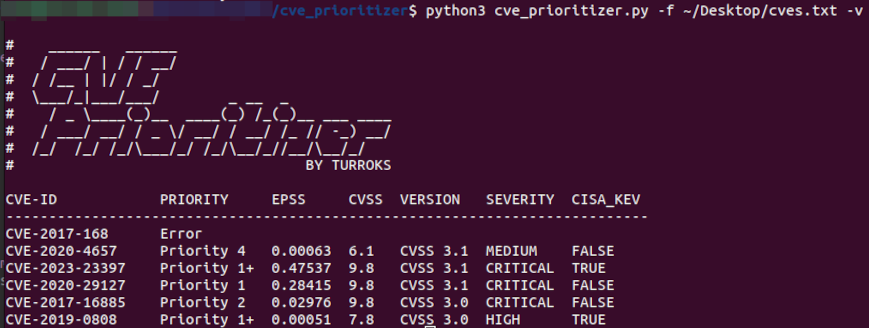 turroks/cve_prioritizer
CVSS, EPSS, CISA의 알려진 악용 취약점으로 취약점 패치를 간소화하세요. 실시간 위협 정보를 기반으로 작업의 우선순위를 정하고, 경쟁 우위를 확보하며, 최신 트렌드에 대한 정보를 유지하십시오.
 t4d/stalkphish
StalkPhish - 피싱 키트 추적기, 조사를 위해 피싱 키트를 수집하는 도구







