 0xblackash/cve-2024-3094
CVE-2024-3094

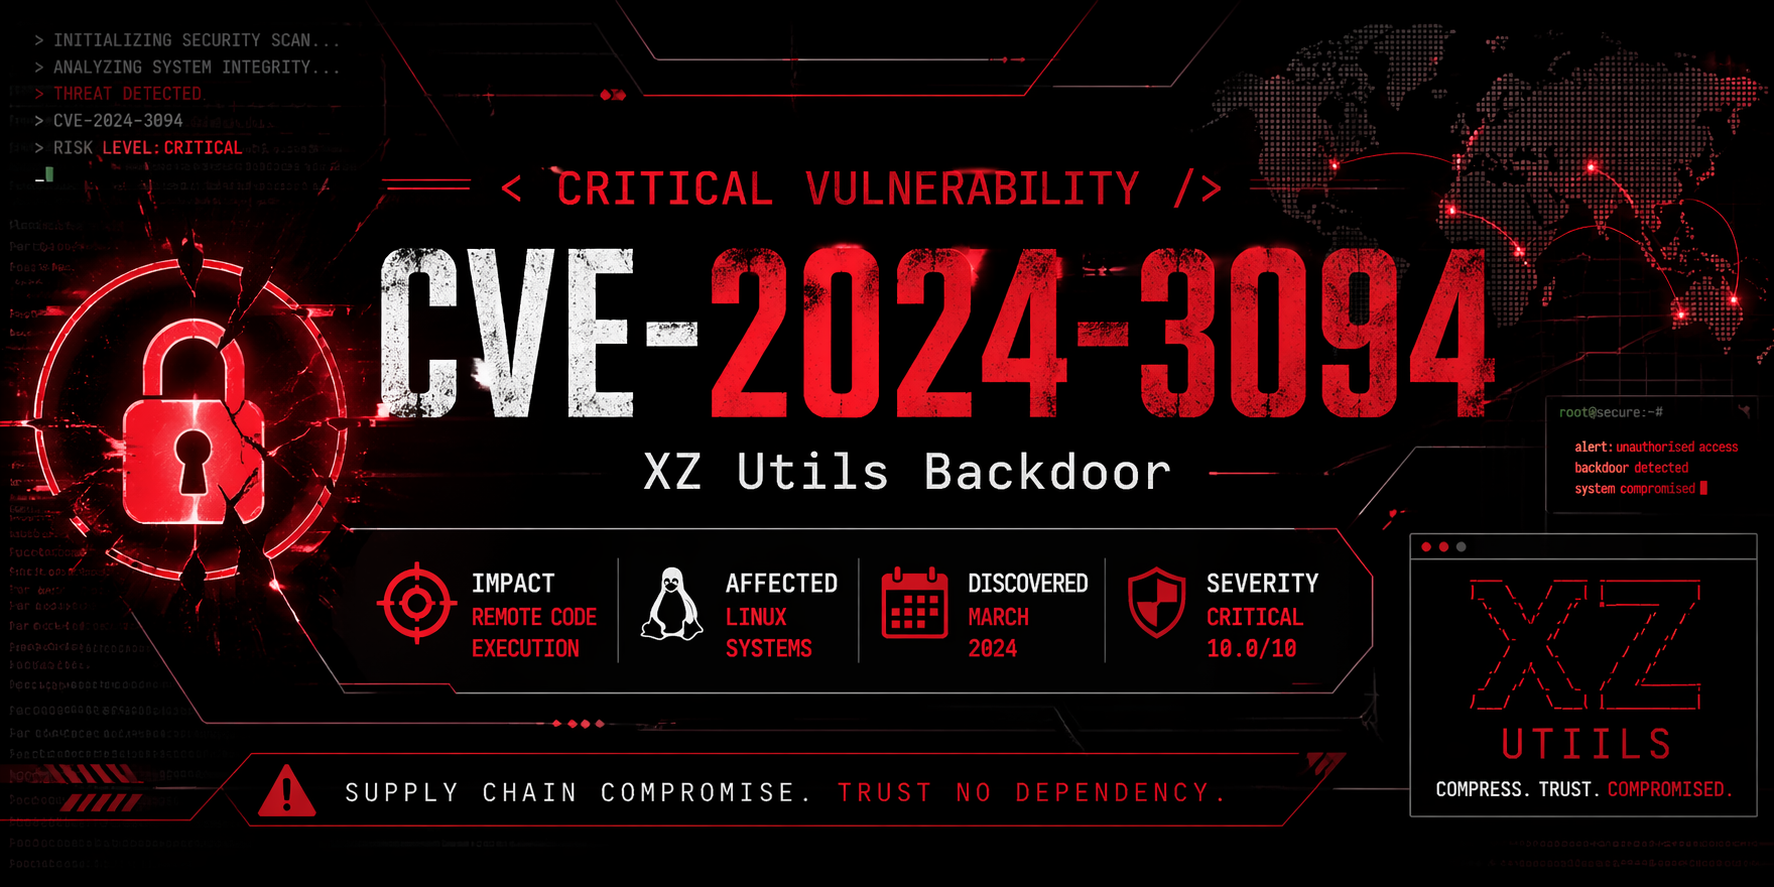

CVE-2024-3094는 널리 사용되는 XZ Utils 압축 라이브러리에 영향을 미치는 심각한 공급망 침해 사건입니다.
악의적인 행위자가 업스트림 릴리스에 은밀한 백도어를 삽입하여, 변조된 liblzma를 통해 원격 코드 실행(RCE) 을 가능하게 했습니다.
⚠️ 이 취약점은 현재까지 가장 정교한 오픈소스 공급망 공격 중 하나로 평가됩니다.
| 패키지 | 취약한 버전 |
|---|---|
| XZ Utils | 5.6.0, 5.6.1 |
✔️ 일반적으로 영향을 받는 시스템:
liblzma를 통해 sshd를 대상으로 함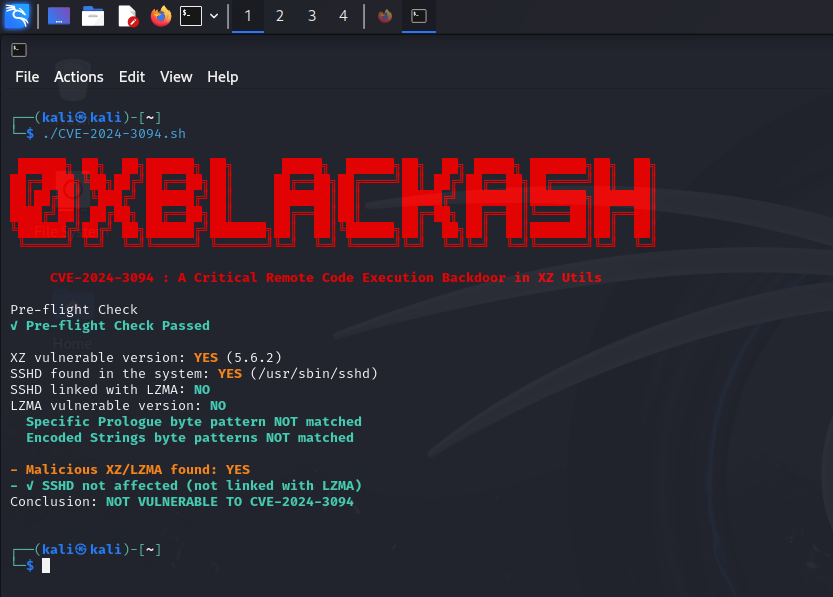
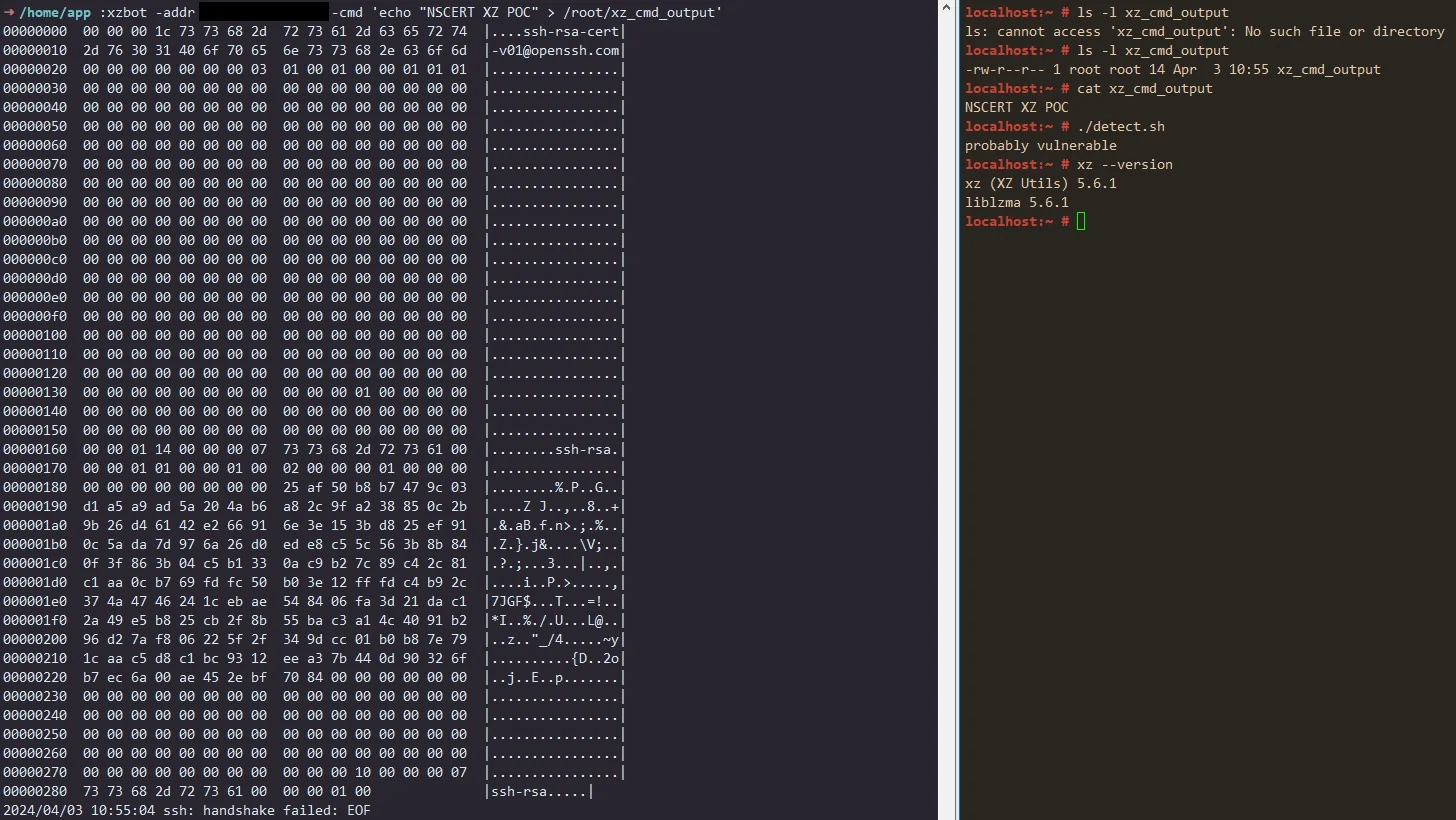
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE
sshd에서의 비정상적인 CPU 급증liblzma 바이너리xz --version
ldd $(which sshd) | grep lzma
# Downgrade to safe version
sudo apt install xz-utils=5.4.5
또는:
sudo dnf downgrade xz
| 배포판 | 상태 |
|---|---|
| Debian | ✅ 수정됨 |
| Fedora | ✅ 수정됨 |
| Arch Linux | ✅ 수정됨 |
이 저장소는 교육 및 인식 제고 목적으로만 제공됩니다. 이 정보를 무단 활동에 사용하지 마십시오.
광범위한 악용이 발생하기 전에 이 공격을 식별하고 공개한 보안 연구자들에게 깊은 감사를 표합니다.