#1

 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): 완전히 사용자 정의 가능한 오픈 소스 Windows 기반 배포판으로, 위협 인텔리전스 분석 및 헌팅에 중점을 두고 있으며, 인텔 및 맬웨어 분석가와 위협 헌터가 빠르게 시작할 수 있도록 설계되었습니다.
 dev-lu/osint_toolkit
사이버 보안 분석가를 위한 오픈 소스 플랫폼으로, 위협 인텔리전스 및 탐지 엔지니어링을 위한 다양한 기능을 제공합니다.
 biggiesmallsag/nighthawkresponse
침해 대응 포렌식 프레임워크
 iaga-team/iaga-sentinel
암호학적으로 서명되고 재생-검증 가능한 증거 계층으로 AI 에이전트용입니다. 루프 내에서의 행동을 관장하며, Ed25519 서명된 영수증을 생성하여 해시 체인 추가 로그에 연결하고, EU AI Act Article 12 기록 보관 및 Annex IV 문서화를…

 amavis/amavis
amavis는 Perl로 작성된 고성능 이메일 콘텐츠 필터 프레임워크입니다.
 m-mizutani/alertresponder
AWS Serverless Application Model을 사용한 자동 보안 알림 대응 프레임워크
 adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
WinRAR CVE-2025-8088을 발견, 패치, 보안 강화하는 과정을 실습 해커의 시각으로 흥미롭게 풀어낸 워크스루입니다.
 eclipsemanic/threatsentry-ai
ThreatSentry AI는 머신러닝을 활용하여 네트워크의 위험을 사전에 식별하고 우선순위를 지정하는 지능형 위협 헌팅 대시보드입니다. 장치 정보 수집, 취약점 데이터 보강, 위험 수준 평가 프로세스를 자동화하여 보안 팀이 가장 중요한 위협에 집중할 수 있도록…
 pduggusa/dugganusa-ietf
DugganUSA의 IETF Hackathon 기여 위협 인텔리전스: 실제 환경의 에이전트 공격 벤치마크 벡터, CVE-2026-33697 증명 분석, MCP 검증.
 devsecops/awesome-devsecops
커뮤니티 실험과 기여를 통해 얻은 권위 있는 devsecops 도구 목록입니다.
 airbnb/binaryalert
BinaryAlert: 서버리스, 실시간 및 사후 악성코드 탐지.
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 idaholab/malcolm
Malcolm은 전체 패킷 캡처 아티팩트(PCAP 파일), Zeek 로그 및 Suricata 경보를 위한 강력하고 쉽게 배포 가능한 네트워크 트래픽 분석 도구 모음입니다.
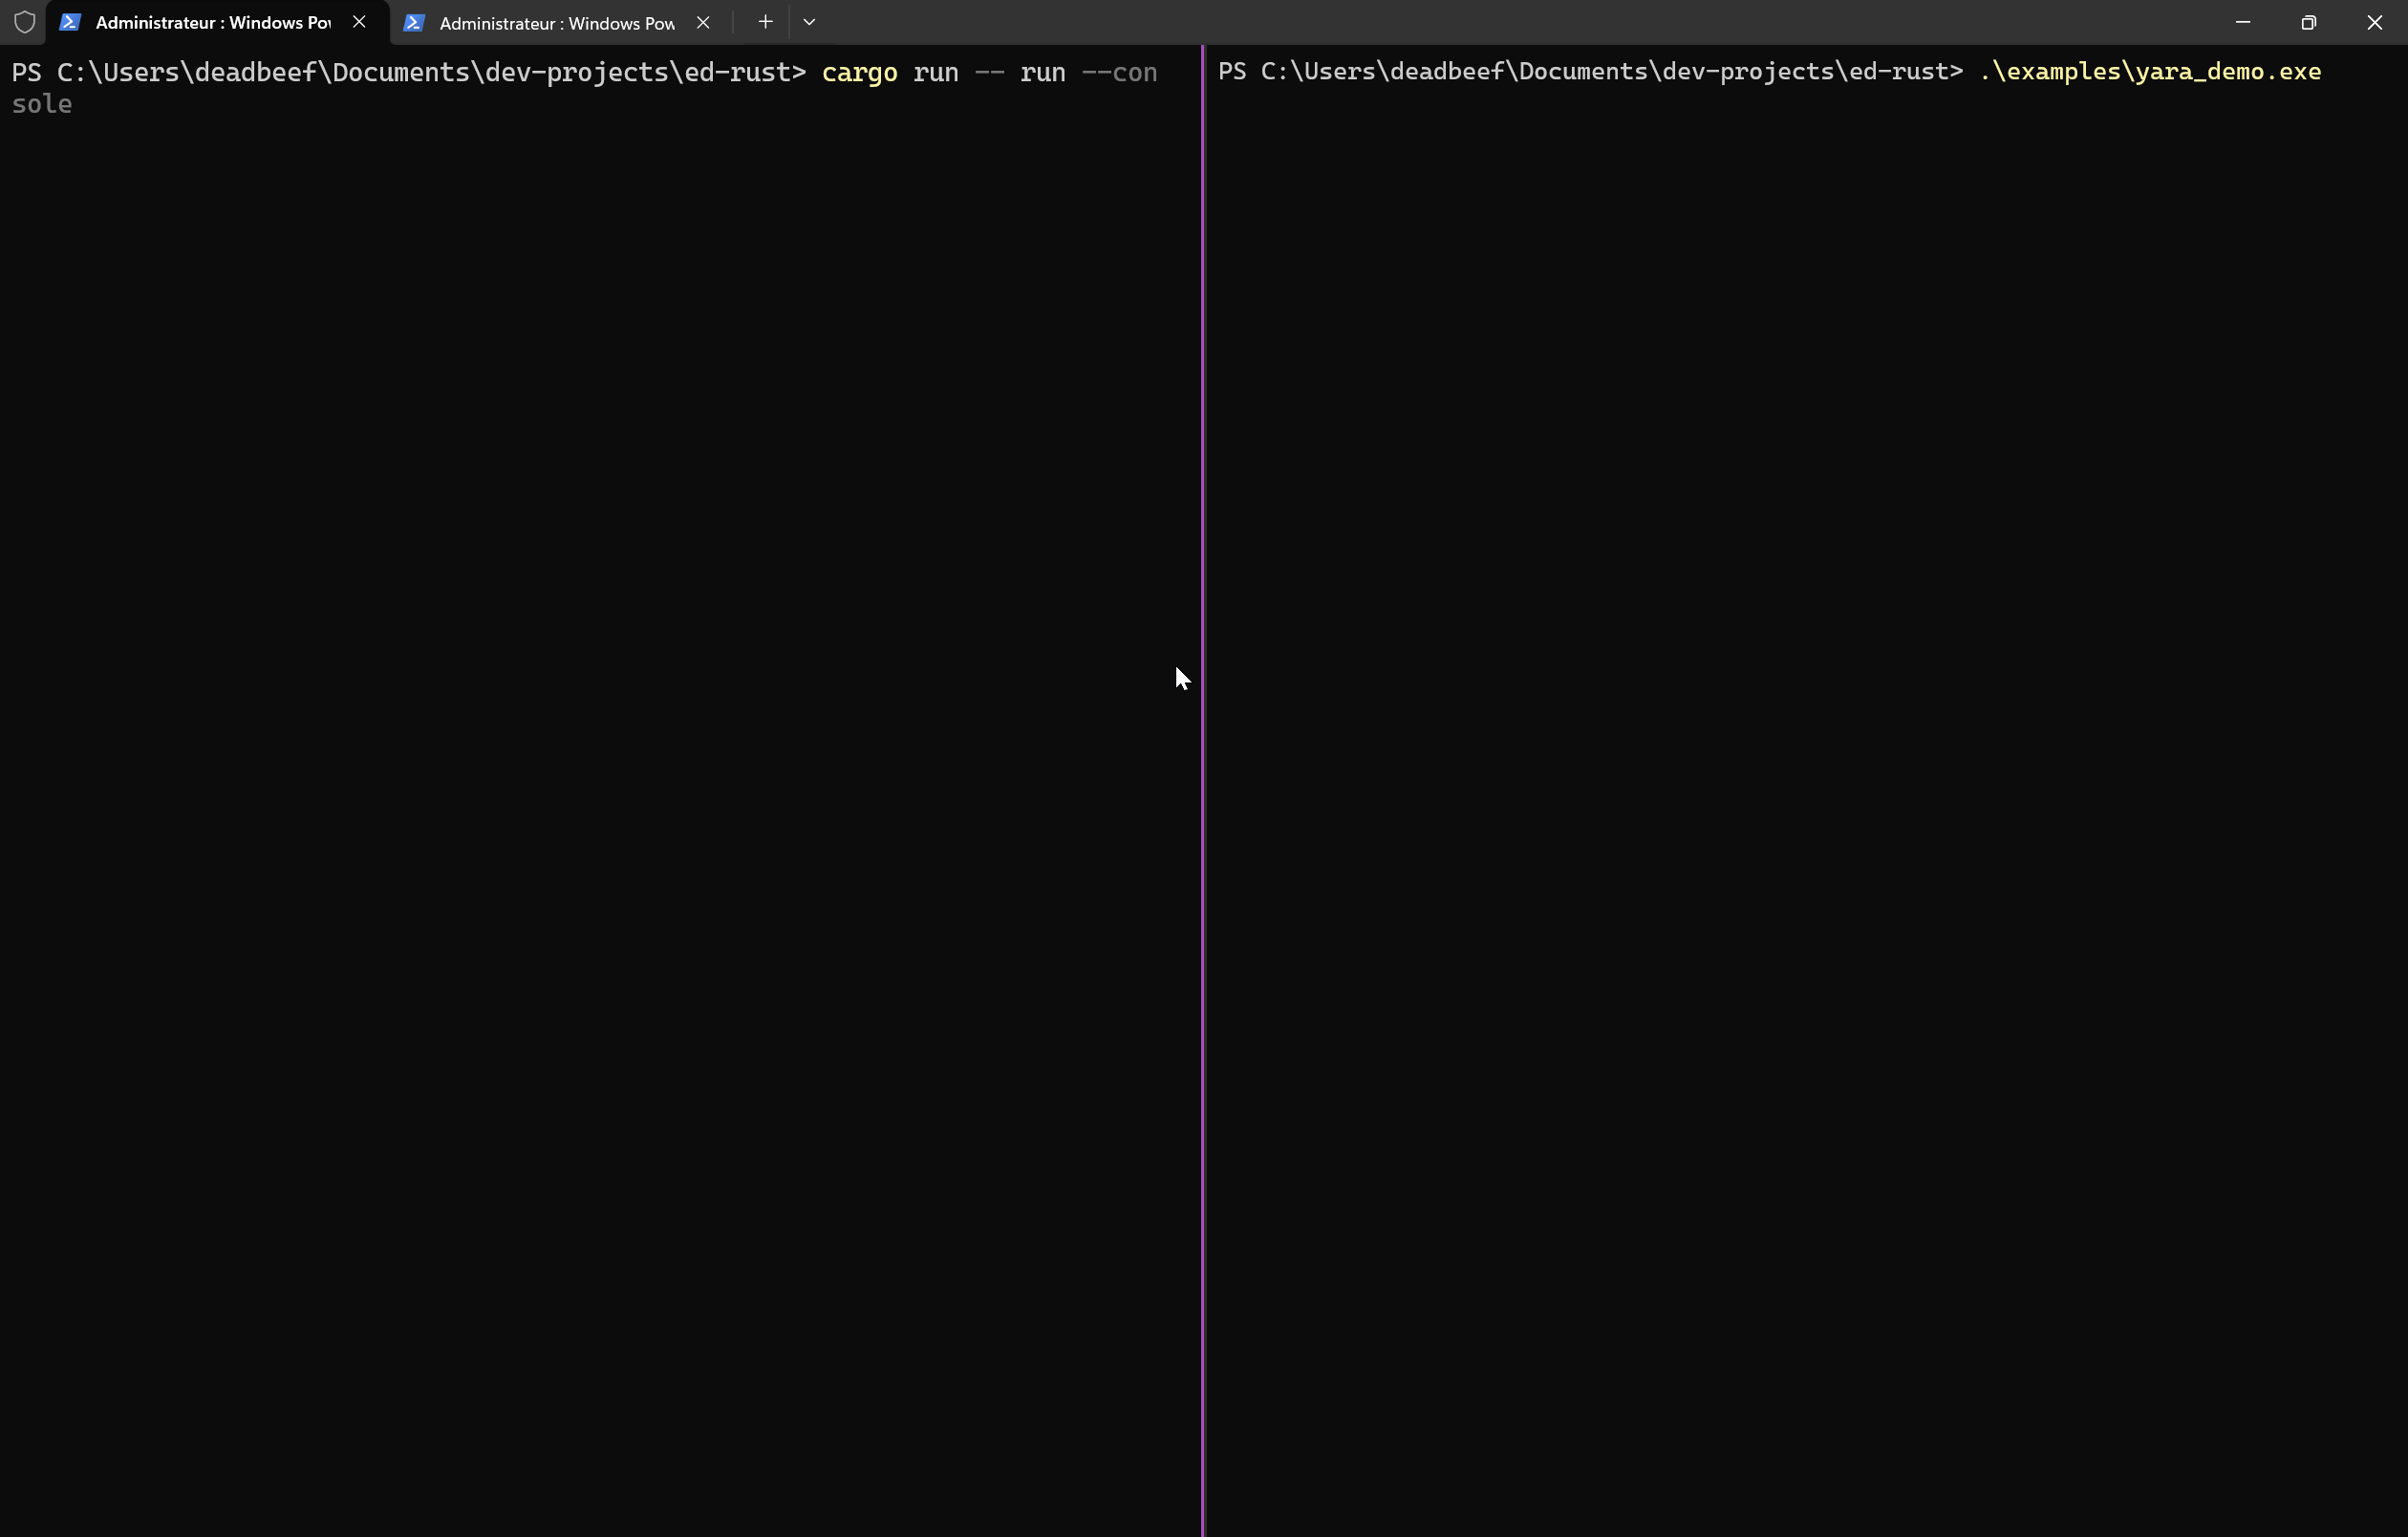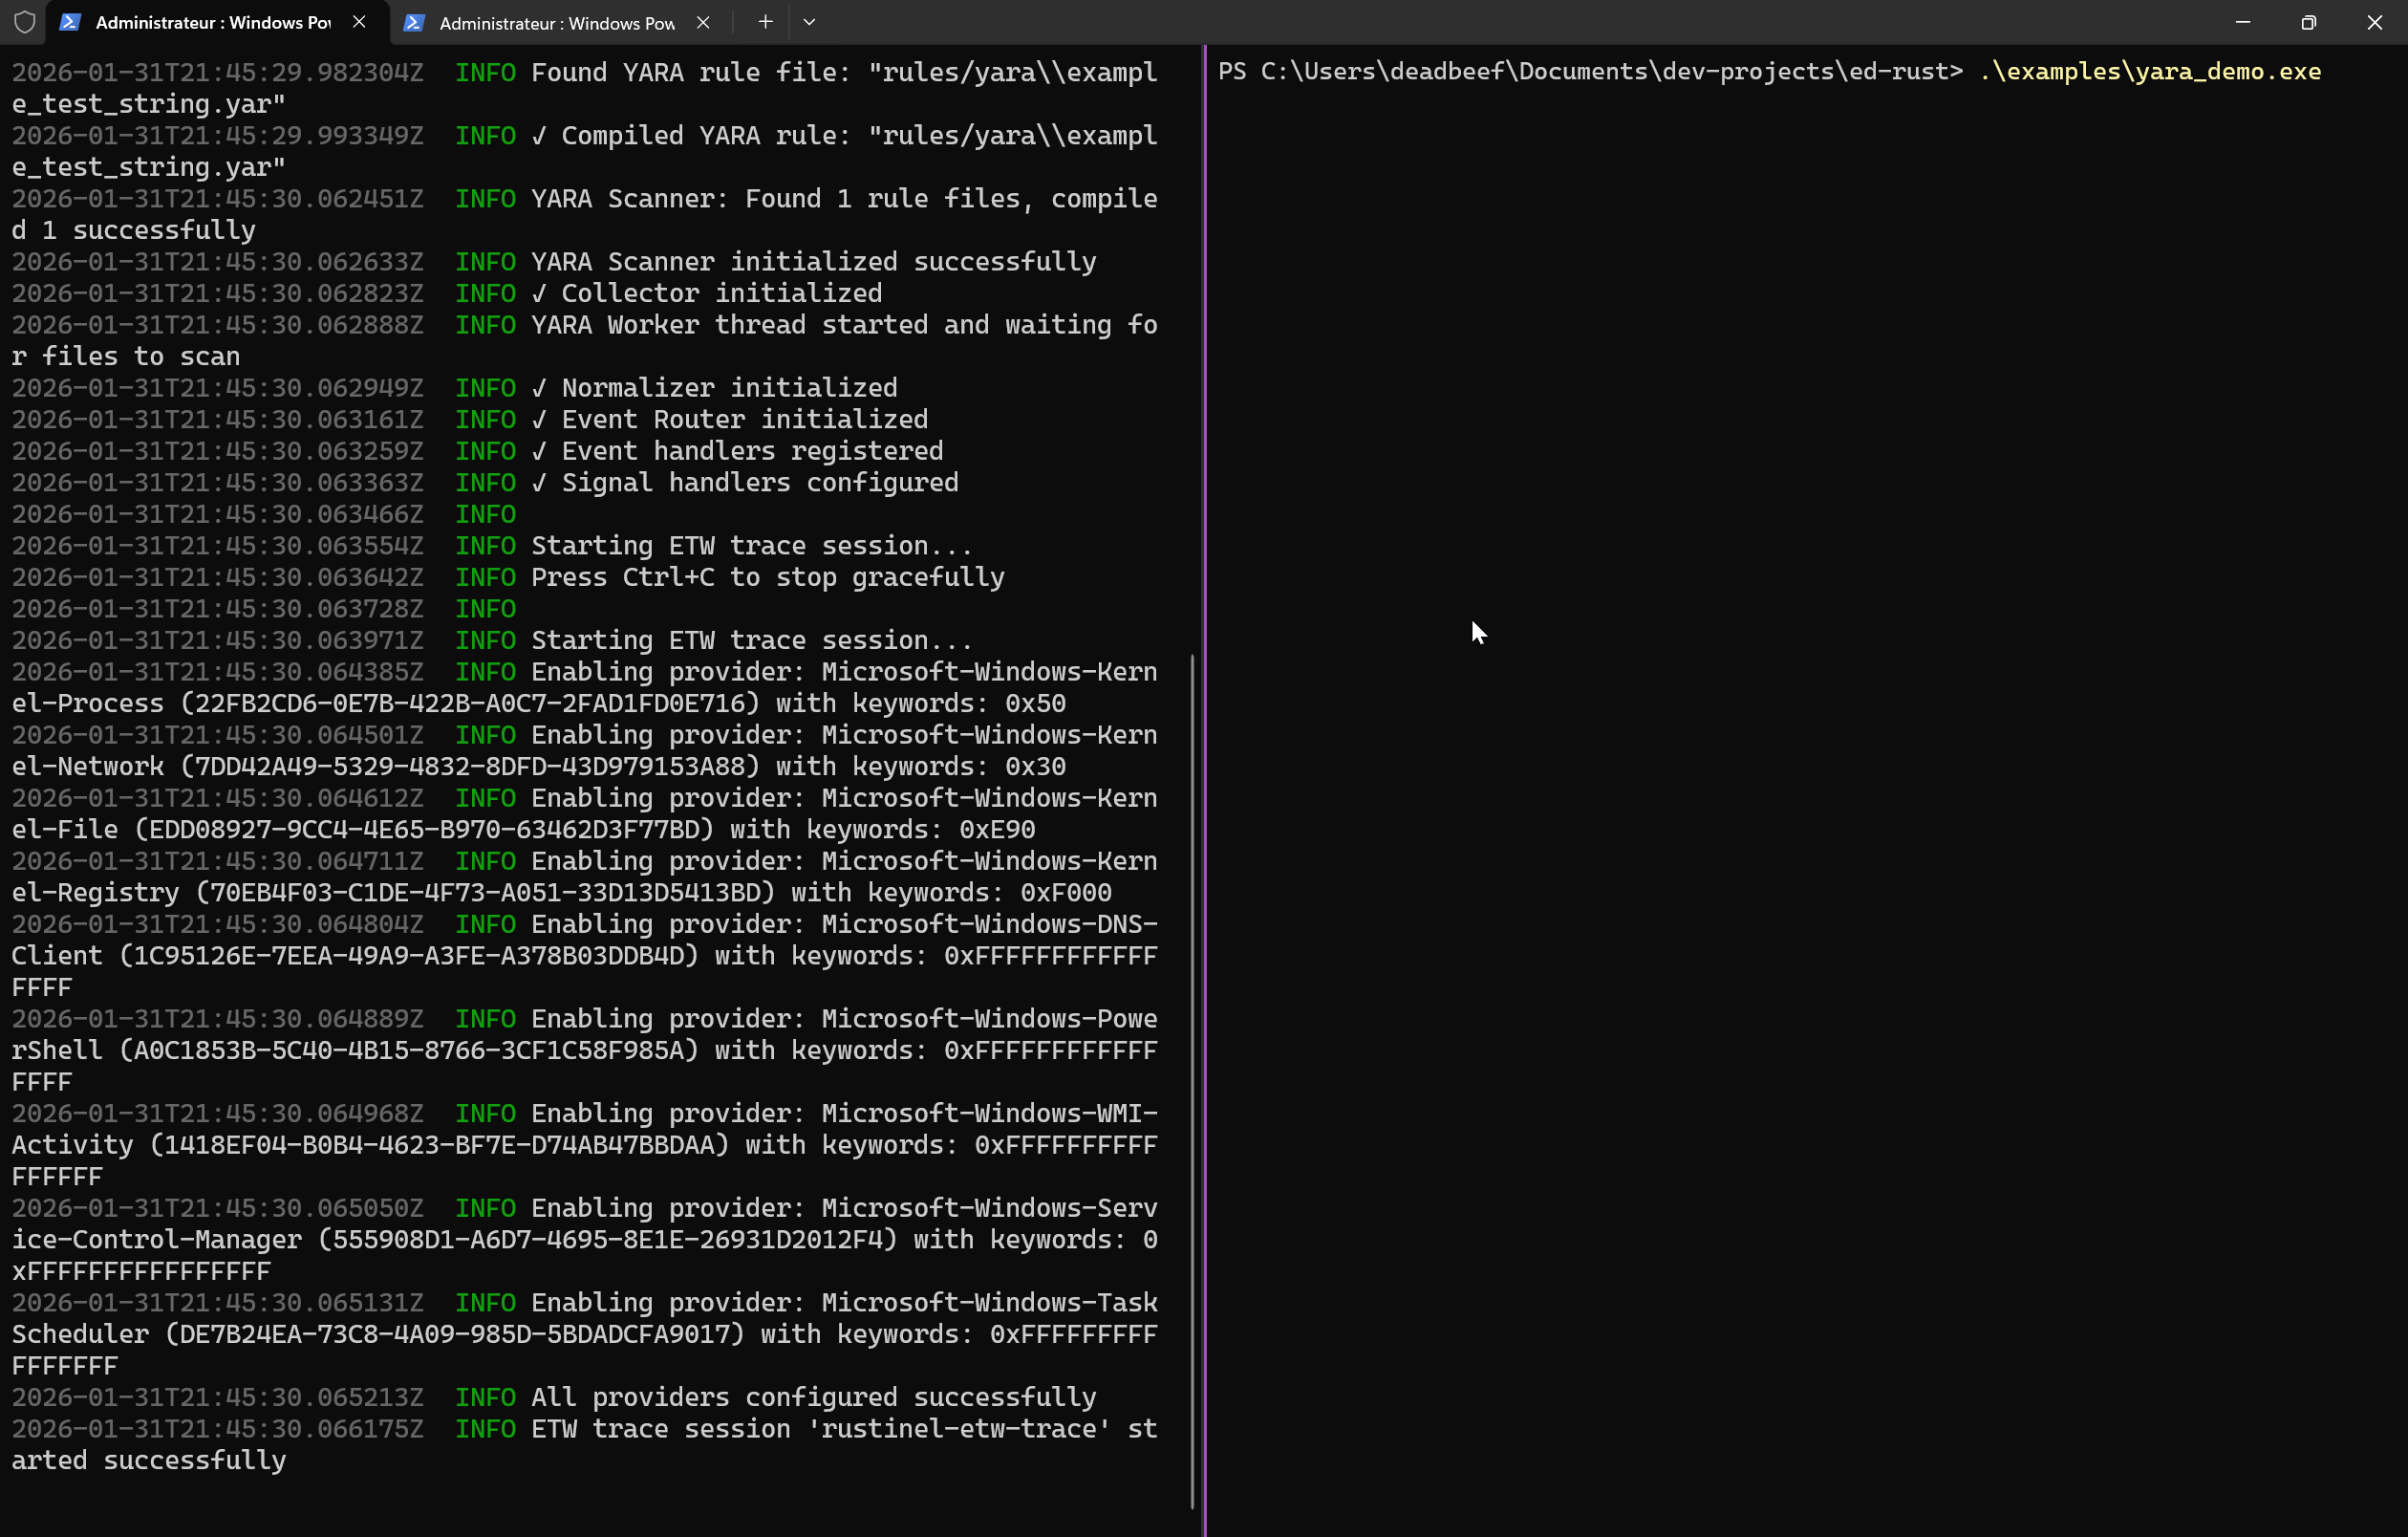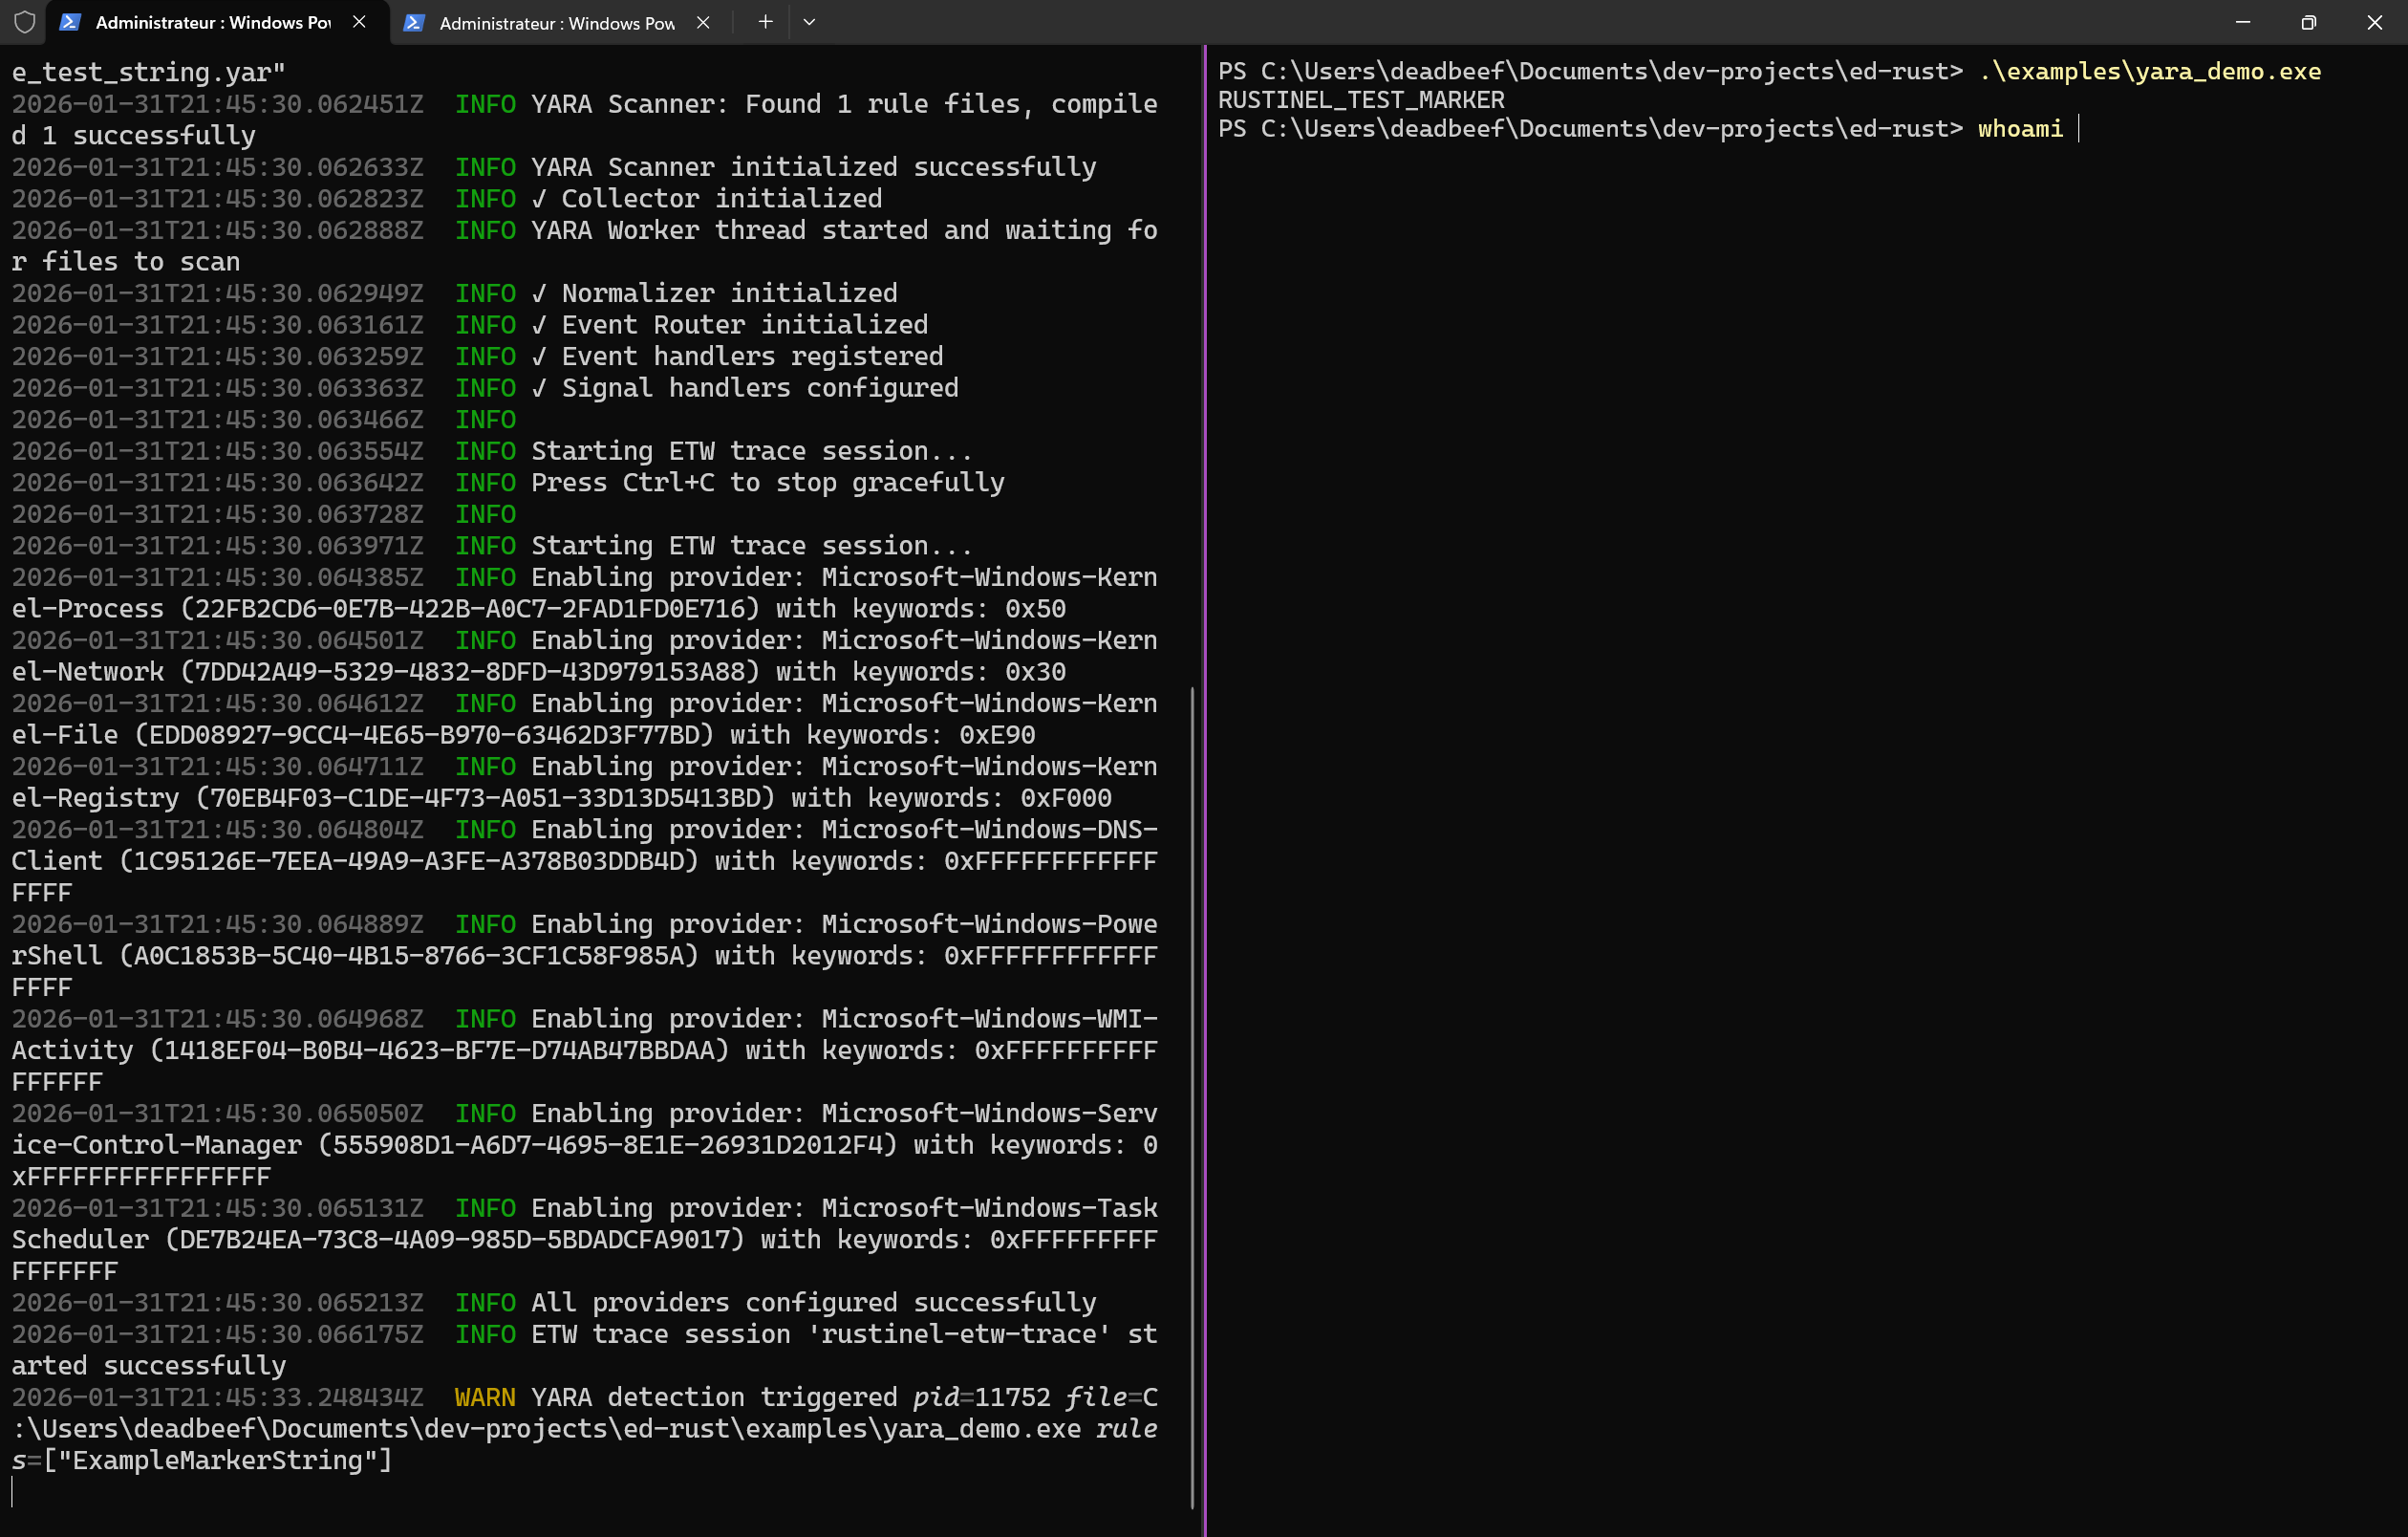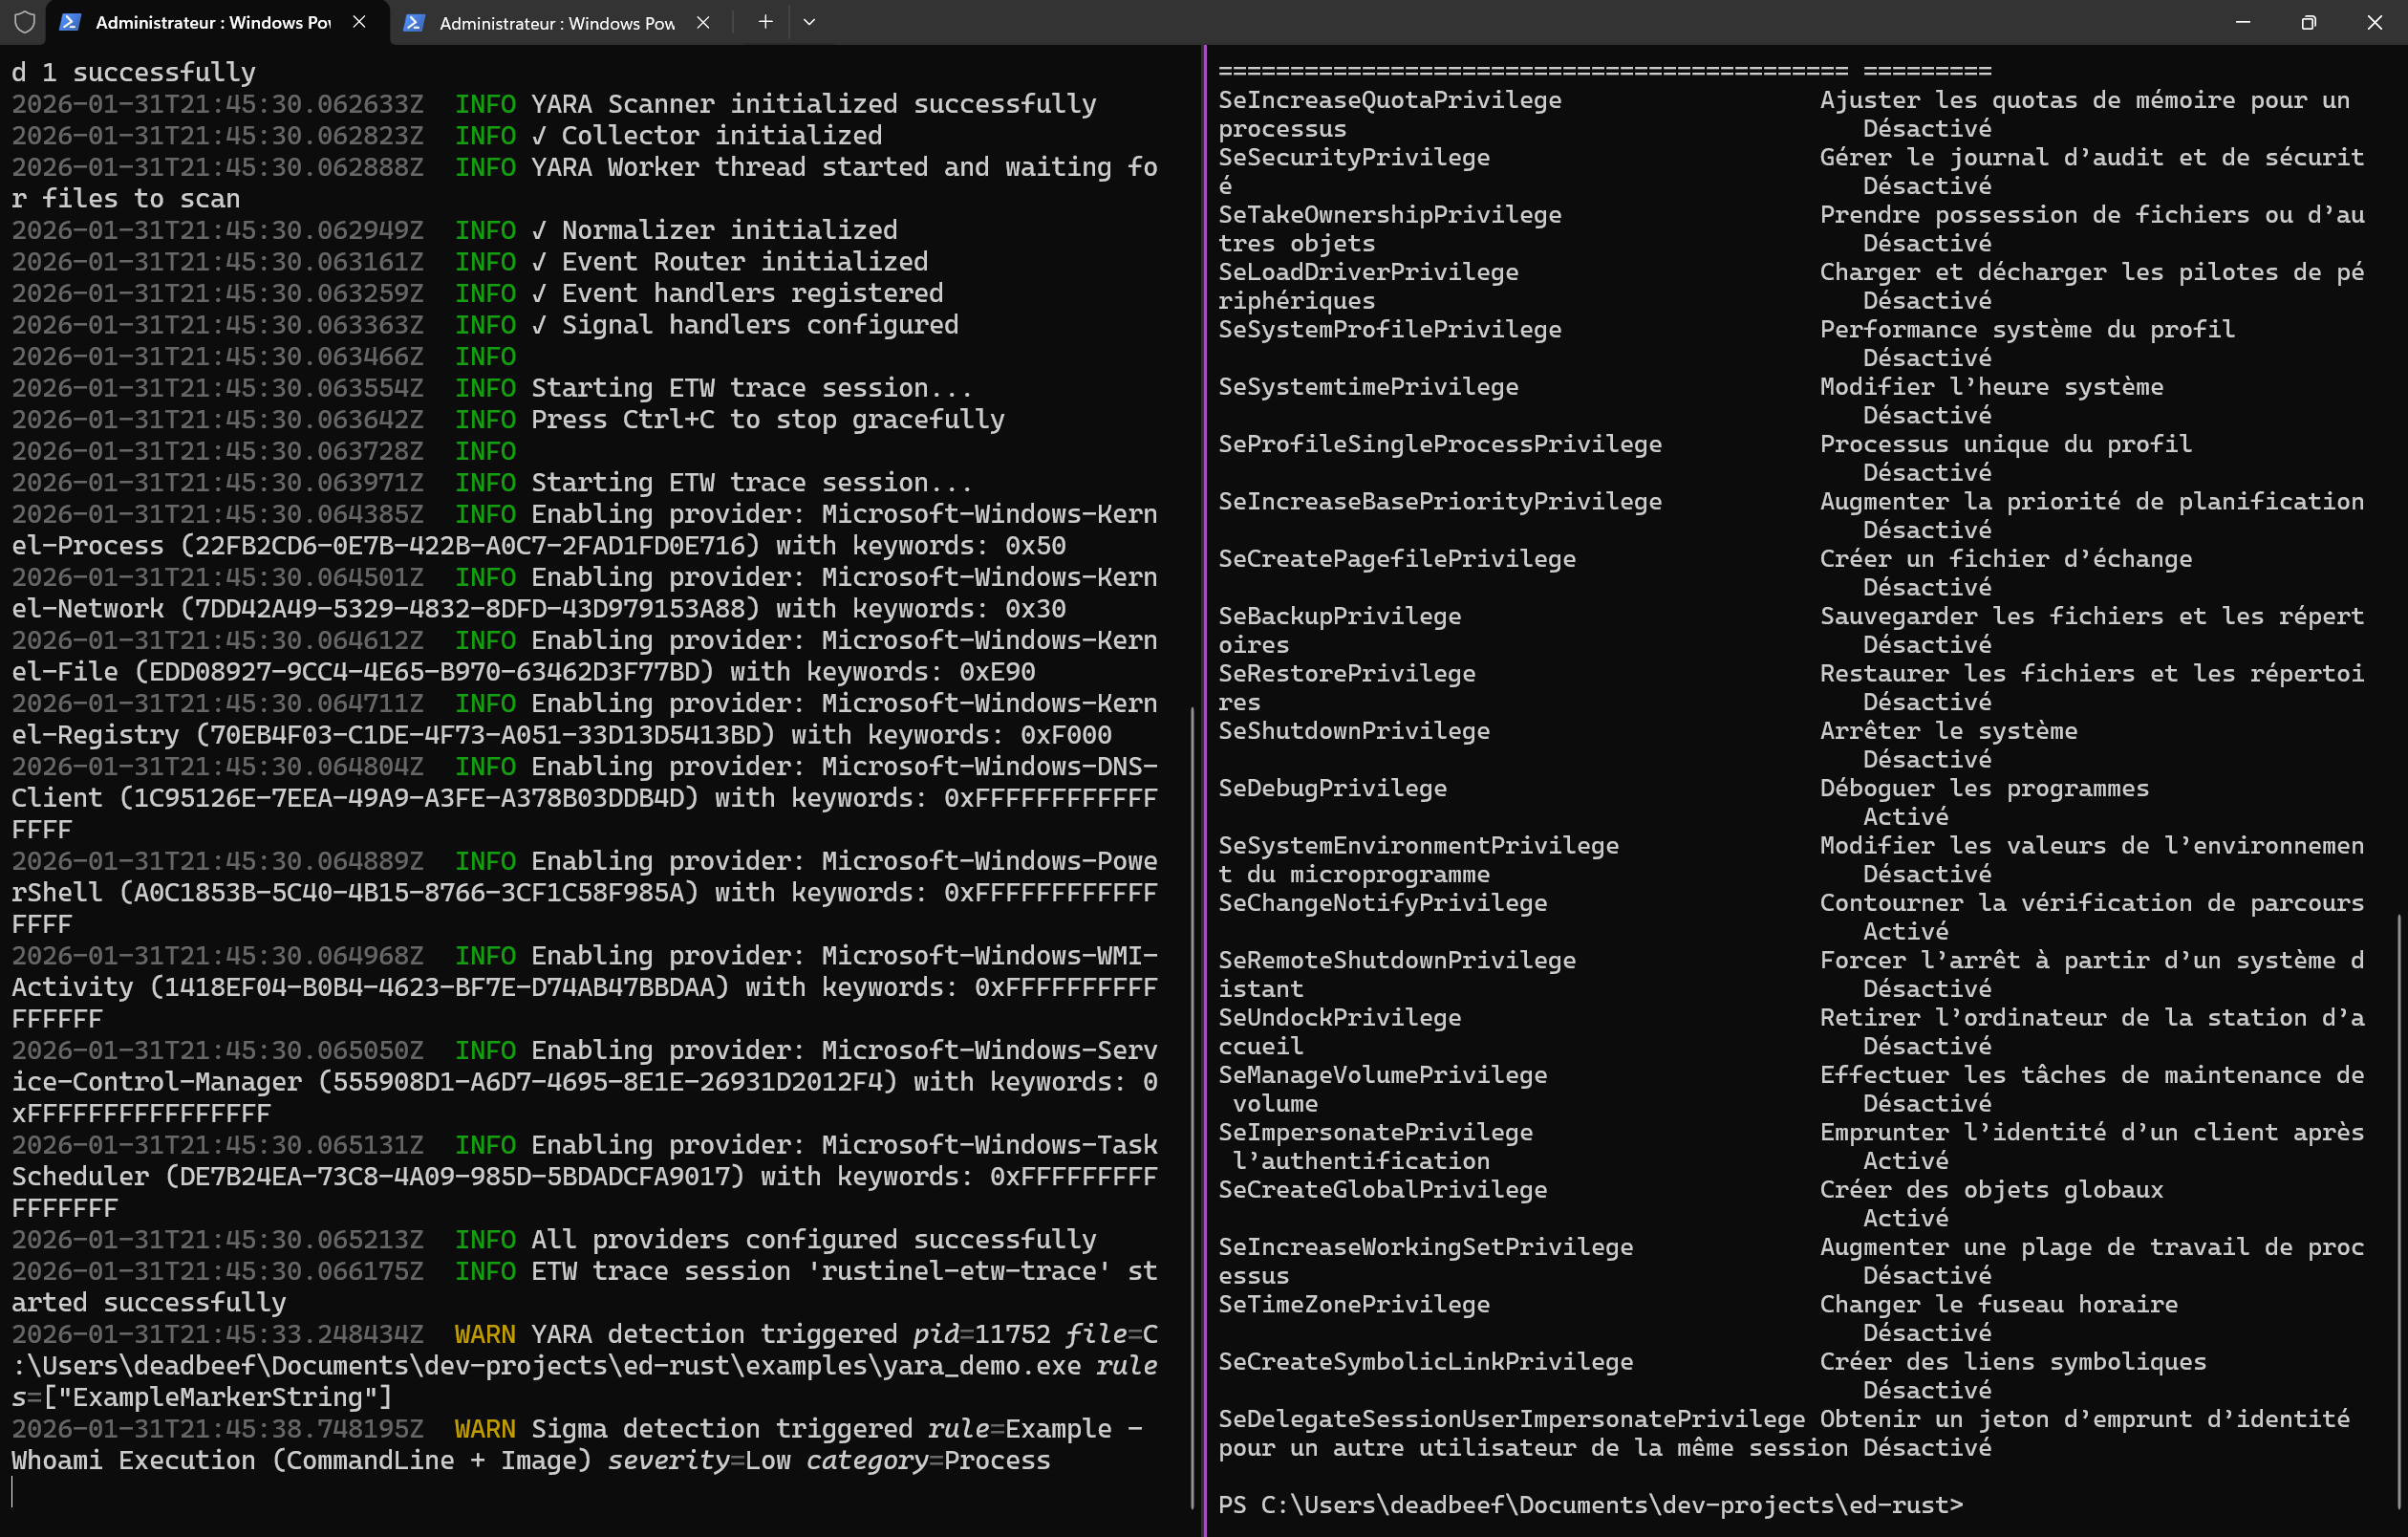 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 securityclaw/securityclaw
모듈식 스킬 기반 자율 보안 운영 센터(SOC) 에이전트로, OpenSearch/Elasticsearch 데이터를 모니터링하고 RAG 기반 행동 메모리를 구축하며 LLM을 사용하여 실시간 이상 징후를 검증합니다.
 tjnel/certgraveyard_yara
Cert Central 손상된 인증서 데이터베이스에서 자동화된 YARA 규칙 생성