ThreatSentry AI: AI 기반 위협 헌팅 도구


외부 자산 발견을 자동화하고, 다중 소스 데이터로 지능적으로 강화하며, 앙상블 머신러닝을 활용하여 위험을 예측하고 우선순위를 지정합니다. 알림 피로를 실행 가능한 인텔리전스로 전환합니다.
🚀 미션 선언문
ThreatSentry AI는 지능적인 위험 우선순위 지정을 통해 보안 알림 피로를 제거하고 사전 예방적 위협 헌팅을 가능하게 합니다. 자동화된 자산 발견, 다중 소스 데이터 강화, 고급 머신러닝을 결합하여 원시 보안 데이터를 실행 가능한 인텔리전스로 변환합니다.
👨💻 저자 및 감사의 글
프로젝트 리드: EclipseManic
개발 노트: 이 포괄적인 엔터프라이즈 보안 플랫폼은 단일 개발자가 AI 개발 도구의 코드 생성, 최적화 및 문서화 지원을 받아 설계 및 개발했습니다. 이는 복잡한 시스템에 대한 AI 증강 소프트웨어 엔지니어링의 실행 가능성을 입증합니다.
📋 임원 요약
현대 보안 팀은 전례 없는 도전에 직면해 있습니다:
- 알림 피로: 신호 대 잡음비로 인해 수동 분류가 불가능한 수천 개의 일일 알림
- 파편화된 데이터: SIEM, CMDB, 패치 시스템, 네트워크 모니터링 전반에 흩어져 있는 중요한 컨텍스트
- 반응적 태세: 새로운 위험을 사냥하기보다 알려진 위협에 대응
- 자원 제약: 점점 더 복잡해지는 인프라에서 제한된 예산과 인력
ThreatSentry AI는 다음과 같은 방법으로 이러한 문제를 해결합니다:
- 자동화된 외부 자산 발견: Shodan API를 통한 지속적인 가시성 확보
- 지능적인 다중 소스 강화: NVD, 내부 시스템 및 행동 분석 활용
- ML 기반 위험 점수: 정확한 위협 우선순위 지정을 위한 앙상블 모델 사용
- 경영진용 대시보드: 실행 가능한 인텔리전스와 신속한 대응 제공
- 사전 예방적 알림: 사고 발생 전 고위험 자산을 표면화
✨ 핵심 기능
🤖 지능형 위험 점수 엔진
- 앙상블 머신러닝 모델: Random Forest, Gradient Boosting, Neural Networks를 결합하여 강력한 위험 분류 수행
- 다중 요소 분석: 단순 취약점 개수를 넘어 40개 이상의 보안 및 비즈니스 속성 평가:
- 시간적 컨텍스트: 노출 기간, 패치 지연, 사고 이력
- 네트워크 위치: 중요 서비스 상태, 네트워크 세그먼트, 방화벽 보호
- 행동 신호: 인증 실패, 트래픽 이상, 오탐 이력
- 규정 준수 영향: 데이터 민감도, 규제 요구사항, 연결된 중요 자산
- 신뢰도 점수: 각 예측에 대해 분석가가 신뢰성을 평가할 수 있는 신뢰도 메트릭(0-1) 포함
- 지속적 학습: 피드백 통합을 통해 구성 가능한 간격으로 모델 자동 재학습
🌐 자동화된 자산 발견 및 인텔리전스 융합
- Shodan 통합: 고급 쿼리 지원을 통한 인터넷 연결 장치의 지속적 발견
- 일반적인 시나리오(SSL 인증서, RDP 서비스, ICS/Modbus 등)에 대한 사전 설정 쿼리
- 조직별 자산 헌팅을 위한 사용자 정의 쿼리 지원
- NVD 강화: 지능형 배너 파싱을 통한 자동 CVE 연관
- 14개 이상의 제품 유형(Apache, Nginx, MySQL, IIS 등)을 지원하는 배너 서비스 추출
- CVSS 점수 및 심각도 분류
- 데이터 손실 방지: 취약점이 발견된 경우에만 CVE 메트릭 업데이트
- 내부 데이터 통합 (확장 가능한 아키텍처):
- CMDB 수집기: 자산 분류, 중요도 수준, 규정 준수 태그
- SIEM 수집기: 행동 메트릭, 인증 패턴, 이상 점수
- 패치 관리 수집기: 패치 최신성, 누락 업데이트, 패치 지연 분석
- 네트워크 모니터링 수집기: 트래픽 패턴, DDoS 탐지, 이상 점수
- 통합 데이터베이스: 효율적인 쿼리 및 보고를 위한 40개 이상의 인덱싱된 열을 갖춘 SQLite
📊 경영진 대시보드 및 분석 도구
- PyQt5 기반 GUI (어두운/밝은 테마 지원):
- 실시간 위험 분포 시각화(Matplotlib 사용 막대 차트)
- 정렬 및 필터 가능한 장치 테이블 (색상 코드 위험 표시기 포함)
- 조직, 국가, 위험 수준별 빠른 필터
- IP, 조직, 국가, 위험 필드 자동 검색
- 대화형 장치 검사:
- CVSS 점수가 포함된 상세 취약점 목록
- 취약점 타임라인 및 이력 추적
- 점수를 설명하는 위험 요소 분석
- 대량 작업:
- 수동 스캔 트리거(Shodan + NVD 강화)
- 필드 검증이 포함된 CSV/JSON 데이터 가져오기
- 성능 메트릭이 포함된 모델 재학습
- 구성 확인을 위한 수동 알림 전송
- 분석 패널 (고급):
- 위험 분포 추세
- CVE 영향 분석
- 조직별 취약점 메트릭
📧 사전 예방적 이메일 알림
- SendGrid 통합: 고위험 자산에 대한 자동 HTML 이메일 알림
- 위험 레이블 변경(낮음/중간 → 높음) 시 즉시 트리거
- "알림 전송" 상태 추적으로 중복 알림 방지
- 풍부한 알림 콘텐츠:
- 위험 점수 및 신뢰도가 포함된 임원 요약
- 상세 취약점 목록(CVSS 기준 상위 N개)
- 보안 팀 컨텍스트를 위한 위험 요소 분석
- 실행 가능한 수정 권장 사항
- 유연한 구성: 알림 수신자, 이메일 템플릿, 트리거 조건 정의
샘플 알림 이메일
![자동화된 보안 알림 이메일 템플릿]
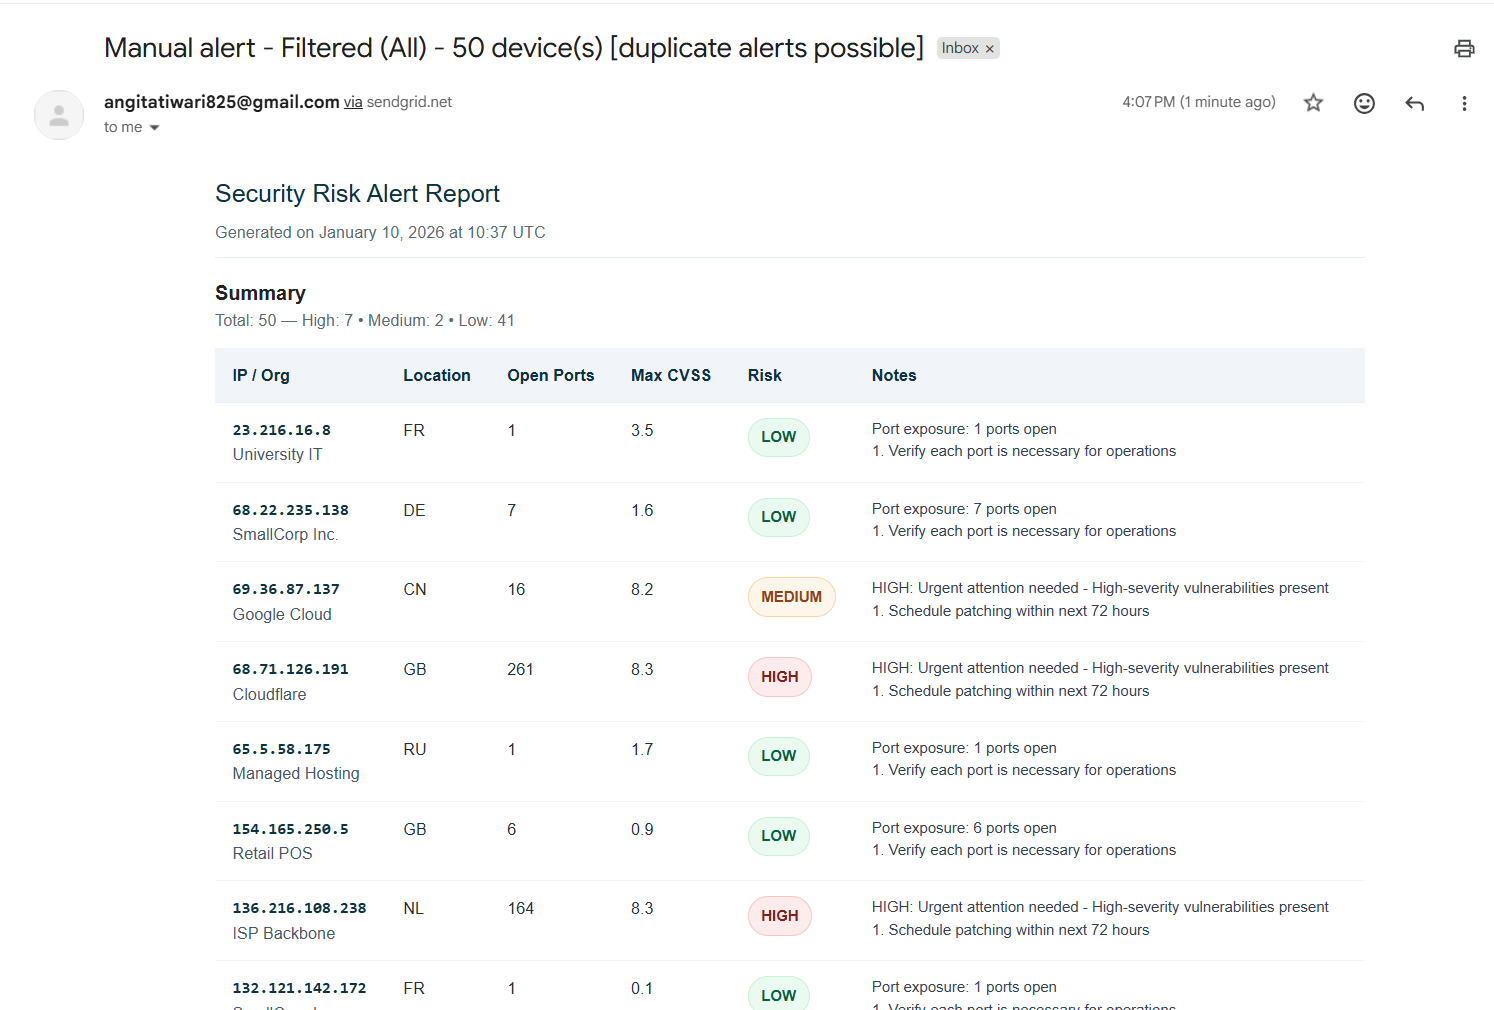
SendGrid를 통해 전송된 위험 요약, CVE 세부 정보 및 수정 지침이 포함된 HTML 형식 이메일
📈 모델 투명성 및 지속적 개선
- 성능 모니터링:
- 훈련 에포크 전반의 정확도 추적
- 혼동 행렬 및 분류 보고서
- 모델 결정을 이해하기 위한 특성 중요도 분석
- 데이터 드리프트 탐지 지표
- 피드백 루프:
- 분석가의 수동 위험 레이블 수정
- 참긍/오탐 추적
- 피드백 기반 모델 가중치 조정
- 메타데이터 로깅이 포함된 자동 재학습 일정
⚡ 성능 및 안정성
- 확장성에 최적화:
- 5개 이상의 열에 대한 데이터베이스 인덱싱으로 서브 밀리초 쿼리 지원
- 자주 액세스하는 데이터에 대한 결과 캐싱(28.7배 속도 향상)
- 대규모 데이터셋을 위한 "더 불러오기" 기능이 있는 페이지 매김(초기 50행 + 50행씩 증가)
- 작업자 스레드를 사용한 비차단 UI(QThread, ThreadPoolExecutor)
- 강력한 오류 처리:
- API 실패(Shodan, NVD, SendGrid)에 대한 지수 백오프 재시도 로직
- 선택적 서비스를 사용할 수 없는 경우 정상적 성능 저하
- 파일 로테이션이 포함된 포괄적 로깅
- 스레드 안전 신호/슬롯 아키텍처로 경쟁 조건 방지
- 메모리 효율성:
- 차트 렌더링 후 가비지 컬렉션
- 시작 시간 단축을 위한 지연 로딩 UI 탭
- 적절한 정리를 보장하는 세션 컨텍스트 관리자
� 시각적 개요
메인 대시보드
![ThreatSentry AI 대시보드 - 주 위협 헌팅 인터페이스]
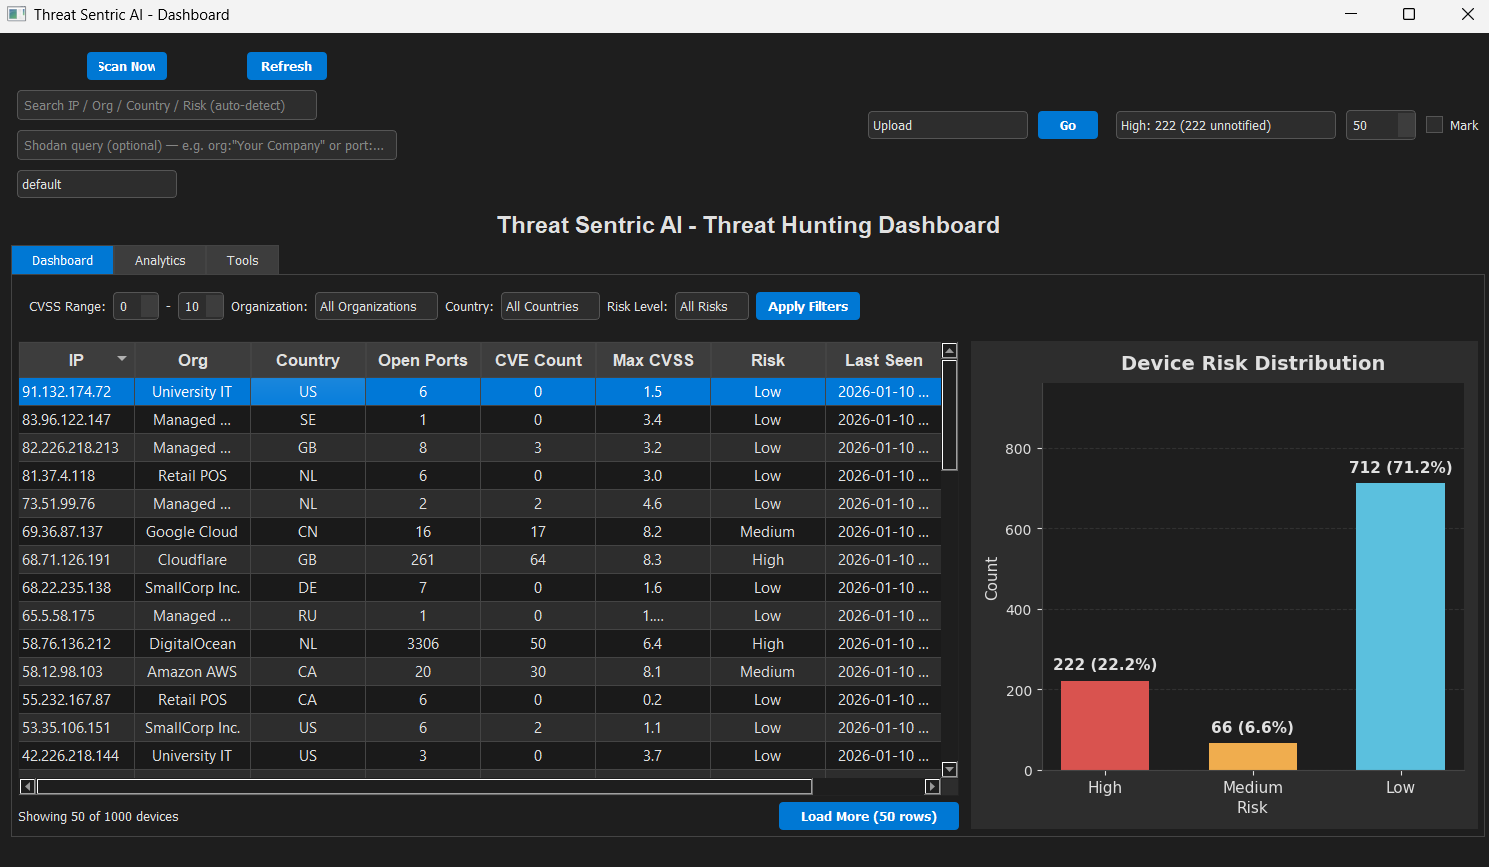
정렬 가능한 장치 테이블과 위험 분포 막대 차트가 포함된 실시간 위험 시각화
장치 위험 평가 테이블
![위험 표시기가 있는 장치 테이블]
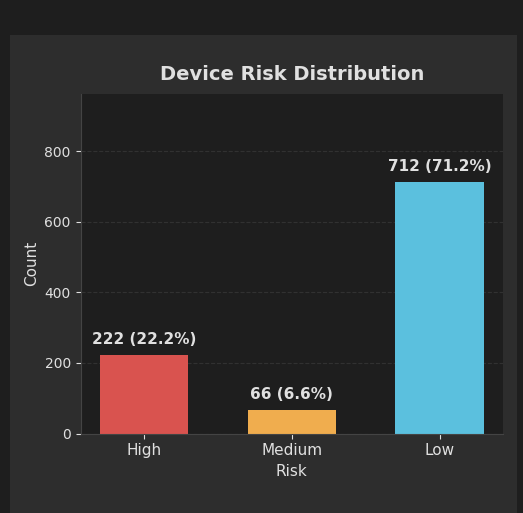
색상 코드 위험 수준(녹색=낮음, 노란색=중간, 빨간색=높음)이 있는 정렬 및 필터 가능한 장치 목록
고급 필터링 패널
![고급 필터 - CVSS 범위, 조직, 국가, 위험 수준]
CVSS 범위, 조직, 국가, 위험 수준 필터 및 "모두 지우기" 버튼을 포함한 강력한 필터링 컨트롤
- CVSS 범위 필터: 특정 심각도 수준에 집중하기 위해 최소 및 최대 CVSS 점수(0-10) 조정
- 조직 필터: 데이터베이스의 모든 조직 드롭다운에서 특정 조직으로 빠른 필터링
- 국가 필터: 지리적 위치별 필터링으로 지역적 위험 식별
- 위험 수준 필터: 집중 분석을 위해 높음, 중간, 낮음 또는 모든 장치만 표시
- 모두 지우기 버튼: 전체 데이터셋을 다시 보기 위해 모든 필터를 기본값으로 한 번에 재설정
- 필터 적용: 선택한 모든 필터를 즉시 적용하며 결과가 실시간으로 반영됨
전체 데이터베이스 검색 기능
![검색 입력 - 전체 데이터베이스에 걸친 다중 열 검색]
현재 표시된 행뿐만 아니라 전체 장치 데이터베이스를 검색하는 지능형 검색
- 포괄적 검색: IP 주소, 조직 이름, 국가, 위험 수준 검색
- 자동 IP 감지: IP 주소 형식을 자동으로 감지하여 검색
- 전체 데이터베이스 적용: 검색 결과는 처음 50행에 국한되지 않고 데이터베이스의 모든 장치 포함
- 실시간 결과: 성능 저하 없이 응답성을 위한 300ms 디바운스 지연
- 페이지 매김 통합: 검색 결과가 효율적인 로딩을 위해 페이지 매김 시스템을 따름
지능형 페이지 매김 및 대규모 데이터셋 지원
![더 불러오기 버튼 - 페이지 매김 컨트롤]
수천 개의 장치를 효율적으로 처리하기 위한 최적화된 페이지 매김 시스템
- 기본 50행 표시: 빠른 렌더링을 위해 대시보드가 초기 50개 장치로 로드
- 점진적 로딩: "더 불러오기(50행)" 버튼으로 시간 초과 없이 증분 로딩 가능
- 메모리 효율적: 요청된 행만 표시하며 전체 데이터셋을 메모리에 로드하지 않음
- 성능 최적화: 대규모 데이터셋 로드 시 UI 정지 방지를 위한 비차단 UI
- 상태 표시기: 사용 가능한 총 데이터에 대한 투명성을 위해 "X개 중 Y개 장치 표시" 표시
- 검색 통합: 검색 필터가 페이지 매김과 원활하게 작동하여 빠른 결과 제공
분석 및 보고 패널
![분석 탭 - 위험 추세 및 CVE 분석]
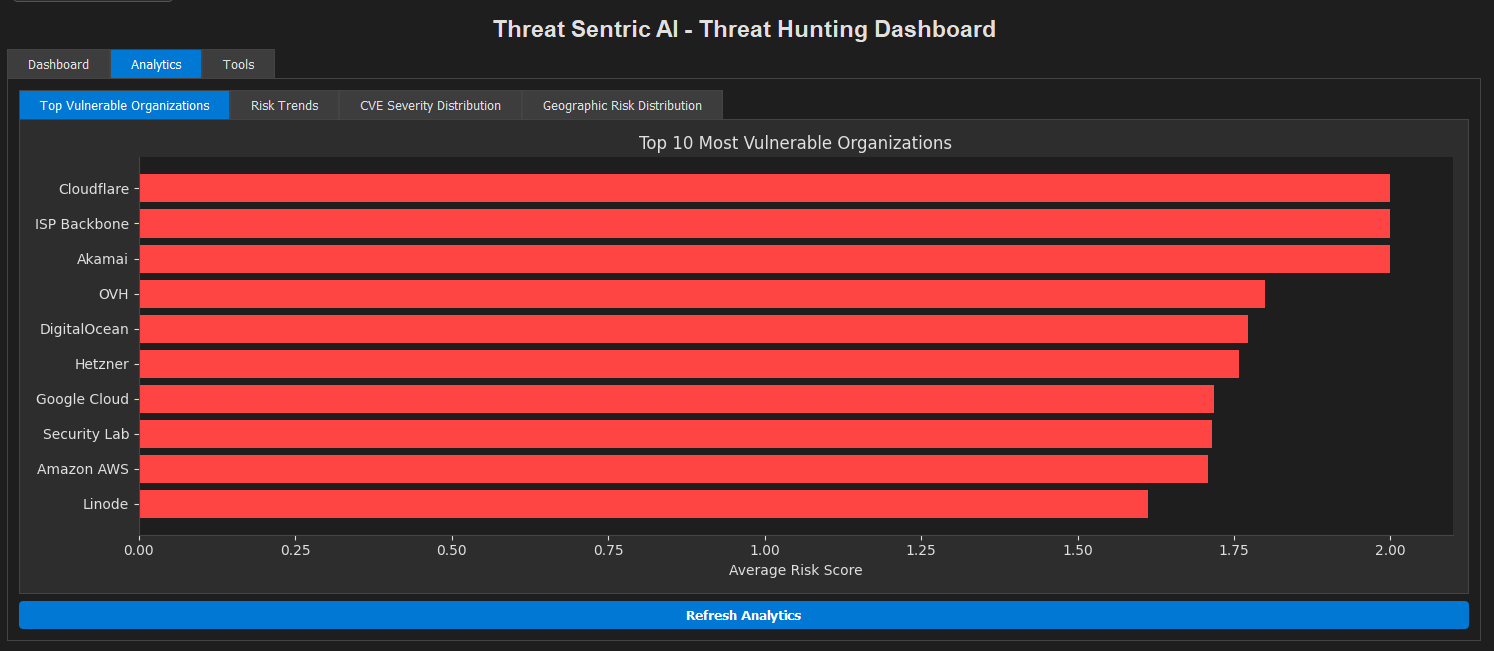
과거 위험 추세, 취약점 분석 및 조직별 보안 메트릭
도구 및 구성
![도구 탭 - 모델 상태 및 데이터 내보내기]
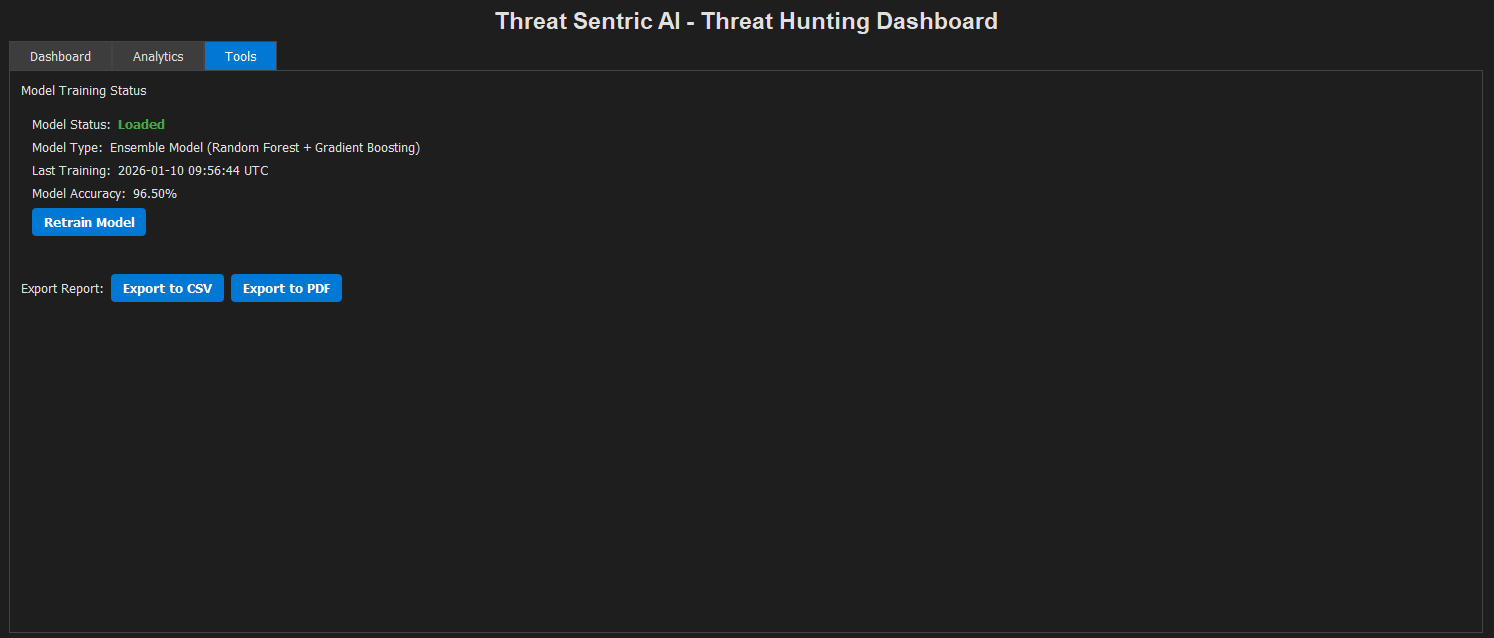
모델 훈련 정보, 성능 메트릭, 데이터 내보내기 및 고급 필터링 옵션
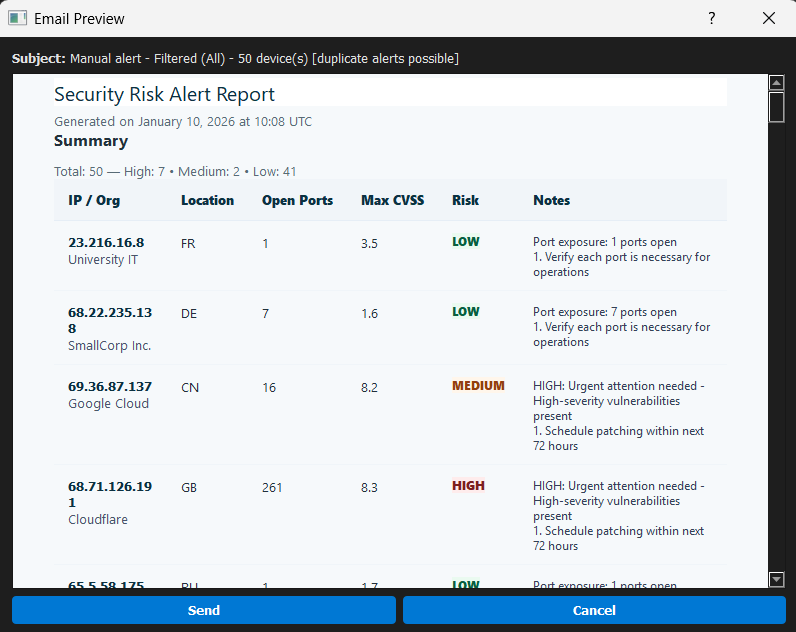
이메일 알림
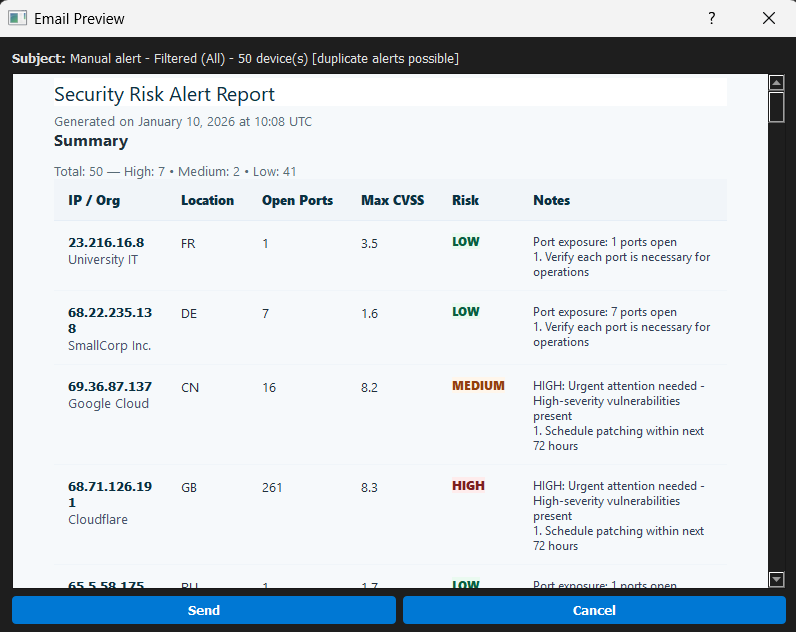
![자동화된 보안 알림 이메일]
임원 요약, 취약점 세부 정보 및 수정 지침이 포함된 HTML 형식 이메일
수동 스캔 워크플로우
![스캔 트리거 대화상자]
상세 오류 보고 및 진행 표시와 함께 Shodan + NVD 강화 실행
🛠️ 기술 스택
| 계층 | 기술 |
|---|
| 백엔드 | Python 3.9+, SQLAlchemy ORM, APScheduler |
| ML/AI | Scikit-learn (Random Forest, Gradient Boosting, MLP), NumPy, Joblib |
| 프론트엔드 | PyQt5, Matplotlib, 사용자 정의 테마 관리자 |
| 데이터 | Pandas, NumPy, SQLite3 |
| API | Shodan, NVDLib, SendGrid, Requests |
| 유틸리티 | Python-dotenv, Logging module, Config management |
 eclipsemanic/threatsentry-ai

