
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
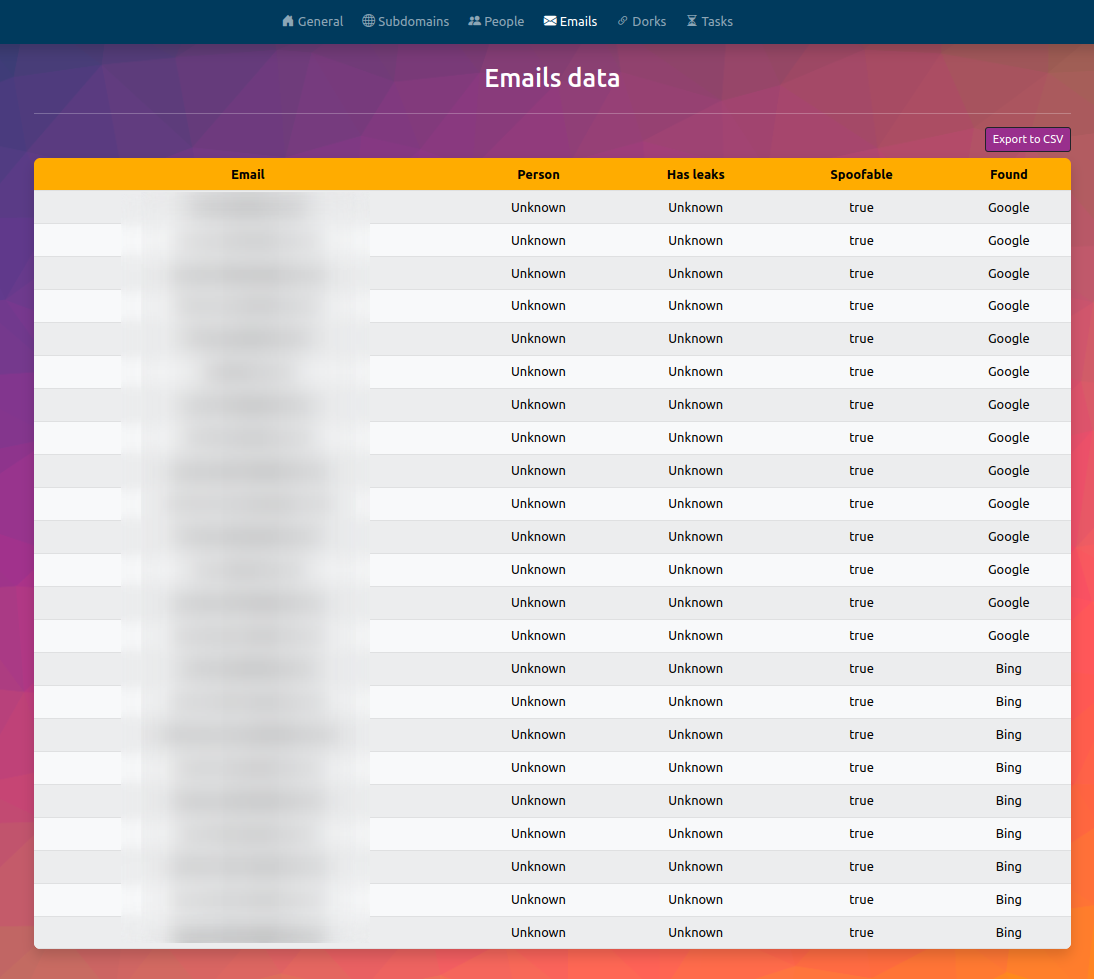
 fundacio-i2cat/infohound
InfoHound는 웹 도메인 이름이 주어졌을 때 대량의 데이터를 추출하는 OSINT 도구입니다.
 drunkf0x/adspider
복제 메타데이터를 사용하여 Active Directory의 변경 사항을 모니터링하세요

 vigil-xy/agent-scanning
AI 에이전트를 실시간으로 모니터링, 관리 및 감사하는 통합 대시보드입니다. 예산을 강제하고, 정책 위반을 탐지하며, SOC 2 및 ISO 42001에 대한 규정 준수 보고서를 내보냅니다.
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 kunai-project/kunai
eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.


 mfmokbel/crawlector
Crawlector는 악성 객체를 검사하기 위해 웹사이트를 스캔하도록 설계된 위협 헌팅 프레임워크입니다.
 yakushstanislav/ultraviolet
자체 호스팅 네트워크 탐색 및 검색 엔진으로, 지속적인 포트 스캔, 약 100개 서비스에 대한 심층 프로토콜 프로빙, 로컬 CVE 매칭, 그리고 인프라 인벤토리 및 위험 모니터링을 위한 전문 검색을 제공합니다.
 0ggp4r1s/osint-pattern-analyzer
전화번호 발견, 패턴 감지 및 교차 플랫폼 상관 분석을 위한 자동화된 OSINT 도구.
 tirrenotechnologies/tirreno
실시간 이벤트 추적, 위협 탐지 및 위험 점수를 위한 오픈 소스 보안 프레임워크입니다. 규칙 엔진과 감사 추적을 통해 사용자 행동을 모니터링하고, 사기, 봇 공격 및 계정 탈취를 탐지합니다.
 infobyte/emploleaks
유출된 자격 증명으로 회사 구성원을 탐지하는 데 도움을 주는 OSINT 도구
 jamf/aftermath
Swift 기반 macOS 사고 대응 프레임워크로, 파일 시스템 타임스탬프, 브라우저 데이터, 통합 로그, 지속성 메커니즘 및 프로세스 트리를 포함한 호스트 아티팩트를 수집 및 분석하며, 내장된 분석 및 타임라인 생성 기능을 제공합니다.
 trailofbits/mquire
제로 의존성 리눅스 메모리 포렌식: 커널 내장 BTF 및 kallsyms를 활용하여 외부 디버그 정보 없이 타입 인식 메모리 분석을 수행합니다.
 owasp/quantum-security-project
벤더 중립적인 OWASP 프로젝트로, 양자 시대의 보안 위험을 매핑하여 Top 10 위험 목록, 완화 지침, 포스트퀀텀 암호화 마이그레이션 및 양자 플랫폼 보안을 위한 위협 모델을 제공합니다.
 iocx-dev/iocx
PE 바이너리와 텍스트에서 고신호 IOC를 추출하는 확장 가능하고 결정론적인 정적 분석 엔진으로, SOC 자동화 및 현대 위협 분석 파이프라인을 위해 구축되었습니다.
 infostealers-stats/credential-and-breach-monitoring
이 저장소는 침해 인텔리전스, 다크 웹 모니터링 및 신원 노출 서비스에 대한 실용적인 비교를 제공하며, 실제 보안 워크플로우에서 중요한 요소인 코퍼스 깊이, 인포스틸러 로그 범위, API 가용성, 세션 토큰/쿠키 모니터링 및 벤더 포지셔닝에 중점을 둡니다.







