
 tirrenotechnologies/tirreno
실시간 이벤트 추적, 위협 탐지 및 위험 점수를 위한 오픈 소스 보안 프레임워크입니다. 규칙 엔진과 감사 추적을 통해 사용자 행동을 모니터링하고, 사기, 봇 공격 및 계정 탈취를 탐지합니다.

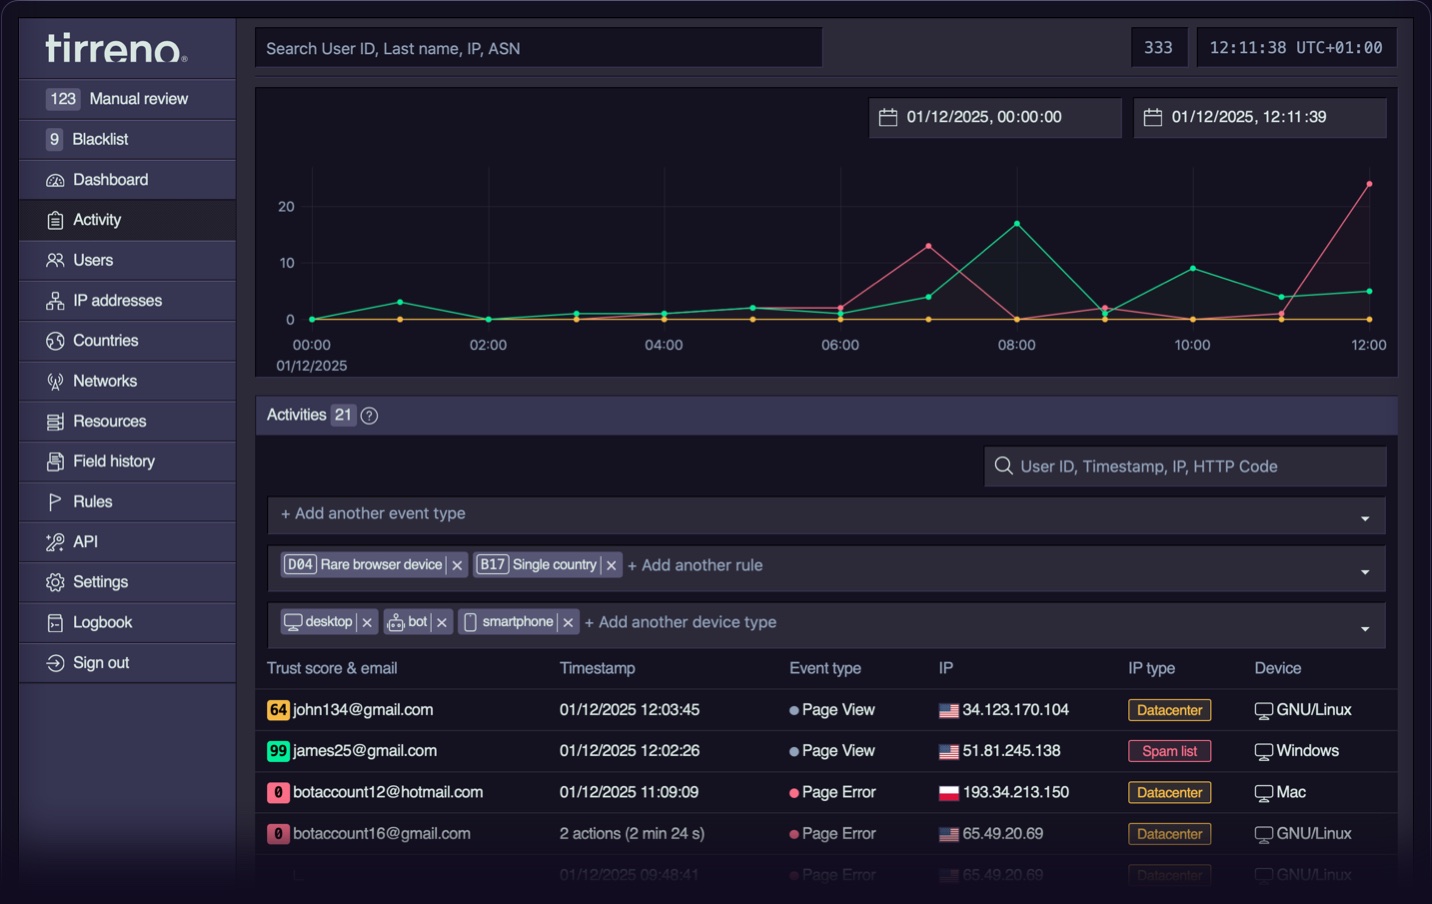
tirreno는 보안 프레임워크입니다.
tirreno *[tir.ˈrɛ.no]*는 제품을 위협과 남용으로부터 이해하고, 모니터링하며, 보호하는 데 도움을 줍니다. 기존의 사이버 보안이 인프라와 네트워크 경계에 초점을 맞추는 반면, 대부분의 침해는 방화벽, SIEM, WAF 및 기타 방어 체계를 우회하는 계정 탈취와 애플리케이션 로직 남용을 통해 발생합니다. tirreno는 위협이 실제로 발생하는 곳, 즉 제품 내부에서 위협을 탐지합니다.
tirreno는 직접 작성되었고 의존성이 적은 "로우테크(low-tech)" PHP/PostgreSQL 애플리케이션입니다. 간단한 5분 설치 후 API 호출을 통해 이벤트를 수집하고 즉시 대시보드에 접근할 수 있습니다.
play.tirreno.com에서 라이브 데모를 확인하세요 (admin/tirreno).
PDO_PGSQL, cURLmod_rewrite 및 mod_headers가 활성화된 ApacheDocker 컨테이너 내에서 tirreno를 실행하려면 아래 명령을 사용할 수 있습니다:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Quickstart의 4단계를 계속 진행합니다.
http://localhost:8585/install/index.php로 이동하여 설치 프로세스를 시작합니다.install/ 디렉터리와 그 내용을 삭제합니다.http://localhost:8585/signup/로 이동하여 관리자 계정을 생성합니다.crontab -e 명령을 사용하거나 /var/spool/cron/your-web-server 파일을 편집하여 다음 일정(10분마다) 표현식을 삽입합니다:*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
tirreno는 Packagist에 게시되어 있으며 Composer로 설치할 수 있습니다:
composer create-project tirreno/tirreno
또는 기존 프로젝트에 가져올 수도 있습니다:
composer require tirreno/tirreno
tirreno('…')는 tirreno의 내장 API입니다. 콘솔이 사용하는 것과 동일한 구성 요소를 여러분의 코드에 제공합니다. 즉, 현재 요청과 페이지, 수집된 데이터, 규칙 엔진, tirreno('queries') 빌더, 로깅, 그리고 유틸리티입니다. 이를 사용하여 tirreno를 커스터마이즈하세요. 아래 예제는 이 API로 구축한 사용자 정의 섹션을 보여줍니다.
tirreno 사용 방법에 대한 자세한 내용은 사용자 가이드를, 통합을 커스터마이즈하려면 개발자 문서를, 설치, 유지 관리 및 업데이트에 대해서는 관리자 문서를 참조하세요.
tirreno는 애플리케이션 내 보안을 위한 무료 오픈소스 프레임워크입니다.
우리는 ascétique한 코드와 개방형 기술에 대한 사랑을 통해 실제 사람들의 과제를 해결합니다. tirreno는 VC(벤처 캐피털)의 동기에 의해 움직이지 않습니다. 우리의 영감은 조직화된 사이버 범죄자들이 매일 제기하는 위협에서 비롯되며, 이는 현대 조직에서 보안의 위치를 재구상하도록 이끕니다.
티레니아인(Tyrrhenian people)은 기원전 800년경까지 토스카나와 스위스 동부에 살았을 수 있습니다. "티레니아(Tyrrhenian)"라는 용어는 에트루리아인과 더 흔히 연관되었으며, 오늘날까지 사용되는 티레니아해(Tyrrhenian Sea)의 이름은 바로 그들에게서 유래했습니다.
역사 자료에 따르면, 티레니아인은 다가오는 위협을 알리기 위해 트럼펫을 처음 사용한 사람들이었으며, 이는 이후 그리스와 로마 군대에 채택되었습니다.
로고 작업을 하면서 우리는 자체적인 역사 연구를 수행했고, 'tirreno'에 대한 언급을 15세기 인쇄본 불가타(라틴어 성경)까지 거슬러 추적했습니다. 우리는 원본에 충실하기 위해 소문자로 유지했습니다. 말 그대로 책에 있는 그대로입니다. tirreno 워드마크는 수평선 뒤에 서 있는데, 이는 위협 환경의 끝없는 진화 주기와 그 위로 솟아오르려는 우리의 의지를 나타내는 은유입니다.
tirreno와 관련된 보안 이슈를 발견하셨다면 [email protected]으로 이메일을 보내주세요. GitHub에 이슈를 제출하면 취약점이 공개되어 악용되기 쉬워집니다. 보안 이슈가 해결된 후에 공개적으로 공개할 것입니다.
신고를 받은 후, tirreno는 다음 단계를 수행합니다:
이 프로그램은 자유 소프트웨어입니다. 자유 소프트웨어 재단이 공표한 GNU Affero General Public License(AGPL) 버전 3의 조건에 따라 재배포 및/또는 수정할 수 있습니다.
"tirreno"라는 이름은 tirreno technologies sàrl의 등록 상표이며, tirreno technologies sàrl은 이로써 GNU Affero General Public License 버전 3 제7(e)조에 따라 tirreno technologies sàrl과의 별도 계약 없이 "tirreno"에 대한 상표 라이선스를 부여하지 않습니다.
이 프로그램은 유용하게 사용되기를 바라며 배포되지만, 상품성 또는 특정 목적에 대한 적합성에 대한 묵시적 보증을 포함하여 어떠한 보증도 없이 배포됩니다. 자세한 내용은 GNU Affero General Public License를 참조하십시오.
이 프로그램과 함께 GNU Affero General Public License 사본을 받았어야 합니다. 받지 못한 경우 GNU Affero General Public License v3를 참조하십시오.
tirreno Copyright (C) 2026 tirreno technologies sàrl, Vaud, Switzerland. (License AGPLv3)
't'

