
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 danielruf/snyk-js-jquery-565129
SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023에 대한 패치, SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428에 대한 패치를…
 iqtlabs/auraborealisapp
당신의 Python 패키지에 무엇이 있는지 아시나요? Python 패키지 레지스트리 보안 감사 데이터 시각화 도구
 teyhouse/cve-2024-3094
CVE-2024-3094에 대한 K8S 및 Docker 취약점 검사
 praetorian-inc/gato
GitHub Actions 파이프라인 열거 및 공격 도구

 maweil/bidi_char_detector
파일에서 공급망 공격에 악용될 수 있는 유니코드 BIDI 문자의 존재 여부를 확인합니다. CVE-2021-42574를 참조하세요.
 jacobtread/l4j-vuln-patch
이 도구는 모든 마인크래프트 버전에 존재하는 CVE-2021-44228 Log4J 취약점을 패치합니다. 주의: 이 도구는 마인크래프트 버전을 다운로드하거나 업데이트한 후 다시 실행해야 합니다. 영구적인 패치가 아닙니다.
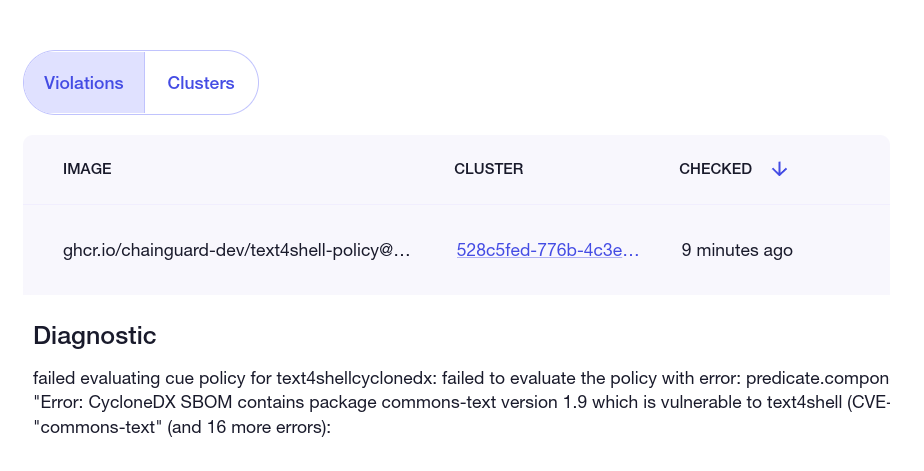 chainguard-dev/text4shell-policy
cve-2022-42889 text4shell에 대한 ClusterImagePolicy 데모
 przemoc/xz-backdoor-links
apocalypxze: xz 백도어 (2024) 일명 CVE-2024-3094 관련 링크
 mss/log4shell-hotfix-side-effect
Log4Shell/CVE-2021-44228 핫픽스가 예상치 못한 예외를 발생시키는지 확인하는 테스트 케이스
 vishnunandan555/cordon
Linux에서 제한된 파일 시스템 뷰 내에서 모든 명령 실행
 rauc/rauc-1.5-integration
CVE-2020-25860 수정을 위한 통합 예제
 nomograph/kit
인증된 도구 레지스트리 관리자입니다. Git 기반 레지스트리에서 개발자 툴체인을 관리합니다.
 rubenmamo/cve-2017-0248-test
Microsoft.CodeDom.Providers.DotNetCompilerPlatform 2.0.1을 사용하여 CVE-2017-0248을 유발하는 테스트용 샘플 프로젝트
 leetxyz/cve-2021-44228-advisories
log4j 관련 기업 보안 권고 목록
 giz-berlin/quasar-app-webpack-json5-vulnerability
# CVE-2022-46175 최소 재현 Quasar webpack 프로젝트에서 JSON5 프로토타입 오염 취약점을 시연하는 최소 재현 코드로, 보안 교육 및 테스트용입니다.








