#1
 sshwarts/skillscript
Skillscript — 에이전트 워크플로우를 작성하기 위한 작은 선언형 언어입니다. 런타임, 컴파일러 및 CLI.
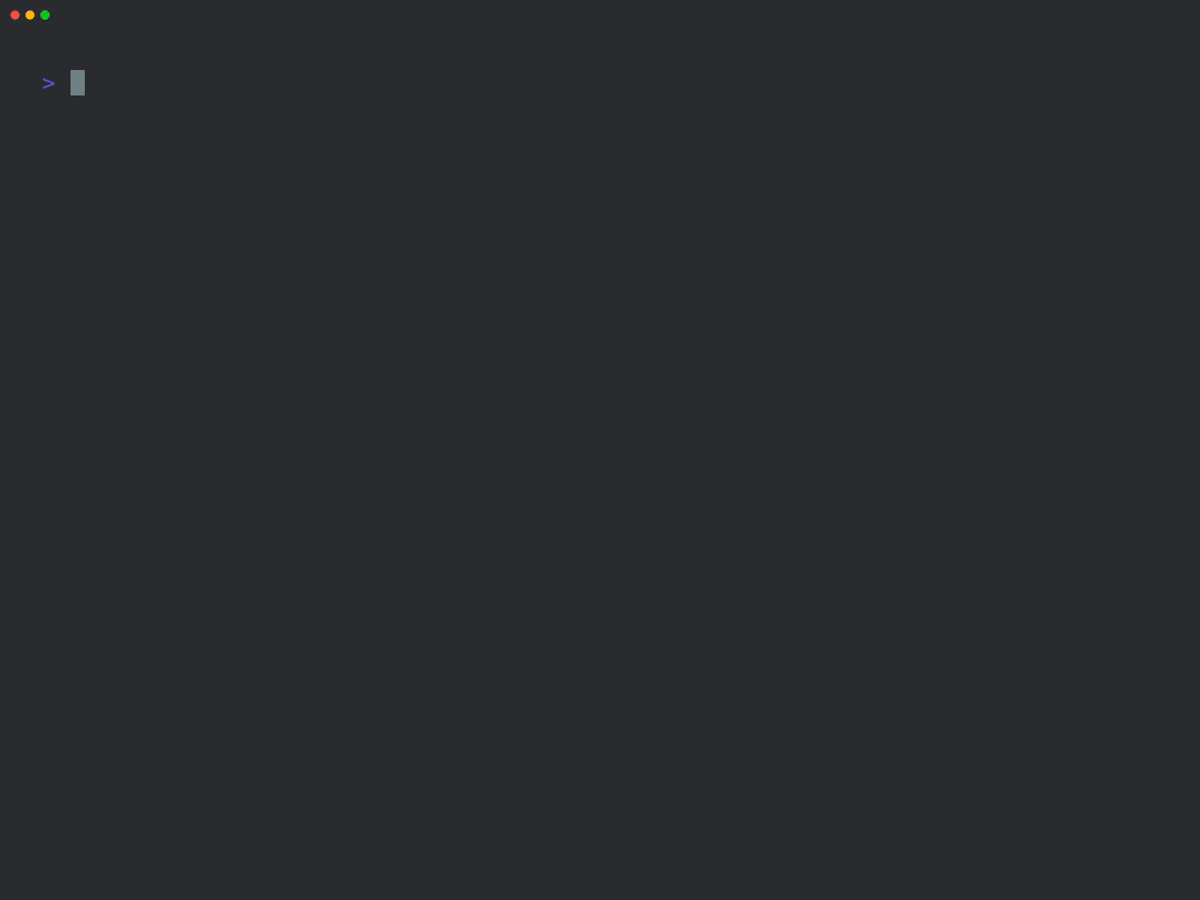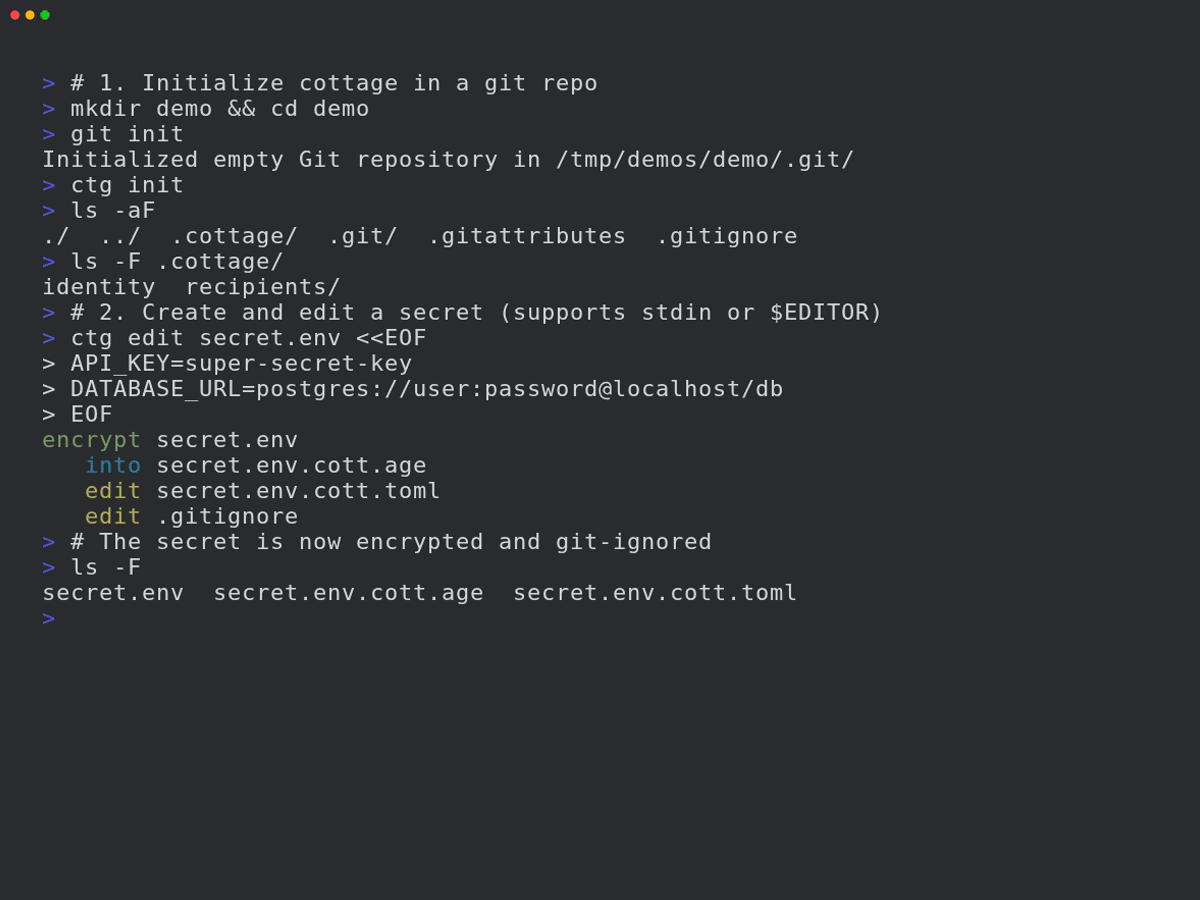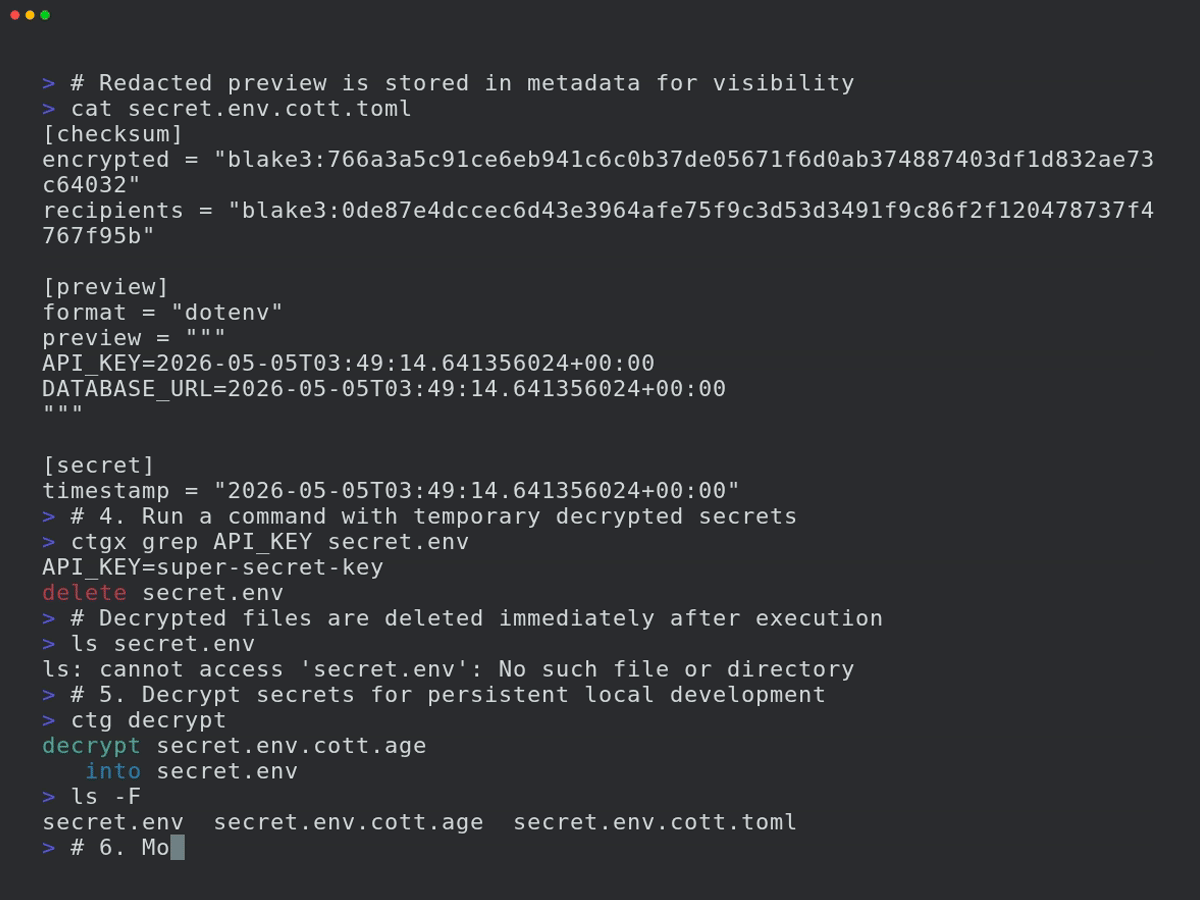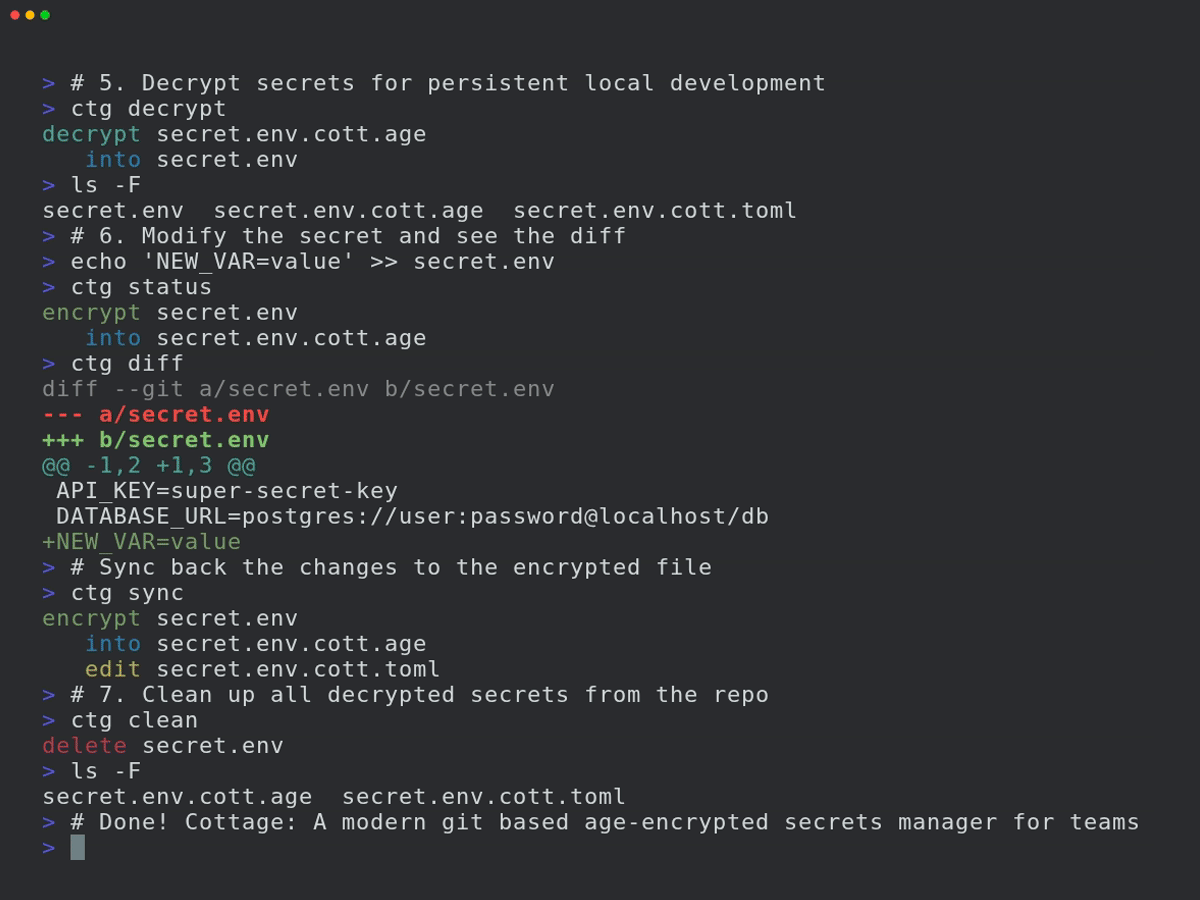 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
모든 스니펫, 파일, 또는 리포지토리를 분석하여 코드 내 비밀, 오픈 소스 취약점, 코드 보안, 취약점, 안전하지 않은 인프라 코드, 오픈 소스 라이선스 관련 잠재적 법적 문제와 같은 보안 결함을 탐지합니다.
 wiz-sec-public/githunt
Black Hat Europe 2025의 'The Forensic Trail On GitHub: Hunting For Supply Chain Activity'를 위한 데모
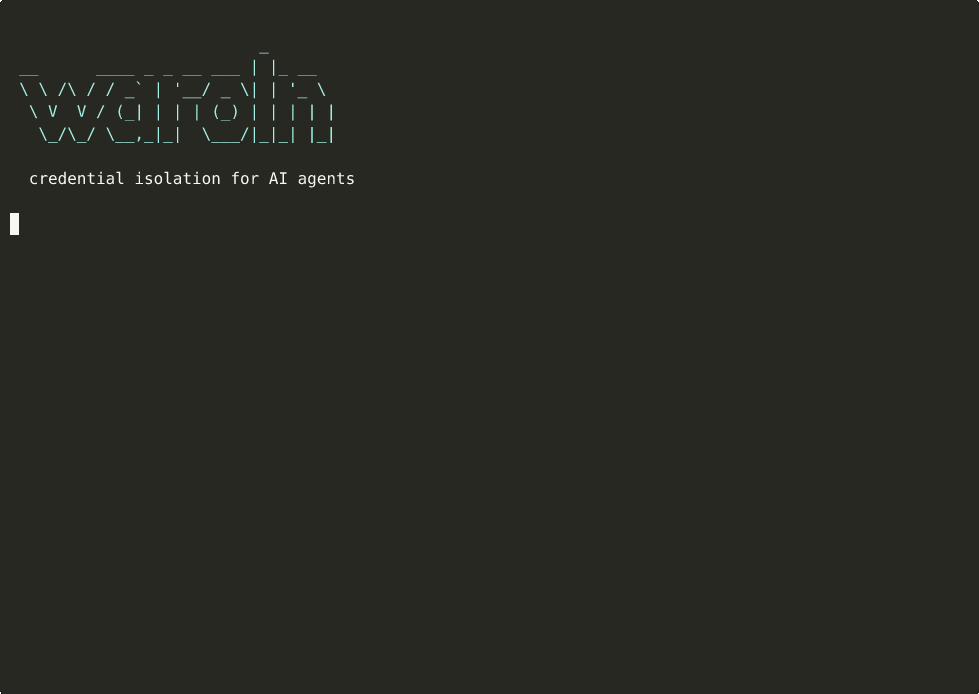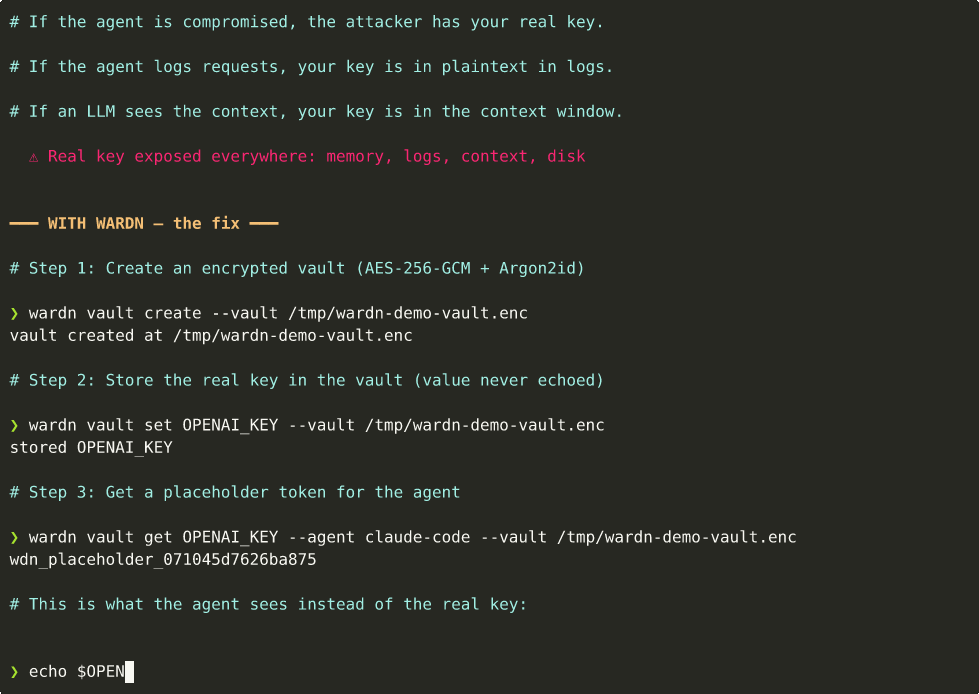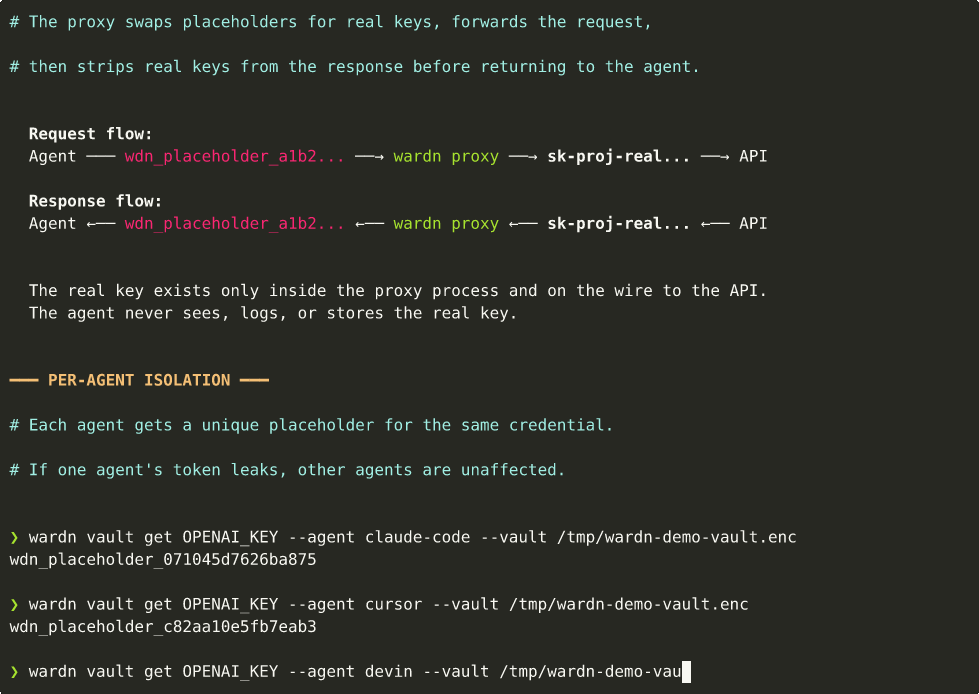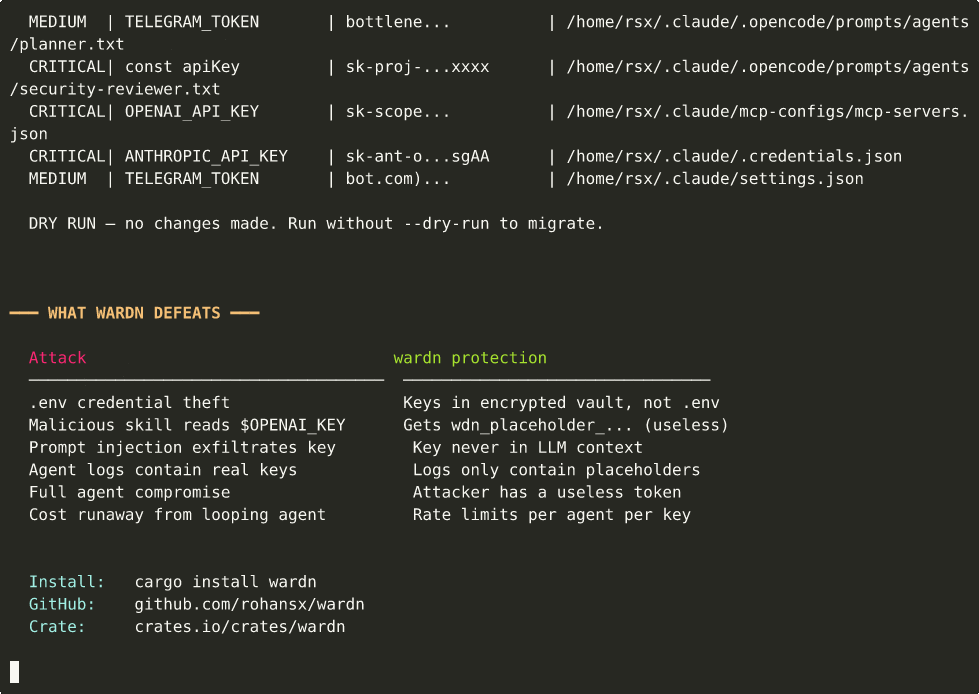 rohansx/wardn
AI 에이전트를 위한 자격 증명 격리. 에이전트는 실제 API 키를 절대 보지 않습니다 - 구조적 보장이지 정책이 아닙니다.
 owasp/pscf
규제 및 산업 표준 분석에서 파생된 소프트웨어 제품을 위한 구조화된 보안 기능을 제공하는 OWASP 프레임워크로, 안전한 제품 관리, 구현 및 규정 준수를 안내합니다.
 kavan00/android-projector-c2-malware
중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
AI 보안 뉴스레터 - AI 보안 연구, 인사이트, 보고서, 예정된 이벤트, 도구 및 리소스에 대한 월간 다이제스트
 adibirzu/openclaw-security-monitor
OpenClaw 배포를 위한 사전 보안 모니터링. ClawHavoc, AMOS 스틸러, CVE-2026-25253, 메모리 포이즈닝 및 공급망 공격을 탐지합니다.
 aquasecurity/trivy-repo
Trivy용 deb/rpm 리포지토리
 blackvectorops/semantic_firewall
Go 함수에 대한 결정론적 시맨틱 지문을 생성합니다. SSA(Static Single Assignment) 분석과 Scalar Evolution을 사용하여 xz 스타일 백도어를 탐지하고 시맨틱 동등성을 검증합니다.
 ammaraskar/github-dev-token-steal-poc
조작된 개발자 워크플로 트리거를 통해 GitHub OAuth 토큰 탈취 취약점을 시연하는 개념 증명(PoC) 익스플로잇으로, 무단 저장소 액세스를 가능하게 합니다.
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 프레임워크로, 네오클라우드 및 AI 데이터 센터 인프라의 상위 10가지 보안 위험을 목록화하며, 하드웨어, 네트워킹, 격리, 관리 평면, 공급망을 다룹니다.
 darkarnium/log4j-cve-detect
중첩된 바이너리 내부의 CVE-2021-44228 탐지
 jfrog/cve-2024-3094-tools
파일 및 디렉터리에서 XZ Backdoor (CVE-2024-3094) 취약점을 탐지하는 셸 기반 스캐너로, 손상된 시스템의 신속한 식별과 완화를 가능하게 합니다.
 alegrey91/vex8s
스캔에 Kubernetes 컨텍스트를 적용하여 취약점을 억제
 tejasprasad2008-afk/tracetree
러닝타임 행동 분석 도구로, 의심스러운 패키지를 Docker에서 샌드박싱하고, strace로 시스템 콜을 추적하며, 프로세스 계층 구조를 방향성 그래프로 매핑하고, YARA 시그니처, ML 이상 탐지, 시간적 패턴 분석을 통해 공급망 공격을 탐지합니다.