
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
PSCF — 규제 및 산업 표준 분석에서 파생된 소프트웨어 제품을 위한 구조화된 보안 기능을 제공하는 OWASP 프레임워크로, 안전한 제품 관리, 구현 및 규정 준수를 안내합니다. | Kitploit
도구/GitHubGitHub/owasp/pscf
DevSecOpsSupply Chain SecurityPapers & ResearchLearning & EducationCurated Resources
GitHubowasp/pscf

PSCF

규제 및 산업 표준 분석에서 파생된 소프트웨어 제품을 위한 구조화된 보안 기능을 제공하는 OWASP 프레임워크로, 안전한 제품 관리, 구현 및 규정 준수를 안내합니다.
저장소 보기
2842013일 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

OWASP Labs GitHub Release Follow on Twitter OpenSSF Best Practices

OWASP 제품 보안 역량 프레임워크 (PSCF)

이것은 제품 전달 프로세스와 팀에 보안 역량을 구축하기 위한 OWASP 프레임워크입니다.

PSCF의 메인 웹사이트는 Prods.ec에 있으며, 프레임워크에 대한 더 많은 세부 정보와 설명 영상이 포함되어 있습니다.

우리는 제품 보안 역량 프레임워크를 만들어 소프트웨어 제품 보안과 고객 및 조직에 적절한 수준의 보안을 구축하고 유지하는 데 이르는 전달 활동에 대해 명확하게 사고할 수 있는 방법을 제공하고자 했습니다.

이 프레임워크는 다음의 기반이 되도록 설계되었습니다:

  • 현재 보안 역량에 대한 시점별 평가
  • 조직이 안전한 제품을 구축하기 위해 어떻게 일하는지 정의하는 보안 정책
  • 지속적인 개선을 위한 전략적 제품 보안 프로그램

이 프레임워크는 현재 여섯 (6) 개의 프로세스 영역과 서른여섯 (36) 개의 역량으로 구성되어 있습니다.
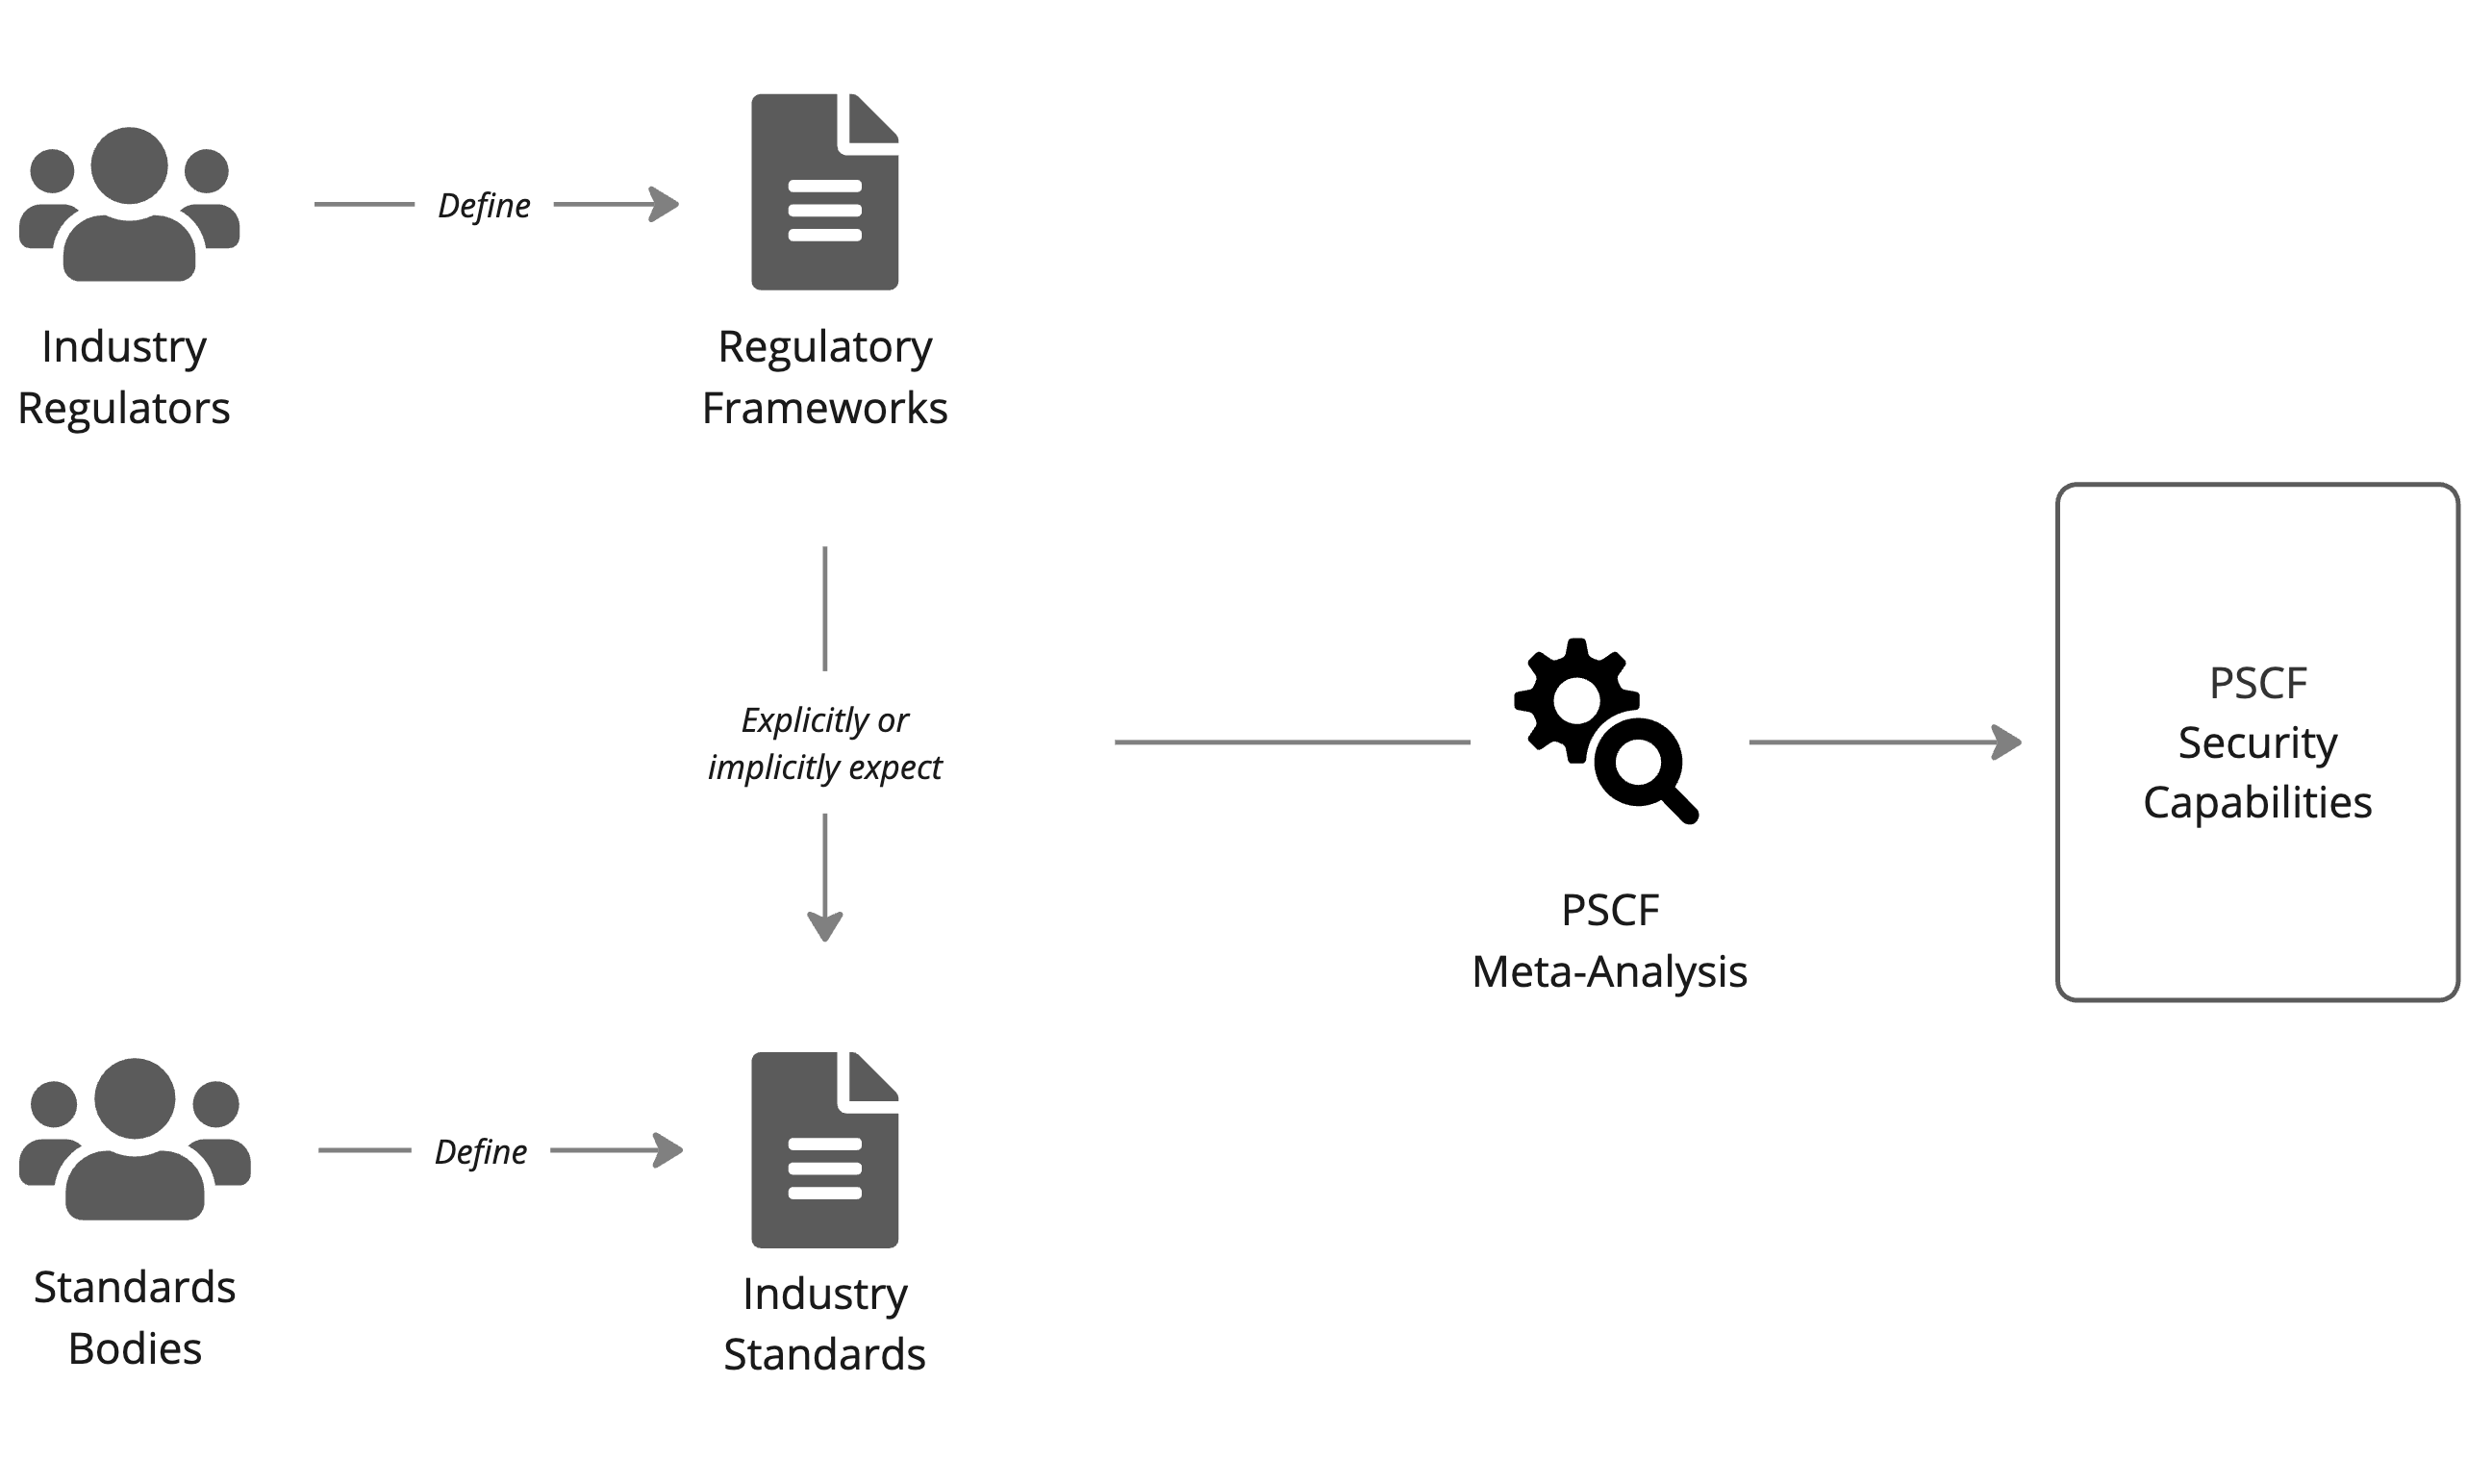

PSCF

프레임워크의 현재 1.0 버전은 Google Sheets에서 여기에서 확인할 수 있으며, 누구나 댓글을 달고 기여할 수 있습니다.

이 시트를 통해 자신의 조직 역량을 평가하고 보고서를 받을 수 있습니다.

전체 텍스트와 멀티미디어 사이트는 Prods.ec에서 확인할 수 있습니다.

도구 다운로드