
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 preflightsh/preflight
Go 기반 CLI 도구로, 프로덕션 배포 전에 코드베이스의 출시 준비 상태를 스캔하여 누락된 구성, 보안 위생 문제, 비밀 유출 및 통합 격차를 감지합니다.
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025)을 위한 실습형 CTF 랩입니다. 11가지 실제 클러스터 취약점을 익스플로잇하고 플래그를 획득한 후, 수정 사항을 적용하고 자동 점검기로 확인합니다. kind에서 로컬로 실행됩니다.
 securelayer7/promptpurify
LLM 애플리케이션용 프롬프트 인젝션 가드레일. 대형 오픈소스 가드보다 뛰어난 성능을 발휘하는 컴팩트 모델. 정규식 없음, 시그니처 없음. 데모: anton.securelayer7.net
 byinarie/cve-2024-3094-info
CVE-2024-3094에 대한 정보
 hiepler/euconform
EU AI Act 준수 도구 - 위험 분류 및 편향 테스트
 clidey/deptrust
CLI 및 MCP 서버로, npm, PyPI, crates.io, Go 모듈, GitHub Actions를 포함한 14개 이상의 에코시스템에서 패키지 버전의 알려진 취약점을 확인합니다. 후크(hooks)와 스킬(skills)을 통해 AI 에이전트와 통합됩니다.
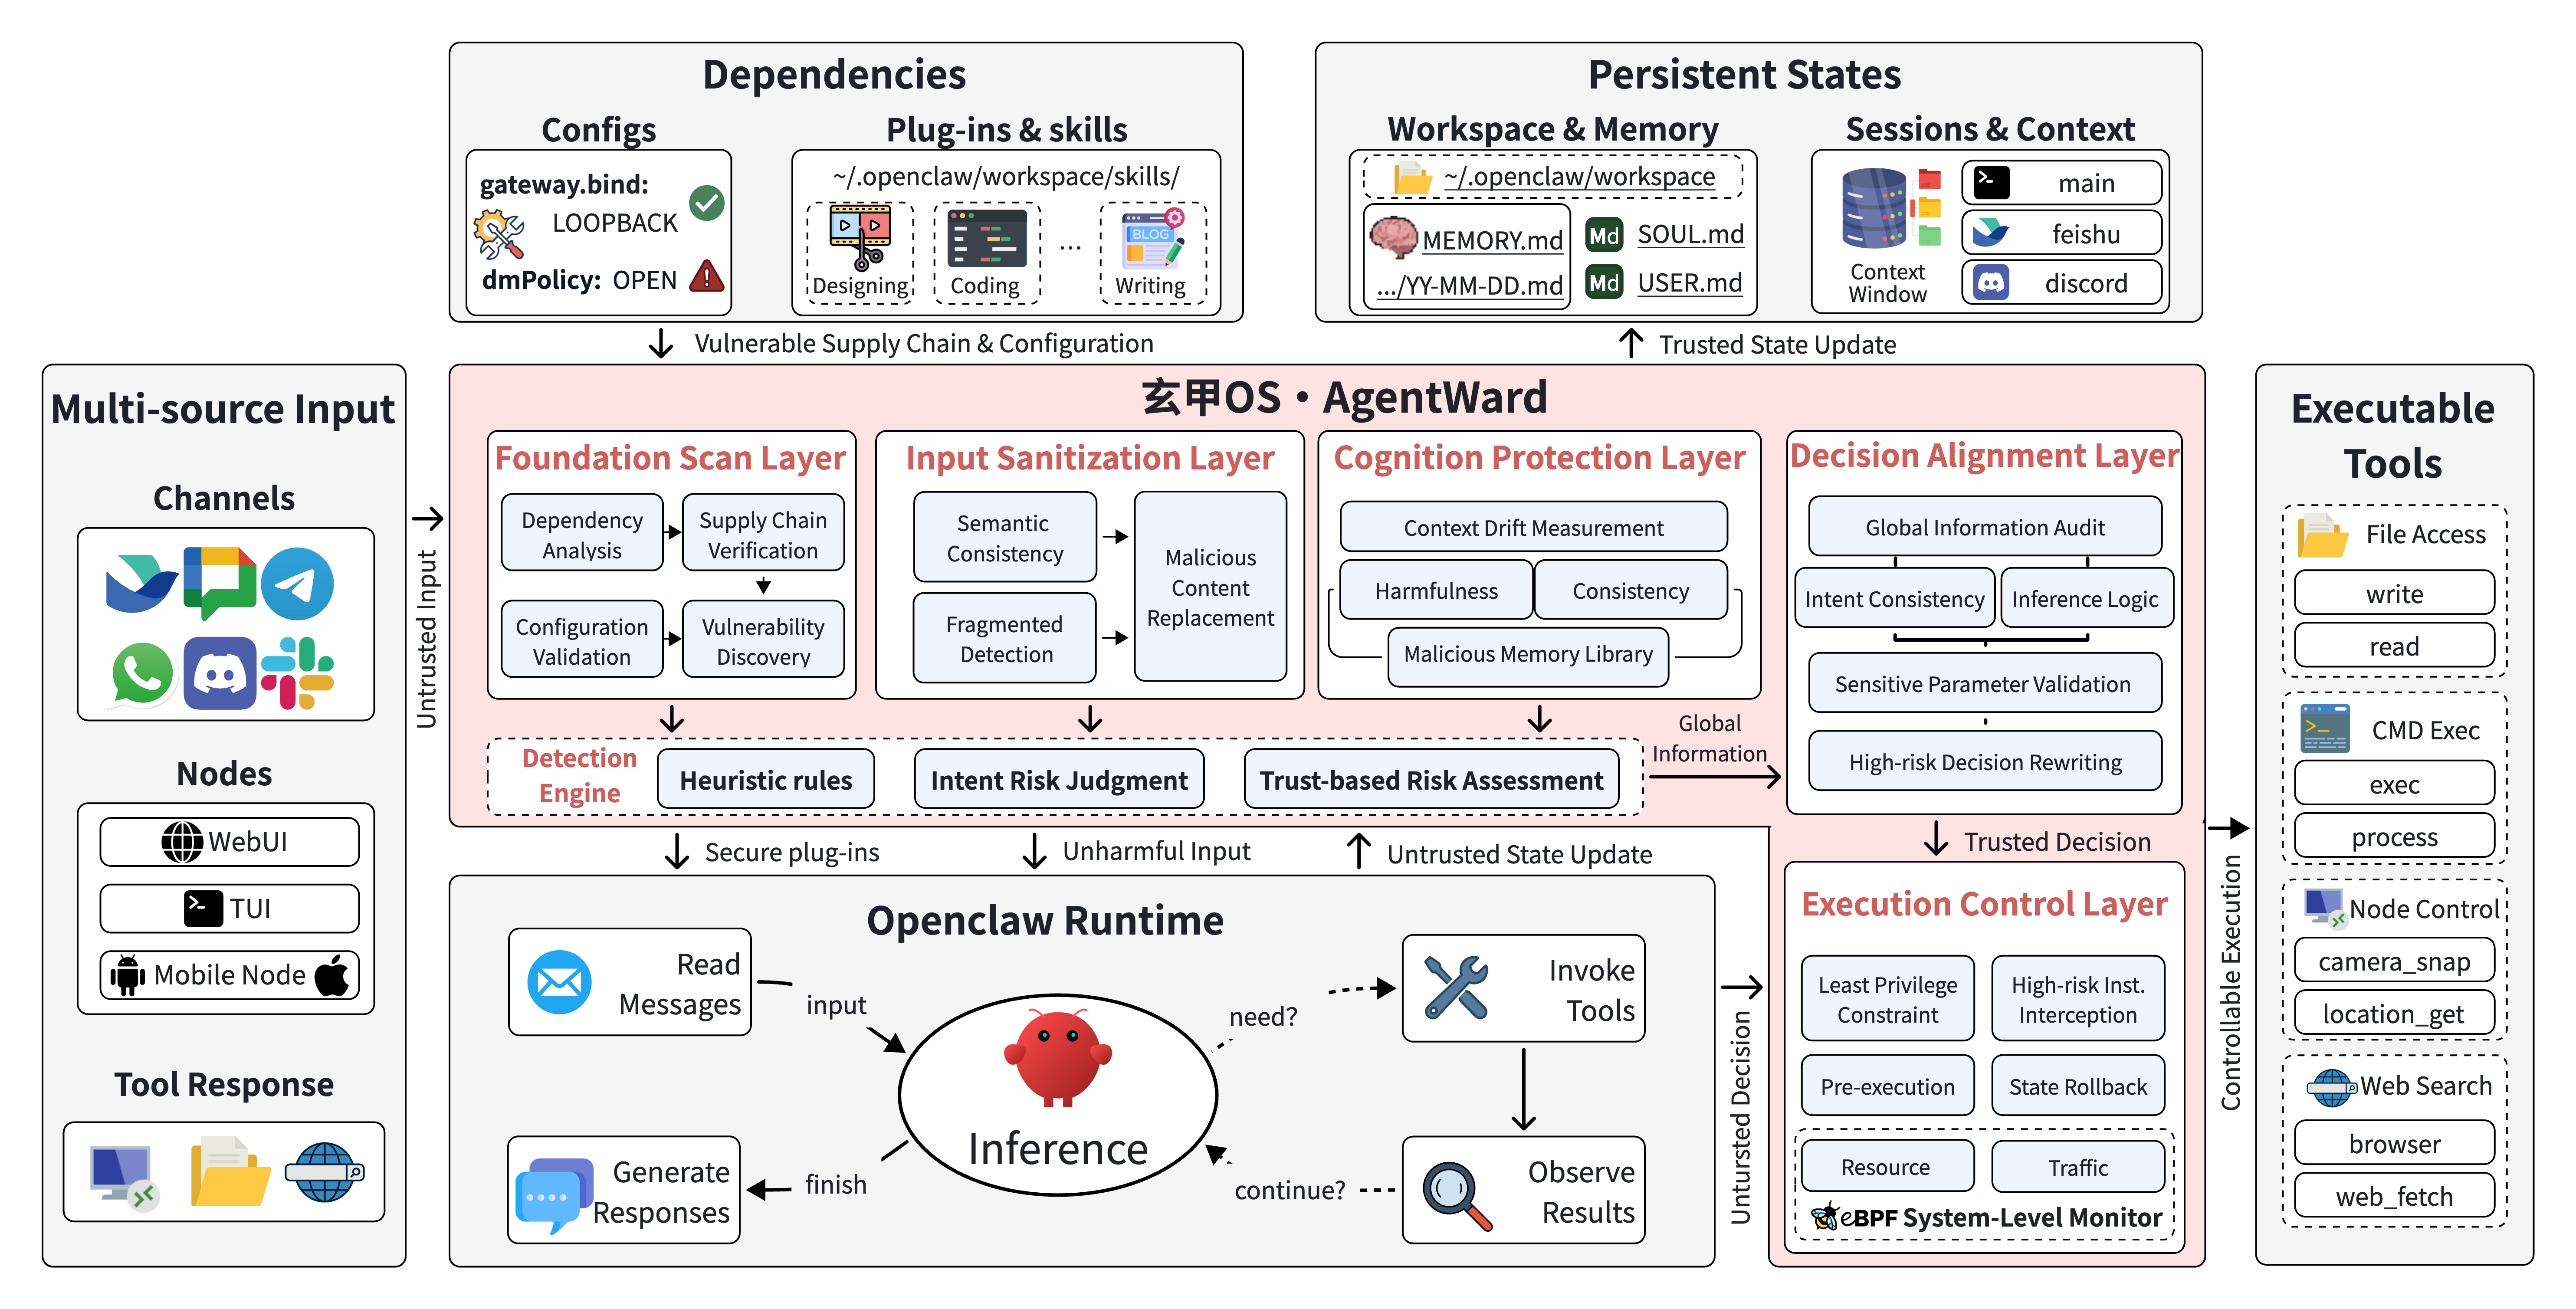 find-lab/agentward
AI 에이전트를 위한 풀스택 보안 OS로, 기반 스캔, 입력 정화, 인지 보호, 결정 정렬, 실행 제어를 포함한 5계층 심층 방어 아키텍처를 갖추고 있습니다.
 runzeroinc/vulns-2026-fatfs-chance
FatFs 임베디드 파일시스템 라이브러리의 문서화된 보안 취약점 (CVE 세부 정보, 퍼징 하니스, 익스플로잇 디스크 이미지 생성기, 그리고 수십 개의 다운스트림 펌웨어 프로젝트에 걸친 공급망 영향 분석 포함).
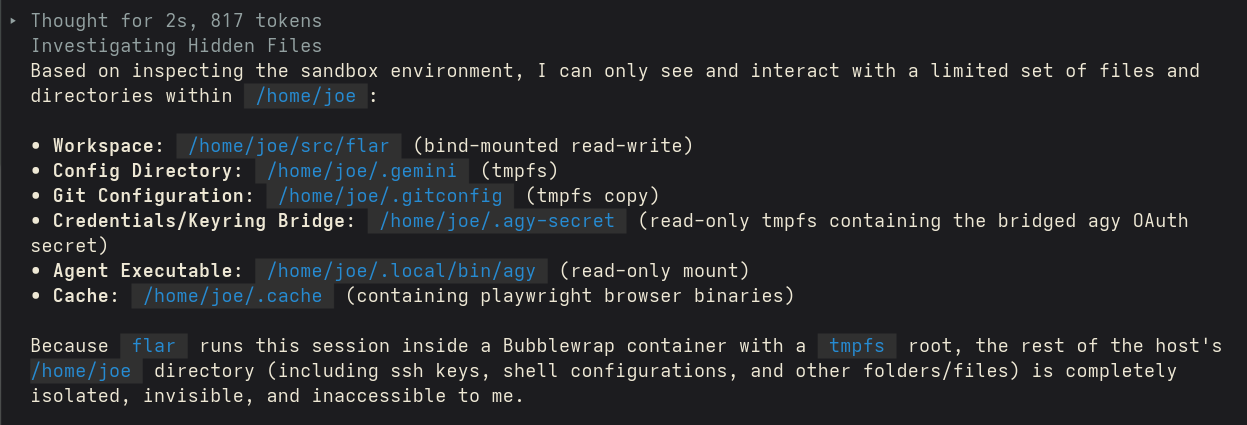 swelljoe/flar
가벼운 CLI 도구로, AI 코딩 에이전트를 격리된 Bubblewrap 샌드박스 내에서 실행하며, 프롬프트 인젝션 및 공급망 공격으로부터 보호하기 위해 엄격한 파일시스템, 네트워크, 자격 증명 격리를 제공합니다.
 nccgroup/log4j-jndi-be-gone
CVE-2021-44228, 즉 log4j 2.x "JNDI LDAP" 취약점에 대한 Byte Buddy Java 에이전트 기반 수정입니다.
 purs3lab/argus
GitHub Actions 워크플로우를 위한 단계적 정적 오염 분석 프레임워크입니다. 오염 추적 및 영향 분류기를 사용하여 코드 인젝션 취약점을 탐지하고, CI/CD 보안을 위해 SARIF 보고서를 출력합니다.
 fabiobaroni/cve-2024-3094-checker
취약한 버전의 xz-utils 설치 여부를 확인하는 빠르고 간편한 PoC (CVE-2024-3094)
 h4wkst3r/blackhat-usa-2022-materials
Black Hat USA 2022 브리핑 및 Arsenal 발표를 위한 제 프레젠테이션 자료
 apiiro/combobulator
여러 소스와 패키지 관리 체계 전반의 패키지 매니페스트를 분석하여 종속성 혼동 공격을 탐지하고 방지하는 모듈식 프레임워크로, SDLC 통합을 위한 플러그형 휴리스틱 엔진을 갖추고 있습니다.
 jfrog/jfrog-cve-2022-21449
컴파일된 Java 아카이브(JAR/WAR)에서 ECDSA 알고리즘 사용 여부를 스캔하여 CVE-2022-21449 취약점을 탐지합니다. Python3를 사용해 .class 파일을 재귀적으로 검사하며, 조용한 모드와 폴더 제외 기능을 지원합니다.
 gensecaihq/react2shell-scanner
Detects CVE-2025-55182 RCE in React Server Components by scanning npm/pnpm/yarn lockfiles, Docker images, SBOMs, and live URLs. Includes auto-fix,…








