
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 whatishope/bido
이미지 기반 안드로이드 악성코드 탐지 프레임워크로, 난독화 및 개념 변화를 처리합니다. 엄선된 데이터셋과 머신러닝 모델 학습을 위한 파이썬 코드를 포함합니다.
 nccgroup/formal_np1sec
# Tamarin 및 기타 FM을 사용한 np1sec 공식화 (https://github.com/equalitie/np1sec 참조)
 legit-labs/gh-legitify
GitHub CLI 확장 기능으로 "legitify"를 실행하기 위한 것
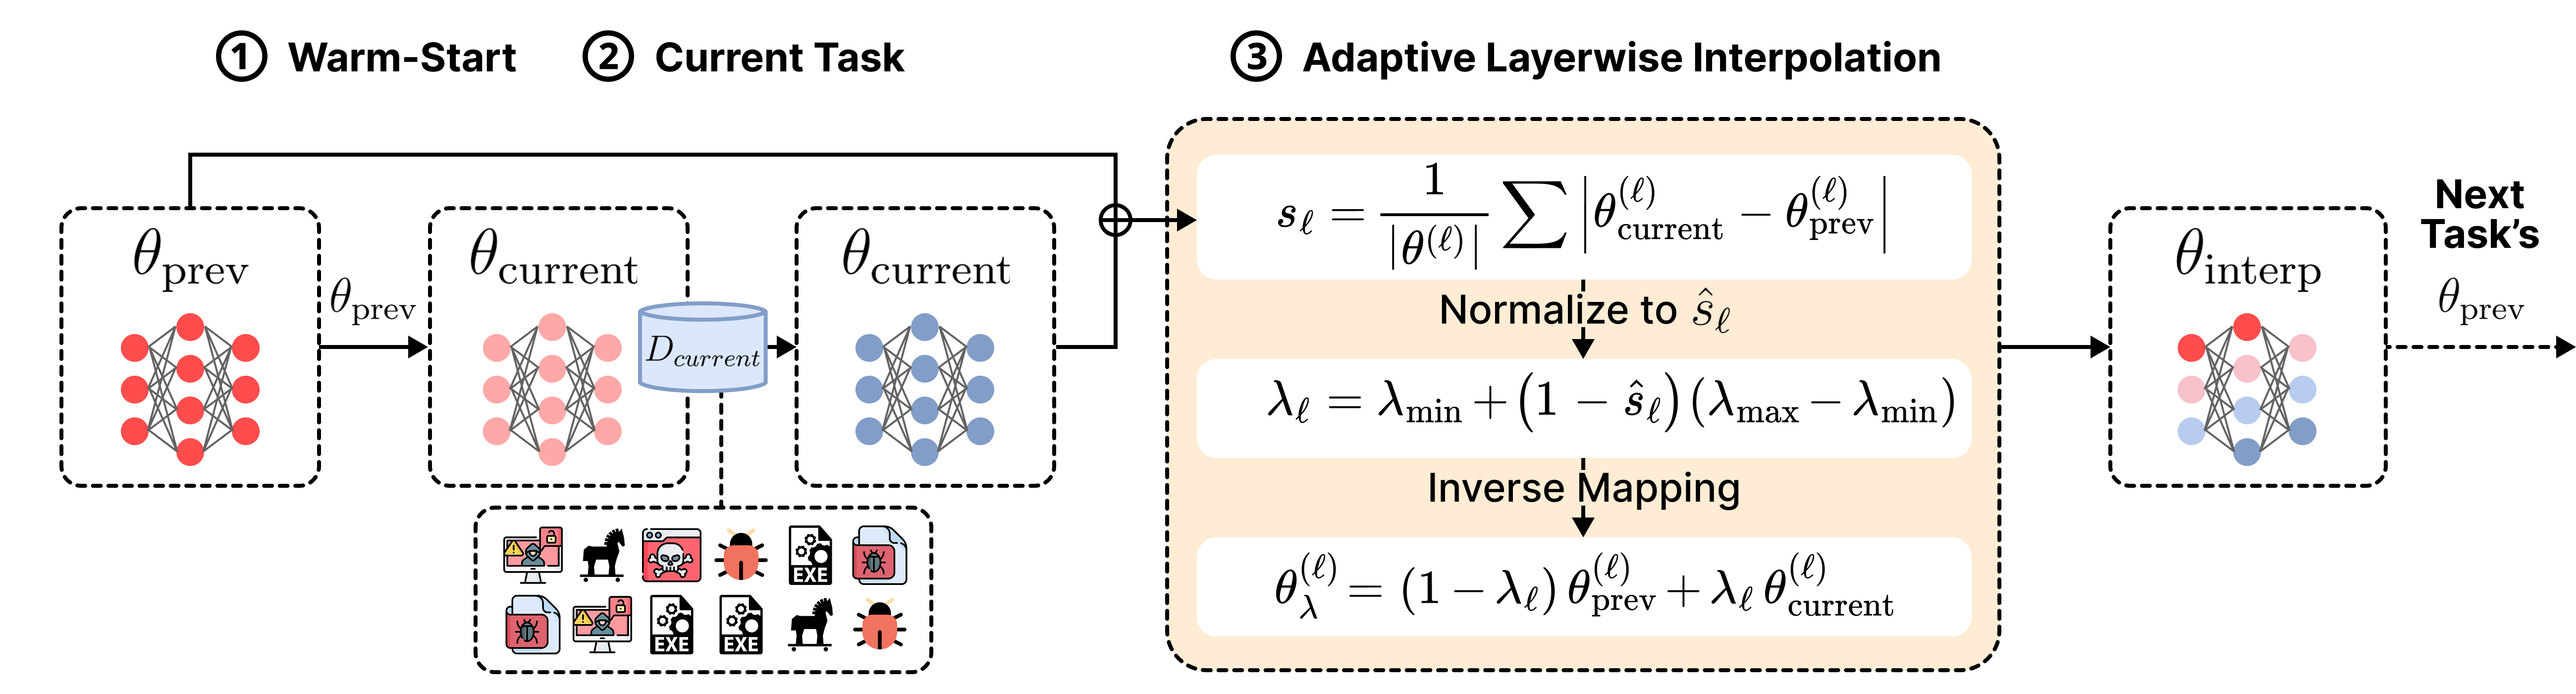 iqsec-lab/freemoca
메모리 없는 지속 학습 프레임워크로, mode connectivity-based interpolation을 사용하여 악성코드 분류를 수행합니다. EMBER 및 Androzoo 데이터셋에서 class-incremental 및 domain-incremental 시나리오를…
 themalwareguardian/cve-2025-70330
Easy Grade Pro 4.1 파일 파싱 버그는 초보자가 리버스 엔지니어링을 통해 취약점 연구를 시작하는 방법을 보여주는 교육적 예제로 사용됩니다.
 mouadk/cve-2024-38821
cve-2024-38821
 sexyshoelessgodofwar/cve-2025-47256
LibXMP의 스택 오버플로우
 dn9uy3n/check-cve-2021-23383
핸들바 라이브러리 버전 평가를 통해 CVE-2021-23383 악용 조건을 확인하십시오.
 shivang0/guardmodel
ML 모델 파일에서 악성 코드와 보안 취약점을 스캔하는 GitHub Action
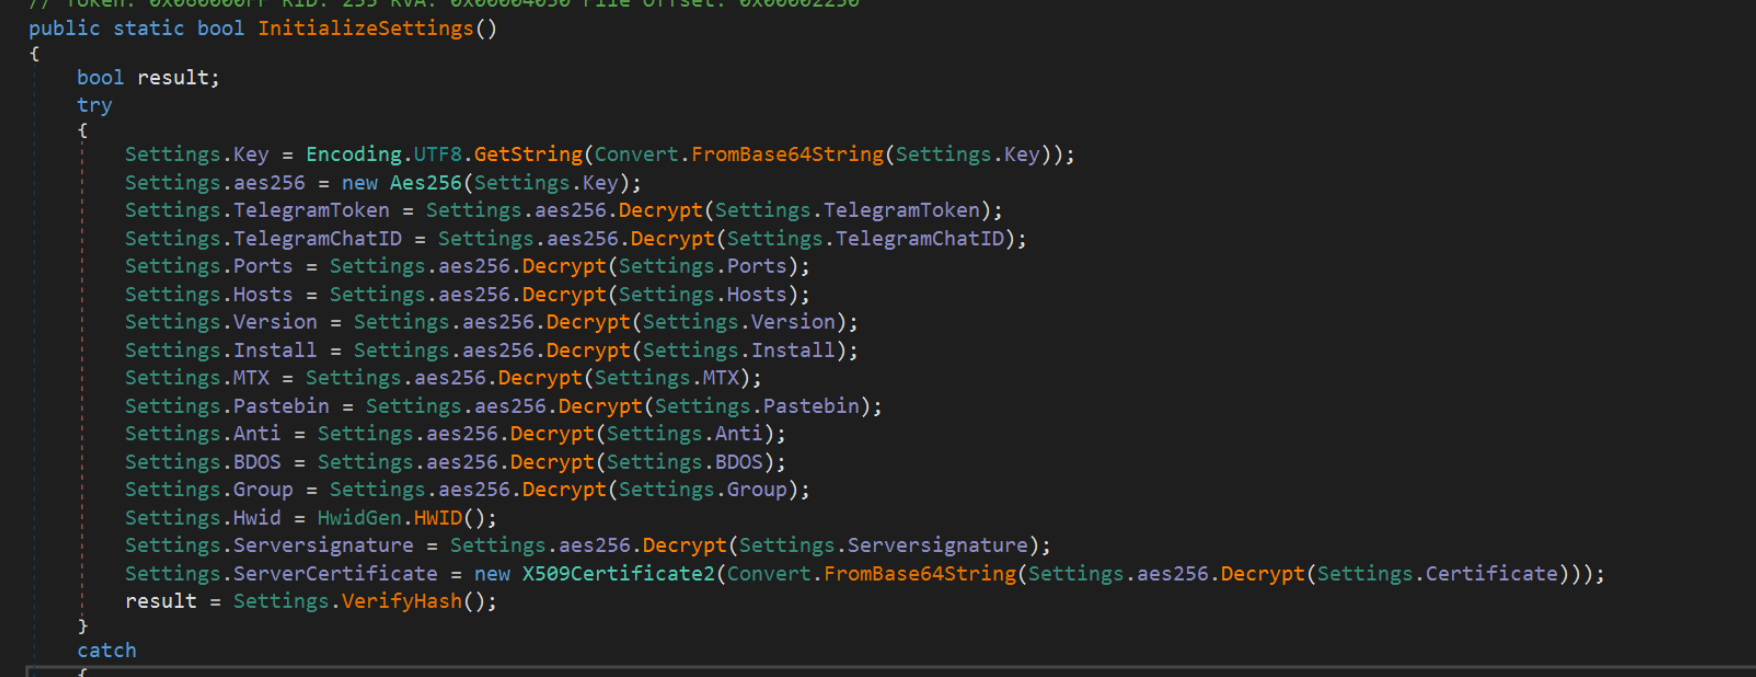 embee-research/asyncrat-venom-dcrat-config-extractor
Asyncrat/Dcrat/VenomRat용 설정 추출기
 kkaanozturk/hyperos-directory-traversal-analysis
Xiaomi HyperOS AVCodec 미디어 프레임워크의 Use-After-Free (CVE-2025-21082) 취약점 심층 분석, Rust 시뮬레이션 및 대화형 웹 패널.
 vesjolyjd/kaspersky_cve-2024-3094
CVE-2024-3094(XZ Utils 백도어)에 대한 보안 검토로, 위협 모델링, 정적/동적 코드 분석, AFL++를 사용한 퍼징, 그리고 개념 증명 익스플로잇을 포함합니다. 재현 가능한 분석을 위한 Docker 환경이 포함되어 있습니다.
 fkshield/cve-2025-5548
CVE-2025-5548(FreeFloat FTP 서버 스택 버퍼 오버플로)에 대한 종단 간 익스플로잇 실습입니다. IDA/Ghidra를 사용한 정적 분석, 바이너리 퍼징, 페이로드 엔지니어링, Windows 11에서의 리버스 셸 피벗이 포함됩니다.
 seqra/cve-2026-58138
# CVE-2026-58138 재현 키트 Conductor의 인증되지 않은 RCE(원격 코드 실행) 취약점에 대한 재현 키트입니다. OpenTaint 정적 분석 규칙, 격리된 테스트, SARIF 결과, 그리고 GraalVM 코드 주입을 위한 동작하는 Python…
 oscerd/cve-2026-40048
CVE-2026-40048 재현기: Apache Camel camel-pqc FileBasedKeyLifecycleManager 안전하지 않은 역직렬화 (RCE)
 gmh5225/ida-sdk
IDA 역공학 환경 내에서 바이너리를 디스어셈블, 디컴파일, 분석하는 플러그인을 빌드하기 위한 공식 IDA Pro SDK 헤더 및 라이브러리입니다.
 idanshechter/cve-2017-13208-scanner
r2pipe를 사용하여 정적 바이너리 분석을 통해 Android libnetutils.so에서 누락된 dhcp_size 검증을 확인하여 CVE-2017-13208을 탐지하는 Python 스크립트입니다.
 filipsedivy/cve-2020-15227
# CVE-2020-15227용 Python 기반 체커 Nette 애플리케이션에서 file_put_contents 및 shell_exec 벡터를 통한 원격 코드 실행 취약점을 테스트하는 Python 기반 체커입니다.








