
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천

 dodo-sec/astaroth-deobfuscator
Astaroth/Guildma 인젝터 DLL의 난독화를 해제하기 위한 IDA Python 스크립트
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh의 CVE-2026-46595를 시연하는 Go 개념 증명으로, 스트립된 바이너리의 심볼 검사와 이미지 스캔을 사용하여 취약한 NewServerConn 사용을 검증합니다.
 fser/ghost-checker
GHOST(CVE-2015-0235)에 노출되었는지 테스트하세요. 모든 공로는 Qualys Security에 있습니다.
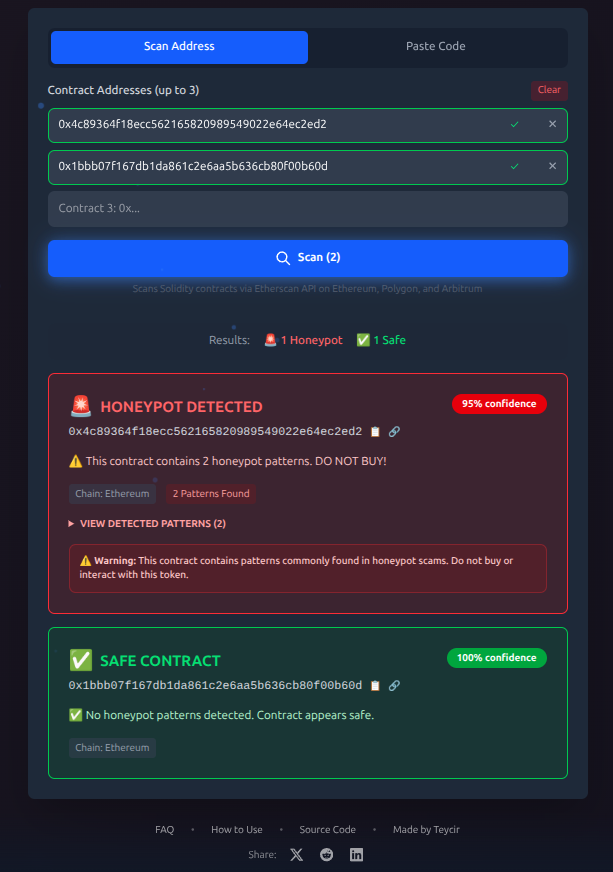 teycir/honeypotscan
Ethereum, Polygon 및 Arbitrum을 위한 무료 허니팟 토큰 스캐너입니다. 구매 전에 사기 토큰을 탐지하세요. 13가지 특화된 패턴을 사용한 스마트 계약 즉시 분석. API 키 불필요, 제한 없음, 100% 무료. Next.js 16 및…
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
Instatic의 isSafeUrl() URL 필터에서 선행 C0 제어 문자가 javascript: 스킴 차단을 우회하는 저장형 XSS의 개념 증명 및 분석.
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 높음 - 로컬 - 크래시 - FTS5 secure-delete PutVarint 푸터 오버런
 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 zhengxr930/maleval
ISSTA 2026 논문의 공식 코드: "악성임을 아는 것"으로 충분한가? 정밀한 악성코드 행동 감사를 위한 LLM 평가
 alvaroguzmancode/cve-2026-98432
CVE-2026-98432를 위한 Rust 탐지기 및 로컬 랩으로, inet_opt/ireq_opt에서 발생하는 Linux IPv4 TCP use-after-free 취약점을 다룹니다. 정적 ELF 분석, kprobe 도달 가능성 검사, 레이스 트리거를 제공합니다.
 endrazine/rocq-cve-poc-12155
CVE-2020-37268 — Rocq/Coq Print Assumptions가 Parameter Inline을 통한 안전하지 않은 Universe 검사 누락
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - High - Local - 권한 잔여 - FULL JOIN USING이 sqlite3AuthRead를 건너뜀
 ssh-pur66/afterimage
공개된 urllib3 이슈에 대한 패치-디프 연구: 고정된 릴리스, 원본 오프라인 하네스, 변경 전/후 동작 및 무해한 대조군.
 capivara-research/cve-2026-90931
LaraDashboard의 SVG 미디어 업로드에서 발생하는 저장형 XSS인 CVE-2026-90931에 대한 이중 언어 분석 및 안전한 실습용 PoC로, 소스 검증기, 마커 페이로드, 그리고 완화 지침을 포함합니다.
 endrazine/rocq-cve-poc-21682
CVE-2026-72703 — Rocq Guard Checker가 미검증 교차 호출을 통해 비종료 Fixpoint를 허용함
 al1ex/cve-2020-10673
CVE-2020-10673:jackson-databind 원격 코드 실행
 saretawa/cve-2026-40489
CVE-2026-40489에 대한 개념 증명 및 패치 분석으로, editorconfig-core-c ec_glob()의 스택 버퍼 오버플로우이며, 빌드 단계와 Python 크래시 트리거를 포함합니다.
 prophetcraft/jarhunter
대규모 JAR 파일에서 특정 클래스를 탐색, 검색 및 추출하기 위한 JAR 분석 도구로, 바이트코드 검색, 다중 선택 추출, 디컴파일된 Java 소스 내보내기 기능을 제공합니다.
 abraxas/spark-history-store-path
Apache Spark 4.2.0 - 높음 - 원격 - 파일 쓰기 - History appStorePath의 App ID 미검증








