
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천

 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
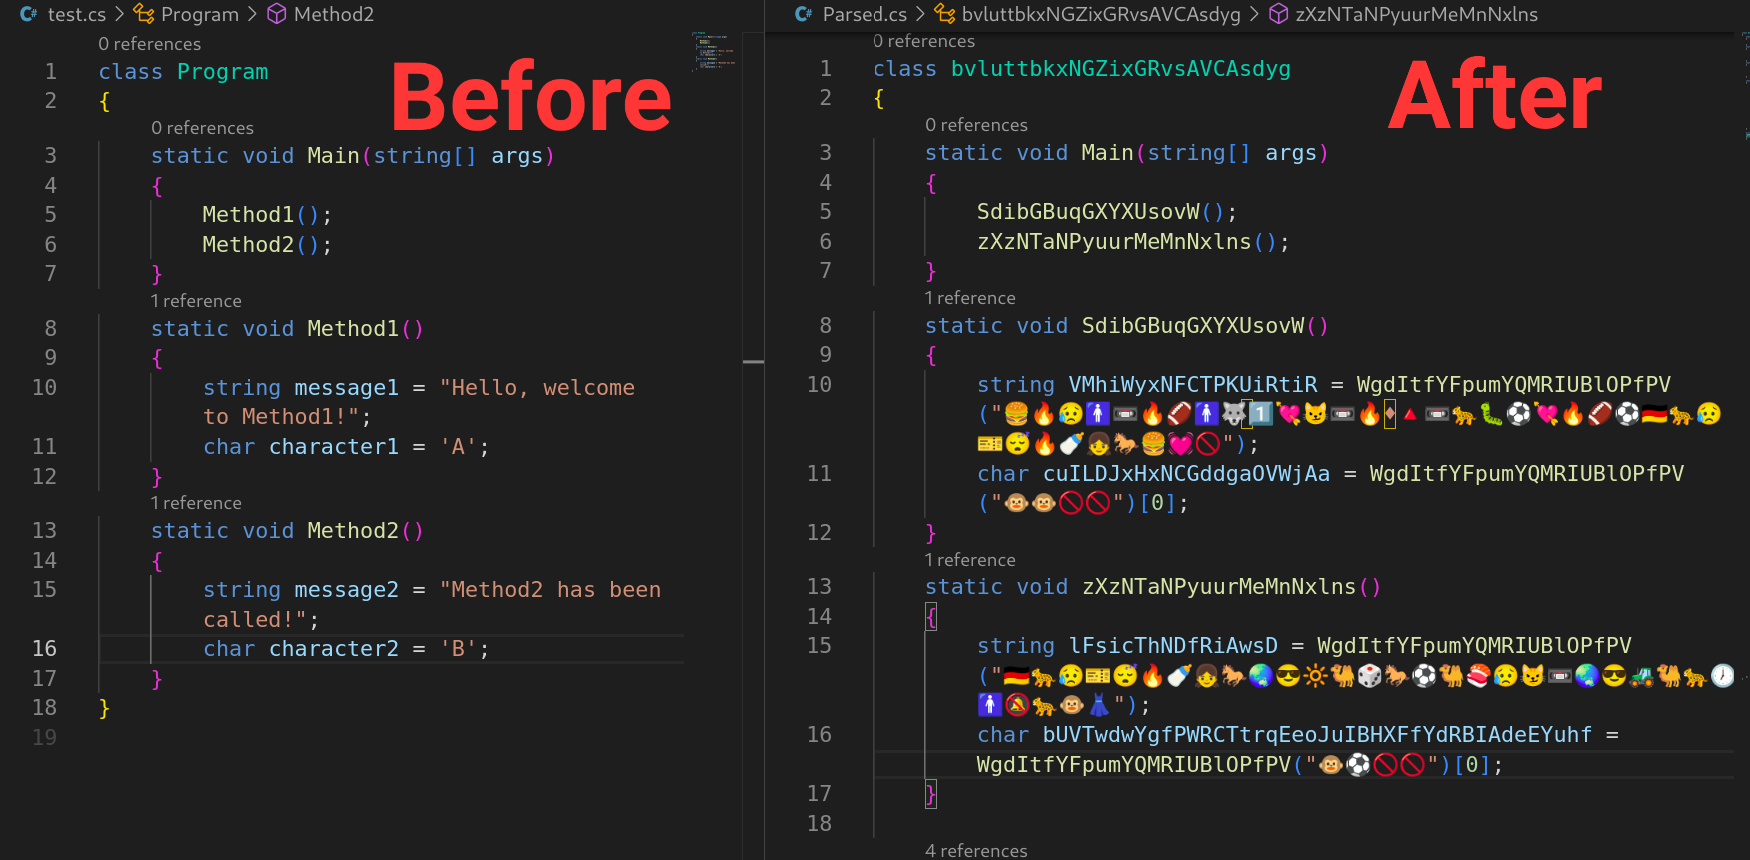 tomiwa-ot/emojify
C# 소스 코드 난독화 도구로, 문자 및 문자열 리터럴을 이모지로 대체하고 Roslyn을 사용하여 클래스, 인터페이스, 메서드 및 변수 이름을 무작위화합니다.
 federiconbaez/cortex9-jumpserver-yaml-jinja-sandbox-model
CVE-2026-31864(JumpServer YAML Jinja 샌드박스)의 오프라인 교육용 모델
 abtonc/next-cve-2025-66478
로컬 프로젝트에서 CVE-2025-66478 취약점을 스캔하고, 수정하지 않고 영향을 받는 인스턴스를 보고합니다.
 rapticore/ore-mal-pkg-inspector
다중 생태계 악성 패키지 탐지 및 공급망 보안 스캐너
 kaandemir993/malwareforge---advanced-static-malware-analyzer
8가지 인젝션 기법, 중요한 API 호출, 숨겨진 문자열을 발견하는 고급 정적 맬웨어 분석기로, PE 섹션(.text, .rdata)을 .bin으로 내보내고 PE/ELF/Mach-O/스크립트를 지원하며 VirusTotal을 통해 60개 이상의 AV 엔진을 통합합니다.
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engine 기반의 심볼 인식 x86/x64 어셈블리 패치를 위한 IDA Pro 플러그인. 자동 IDA 심볼 해석, RIP 상대 인코딩, _↔. 이름 보정 기능을 갖춘 Keypatch의 포크.
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL 인젝션 툴킷 📚 승인된 보안 테스트를 위한 두 개의 Python 스크립트: verifier.py(안전한 탐지, 추출 없음) 및 exploit.py(심층 분석). 11가지 DB 유형을 지원합니다.…
 borewit/svg-sanitizer
JavaScript, 인라인 이벤트 핸들러, 스크립트 태그를 제거하고 외부 리소스 로딩을 차단하여 XSS를 방지함으로써 SVG 파일을 정제하는 Java 라이브러리입니다.
 themiddleblue/vibegate
호스트에 구애받지 않는 코딩 에이전트용 사전 작성 보안 훅: Semgrep을 통해 사용자 입력 패턴을 감지하고 결정론적이며 LLM이 없는 보안 지침을 출력합니다.
 t3ft3lb/2026-100daysofyara
100일 동안 매일 하나의 YARA 규칙을 작성하고 공유하기
 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 farhadalimohammadi-dir/vulnrepro-benchmark
실제 버그 바운티 사례를 통해 소스 코드의 취약점을 탐지하는 AI 모델의 능력을 측정하는 벤치마크로, 리콜과 거짓 양성 점수의 균형을 맞춥니다. 재현 가능한 평가를 위해 Docker 기반의 취약한 앱과 깨끗한 컨트롤을 포함합니다.
 rin449/bhpai
스텔스 Ring-3 Windows 샌드박스, 정적 PE/PDF 분석기, 랜섬웨어 키 복구, 그리고 오탐 방지 탐지를 위한 AI 앙상블을 결합한 다중 형식 멀웨어 분석 플랫폼입니다.
 bitnesswise/jquery-prototype-pollution-fix
CVE-2019-11358(jquery의 프로토타입 오염)에 대한 수정
 zhengxr930/apex_official
LLM 에이전트 보안을 위한 Defender 프레임워크로, 작업 계약을 컴파일하고, 기능 매니페스트를 검증하며, 벤치마크 공격 사례에 대해 PLANT/WRAP 증명 검사를 통해 효과를 확인합니다.
 tanmayshahane/kyubisweep
경량의 크로스 플랫폼 CLI 도구로, 파일시스템을 스캔하여 노출된 비밀, API 키, 토큰을 감지합니다. 최대 성능과 제로 종속성을 위해 Go로 빌드되었습니다.
 rustynoob-619/100-days-of-yara-2026
YARA 규칙을 꾸준히 작성하는 100일간의 YARA 챌린지








