 teycir/honeypotscan
Ethereum, Polygon 및 Arbitrum을 위한 무료 허니팟 토큰 스캐너입니다. 구매 전에 사기 토큰을 탐지하세요. 13가지 특화된 패턴을 사용한 스마트 계약 즉시 분석. API 키 불필요, 제한 없음, 100% 무료. Next.js 16 및 Cloudflare Workers로 구축되었습니다.

이 프로젝트가 여러분의 작업에 도움이 된다면, 지속적인 유지보수와 새로운 기능 개발을 지원해 주세요.
ETH 기부 지갑
0x11282eE5726B3370c8B480e321b3B2aA13686582

QR 코드를 스캔하거나 위 지갑 주소를 복사하세요.
구매 전에 토큰이 사기인지 확인하세요
이더리움, 폴리곤, 아비트럼 스마트 계약을 위한 무료, 빠르고 정확한 허니팟 탐지 도구입니다.



우리는 허니팟을 사냥합니다. 허니팟 토큰은 여러분의 돈을 빼앗기 위해 설계된 악성 스마트 계약입니다. 토큰을 자유롭게 구매할 수 있게 하지만, 판매하려고 하면 거래가 실패합니다. 여러분의 자금은 영원히 갇히게 됩니다.
사기꾼들은 토큰의 스마트 계약 코드에 숨겨진 로직을 삽입합니다:
허니팟스캔은 허니팟 탐지만을 전문으로 합니다. 다음 항목은 검사하지 않습니다:
종합적인 보안 감사를 위해서는 전문 감사자에게 문의하세요. 허니팟스캔은 한 가지 질문에 답합니다: "이 토큰을 구매한 후 판매할 수 있나요?"
탐지된 모든 허니팟 패턴에는 상세한 교육 콘텐츠가 포함됩니다:
패턴 설명 예시:``` 🚨 tx.origin in Require Statement (CRITICAL)
How it works: Transactions are blocked unless tx.origin matches a specific address. DEX sells always fail because the router becomes the msg.sender.
Protection: tx.origin checks in access control are a major red flag.
### 스캔 기록

최근 10개의 스캔 결과가 자동으로 로컬에 저장됩니다:
- 이전에 스캔한 계약에 빠르게 접근
- 서버 저장 없음 - 완전한 개인정보 보호
- 토큰 이름, 심볼 및 스캔 시간 포함
- 원 클릭 재스캔 또는 공유 기능

### 공유 및 내보내기

**URL을 통해 결과 공유:**```
https://honeypotscan.com#result=eyJhIjoiMHguLi4ifQ==
Export as JSON:```json { "scanner": "HoneypotScan", "version": "1.0", "scannedAt": "2026-02-01T12:00:00Z", "result": { "address": "0x...", "isHoneypot": true, "confidence": 95, "patterns": [...] } }
**텍스트로 복사:**```
🔍 HoneypotScan Result
════════════════════════════════════════
Token: Scam Token (SCAM)
Address: 0x...
Chain: Ethereum

Status: 🚨 HONEYPOT DETECTED
Confidence: 95%

⚠️ Patterns Found (3):
  • tx_origin_require (line 123)
  • hidden_sell_tax (line 456)
  • transfer_whitelist_only (line 789)
HoneypotScan은 최대 유연성을 위해 두 가지 스캔 모드를 제공합니다:
모든 컨트랙트 주소를 붙여넣어 허니팟인지 확인하세요. 이더리움, 폴리곤, 아비트럼 주소에서 작동합니다.
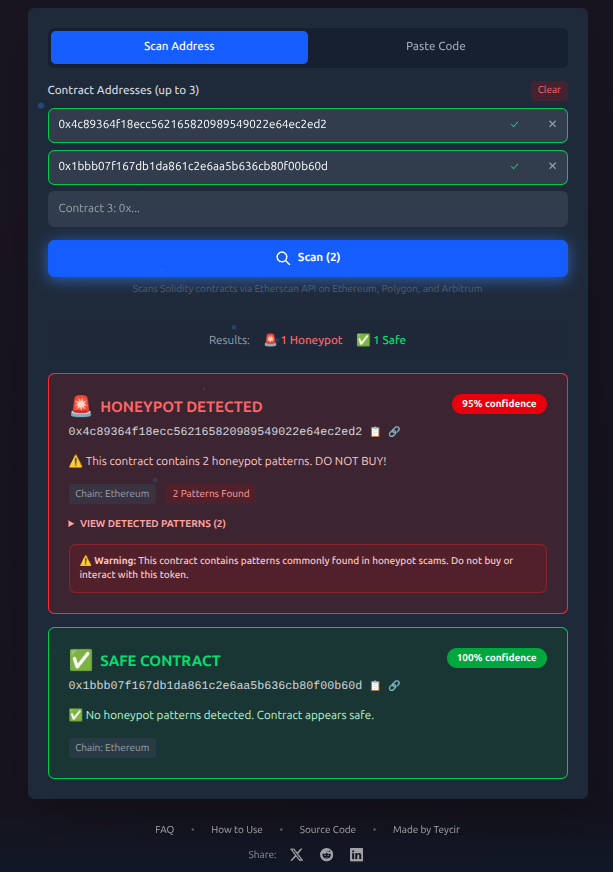
이미 컨트랙트 소스 코드가 있으신가요? 블록체인에서 가져오지 않고 직접 붙여넣어 즉시 분석하세요.
Next.js 16 (App Router) ↓ Cloudflare Workers API ↓ Cloudflare KV (Cache) ↓ TypeScript Pattern Detector ↓ Etherscan API (6 keys with rotation) ↓ Ethereum, Polygon, and Arbitrum
## 🧬 탐지 알고리즘

HoneypotScan은 고급 **정적 분석**을 사용하여 스마트 계약 소스 코드에서 악성 패턴을 탐지합니다. 우리 알고리즘은 오탐을 최소화하면서 높은 정확도를 위해 설계되었습니다.

### 작동 방식```
1. Input Validation
   └─> EIP-55 checksum validation (keccak256)
   └─> Format verification (0x + 40 hex chars)
   └─> Chain detection (Ethereum/Polygon/Arbitrum)

2. Contract Source Retrieval
   └─> Fetch from Etherscan API
   └─> 6 API keys with intelligent rotation
   └─> 10-second timeout protection
   └─> Zod schema validation

3. Code Sanitization
   └─> Remove comments and whitespace
   └─> Normalize line endings
   └─> Verify Solidity structure
   └─> Size validation (50 chars - 2MB)

4. Pattern Matching
   └─> Run 13 specialized regex patterns
   └─> Each pattern detects specific honeypot techniques
   └─> Record all matches

5. Confidence Scoring
   └─> ≥2 patterns = HONEYPOT (95% confidence)
   └─> 1 pattern = SUSPICIOUS (needs review)
   └─> 0 patterns = SAFE (100% confidence)
저희 스캐너는 4가지 카테고리에 걸쳐 13개의 특화된 허니팟 패턴을 탐지합니다.
이는 표준 토큰 함수에서 tx.origin 사용을 탐지합니다—재판매를 방지하는 일반적인 속임수입니다.
| 패턴 | 설명 | 위험 |
|---|---|---|
balance_tx_origin | balanceOf() 함수가 tx.origin을 확인함 | 원 구매자와 라우터에게 다른 잔액을 표시함 |
allowance_tx_origin | allowance() 함수가 tx.origin을 확인함 | DEX가 판매 승인을 받지 못하게 함 |
transfer_tx_origin | transfer() 함수가 tx.origin을 확인함 | 원 구매자가 시작하지 않은 전송을 차단함 |
허니팟 코드 예시:
// Example Solidity code showing tx.origin abuse
// This function returns different values based on who calls it
function balanceOf(address account) public view returns (uint256) {
    if (tx.origin == account) {
        return _balances[account];
    } else {
        return _balances[account] * 1000; // Fake inflated balance
    }
}
``````solidity
function balanceOf(address account) public view returns (uint256) {
    if (tx.origin != account) return 0;  // 🚩 HONEYPOT
    return _balances[account];
}
내부 함수로 선택적 판매를 가능하게 합니다:
| Pattern | Description | Risk |
|---|---|---|
hidden_fee_taxPayer | _taxPayer() 도우미 함수가 tx.origin을 사용함 | 원 구매자가 아닌 사용자를 대상으로 하는 숨겨진 세금 로직 |
isSuper_tx_origin | _isSuper() 도우미 함수가 tx.origin을 사용함 | 스캐머만 판매할 수 있는 화이트리스트 함수 |
액세스 제어에 tx.origin 사용 (위험한 패턴):
| Pattern | Description | Risk |
|---|---|---|
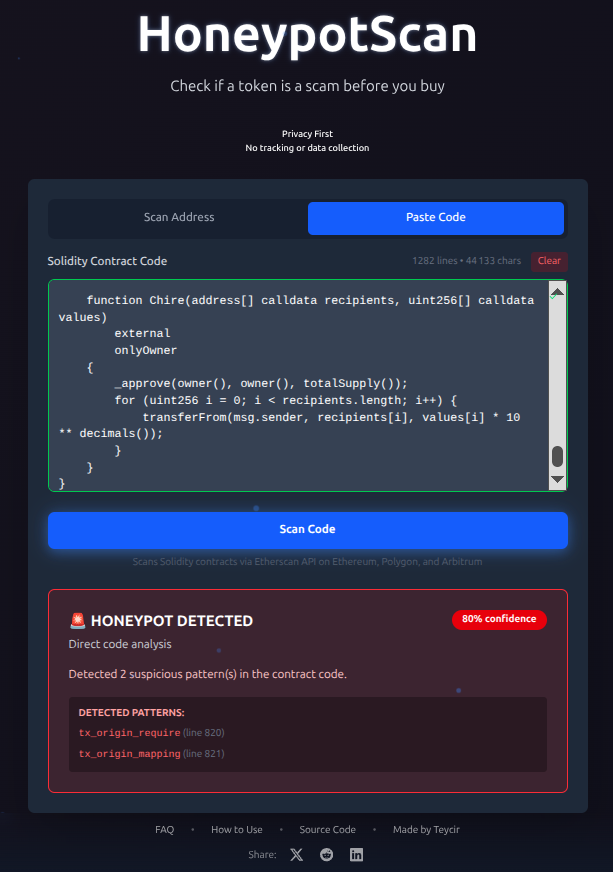
tx_origin_require | require() 문이 tx.origin을 확인함 | DEX 라우터의 트랜잭션을 되돌림 |
tx_origin_if_auth | if 문에 tx.origin을 사용한 인증 | 재판매를 차단하는 조건부 로직 |
tx_origin_assert | assert() 문이 tx.origin을 확인함 | 원래가 아닌 트랜잭션에 대한 하드 실패 |
tx_origin_mapping | [tx.origin]을 통한 매핑 접근 | 원래 호출자를 기반으로 추적/블랙리스트 |
tx.origin이 위험한 이유:
tx.origin = YOUR_WALLET ✅tx.origin = YOUR_WALLET, 그러나 msg.sender = UNISWAP_ROUTER ❌직접 판매 차단 메커니즘:
