
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
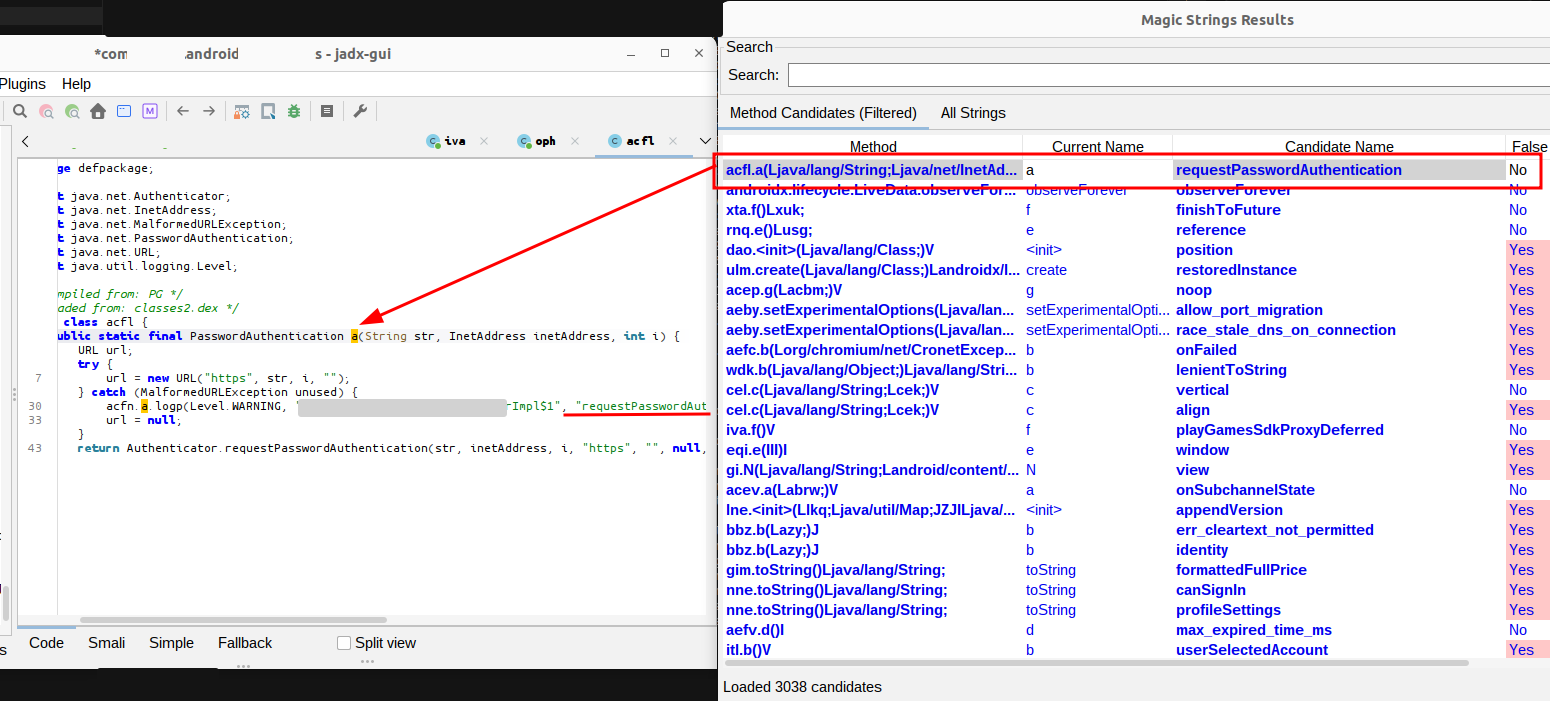
 0rshemesh/jadx-magic-strings
DEX 파일 및 디컴파일된 Android 코드에서 발견된 문자열 상수로부터 메서드 이름, 클래스 참조 및 소스 파일 경로를 추출하는 JADX 플러그인입니다.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 purs3lab/argus
GitHub Actions 워크플로우를 위한 단계적 정적 오염 분석 프레임워크입니다. 오염 추적 및 영향 분류기를 사용하여 코드 인젝션 취약점을 탐지하고, CI/CD 보안을 위해 SARIF 보고서를 출력합니다.
 malgamy/yara_rules
패턴 매칭을 통해 악성 파일을 탐지하고 분류하기 위한 엄선된 시그니처 규칙 모음으로, 파일 및 디렉터리 스캔을 위한 CLI 지침을 포함합니다.
 jfrog/jfrog-cve-2022-21449
컴파일된 Java 아카이브(JAR/WAR)에서 ECDSA 알고리즘 사용 여부를 스캔하여 CVE-2022-21449 취약점을 탐지합니다. Python3를 사용해 .class 파일을 재귀적으로 검사하며, 조용한 모드와 폴더 제외 기능을 지원합니다.
 blacksnufkin/cheshire
Adaptix C2 서비스 플러그인으로, 운영자 UI에서 LitterBox 페이로드 분석을 구동합니다.
 munshi007/aura-state
Python 프레임워크로, Z3 정리 증명, CTL 모델 검사 및 적합 예측을 통한 형식 검증과 함께 상태 기계로서 LLM 워크플로우를 구축하여 증명 가능하게 올바른 데이터 추출을 지원합니다.
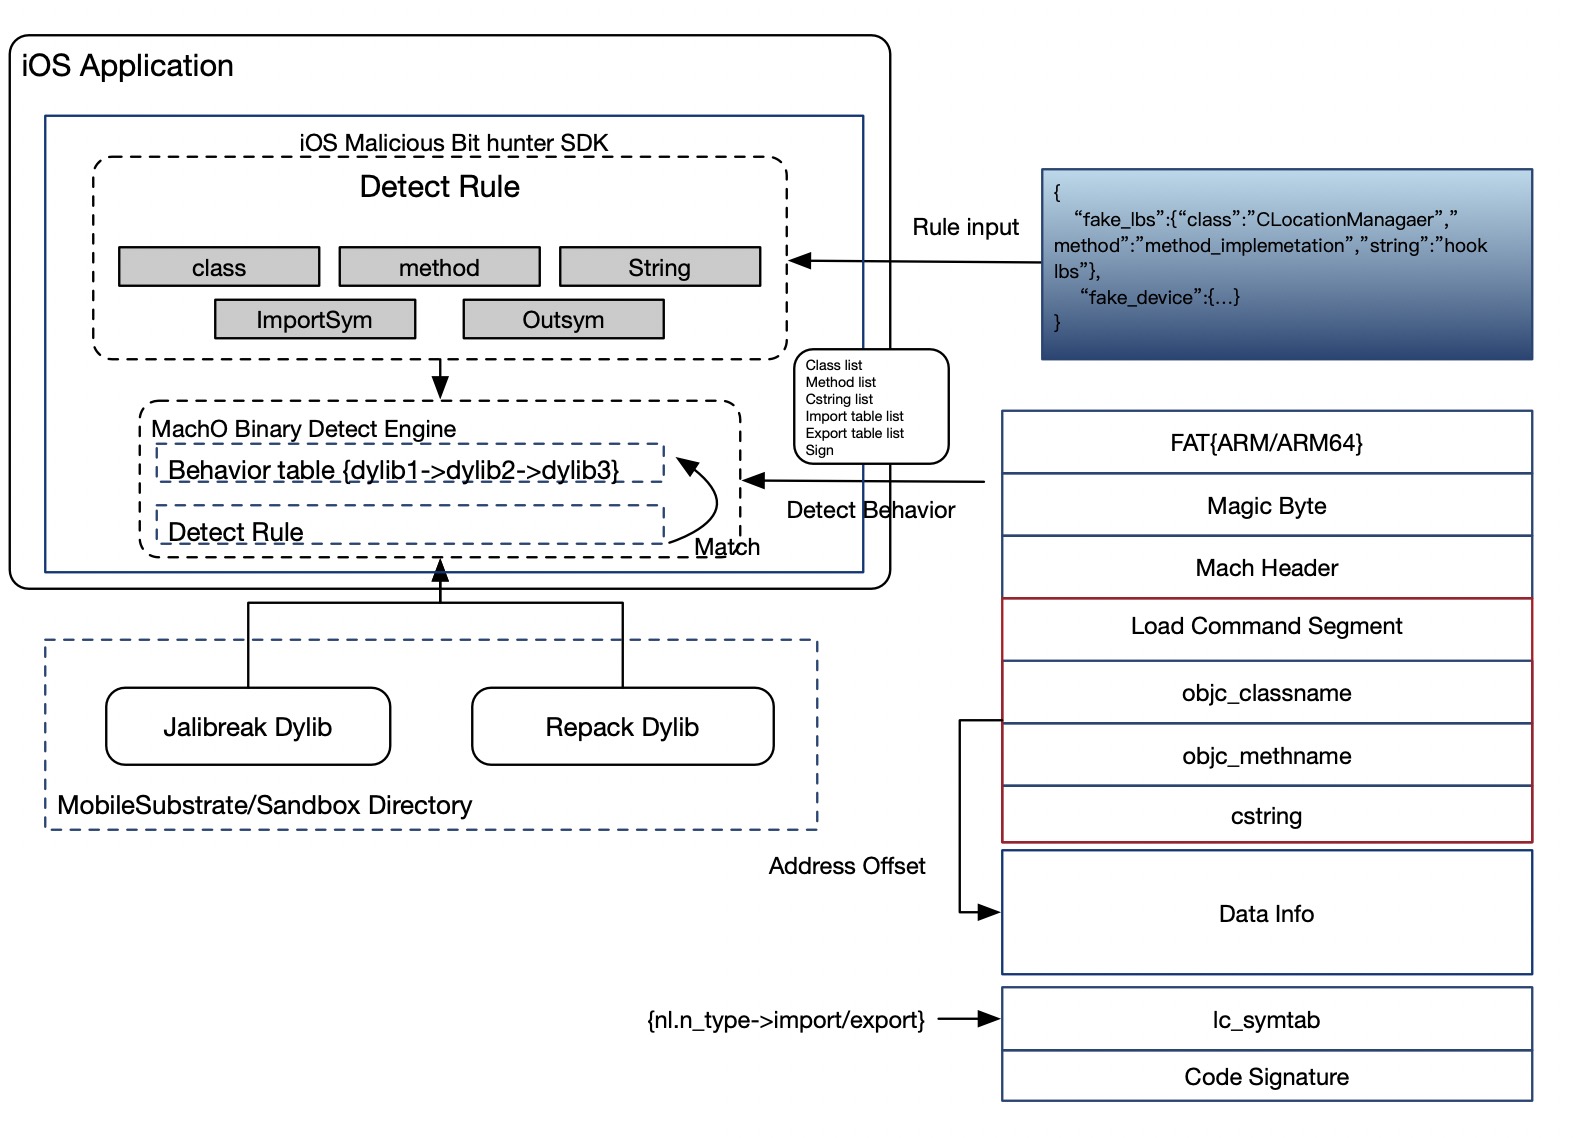 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter는 iOS 애플리케이션을 위한 악성 플러그인 탐지 엔진입니다. 런타임에 기반하여 주입된 dylib 동적 라이브러리의 macho 파일 헤드를 분석할 수 있습니다. 저자의 다른 프로그램에 관심이 있으시면…
 gherardofiori/maliciousbrowserextensions
이 Repository는 악성 브라우저 확장 프로그램에 대한 제 개인 연구를 바탕으로, 다른 많은 사람들의 작업과 뉴스 기사를 한곳에 모아 만든 것입니다. 이 Repository에 있는 CRX는 ExterminAI 뒤에서 작동하는 AI Model을 훈련하는 데…
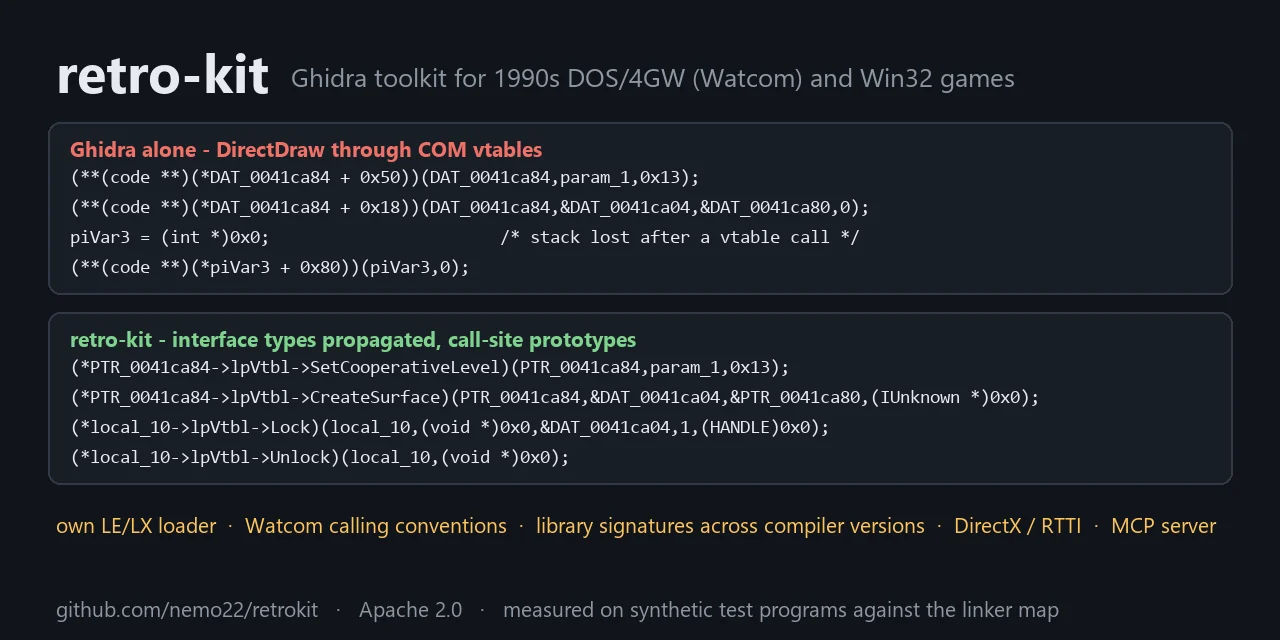 nautilusbits/retrokit
1993~2010년 32비트 DOS 및 Win32 게임 리버스 엔지니어링을 위한 Headless-Ghidra 툴킷: 자체 LE/LX 로더, Watcom 호출 규약, 라이브러리 시그니처, MCP 서버
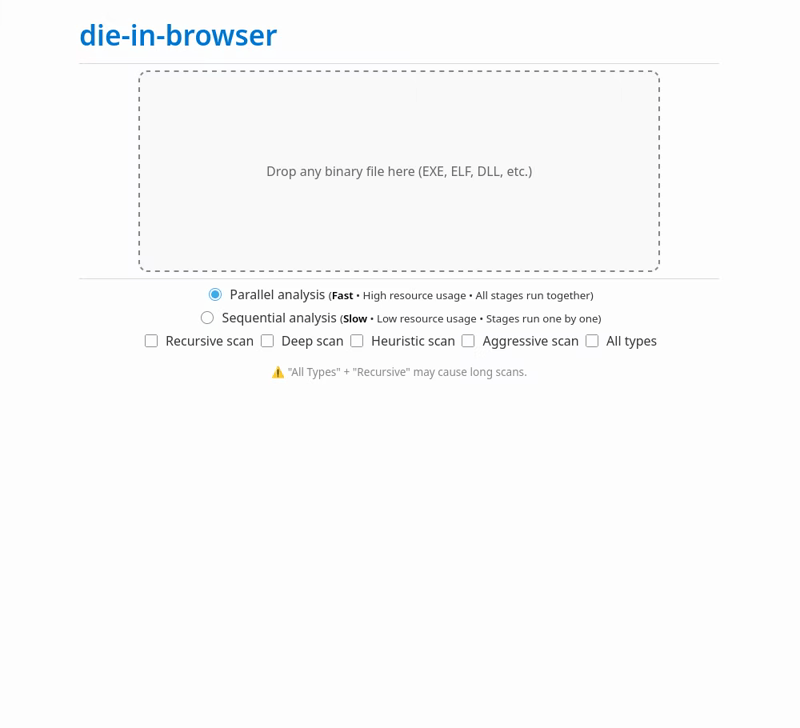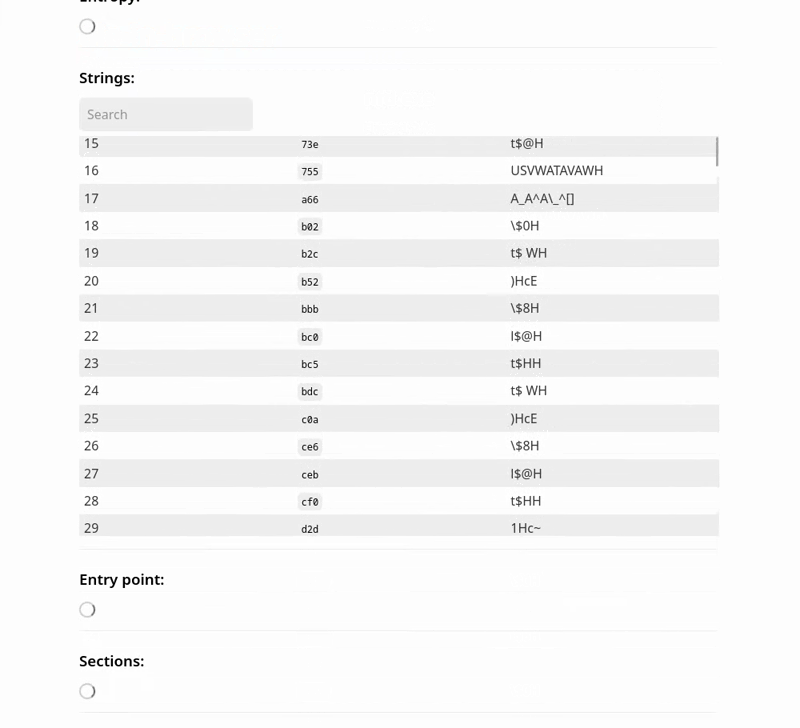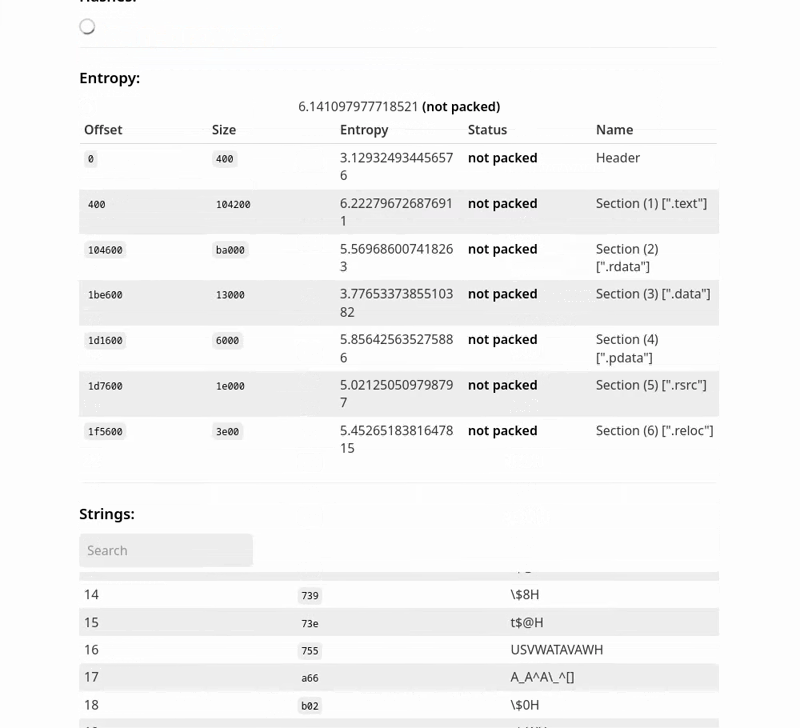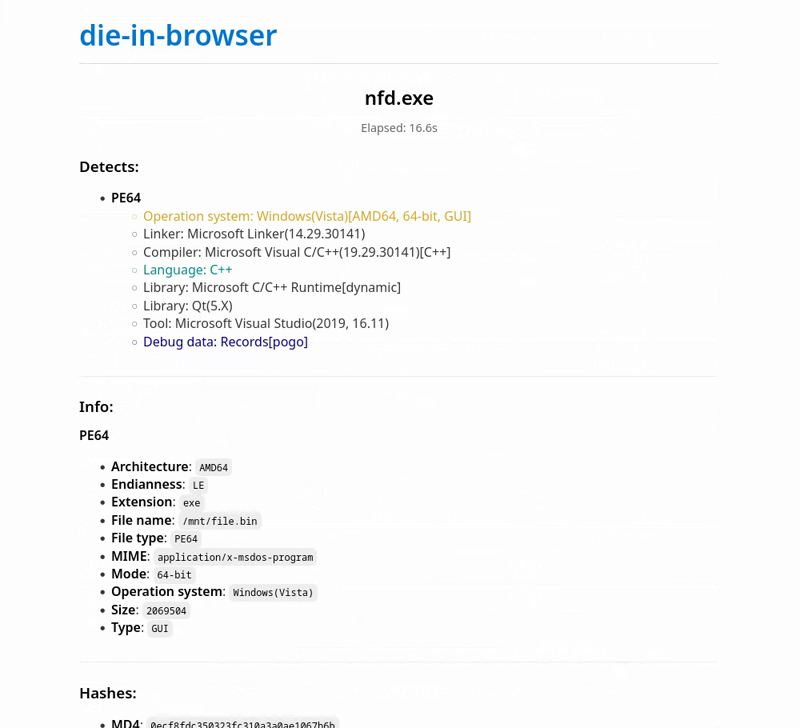 xoreaxlmbdx/die-in-browser
Detect It Easy로 정적 바이너리 분석 — 100% 브라우저에서, 업로드 불필요.
 liamg/extrude
:detective: 바이너리에서 누락된 보안 기능, 정보 노출 등을 분석합니다...
 seifreed/yaraast
YARA 규칙을 구문 분석, 분석 및 조작하기 위한 강력한 Python 라이브러리 및 CLI 도구로, 추상 구문 트리(AST) 표현을 통해 작동합니다.
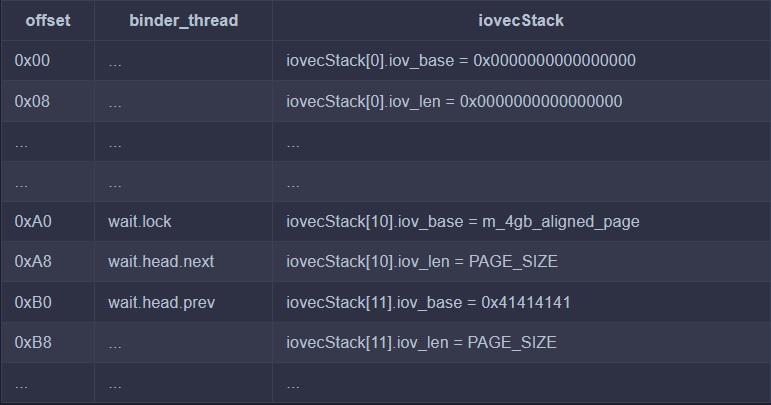 sharif-dev/androidkernelvulnerability
안드로이드 커널 취약점 CVE-2019-2215 트리거링 및 분석
 svdwi/bluebox
오픈소스 위협 인텔리전스 플랫폼으로, 악성코드 및 관찰 가능 항목(observable) 분석을 위한 도구입니다. IP, 도메인, URL, 해시를 외부 소스로 강화하고, 정적 파일 분석, YARA 탐지, ML 기반 피싱 탐지를 수행합니다.
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
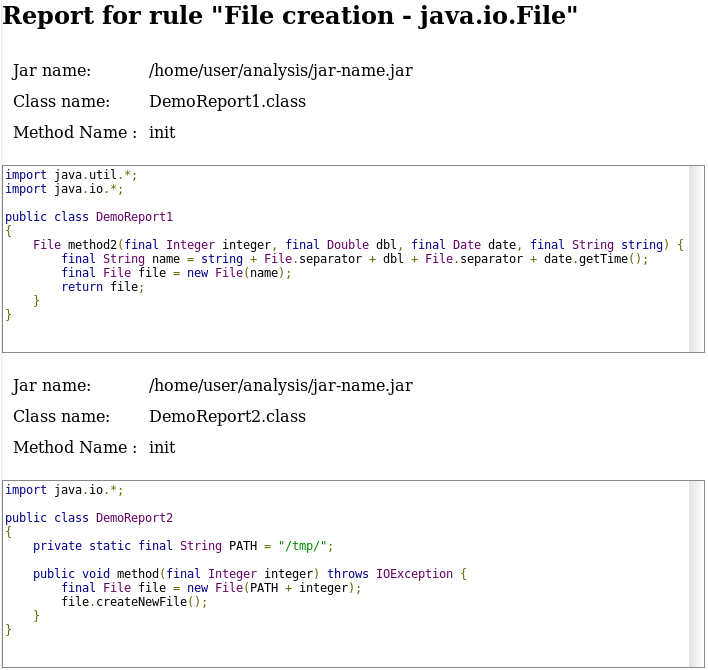 fergarrui/custom-bytecode-analyzer
JSON 규칙으로 사용자 정의할 수 있는 Java 바이트코드 분석기








