#1
 enferex/pdfresurrect
현재 PDF에서 이전의 "숨겨진" 버전을 분석하고 추출하는 데 도움을 줍니다.
 bogdanticu88/threatmap
IaC 위협 모델러, STRIDE, MITRE ATT&CK 및 PASTA 프레임워크 사용. Terraform, CloudFormation 및 Kubernetes를 위한 REST API, GraphQL 및 Docker 지원.
 vichhka-git/universal-flutter-ssl-pinning
모든 Flutter 및 Shorebird 버전에 대한 자동화된 SSL 핀닝 우회 — PyGhidra 정적 분석이 BoringSSL을 자동으로 발견하고 즉시 실행 가능한 Frida 및 Renef 스크립트를 생성합니다
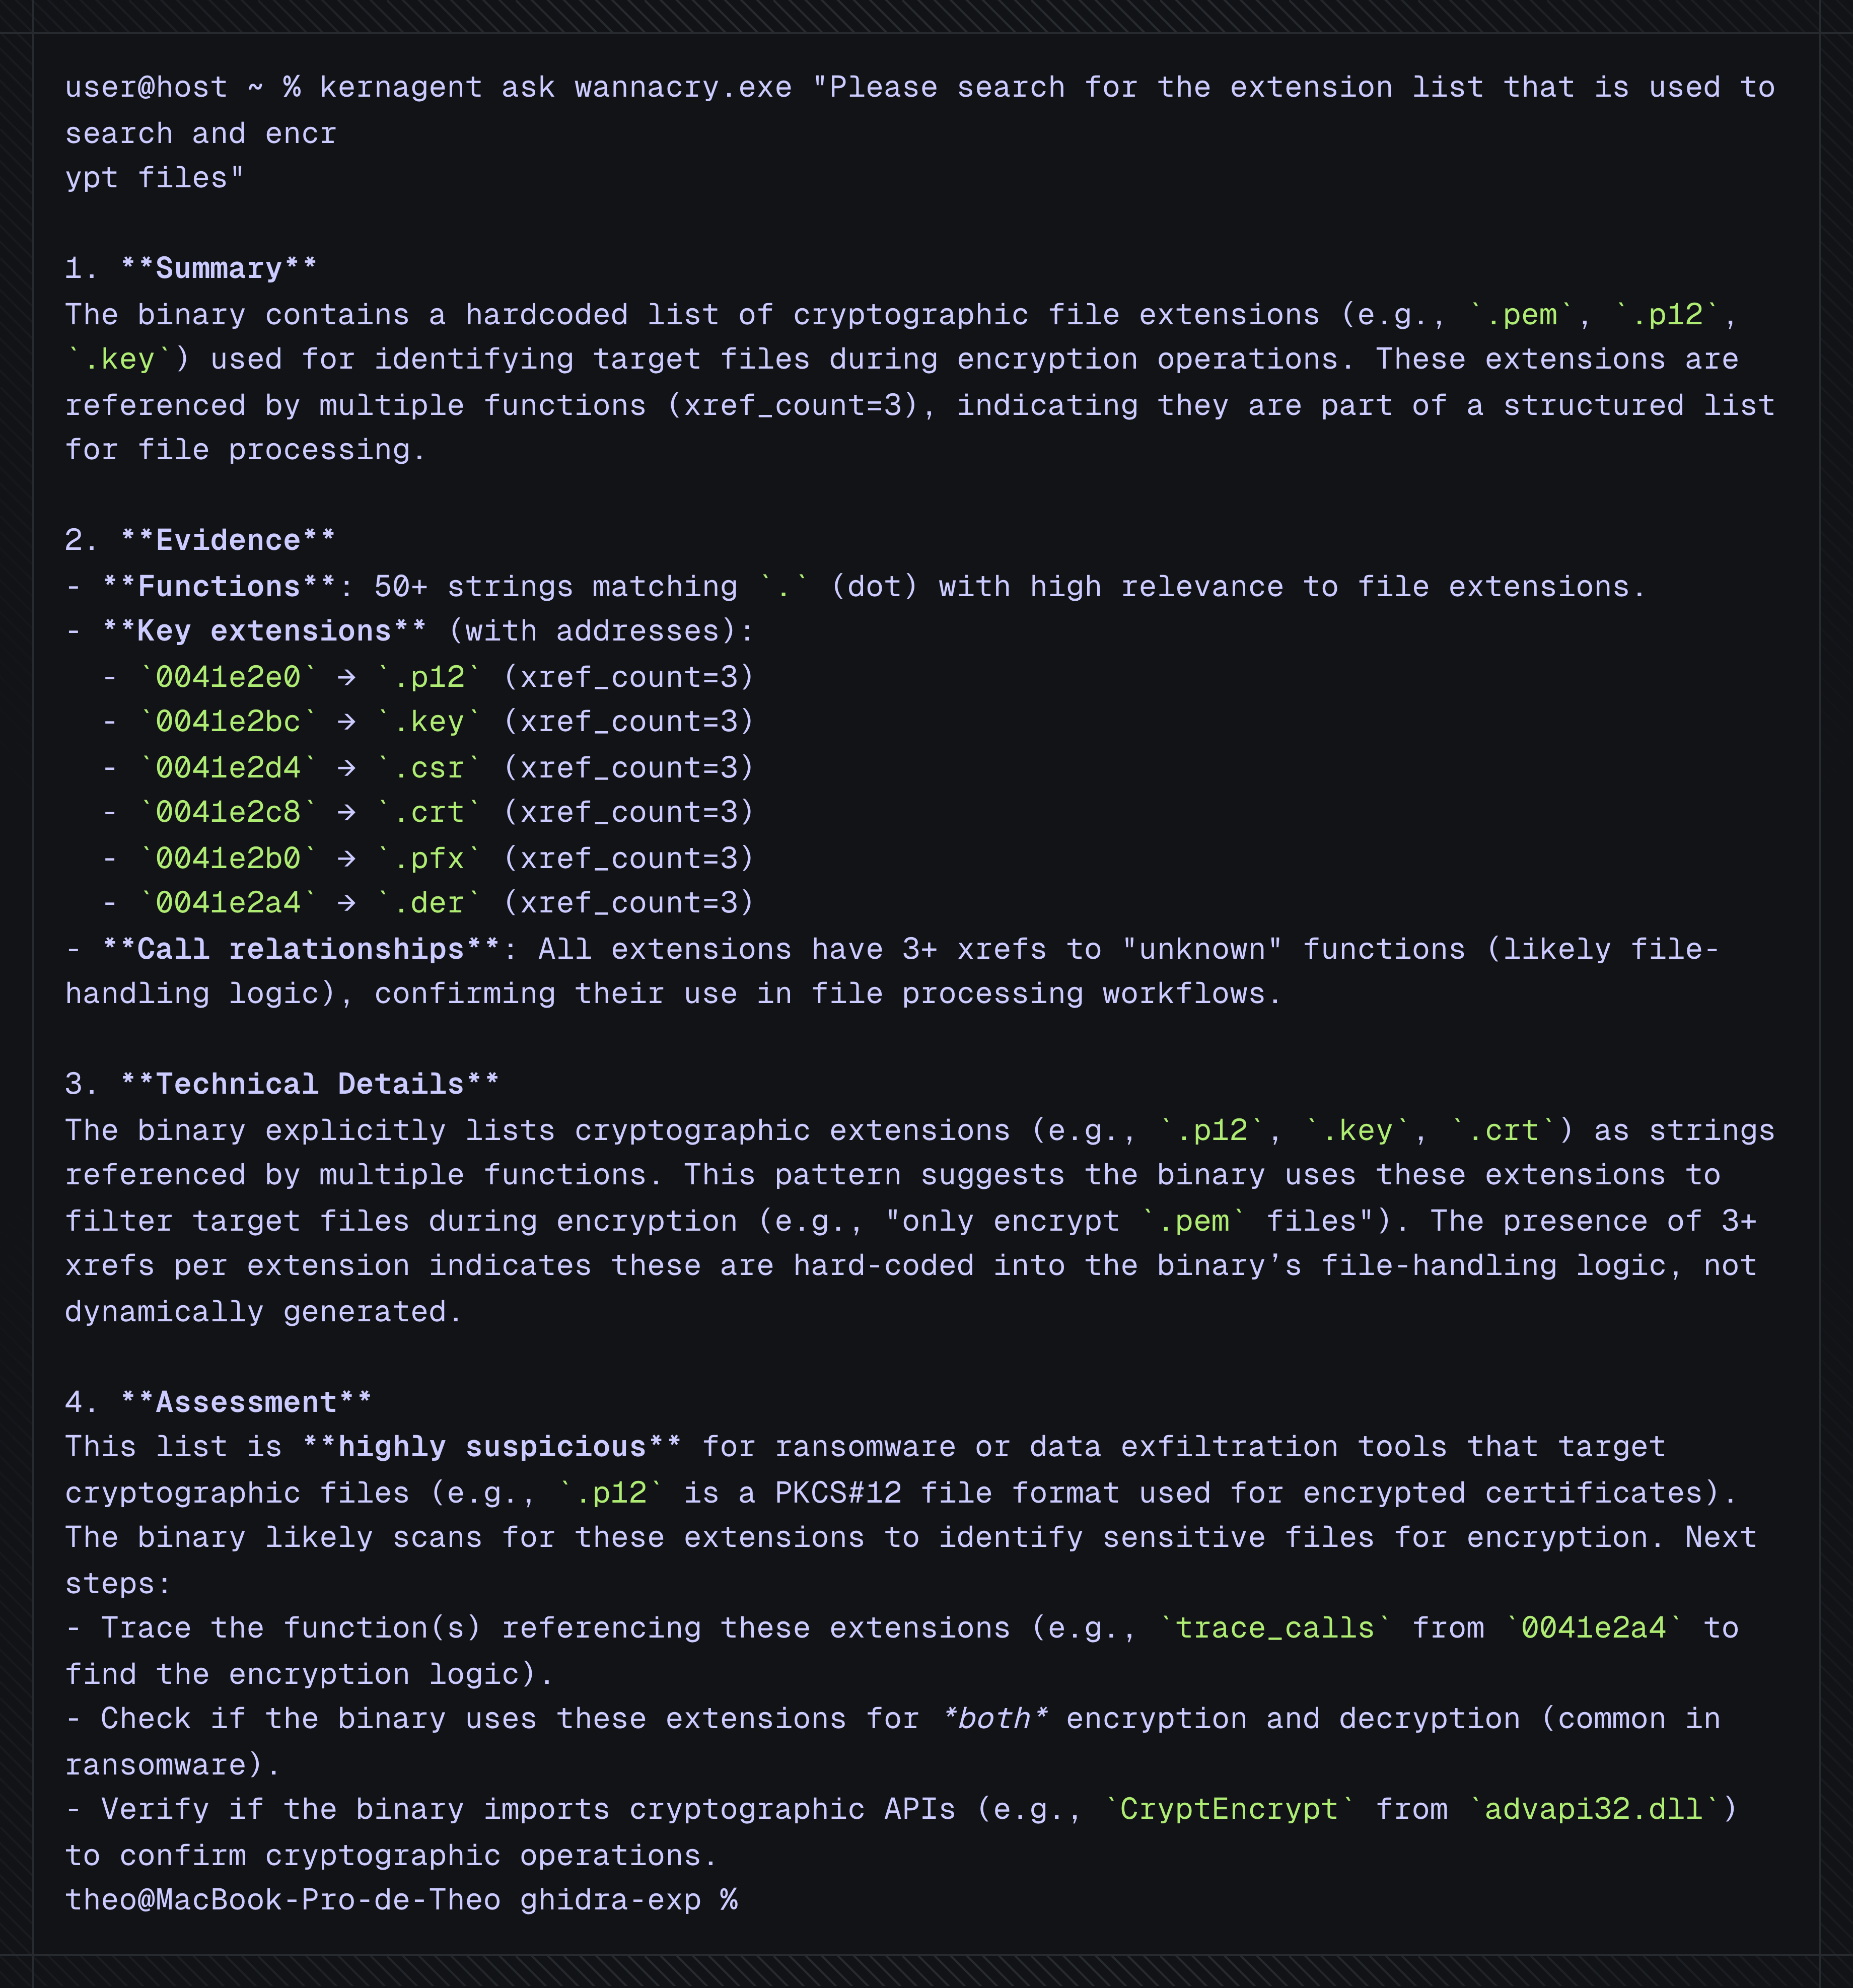 karib0u/kernagent
Headless AI 에이전트로 결정론적 리버스 엔지니어링 수행
 pstirparo/machofile
machofile은 Mach-O 바이너리 파일을 파싱하기 위한 모듈입니다.
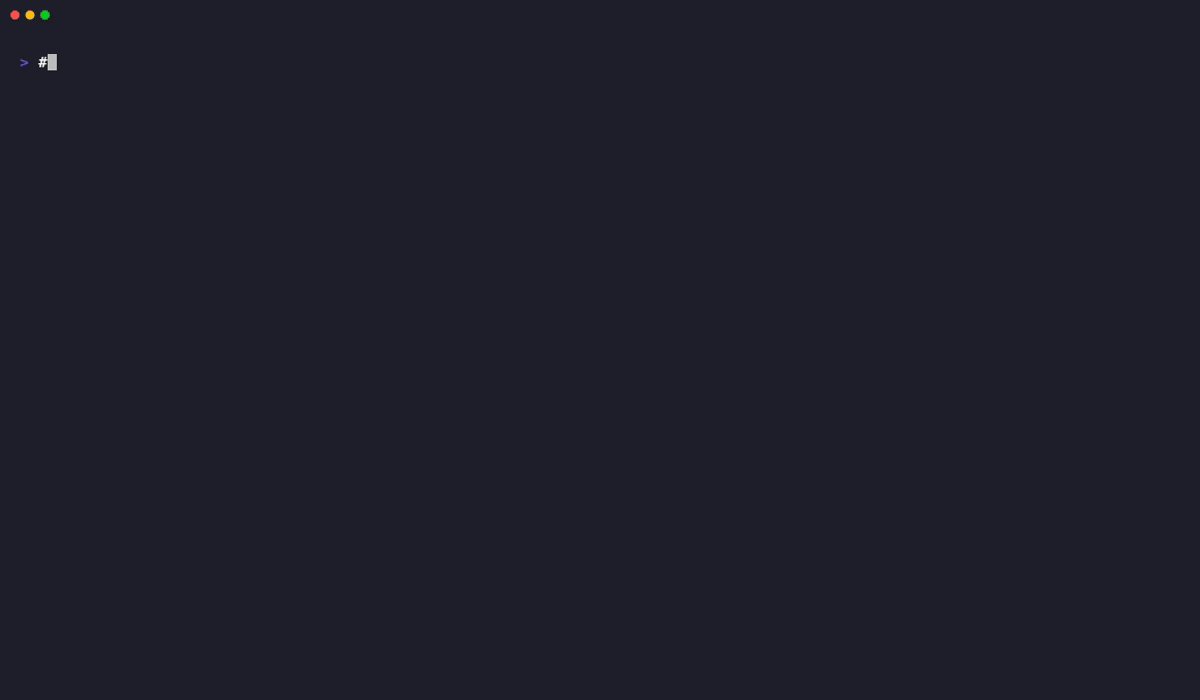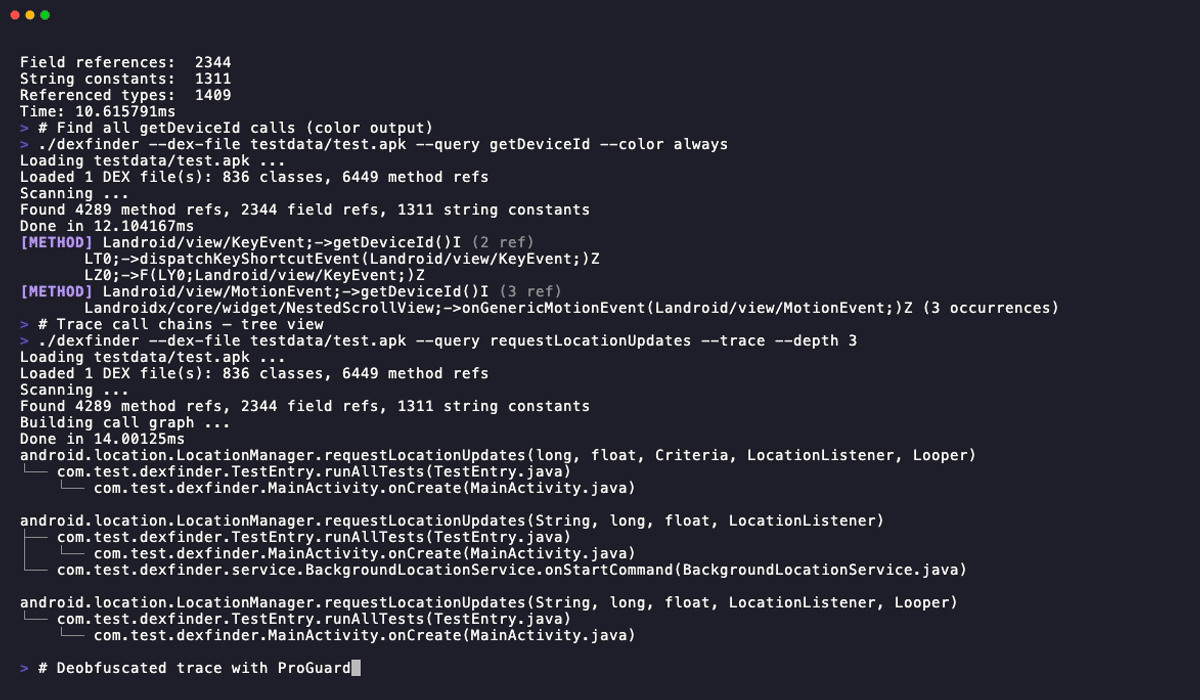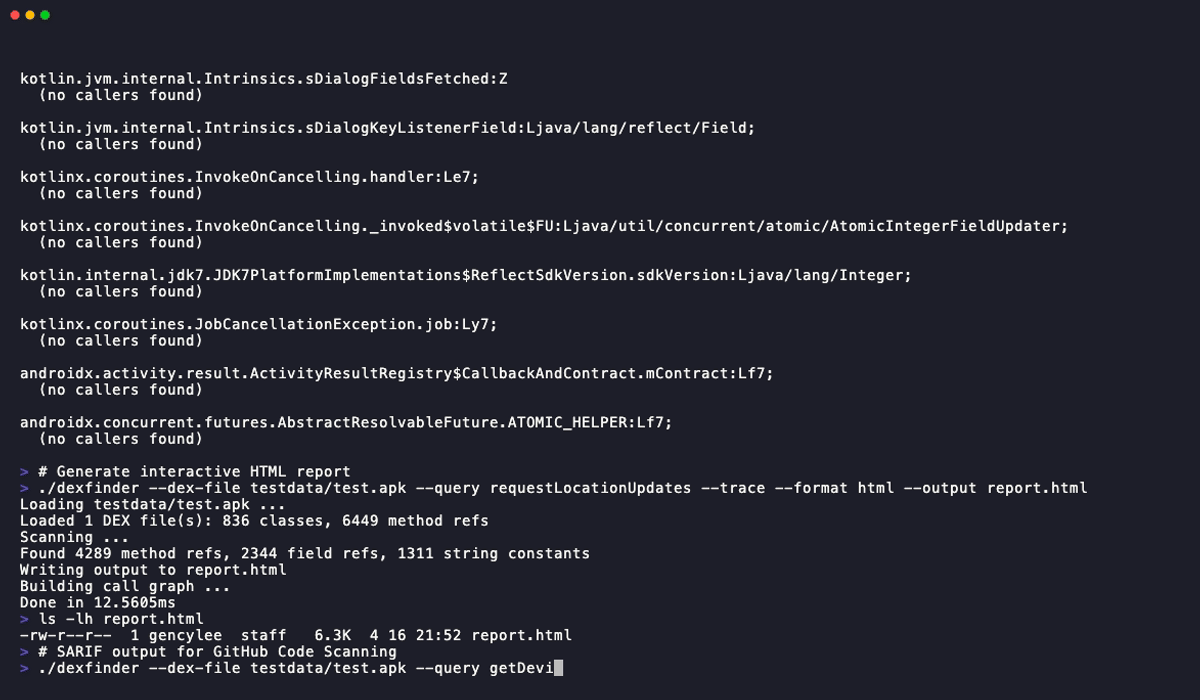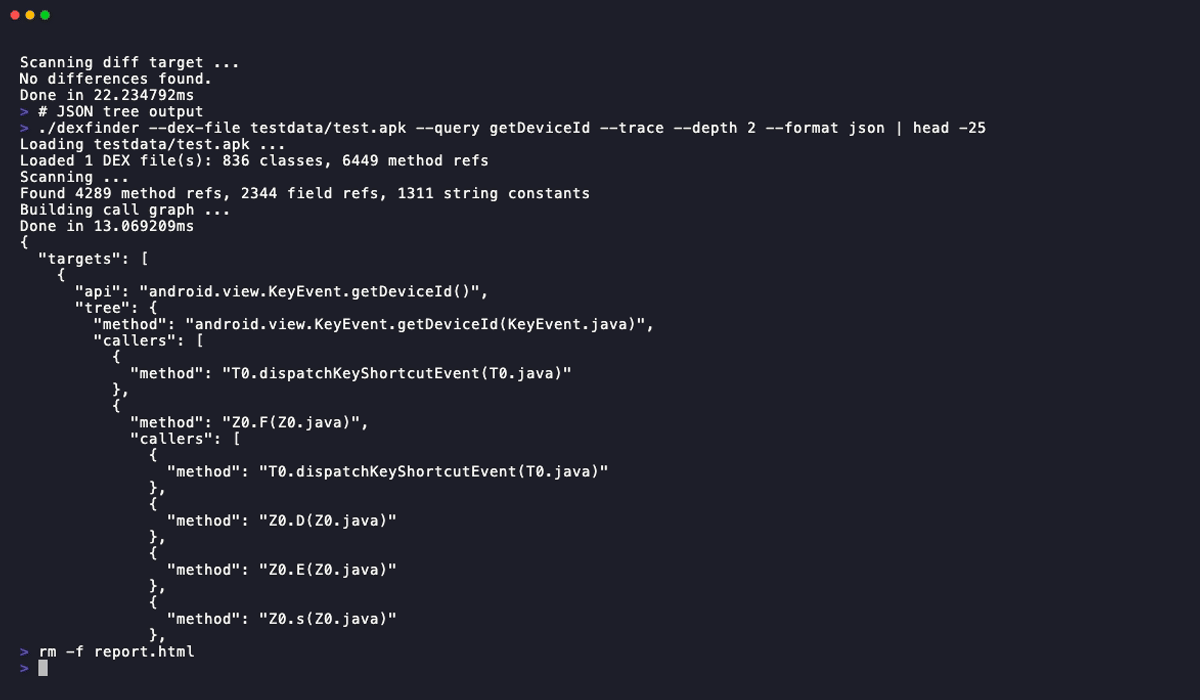 junelegency/dexfinder
크로스 플랫폼 APK/DEX 메서드 파인더: 호출 체인 추적, ProGuard 난독 해제 및 숨겨진 API 탐지 기능
 purs3lab/argus
GitHub Actions 워크플로우를 위한 단계적 정적 오염 분석 프레임워크입니다. 오염 추적 및 영향 분류기를 사용하여 코드 인젝션 취약점을 탐지하고, CI/CD 보안을 위해 SARIF 보고서를 출력합니다.
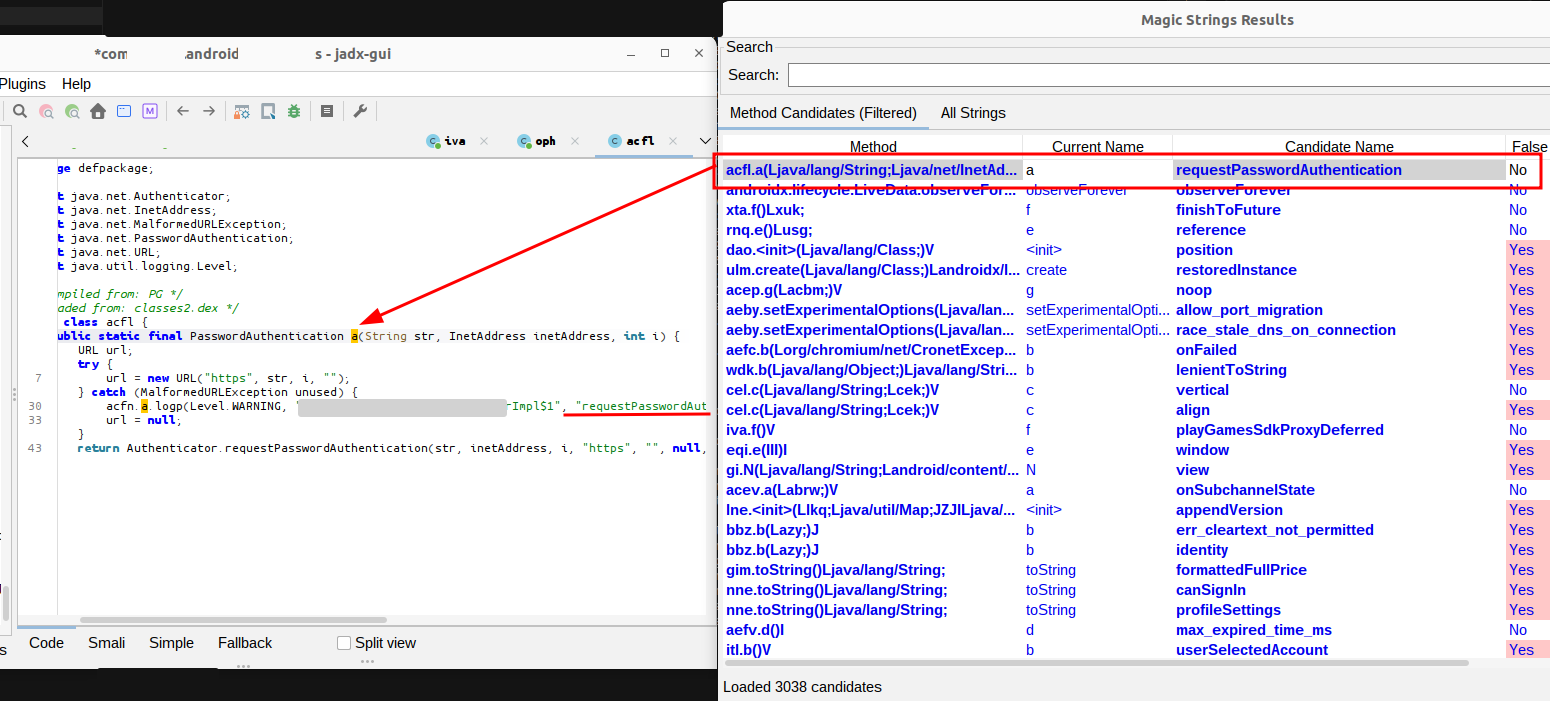 0rshemesh/jadx-magic-strings
DEX 파일 및 디컴파일된 Android 코드에서 발견된 문자열 상수로부터 메서드 이름, 클래스 참조 및 소스 파일 경로를 추출하는 JADX 플러그인입니다.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 malgamy/yara_rules
패턴 매칭을 통해 악성 파일을 탐지하고 분류하기 위한 엄선된 시그니처 규칙 모음으로, 파일 및 디렉터리 스캔을 위한 CLI 지침을 포함합니다.
 jfrog/jfrog-cve-2022-21449
컴파일된 Java 아카이브(JAR/WAR)에서 ECDSA 알고리즘 사용 여부를 스캔하여 CVE-2022-21449 취약점을 탐지합니다. Python3를 사용해 .class 파일을 재귀적으로 검사하며, 조용한 모드와 폴더 제외 기능을 지원합니다.
 blacksnufkin/cheshire
Adaptix C2 서비스 플러그인으로, 운영자 UI에서 LitterBox 페이로드 분석을 구동합니다.
 munshi007/aura-state
Python 프레임워크로, Z3 정리 증명, CTL 모델 검사 및 적합 예측을 통한 형식 검증과 함께 상태 기계로서 LLM 워크플로우를 구축하여 증명 가능하게 올바른 데이터 추출을 지원합니다.
 hiepler/euconform
EU AI Act 준수 도구 - 위험 분류 및 편향 테스트
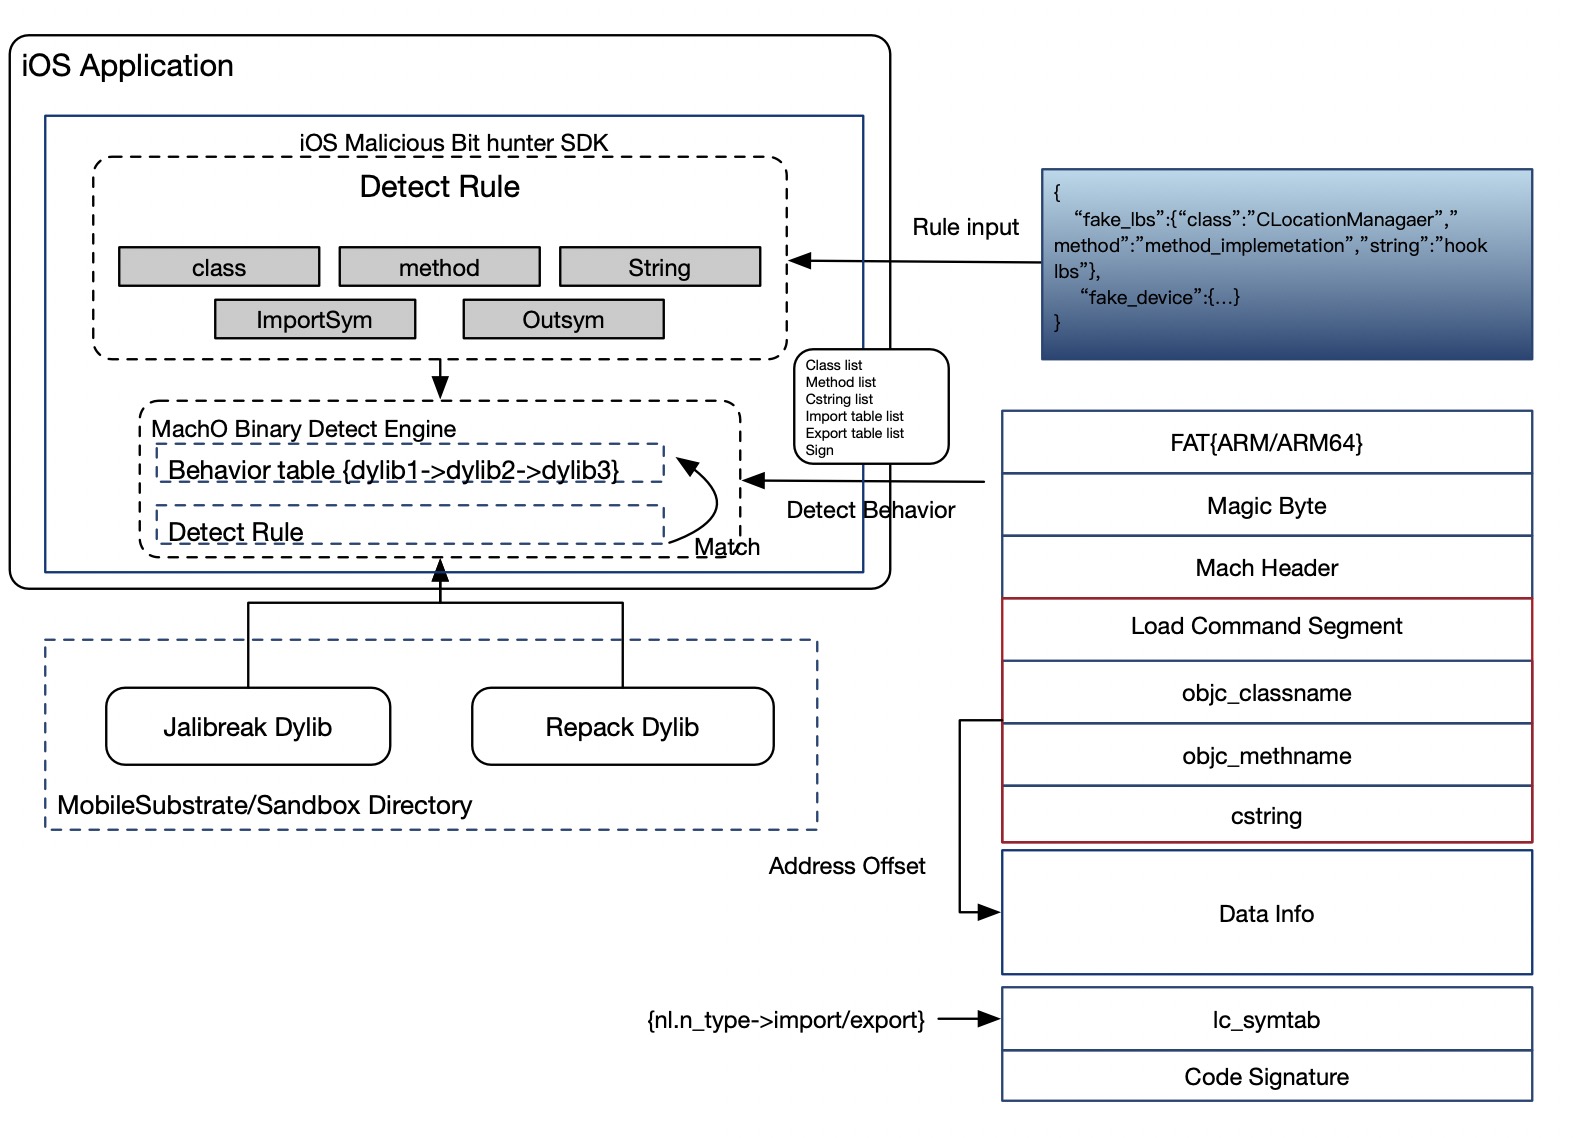 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter는 iOS 애플리케이션을 위한 악성 플러그인 탐지 엔진입니다. 런타임에 기반하여 주입된 dylib 동적 라이브러리의 macho 파일 헤드를 분석할 수 있습니다. 저자의 다른 프로그램에 관심이 있으시면…
 gherardofiori/maliciousbrowserextensions
이 Repository는 악성 브라우저 확장 프로그램에 대한 제 개인 연구를 바탕으로, 다른 많은 사람들의 작업과 뉴스 기사를 한곳에 모아 만든 것입니다. 이 Repository에 있는 CRX는 ExterminAI 뒤에서 작동하는 AI Model을 훈련하는 데…