
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 bronils/aotopsy
Flutter/Dart AOT 스냅샷용 정적 분석기 — Dart VM을 임베드하거나 실행하지 않고 libapp.so에서 함수 이름, 클래스 계층 구조, 호출 그래프, 동작 신호를 복구합니다. ARM64 및 x86_64, Dart 2.10–3.12를 지원합니다.
 hasherezade/sig_finder
시그니처 파인더 (PE-bear에서)
 ikkisoft/parrotng
Adobe Flex SWF 파일이 CVE-2011-2461에 취약한지 탐지하는 Java 기반 도구로, 명령줄 유틸리티 또는 Burp Suite 수동 스캐너 플러그인으로 사용 가능합니다.
 owasp/cwe-sdk-javascript
MITRE / CAPEC와 호환되는 공통 취약점 열거(CWE) Node.js SDK
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent로 구동되는 LLM 기반 퍼징 파이프라인
 blackvectorops/semantic_firewall
Go 함수에 대한 결정론적 시맨틱 지문을 생성합니다. SSA(Static Single Assignment) 분석과 Scalar Evolution을 사용하여 xz 스타일 백도어를 탐지하고 시맨틱 동등성을 검증합니다.
 libtero/idaguides
Hex-Rays 디컴파일러용 들여쓰기 가이드 플러그인
 neuralprogram/qlcoder
Agentic 프레임워크: CodeQL 쿼리 합성용
 yaklang/javajive
순수 Go 기반 Java 디컴파일러 및 직렬화 연산기
 l33tdawg/aether
AI 스마트 계약 보안 분석 및 PoC 생성 프레임워크
 dump-guy/get-pdinvokeimports
.NET 어셈블리에서 P/Invoke, Dynamic P/Invoke 및 D/Invoke를 자동으로 탐지하기 위한 PowerShell 모듈입니다. 관리되지 않는 API 호출, MDTokens 및 내보내기 위치를 DnSpy 북마크에 표시하여 맬웨어 분석을 지원합니다.
 runreveal/sigmalite
보안 모니터링을 위한 Go 라이브러리로, 로그 항목에 대해 Sigma 탐지 규칙을 파싱하고 실행하며, 필드 수정자, CIDR 매칭, 사용자 정의 필드 리졸버를 지원합니다.
 rootsecdev/microburstsecretshunter
내보낸 Azure 도메인 덤프에서 일반 텍스트 비밀번호, 연결 문자열, 스토리지 키 및 기타 비밀을 스캔하고, 읽기 전용 감사 워크플로우를 위해 마스킹된 CSV/HTML 보고서를 생성합니다.
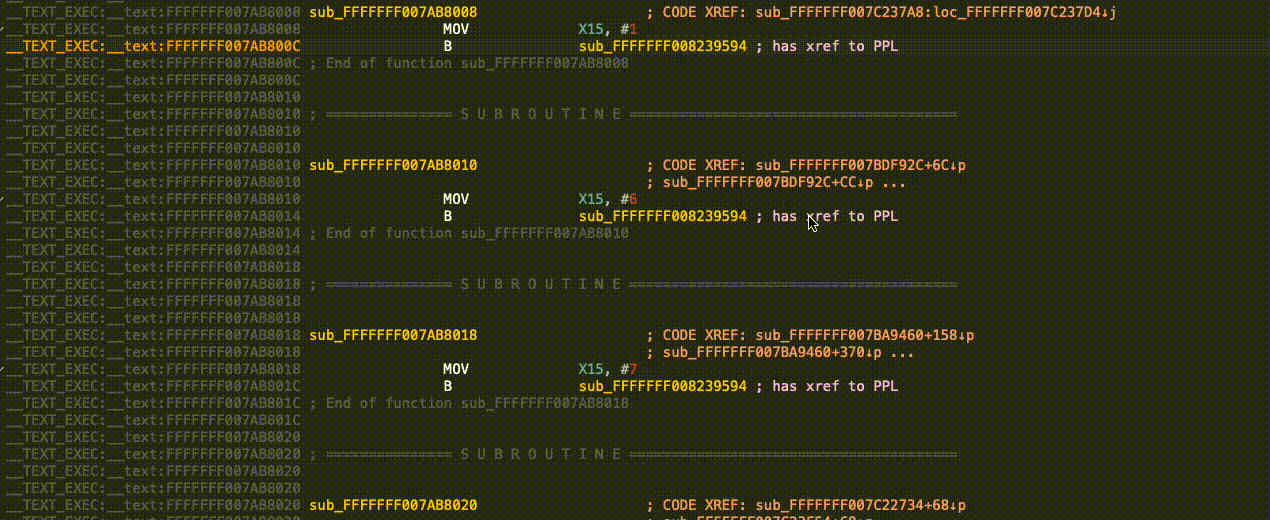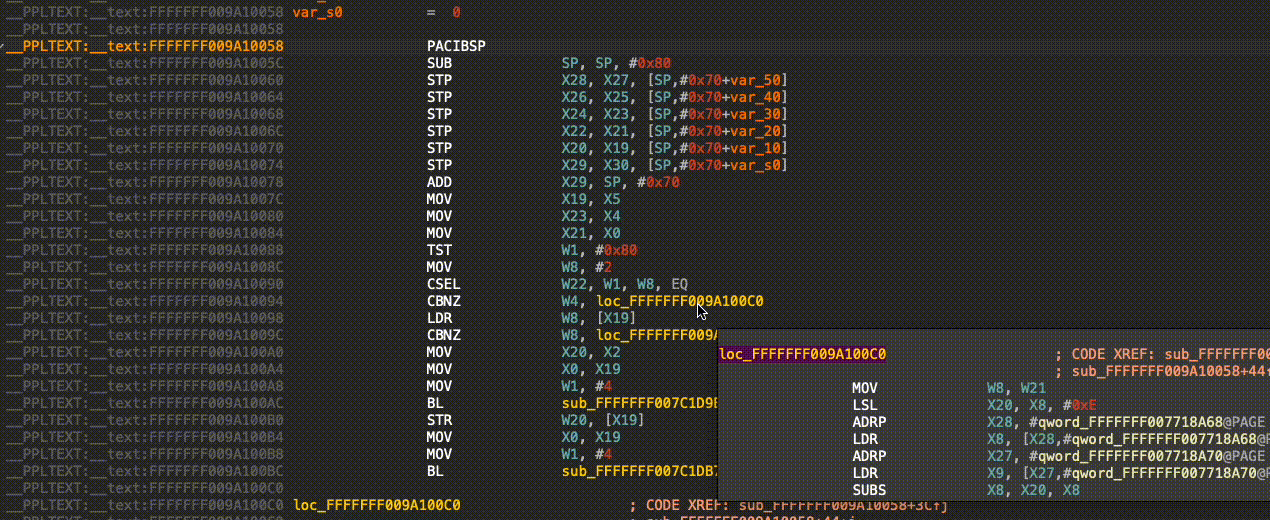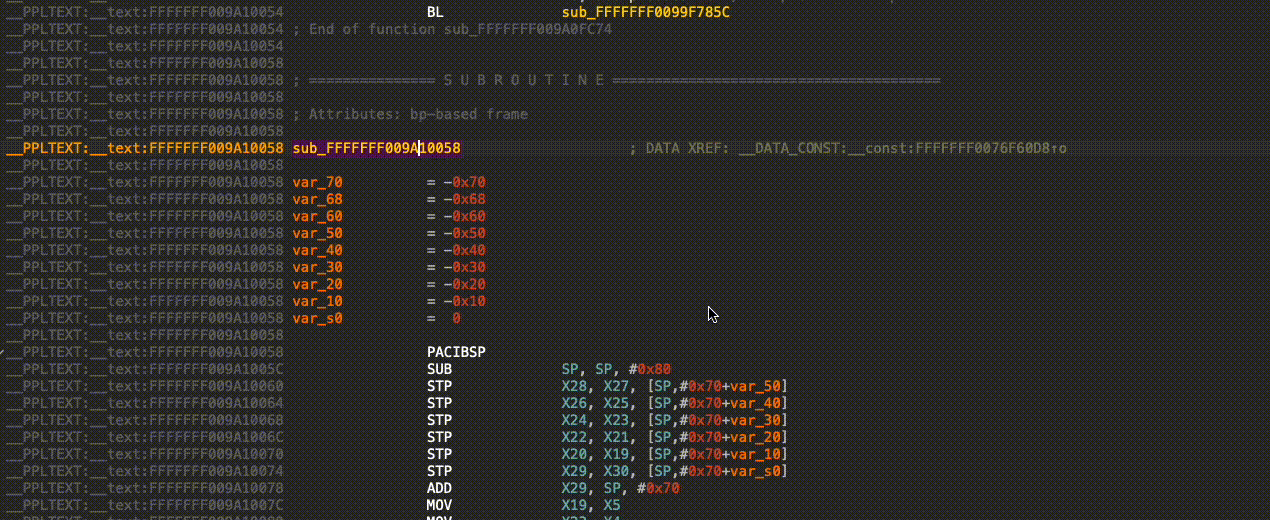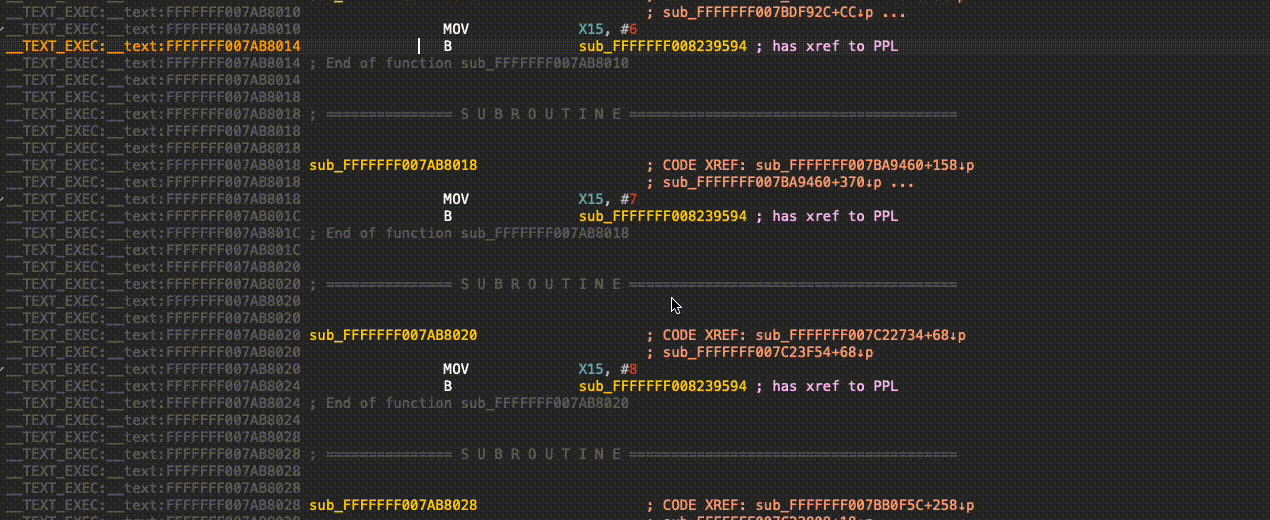 cellebrite-labs/pplorer
PPL 호출을 실제 기본 PPL 함수로 해석하는 IDA 플러그인.
 splintersfury/autopiff
Windows 커널 드라이버 패치에서 취약점 수정을 탐지하기 위한 의미 분석 엔진 — 58개의 YAML 규칙, Ghidra 디컴파일, 도달 가능성 추적 및 점수화
 darkarnium/log4j-cve-detect
중첩된 바이너리 내부의 CVE-2021-44228 탐지








