
 #1

 rashidkhanpathan/cve-2022-40471
RCE 익스플로잇 및 연구
 doggycheng/cnvd-2020-10487
CVE-2020-1938 / CNVD-2020-1048 탐지 도구
 avielzecharia/cve-2010-2883
버퍼 오버플로, ROP 체인 및 힙 스프레이 기법을 사용하는 CVE-2010-2883용 개념 증명 익스플로잇으로, 교육 연구를 위한 Metasploit 통합을 포함합니다.
 kathoden/cve-2018-4878
CVE-2018-4878 샘플
 gmh5225/cve-2025-48799-
# CVE-2025-48799 개념 증명 익스플로잇 Apache Tomcat 원격 코드 실행 취약점인 CVE-2025-48799에 대한 개념 증명 익스플로잇입니다. 교육용 연구 목적으로 셸코드 주입과 함께 조작된 HTTP 헤더를 통한 정수 오버플로 악용을 시연합니다.
 allu-mette/cve-2021-4034
개인 교육 목적의 CVE-2021-4034(PwnKit) PoC.
 stong/cve-2020-15368
CVE-2020-15368, 일명 "취약한 드라이버를 악용하는 방법"
 x0reaxeax/exec-prot-bypass
20년 이상 된 도구를 사용하여 Linux 실행 공간 보호를 우회하기 (CVE-2022-25265).
 c1ph3rx13/cve-2023-42819
CVE-2023-42819
 silent6trinity/looney-tuneables
CVE-2023-4911
 funnydog896/cve-2024-36401-woodpeckerplugin
CVE-2024-36401-GeoServer Property 표현식 주입 RCE woodpecker-framework 플러그인
 s12cybersecurity/hyperloader
하이퍼바이저 격리 셸코드 실행 환경. 호스트 프로세스 메모리를 게스트 vCPU에 매핑하고, DLL 실행 폴트를 가로채며, API 호출을 호스트로 프록시하며, Stardust PIC 셸코드와 호환됩니다.
 0x7n6/cve-2022-24500
Windows SMB를 대상으로 하는 CVE-2022-24500용 독립 실행형 익스플로잇으로, 리버스 Meterpreter 페이로드를 전달하기 위해 셸코드를 생성 및 실행합니다.
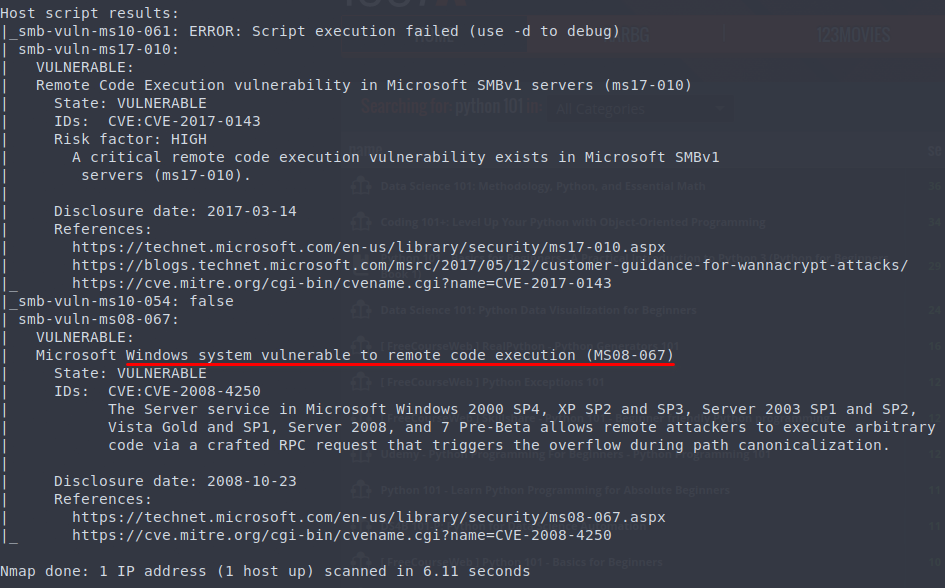 h3x0v3rl0rd/ms08-067
Python 기반 MS08-067(CVE-2008-4250) 익스플로잇으로, SMB를 통한 원격 코드 실행을 제공하며 리버스 셸 페이로드 생성 및 자동 대상 버전 탐지를 지원합니다.
 szerszen199/ps-cve-2020-7352
CVE-2020-7352의 Powershell 구현
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 gmh5225/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656









