
 #1
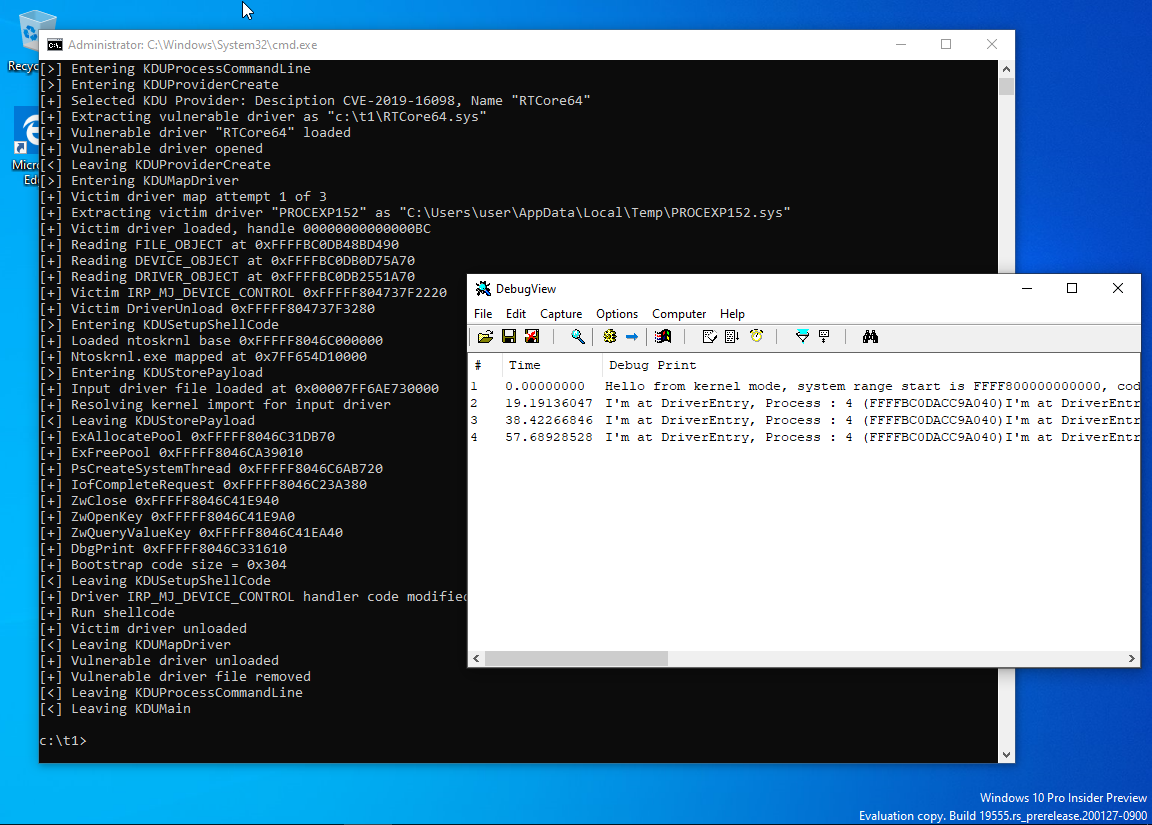
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 theqmaks/phantom-frida
소스에서 안티 탐지 Frida 서버를 빌드하세요. 16가지 탐지 벡터를 다루는 약 90개의 패치, 무작위 이름으로 매주 자동 빌드.
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 iamsopotatoe-coder/tinyload
오픈소스 Windows x64 PE 패커 및 크립터. 커스텀 가상 머신으로 실행 파일을 압축·암호화하여 자체 추출 스텁(self-extracting stub)으로 만듭니다.
 exploit-database/exploitdb
exploitdb // 공식 Exploit-Database 저장소
 m4n3dw0lf/pythem
펜테스트 프레임워크
 1llu50ry/mcp-gamehacking
4,100개 이상의 스킬을 갖춘 게임 해킹 및 리버스 엔지니어링 지식 베이스를 제공하는 MCP 서버로, Claude, Cursor 및 기타 MCP 클라이언트를 위한 소스 아카이브, 전문화된 에이전트, 서브에이전트, 플러그인 및 워크플로 도구를 포함합니다.
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
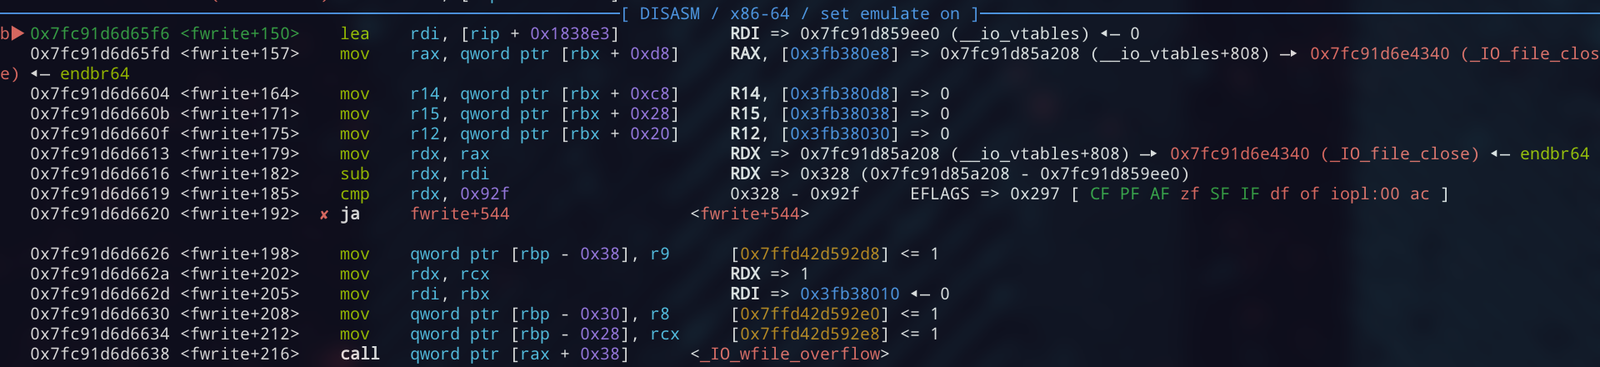 jazho76/house_of_apple_2
glibc 2.43에서 House of Apple 2 FSOP 기법을 다루는 대화형 GDB 워크스루로, vtable 우회, 스택 피보팅, ROP를 아우르는 재현 가능한 샌드박스를 제공합니다.
 monoxgas/srdi
Reflective DLL Injection의 셸코드 구현. DLL을 위치 독립적인 셸코드로 변환합니다.
 racoten/reflectivepluginloader
LoadLibrary 없이 메모리에서 DLL을 로드하고, 익스포트를 해석하며, 핫스왑 가능한 IPlugin ABI를 통해 호출을 디스패치하는 최소한의 Windows x64 리플렉티브 PE 매퍼입니다.
 webldix/cve-2024-31317-poc-deployer
Android 9-13에서 CVE-2024-31317 PoC를 자동 배포하여 Zygote 주입과 리버스 셸 실행을 통한 권한 상승을 가능하게 하는 도구입니다.
 ntfargo/relapse-exploit
펌웨어 7.00-13.60용 PS5 익스플로잇 체인으로, WebKit JSC 정보 유출과 typedarray 손상을 aio_multi_wait UAF 레이스와 결합하여 커널 읽기/쓰기를 수행합니다.
 cyb3r-techie/pezor-docker
이 도커 이미지를 사용하면 시스템에서 PEzor에 쉽게 액세스할 수 있습니다!







