
 #1

 bytecode77/slui-file-handler-hijack-privilege-escalation
Slui 파일 핸들러 하이재킹 UAC 우회 로컬 권한 상승
 thiagopeixoto/winsos-poc
WinSxS 바이너리의 DLL Side-Loading을 통한 코드 실행을 시연하는 PoC입니다.
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE 간단한 PoC
 0xsch1zo/nullgate
간접 syscall 사용을 용이하게 하는 라이브러리. PoC로서 상당히 흥미로운 AV/EDR 우회 기법.
 tam-k592/cve-2024-53677-s2-067
널리 사용되는 Apache Struts 프레임워크에서 심각한 취약점 CVE-2024-53677이 확인되었으며, 공격자가 원격으로 임의 코드를 실행할 수 있습니다. 이 취약점은 파일 업로드 로직의 결함에서 발생하며, 경로 탐색 및 악성 파일 업로드를 수행하는 데 악용될…
 hyd3sec/azur3alph4
침해 후 Azure 레드 팀 활동을 위한 PowerShell 모듈로, 관리 ID 환경 내에서 토큰 추출, 리소스 열거 및 측면 이동을 자동화합니다.
 carmaa/nacker
Nacker는 유선 LAN에서 802.1x 네트워크 접근 제어(NAC)를 우회하기 위한 도구입니다. Nacker는 서브넷에서 802.1x 설정이 불가능한 호스트를 찾아내고 해당 호스트의 MAC 주소를 스푸핑하여 스위치에 인증된 것처럼 보이게 해 줍니다.
 3nailsinfosec/dcvc2
은밀한 C2 작전을 위한 Discord 음성 채널 C2 프레임워크입니다. 모든 데이터를 음성 채널을 통해 RTP 패킷으로 전송하며, 텍스트 채팅에 흔적을 남기지 않습니다. Windows, Linux 및 macOS에서 셸 명령, 스크린샷 및 파일 유출을 지원합니다.
 1n3/powerexfil
레드팀 평가를 위한 데이터 유출 스크립트 모음
 ahhh/reverse_https_bot
침투 테스트를 위한 Python 기반 HTTPS 원격 액세스 트로이목마
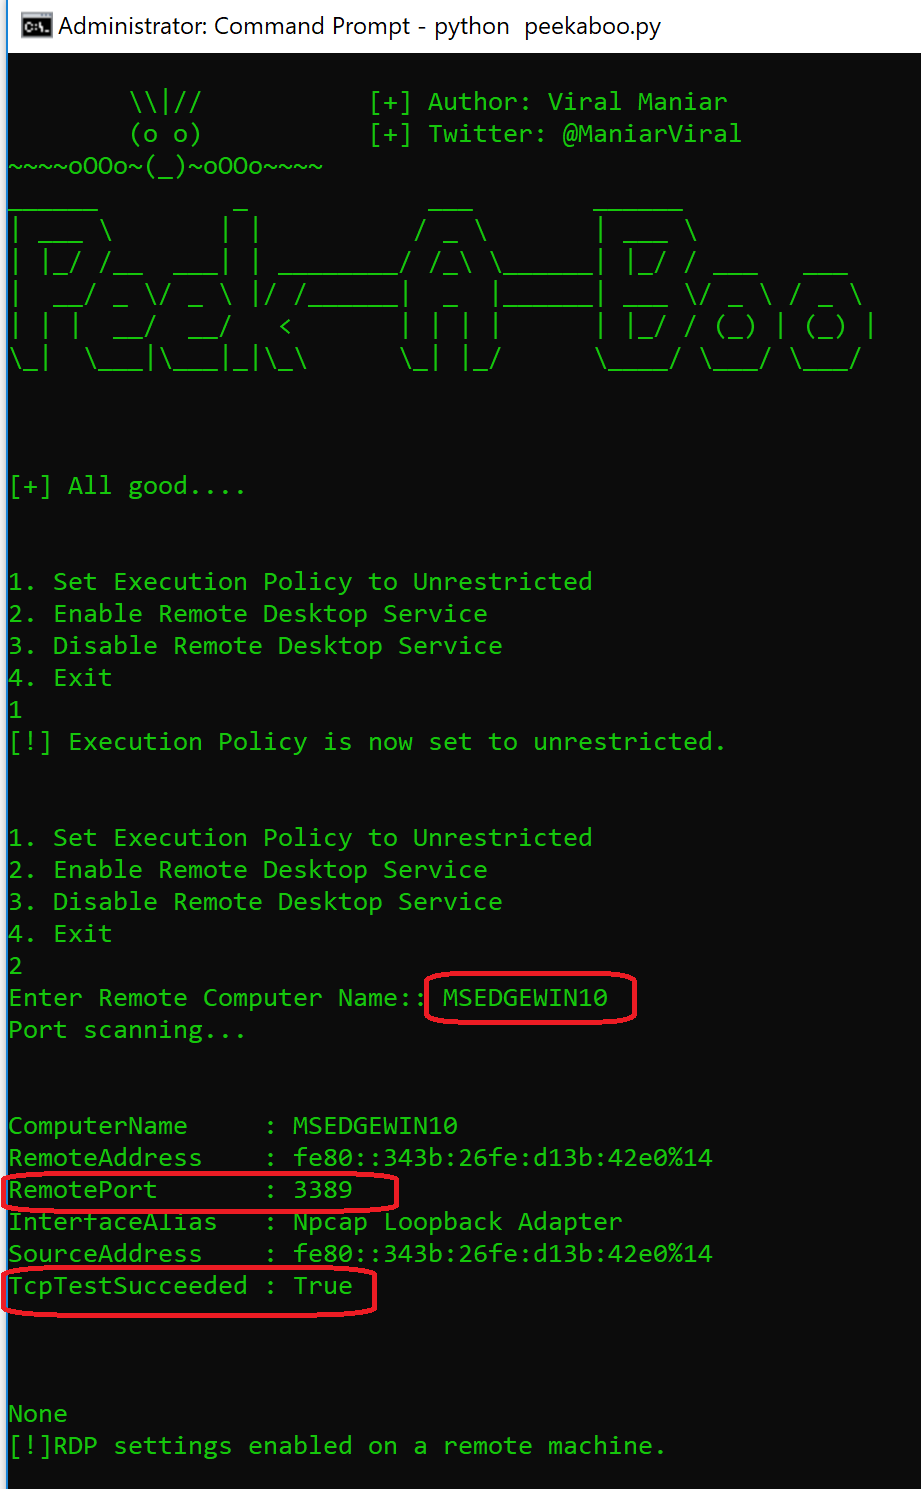 viralmaniar/peekaboo
PeekABoo 도구는 내부 침투 테스트 중에 대상 머신에서 원격 데스크톱을 활성화해야 할 때 사용할 수 있습니다. 이 작업을 수행하기 위해 PowerShell 원격을 사용합니다. 참고: 원격 데스크톱은 모든 Windows 운영 체제에서 기본적으로 비활성화되어…
 mister-iks/pcybox-attackgraph
공격이 인프라를 통과하는 모습을 지켜보고 방어가 작동하는지 확인할 수 있도록, 시뮬레이션된 인프라를 구축하는 오픈 소스 브라우저 랩.
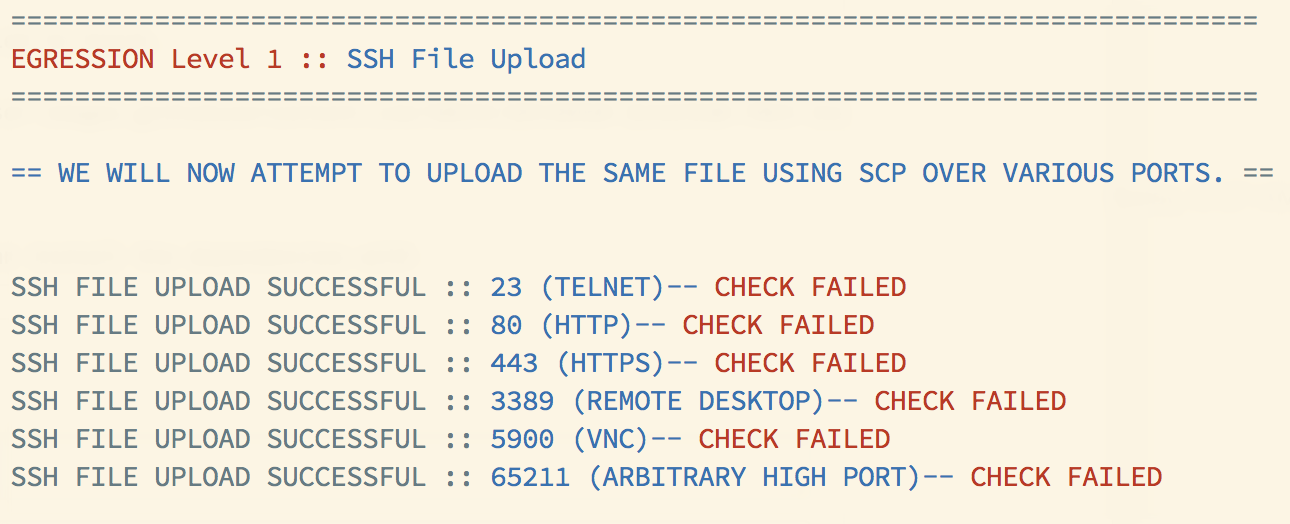 danielmiessler/egression
네트워크의 이그레스 제어를 다양한 성공 및 실패 수준으로 테스트하세요.
 trevohack/dynastypersist
Linux 지속성 툴킷 - SSH 키 백도어, 크론 작업, systemd 서비스, LKM 루트킷, LD_PRELOAD 권한 상승을 위한 11개의 모듈을 포함합니다. CTF 대회 및 레드 팀 운영을 위해 설계되었습니다.
 nmht3t/onedrive-udc2
Cobalt Strike를 위한 은밀한 C2 전송 수단으로서의 OneDrive
 duhirsch/moveedr
로컬 관리자 권한으로 EDR을 영구적으로 비활성화









