
 #1

 namazso/dll-proxy-generator
임의의 DLL에 대한 프록시 DLL 생성

 huntandhackett/concealed_code_execution
Windows에서 코드 실행을 은닉하는 공격 기법을 설명하는 도구 및 기술 문서
 jas502n/cve-2019-19781
Python 익스플로잇: CVE-2019-19781을 대상으로 하며, 취약한 게이트웨이에서 원격 코드 실행을 달성하기 위해 Citrix ADC에 템플릿 인젝션을 사용합니다.
 ccob/shwmae
권한 있는 컨텍스트에서 Windows Hello를 남용하여 보호자(protectors) 열거, 키 복호화, PRT/TGT 토큰 추출, WebAuthn 요청 프록시, 소프트웨어 기반 개인 키 덤프를 수행합니다.
 saadahla/githubc2
Github를 C2 데모로 활용, 무료 API = 무료 C2 인프라
 twili8/homer
Windows PE 페이로드를 메모리에서 로드하는 위치 독립적 셸코드를 생성하기 위한 Donut의 회피형 포크
 naksyn/processstomping
실행 파일의 섹션에서 shellcode를 실행하기 위한 ProcessOverwriting의 변형
 kingsabri/godofwar
GodOfWar - 악성 Java WAR 빌더, 내장 페이로드 포함
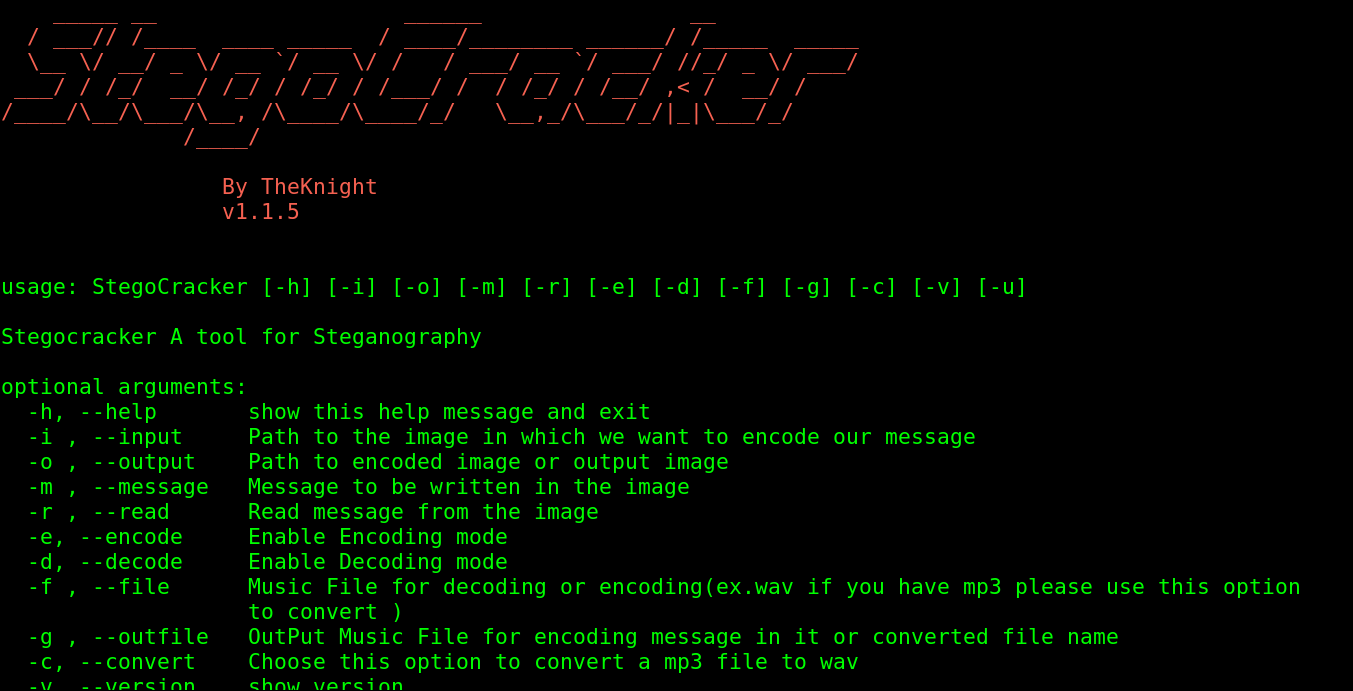 w1ldn16h7/stegocracker
Stego는 이미지나 오디오 파일에 비밀 메시지를 숨길 수 있는 오픈소스 무료 스테가노그래피 도구입니다. 이미지나 오디오 파일에서 어떤 변화도 느낄 수 없습니다. 그러나 비밀 메시지는 원본 이미지나 오디오 파일 안에 들어 있습니다
 nccgroup/change-lockscreen
SYSTEM 권한으로 네트워크 인증을 유발하는 공격 도구
 jm00nj/phantom-evasion-loader
x64 어셈블리 인젝션 엔진은 SROP 및 제로 카피 인젝션을 사용하여 EDR/XDR 및 커널 모니터를 우회합니다. 탐지 표면이 최소화된 XOR 암호화 페이로드를 전달합니다.
 sech0us3/waf-checker
자동화된 WAF 평가 도구로, 방화벽 벤더를 탐지하고, 19가지 공격 카테고리를 고급 우회 페이로드로 테스트하며, CLI, Cloudflare Worker 또는 Docker를 통해 색상으로 구분된 우회 분석을 제공합니다.
 cybiere/baboossh
바쁜 레드팀을 위한 SSH 확산을 쉽게 만들어주는 도구
 thundergunexpress/badministration
비기술적 취약점을 통해 관리 애플리케이션(SolarWinds Orion, McAfee ePO)을 공격하기 위한 공격형 도구입니다. 레드 팀 운영을 위해 클라이언트 열거, 자격 증명 수집, 원격 명령 실행 및 패키지 조작을 지원합니다.
 lixmk/concierge
컨시어지 툴킷: 물리적 액세스 제어 식별 및 악용
 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857









