#1

 trufflesecurity/of-cors
타이포스쿼팅 도메인과 브라우저 서비스 워커를 사용하여 버그 바운티 대상의 내부 네트워크를 탐색하는 자동화된 CORS 설정 오류 발견 도구
 horizon3ai/cve-2022-47966
CVE-2022-47966에 대한 개념 증명 익스플로잇으로, SAML 응답 조작을 통해 여러 ManageEngine 제품에서 발생하는 사전 인증 원격 코드 실행 취약점입니다.
 w01fh4cker/screenconnect-authbypass-rce
ConnectWise ScreenConnect의 CVE-2024-1708 및 CVE-2024-1709용 익스플로잇 스크립트로, 인증 우회와 사용자 생성 및 프록시 지원을 통한 원격 코드 실행을 가능하게 합니다.
 cobalt-strike/beacon_health_check
이 Aggressor 스크립트는 비콘의 노트 필드를 사용하여 비콘의 건강 상태를 나타냅니다.
 shutdownrepo/dcshadow
파이썬 기반 Mimikatz lsadump::dcshadow 대안
 0xsh3llf1r3/coldwer
EDR/AV 프로세스를 정지시키고 WerFaultSecure.exe PPL 우회를 사용하여 LSASS를 덤프하는 Cobalt Strike BOF
 ariary/notionterm
Notion API를 프록시로 사용하여 Notion 페이지에 리버스 셸을 임베드함으로써, 암호화 및 인증된 통신을 통해 은밀한 원격 셸 세션을 가능하게 하여 레드 팀 작전을 지원합니다.
 mthcht/purpleteam
Purpleteam 스크립트 시뮬레이션 및 탐지 - SOC 탐지를 위한 이벤트 트리거
 grahamhelton/usp
지정된 페이로드(바이너리 또는 스크립트)의 실행을 트리거하는 udev 규칙을 생성하여 Linux 시스템에 지속성을 확보합니다.
 kpcyrd/sh4d0wup
서명 키 남용 및 업데이트 익스플로잇 프레임워크
 deepinstinct/shimme
OfficeClickToRun RPC와 미문서화된 shim 조작을 통해 SYSTEM 프로세스에 DLL을 주입하는 Windows 권한 상승 및 코드 주입 PoC.
 nvisosecurity/interceptor
Interceptor는 커널 공간에서 EDR/AV 솔루션을 변조하는 데 초점을 맞춘 커널 드라이버입니다.
 memoryo3o/bypassuac
화이트리스트 기반 기술을 사용하여 자동으로 권한을 상승시키는 Windows UAC 우회 도구로, Cobalt Strike 페이로드와 호환되어 사후 침투 접근을 지원합니다.
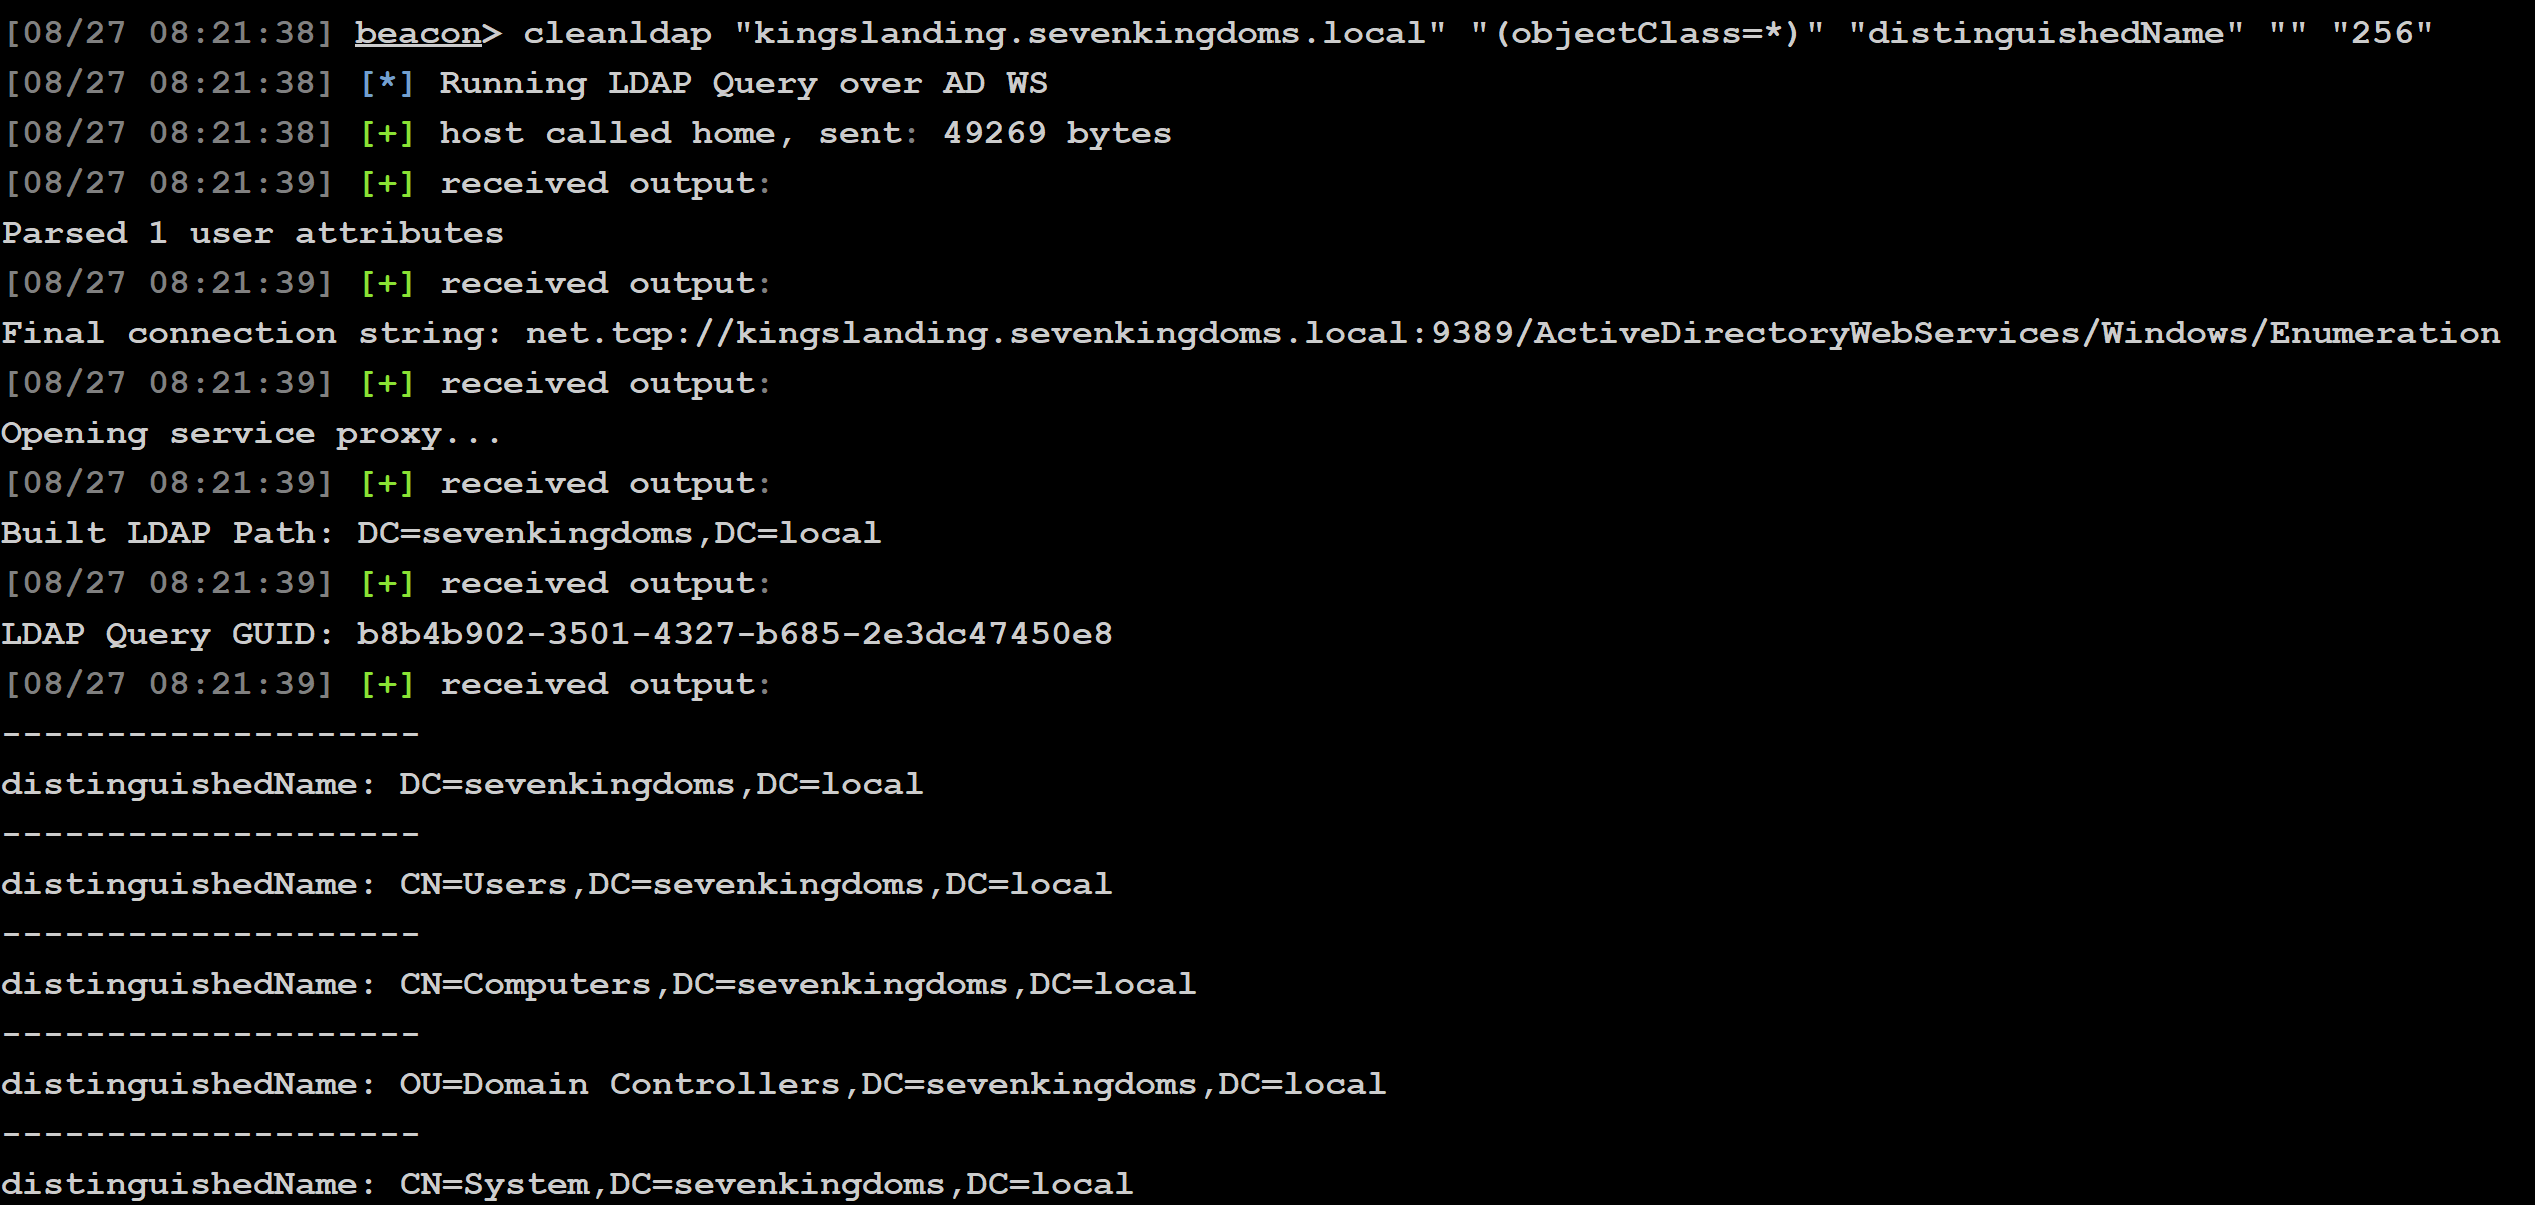 mandiant/cleanldap
AD WS를 통한 Active Directory 정찰용 은밀한 LDAP 쿼리 BOF로, 레드팀 작전을 위한 속성 열거 및 데이터 수집을 가능하게 합니다.
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE 권한 상승 취약점을 위한 CS 리플렉티브 로딩 플러그인입니다. 즉시 사용 가능하며, 메모리 로딩과 난독화된 드라이버 이름 로딩을 통해 Defender/EDR을 우회합니다.
 withsecurelabs/modulestomping
모듈 스톰핑(module stomping)에 대한 연구 및 개념 증명 자료로, 합법적인 Windows 모듈에 악성 코드를 숨기는 기법에 대한 문서화와 구현 세부 사항을 포함합니다.
 w01fh4cker/cve-2024-22120-rce
Zabbix 서버 감사 로그의 시간 기반 SQL 인젝션 --> RCE