
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 h00die/cve-2026-87690-poc-metasploit-dir-traverse-to-rce
CVE-2026-87690에 대한 개념 증명용 적대적 Meterpreter 에이전트 및 분석 문서로, Metasploit의 ios_image_gather 모듈에서 발생하는 경로 순회 취약점이 운영자 수준의 RCE로 이어지는 문제를 다룹니다.
 dorkerdevil/cve-2026-89282
CVE-2026-89282에 대한 개념 증명: Apache Lounge Windows 설치 환경에서 서비스 재시작 시 SYSTEM 권한 상승을 초래하는 프록시 DLL 검색 순서 하이재킹입니다.
 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway DTLS 메모리 오버플로 (RCE/DoS)
 tonydelouvre/cve-2026-87902
CVE-2026-87902용 Tkinter GUI 익스플로잇 콘솔: WordPress를 핑거프린팅하고, pagename 트래버설을 통한 비인증 LFI를 확인하며, PEAR 가젯 체인을 통해 RCE로 에스컬레이션하고, 파일 관리자를 배포합니다.
 pathtofile/pplrunner
Windows에서 서명된 자식 프로세스를 AM-PPL(Anti-Malware Protected Process-Light)로 실행하는 ELAM 드라이버와 서비스를 빌드하며, 보안 연구용입니다.
 elbraino/awesome-blackhat-arsenal
Black Hat Arsenal 행사에서 소개된 사이버 보안 도구의 엄선된 모음입니다.
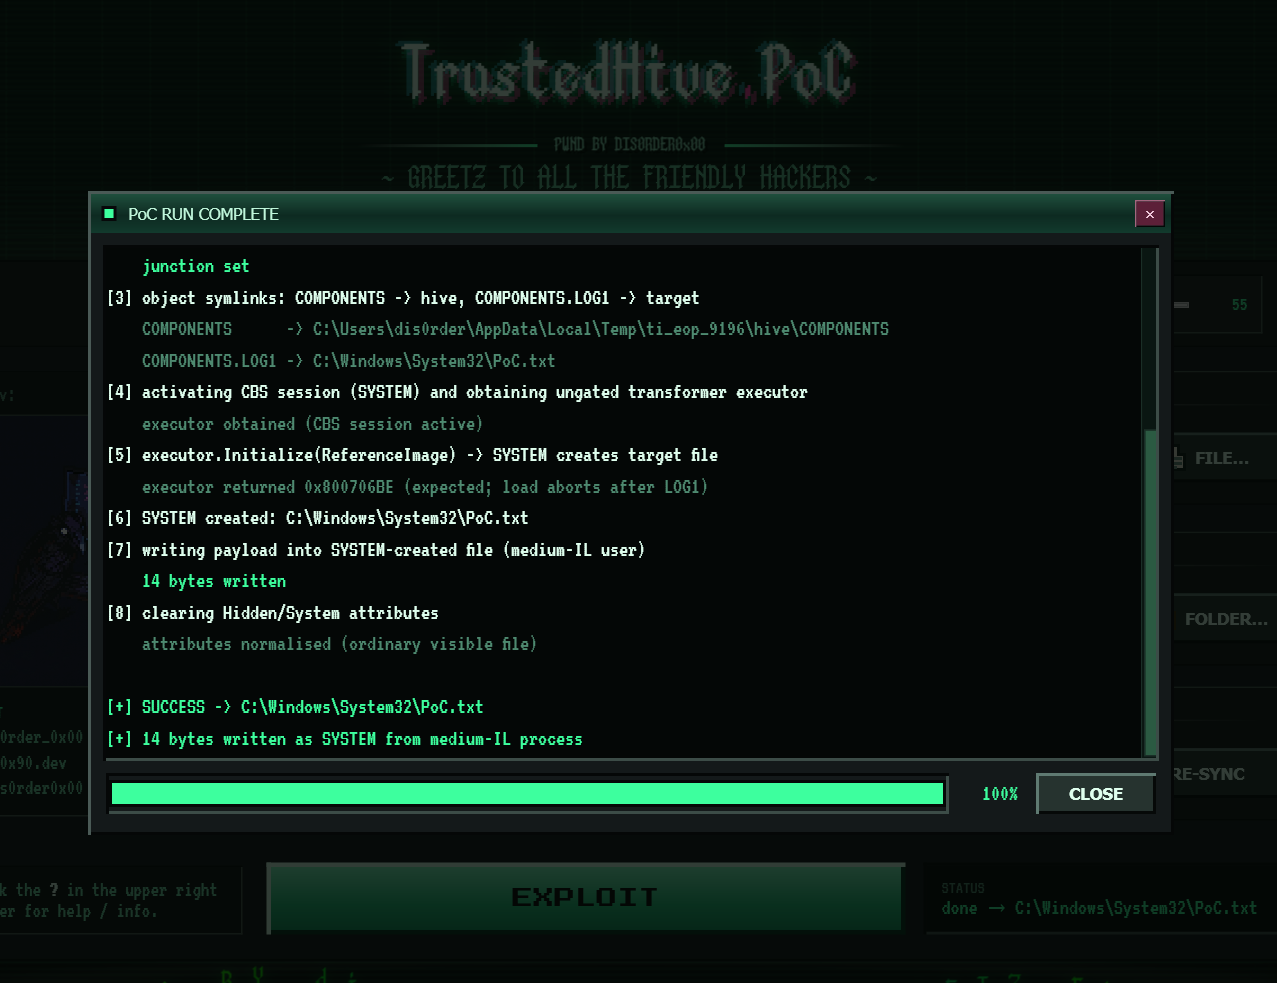 dis0rder0x00/trustedhive
Windows 11에서 TrustedInstaller의 CBS(Component Based Servicing) 세션 COM 개체와 정션(junction)을 악용하여 임의 파일 쓰기를 수행하는 LPE(로컬 권한 상승) 개념 증명(PoC)입니다.
 xsanflip/nyawit
DuckyScript 및 Bash Bunny 페이로드를 키보드 레이아웃 선택, AV 난독화, 다양한 실행 전략을 갖춘 최적화된 Flipper Zero BadUSB 주입 스크립트로 변환합니다.
 xsanflip/begal-c2
자격 증명을 수집하고, Telegram을 통해 파일을 유출하며, 원격 웹캠, 스크린샷, 마이크 명령을 내리는 악성 브라우저 확장 에이전트와 함께하는 Flask 및 Socket.IO 명령 및 제어 패널입니다.
 xsanflip/anti-begal.py
B.E.G.A.L C2 수집기 엔드포인트의 자원 고갈 취약점을 악용하여 스푸핑된 XOR/Base64 페이로드로 플러딩해 악성 명령제어 서버를 교란하는 Python 스크립트입니다.
 gmh5225/quickpgtrigger
PG 우회에 대한 스트레스 테스트 [옛날 학교 프로젝트]
 rvsh3ll/nxc-vulnscan
NetExec 모듈: 모든 기본 Windows 취약점 검사를 한 번에 실행합니다 (검사 전용, 익스플로잇 없음)
 bb1nfosec/information-security-tasks
공격, 방어, 참고 주제별로 정리된 실무자 노트, 방법론, 매일 업데이트되는 CVE, 뉴스, 도구 다이제스트로 구성된 선별된 정보 보안 지식 베이스입니다.
 omar-tamerr/horuseye
도메인 관리자로 향하는 가장 많은 경로를 차단하는 수정 사항을 찾습니다. 증거와 함께 Active Directory 공격 경로를 매핑하고, 완화 옵션을 나란히 비교하며, 레드팀과 블루팀을 위한 오프라인 보고서를 생성합니다. BloodHound를 보완합니다.
 sadreck/codecepticon
.NET/PowerShell/VBA 공격적 보안 난독화 도구
 k4n3co/lab-rats-v1.6
An advanced, lightweight Android Remote Admin Framework engineered for real-time monitoring, stealth interaction, and remote management through a…
 ryanpohlner/arcgis-web-shell
명령 실행을 위한 Python 도구 상자를 게시하는 ArcGIS Enterprise 지오프로세싱 서비스입니다.
 gmh5225/powermayhem
Bash 기반 생성기로, 레드 팀 및 침투 테스트 작업을 위한 PowerShell 페이로드를 생성합니다.








