 xsanflip/anti-begal.py
B.E.G.A.L C2 수집기 엔드포인트의 자원 고갈 취약점을 악용하여 스푸핑된 XOR/Base64 페이로드로 플러딩해 악성 명령제어 서버를 교란하는 Python 스크립트입니다.

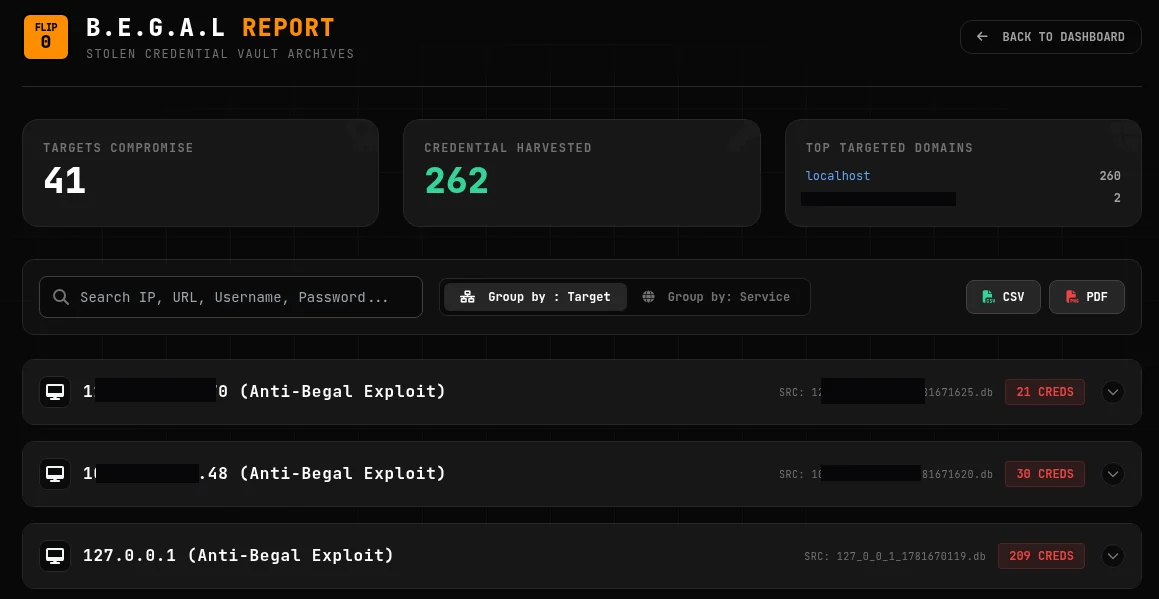
Anti-Begal(anti-begal.py)은 B.E.G.A.L(Backdoor Exfiltration Gateway for Advanced Looting) 명령 및 제어(C2) 프레임워크의 무단 인스턴스를 특정하여 무력화하도록 설계된 능동 방어 및 전술적 교란 스크립트입니다.
이 스크립트는 B.E.G.A.L 프레임워크에 대한 "백신" 역할을 합니다. 원본 B.E.G.A.L 소스 코드에 의도적으로 남겨진 아키텍처 취약점(인증되지 않은 엔드포인트를 통한 리소스 고갈)을 악용하여, 블루 팀과 보안 연구원이 악의적인 행위자가 배포한 불법 C2 서버를 해체할 수 있도록 합니다.
이 도구는 교육 목적, 능동 방어 연구, 그리고 승인된 테이크다운 작전을 위해서만 엄격히 공개됩니다.
권한 부여는 필수입니다: 이 스크립트로 대상으로 삼으려는 인프라에 대해 명시적이고 합법적인 권한이 있어야 합니다(예: 네트워크를 방어하는 시스템 관리자이거나, 승인된 법 집행 테이크다운에 참여하는 경우).
악의적 사용 금지: 이 도구를 사용하여 동의 없이 공용 네트워크 인프라나 제3자 서버를 대상으로 서비스 거부(DoS) 공격을 수행하는 것은 불법이며 엄격히 금지됩니다.
책임 없음: 개발자(xsanlahci)는 이 프로그램의 사용으로 인해 발생하는 어떠한 오용, 손해 또는 법적 결과에 대해서도 책임을 지지 않으며 이에 대한 어떠한 책임도 부담하지 않습니다.
이 소프트웨어를 사용함으로써 귀하는 이 약관에 동의하게 됩니다.
B.E.G.A.L C2 프레임워크는 봇 에이전트로부터 난독화된(XOR + Base64) 페이로드 데이터를 수신하기 위해 인증되지 않은 데이터 수집 엔드포인트(/api/v1/collector)에 의존합니다.
C2 서버는 메모리(ACTIVE_SESSIONS 및 CREDENTIAL_VAULT)를 동적으로 할당하고 수신하는 고유한 봇 UUID마다 새로운 SQLite 데이터베이스 파일을 생성하기 때문에 리소스 고갈에 매우 취약합니다.
anti-begal.py는 이 설계 결함의 악용을 자동화합니다:
페이로드 생성: B.E.G.A.L의 XOR 암호와 Base64 인코딩을 복제합니다.
UUID 스푸핑: 수천 개의 가짜 봇 UUID를 생성합니다.
정크 데이터 주입: 저장소 영향력을 증폭시키기 위해 페이로드에 대량의 정크 데이터를 주입합니다.
멀티스레딩: 동시 스레드를 사용하여 스푸핑되고 암호화된 요청으로 대상 /api/v1/collector 엔드포인트를 범람시킵니다.
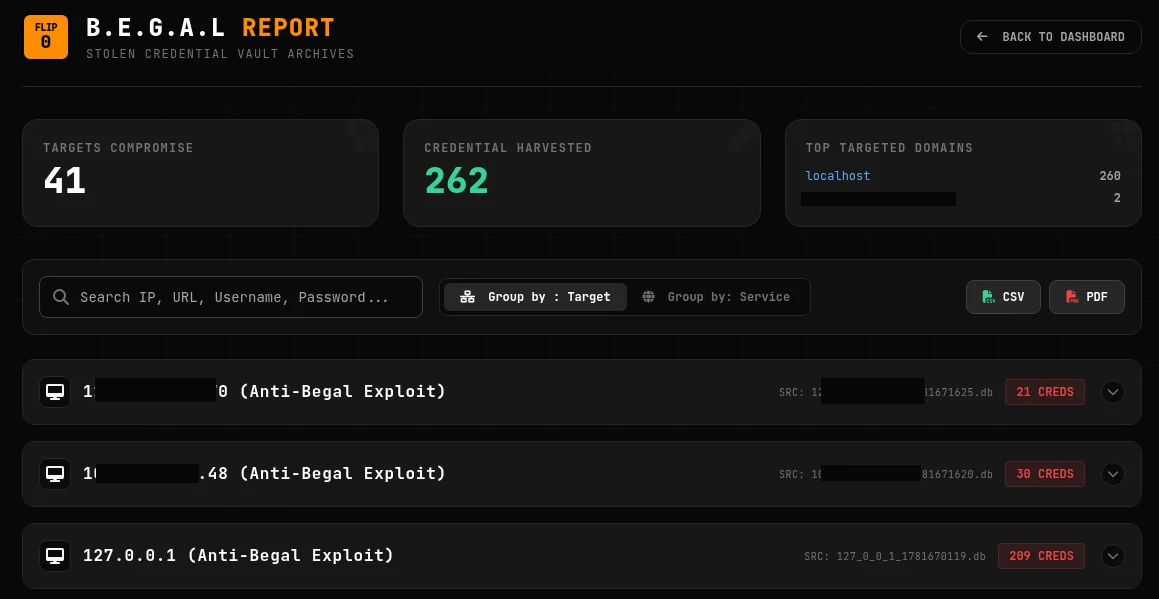
메모리 고갈(OOM): Python Flask 서버의 메모리 할당이 급증하여 C2 인터페이스가 심각하게 지연되거나 완전히 충돌합니다.
저장소/아이노드 고갈: 대상 서버의 하드 드라이브가 수천 개의 가짜 SQLite .db 파일로 가득 차게 되어 위협 행위자가 실제 탈취한 자격 증명을 저장할 수 없게 됩니다.
데이터 오염: 위협 행위자의 자격 증명 보관소가 수천 개의 가짜 봇 항목 아래 묻혀 무용지물이 됩니다.
Python 3.x
requests 라이브러리 (pip install requests)
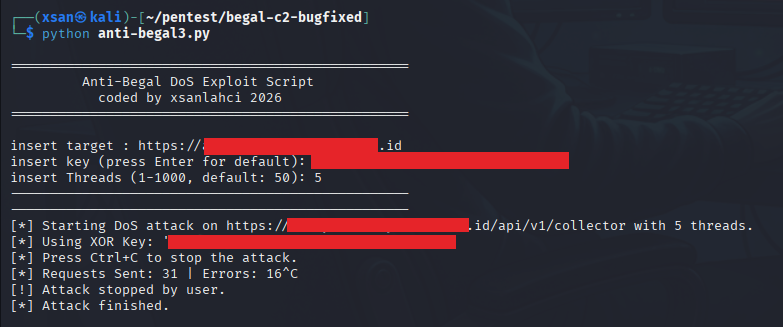
스크립트를 대화형으로 실행할 수 있습니다. 필요한 매개변수를 입력하라는 메시지가 표시됩니다.
python3 anti-begal.py
insert target : 악성 B.E.G.A.L C2 서버의 기본 URL(예: http://192.168.1.100:31337 또는 https://rogue-c2.example.com). 스크립트가 자동으로 /api/v1/collector 경로를 추가합니다.
insert key (press Enter for default): 대상 C2에서 사용하는 XOR 키. 키를 모르는 경우 Enter를 누르면 기본 B.E.G.A.L 키가 사용됩니다. (참고: 키가 잘못되어도 공격은 잘못된 페이로드를 처리하느라 서버 리소스를 소모할 수 있습니다).
insert Threads (1-1000, default: 50): 동시 공격 스레드 수. 숫자가 높을수록 플러드 속도가 증가하지만 공격 머신의 CPU/RAM 소모가 커집니다. 일반적으로 50에서 200이면 표준 Flask 배포 환경을 방해하기에 충분합니다.
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
교육 목적으로 실험실에서 B.E.G.A.L을 실행 중이며 이 "킬 스위치"를 패치하고 싶다면:
속도 제한 구현: Flask-Limiter를 추가하여 /api/v1/collector 엔드포인트에 대한 IP당 요청 수를 제한하십시오.
인증/사전 공유 키: 페이로드를 처리하거나 메모리를 할당하기 전에 요청 헤더에 사전 공유된 암호화 토큰을 요구하십시오.
페이로드 크기 제한: 수신 요청의 최대 content-length를 엄격하게 적용하십시오.
xsanlahci 제작 - 2026
