Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
begal-c2 — 자격 증명을 수집하고, Telegram을 통해 파일을 유출하며, 원격 웹캠, 스크린샷, 마이크 명령을 내리는 악성 브라우저 확장 에이전트와 함께하는 Flask 및 Socket.IO 명령 및 제어 패널입니다. | Kitploit
도구/GitHubGitHub/xsanflip/begal-c2
Phishing ToolsData ExfiltrationPost-ExploitationWeb SecurityCommand and ControlLearning & EducationRed TeamingPayload DevelopmentRemote Access Trojan
GitHubxsanflip/begal-c2

begal-c2

자격 증명을 수집하고, Telegram을 통해 파일을 유출하며, 원격 웹캠, 스크린샷, 마이크 명령을 내리는 악성 브라우저 확장 에이전트와 함께하는 Flask 및 Socket.IO 명령 및 제어 패널입니다.

8334개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
저장소 보기

B.E.G.A.L - C2 v2.0 (최종 문서)

B.E.G.A.L(Backdoor Exfiltration Gateway for Advanced Looting)은 Python(Flask 및 Socket.IO)으로 구축된 대화형 웹 기반 명령 및 제어(C2) 패널입니다. 이 플랫폼은 사이버 보안 연구, 레드 팀 시뮬레이션, 그리고 현대의 악성코드/봇넷이 데이터를 유출하고 대상(봇)을 원격으로 제어하는 방식을 이해하기 위한 교육 목적으로 특별히 설계되었습니다.
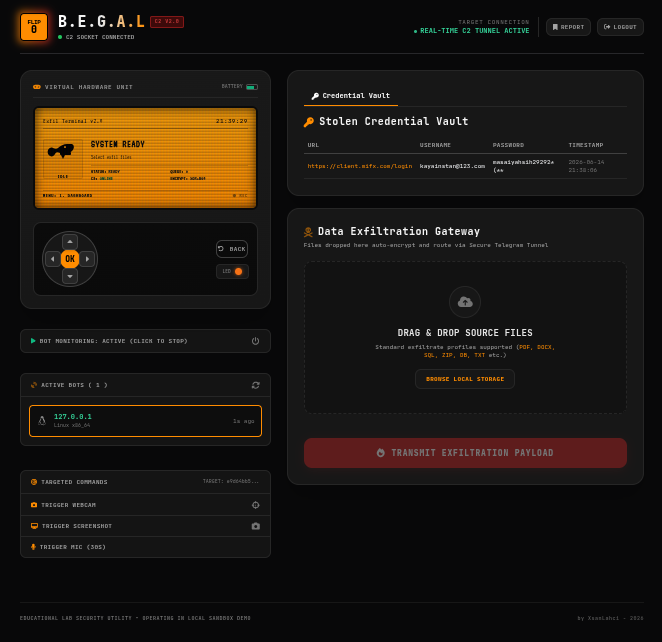
Screenshot From 2026-06-14 21-39-44

⚠️ 법적 경고 및 면책 조항 (매우 중요)

이 프로젝트는 오직 교육 및 사이버 보안 연구 목적으로만 제작되었습니다.

불법 활동, 무단 시스템 공격, 데이터 절도 또는 기타 사이버 범죄를 위해 이 도구를 오용하는 것은 엄격히 금지됩니다. 작성자, 개발자 및 기여자는 이 소프트웨어의 사용으로 인해 발생하는 어떠한 손실, 피해 또는 법적 조치에 대해서도 책임을 지지 않습니다.

귀하는 자신의 행동에 대해 전적으로 책임이 있습니다. 이 도구를 사용함으로써 귀하는 모든 관련 법률을 준수할 것에 동의하게 됩니다:

  • 인도네시아 법률: 전자 정보 및 거래법(UU ITE), 특히 전자 시스템의 불법 접근 및 가로채기와 관련된 조항을 준수하십시오.
  • 국제법: 국제 사이버 범죄 규정 및 귀하의 현지 관할권(예: 미국의 컴퓨터 사기 및 남용법/CFAA, 영국의 컴퓨터 오용법, GDPR 규정 등)의 적용을 받습니다. 귀하가 소유한 시스템 또는 시스템 소유자로부터 **서면 승인(교전 규칙)**을 받은 시스템에서만 이 도구를 사용하십시오.

✨ 핵심 기능 및 역할

  1. 실시간 C2 대시보드: WebSockets를 통한 감염된 봇/대상 상태의 실시간 모니터링과 간단한 지리적 매핑 시각화 기능을 제공합니다.
  2. 탈취된 자격 증명 보관소: 시스템이 대상이 입력한 자격 증명(사용자 이름/비밀번호)을 자동으로 가로채어 저장하고 깔끔한 보관소 인터페이스에 요약합니다.
  3. 동적 구성(YAML): 민감한 설정이 더 이상 스크립트 내에 하드코딩되지 않고, 더 나은 보안과 손쉬운 사용자 정의를 위해 config.yaml 파일을 통해 구성됩니다.
  4. 대상 지정 원격 명령: 특정 원격 실행 모듈, 예를 들어:
    • Trigger Webcam (대상의 카메라 접근)
    • Trigger Screenshot (대상의 데스크톱 화면 캡처)
    • Trigger Mic (대상의 오디오 녹음)
  5. 유출 게이트웨이: 보안 텔레그램 터널을 통해 로컬 파일을 몰래 빼내기 위해 설계된 드래그 앤 드롭 업로드 인터페이스입니다.
  6. 영구 저장 및 보고: 대상 세션별 SQLite 데이터베이스에 데이터를 안전하게 저장하며, 이는 전용 보고 기능(URL: /report)에서 요약됩니다.
Screenshot From 2026-06-14 21-40-13

⚙️ 동적 구성(config.yaml)

B.E.G.A.L의 최신 버전에서는 YAML 구성 파일을 사용하여 설정 시스템이 동적으로 변경되었습니다. 이 파일이 존재하지 않는 경우, 시스템은 begal-fixed.py가 처음 실행될 때 자동으로 (기본값으로) 생성합니다.

같은 디렉터리에 생성된 config.yaml 파일을 열고 다음 매개변수를 조정하십시오:

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN: Telegram 봇의 API 토큰입니다 (@BotFather를 통해 생성).
  • CHAT_ID: 데이터 유출 터널로 사용되는 Telegram 채널/그룹의 ID입니다.
  • XOR_KEY: 봇과 C2 서버 간의 데이터 전송을 난독화하는 데 사용되는 대칭 암호화 키입니다. 이 값이 브라우저 확장 프로그램의 값과 일치하는지 확인하세요.
  • BCRYPT_PASSWORD_HASH: C2 로그인용 해시입니다 (기본 비밀번호: datalost1337).
  • DEFAULT USERNAME C2: flipper

🕷️ 브라우저 애드온(garuda-vpn)과의 통합

B.E.G.A.L은 "에이전트" 또는 페이로드와 함께 작동하도록 설계되었습니다. 이 저장소에서 에이전트는 **garuda-vpn**으로 위장한 악성 브라우저 확장 프로그램(애드온)의 형태를 취합니다.

통합 작동 방식:

  1. 에이전트 설치: garuda-vpn 폴더에는 악성 페이로드(예: background.js, content.js, manifest.json)가 포함되어 있습니다. 이 확장 프로그램은 대상 브라우저에 설치되어야 합니다 (예: Chrome/Edge의 압축해제된 확장 프로그램 로드 모드 사용).
  2. 주입 및 가로채기: 설치되면 이 확장 프로그램은 (백그라운드에서 은밀히) 브라우저 기능을 탈취하여 키보드 입력(로그인 자격 증명)을 기록하고, URL 방문 기록을 기록하며, 원격 명령을 수신할 준비를 합니다.
  3. 은밀한 텔레메트리: garuda-vpn 에이전트가 수집한 데이터는 XOR_KEY를 사용하여 암호화되고 B.E.G.A.L C2 API 엔드포인트(예: /api/v1/collector)로 조용히 전송(비커닝)됩니다.
  4. 명령 실행: 에이전트는 적극적으로 연결을 열거나 B.E.G.A.L C2를 지속적으로 폴링합니다. 웹 패널에서 "Trigger Webcam" 버튼을 클릭하면 C2가 신호를 garuda-vpn 확장 프로그램으로 전달하고, 확장 프로그램은 대상 브라우저에서 웹캠 API 실행을 강제합니다.

테스트 방법:

  1. C2 패널을 실행합니다 (python3 begal-c2.py).
  2. Google Chrome / Chromium 브라우저를 엽니다.
  3. URL 표시줄에 chrome://extensions를 입력합니다. 개발자 모드를 활성화합니다.
  4. 압축해제된 확장 프로그램 로드를 클릭하고 garuda-vpn 폴더를 선택합니다.
  5. B.E.G.A.L 대시보드로 돌아가면 대상 브라우저가 연결되어 Active Bots 패널에 나열된 것을 확인할 수 있습니다.

🚀 설치 및 C2 실행

  1. Python 요구 사항이 설치되어 있는지 확인합니다:
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. C2 서버 스크립트를 실행합니다:
    python3 begal-c2.py
    
  3. 브라우저에서 다음 주소로 대시보드에 접속합니다: http://127.0.0.1:31337 (기본 로그인: flipper, 비밀번호 datalost1337)
도구 다운로드