
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 aniket2912/internal-network-penetration-testing
내부 네트워크 침투 테스트에 관한 교육 모듈: 방법론, 공격 벡터, 열거, 익스플로잇, 권한 상승, 그리고 실습 단계를 통한 포스트 익스플로잇.
 ivancabrera02/whfb-pincapture
LogonUI.exe에 DLL을 주입하여 NgcSerializeConvenienceCredential에 CPU 하드웨어 브레이크포인트를 설정함으로써 입력 시점에 Windows Hello PIN을 캡처하며, WHFB/NGC/TPM 열거기도 포함합니다.
 blasty/wake-and-break
AMD navi31(RX 7900) GPU용 PSP 익스플로잇으로, 펌웨어 서명 검사를 비활성화하여 카드가 서명되지 않은 SMU, SDMA, MEC, IMU 및 RLC 펌웨어를 로드하도록 합니다. 콜드 부팅 후에는 지속되지 않습니다.

 c4psu13/mali-pagecache-root
TCL 50C721 (RTD1319 / Mali-G31) 루트 툴킷 — 자율 CVE-2022-22706 익스플로잇 체인
 k0keoyo/ssctf-pwn450-ms16-034-writeup
SSCTF pwn450 챌린지에 대한 라이트업으로, MS16-034의 Windows 커널 익스플로잇을 다루며 취약점 분석과 권한 상승 익스플로잇 개발을 포함합니다.
 gmh5225/n_gsm_exploit
Linux 커널 n_gsm TTY ioctl use-after-free 익스플로잇 PoC: 경쟁 조건 분석, 커널 베이스 유출, 힙 스프레이, RIP 하이재킹, 임의 쓰기, modprobe_path 권한 상승.
 gmh5225/offensivedriver
프로세스 보호를 토글하고, 프로세스 권한을 조정하며, DSE 정책을 패치하고, AV/EDR 커널 콜백을 조작하는 Windows 커널 드라이버 프로토타입입니다.
 ritwick7/sudostamp
Android 휴대폰의 지문으로 Linux 워크스테이션의 sudo를 승인하세요. LAN 전용이며, ECDSA 키는 휴대폰의 TEE를 벗어나지 않고 pam_rssh와 ssh-agent 프로토콜로 통신합니다.
 0xby7eme/windows-lpe-auditor
터미널 UI를 갖춘, C++20과 FTXUI로 구축된 소규모 Windows 로컬 권한 상승(LPE) 오구성 감사 도구
 pepsipu/ns2jb
Switch 2 파일시스템 프로세스 내부에서 SmileBASIC을 통해 네이티브 함수를 실행하고, 결과를 검증한 뒤 원래 명령어를 복원하는 콘솔 탈옥 데모입니다.
 jakehildreth/locksmith2
AD 관리자, 방어 보안 전문가, 그리고 더러운 레드 팀원을 위한 AD CS 툴킷
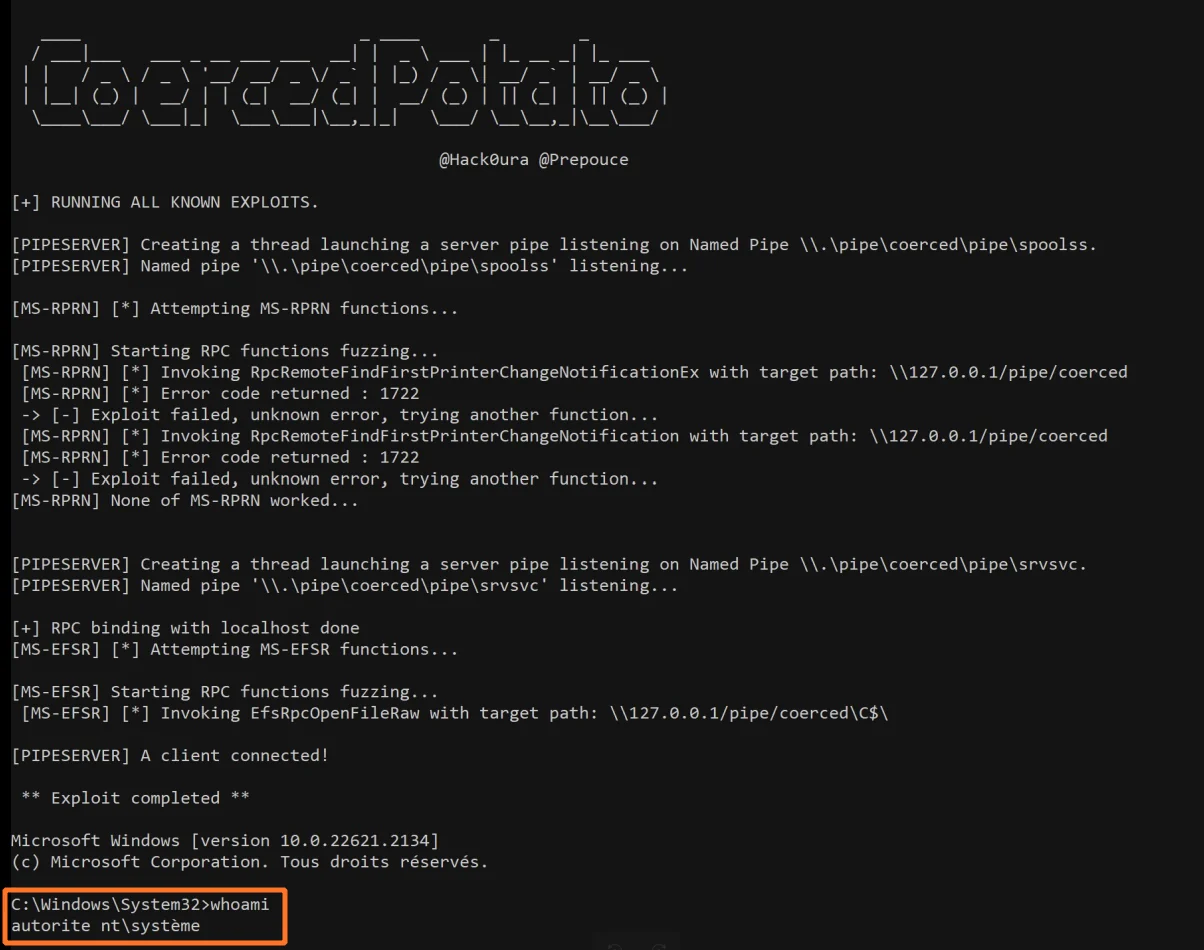 prepouce/coercedpotato
MS-RPRN 및 MS-EFSR RPC 강제 호출을 통해 SeImpersonatePrivilege를 악용하여 SYSTEM 권한으로 명령을 실행하는 Windows 로컬 권한 상승 도구입니다.
 abraxas/superset-g3-v0-import-sql-plant
Apache Superset 6.1.0의 권한 부여 결함에 대한 개념 증명(PoC) 실습 환경으로, Gamma 대시보드 편집자가 버전 관리되지 않는 v0 대시보드 가져오기를 통해 데이터셋 SQL을 심어 차트 새로고침 시 실행되도록 하는 취약점입니다.
 constantinefedorov/review.cve-2021-3156
CVE-2021-3156(Baron Samedit)에 대한 Python 개념 증명 익스플로잇으로, 취약한 sudo 빌드에서 로컬 권한 상승을 통해 root 권한을 획득할 수 있게 하는 sudoedit 힙 오버플로입니다.
 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
 sysdopllc/vestacp-config-eval-rce
보안 권고: VestaCP <= 0.9.8-26 인증된 config-parser eval 싱크 -> 루트 RCE (HestiaCP GHSA-w3mx/cr7q의 선행 사례, VestaCP에 대해서는 공개된 적 없음)
 zhangutah/security-research
공개된 Linux 커널 취약점에 대한 개념 증명(Proof-of-concept) C 코드 및 분석 문서로, CVE별 익스플로잇 소스와 기술 분석을 포함합니다.








