
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.
 tastypepperoni/runaswintcb
사용자 영역에서 WinTcb-Light 보호가 적용된 DLL을 실행하는 개념 증명 C 익스플로잇으로, Windows 권한 상승 프리미티브를 시연하고 AV/Defender 우회를 가능하게 합니다.
 horizon3ai/backup_dc_registry
Backup Operator 권한을 악용하여 SAM, SYSTEM, SECURITY를 원격으로 덤프하는 간단한 POC
 wh04m1001/cve-2023-20178
Cisco Secure Client 및 AnyConnect의 임의 파일 삭제 취약점에 대한 개념 증명으로, Windows Installer 남용을 통해 SYSTEM으로 권한 상승을 가능하게 합니다.

 mitchmoser/lacheck
SMB, WMI, WinRM을 통해 Windows 호스트 전반에서 로컬 관리자 권한을 열거하는 멀티스레드 C# .NET 어셈블리로, BloodHound 통합을 통한 Active Directory 정찰 기능을 제공합니다.
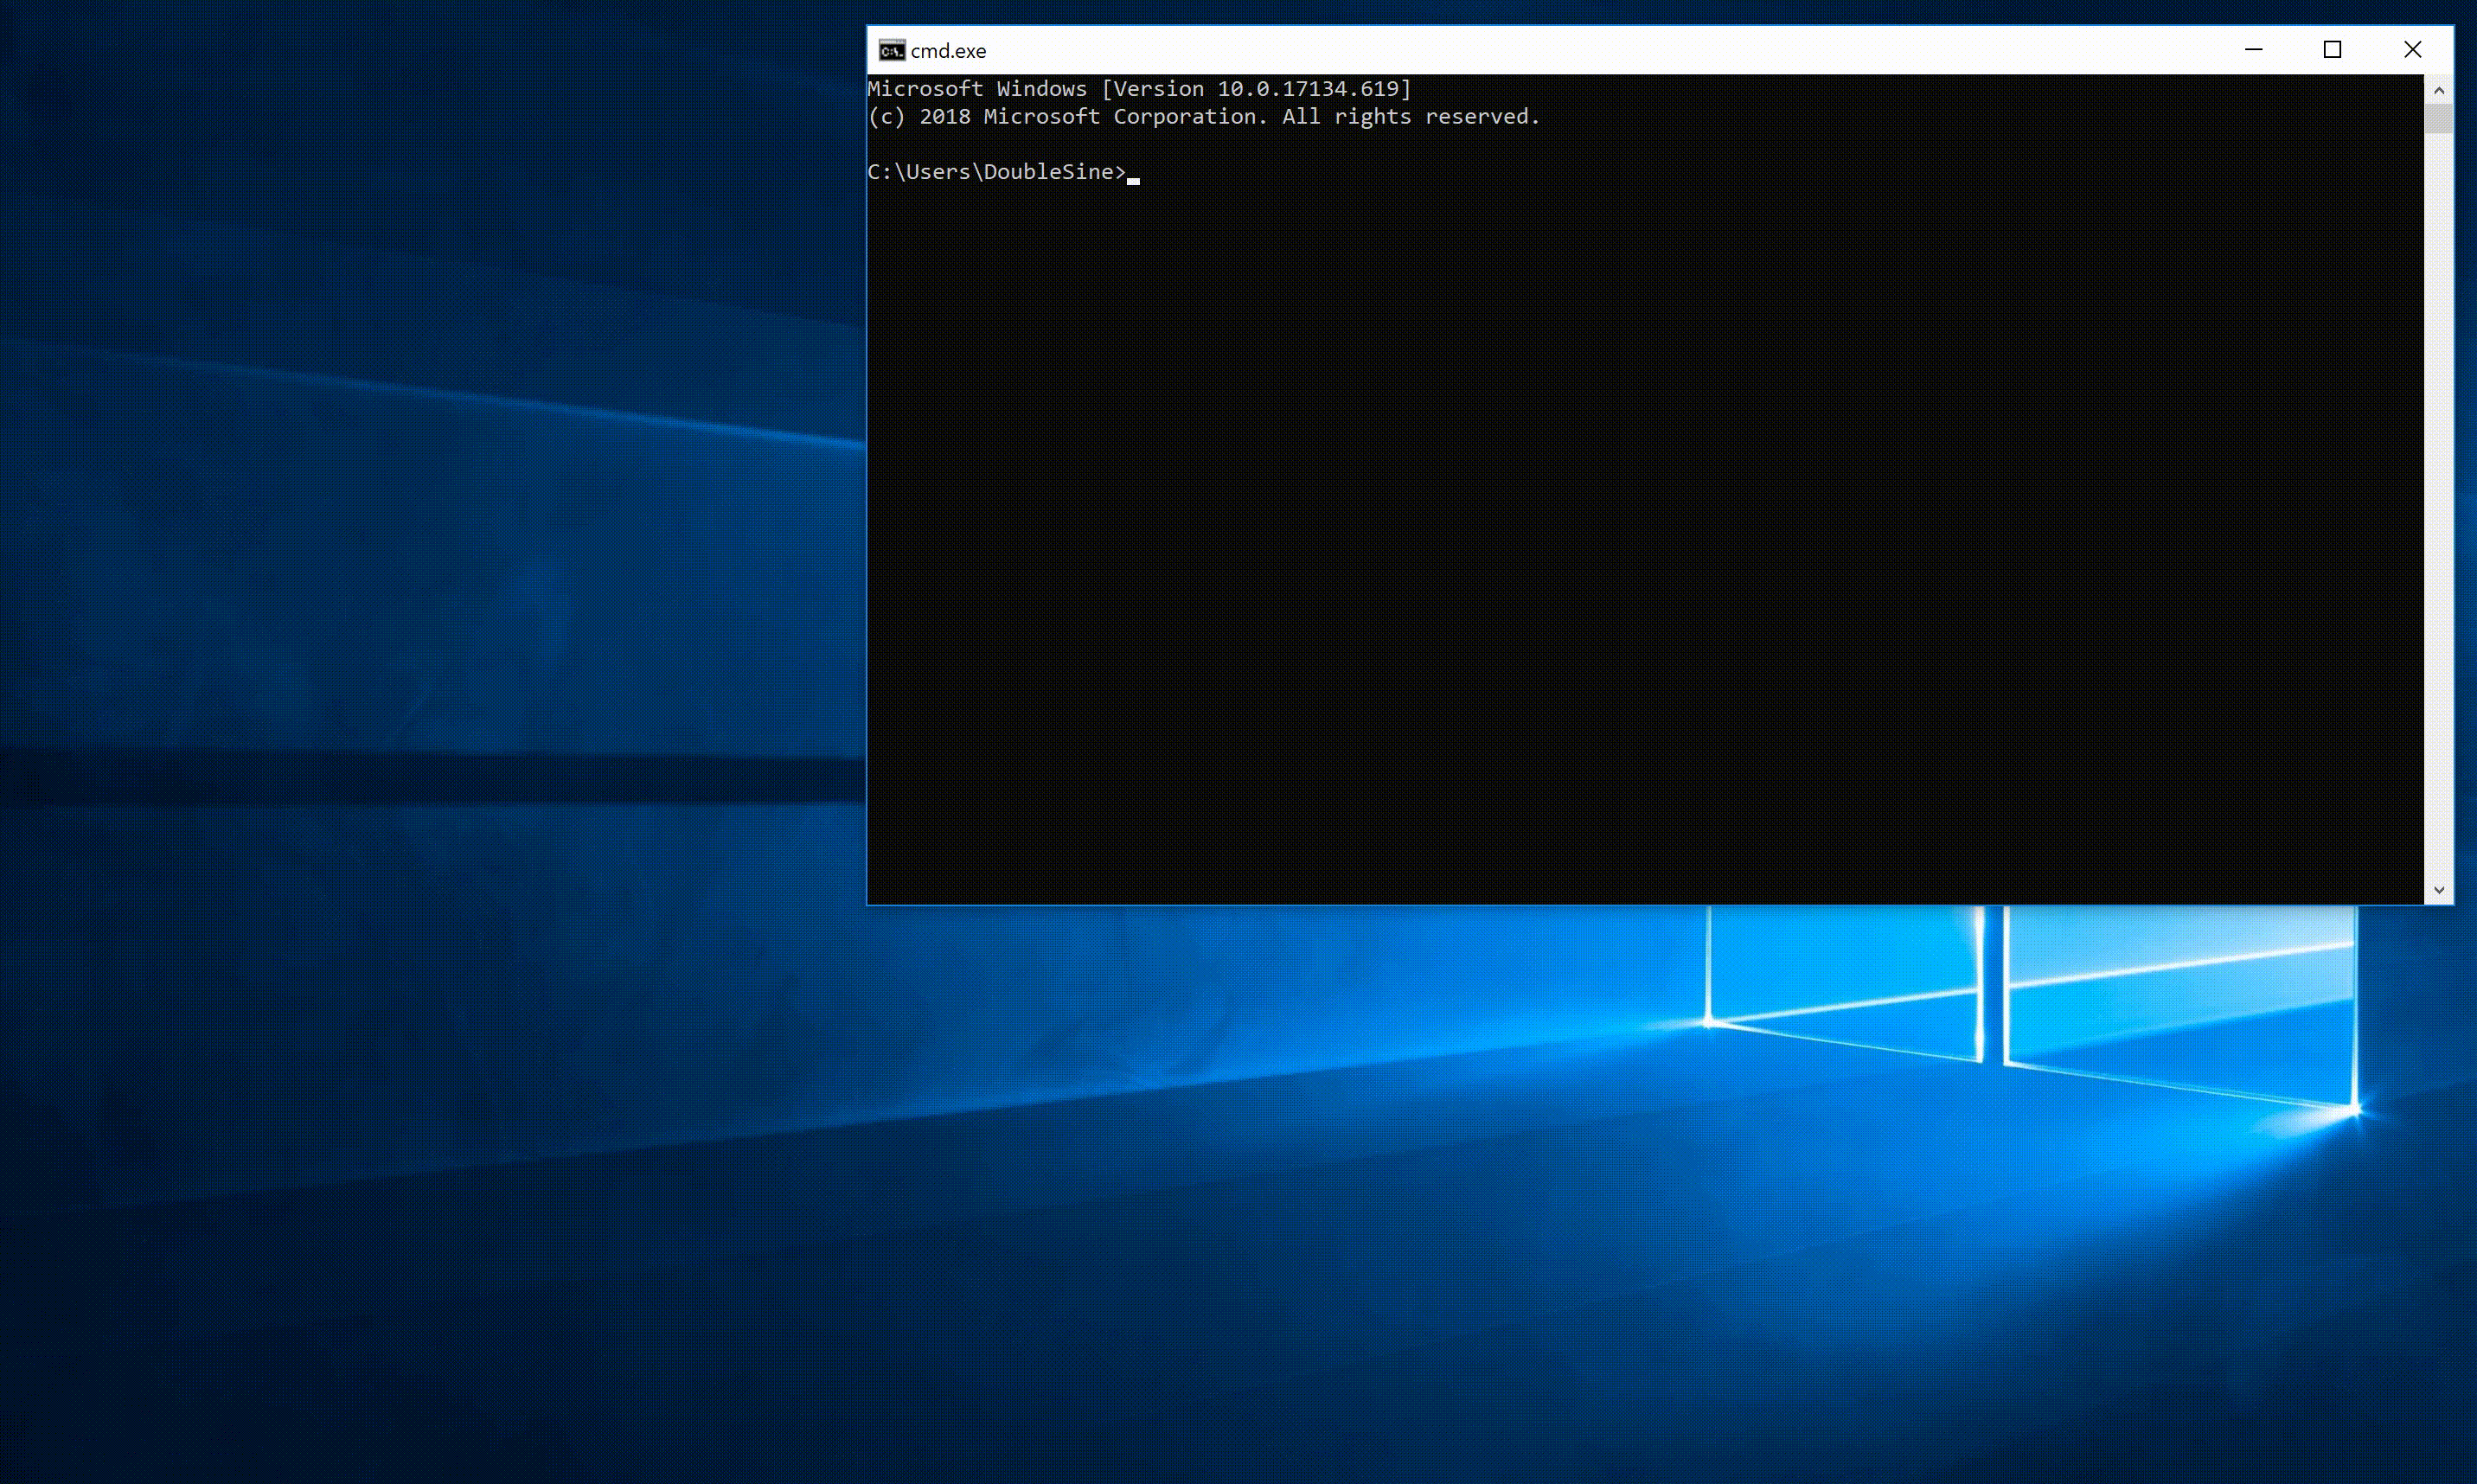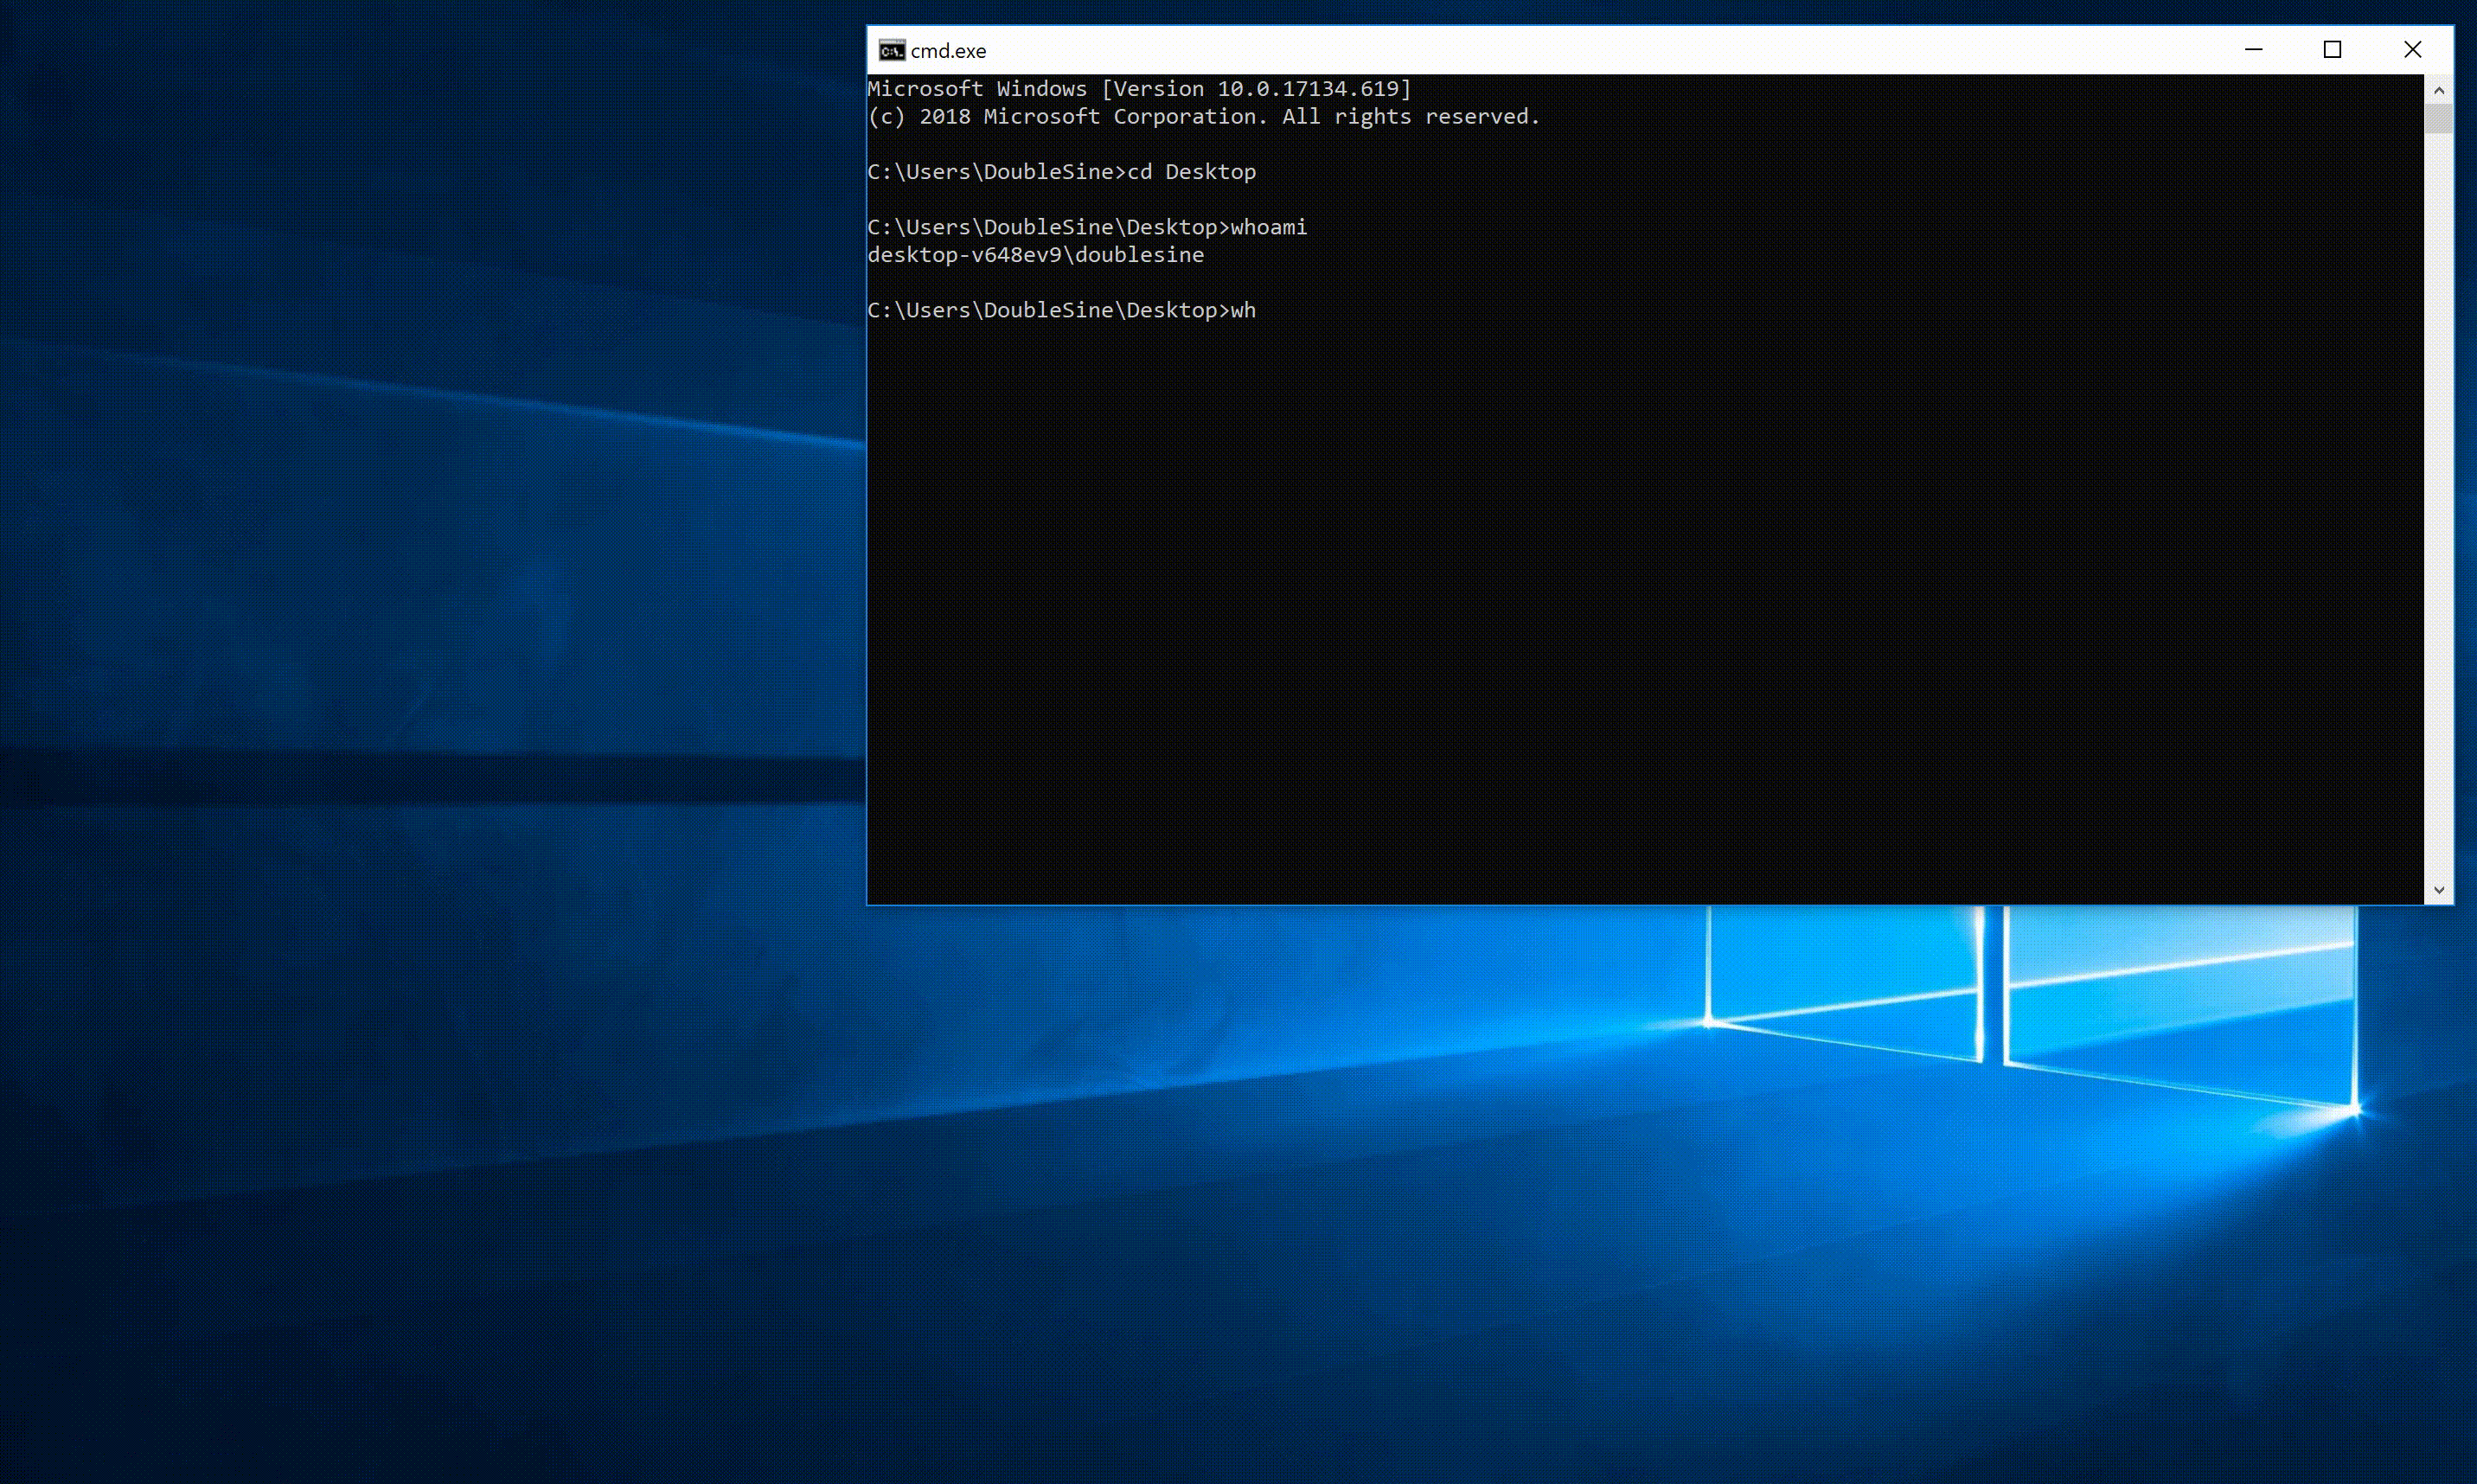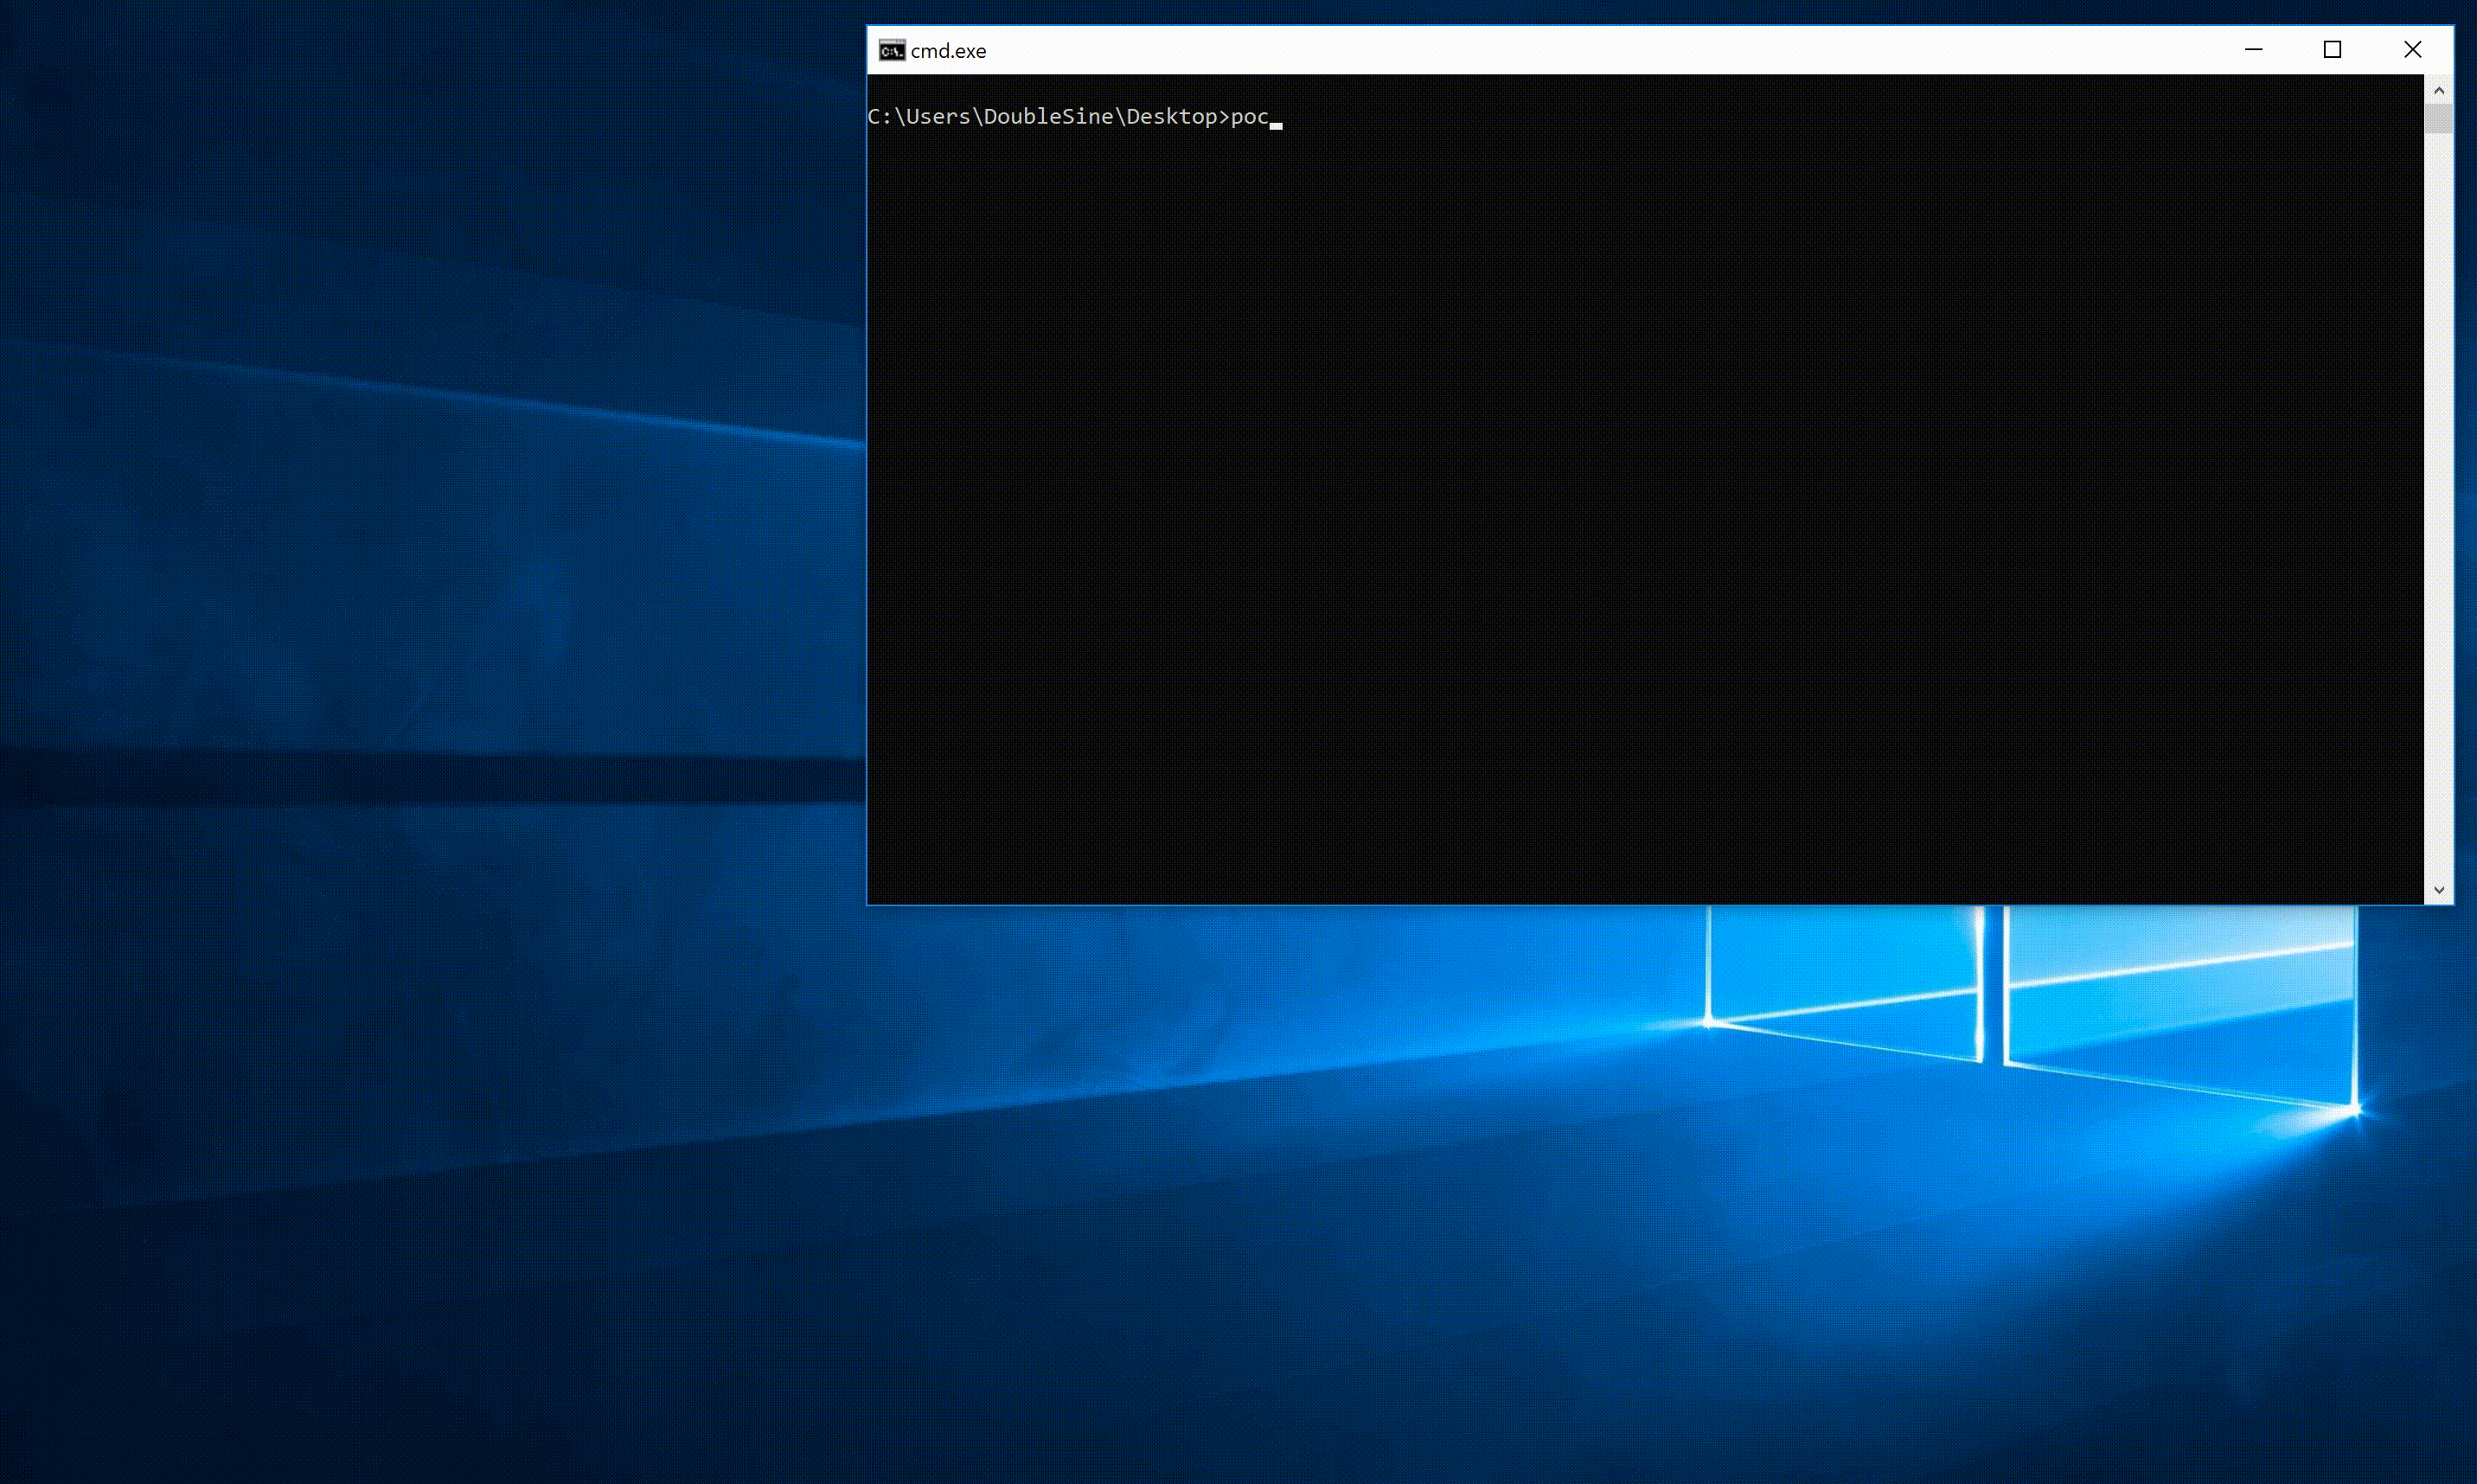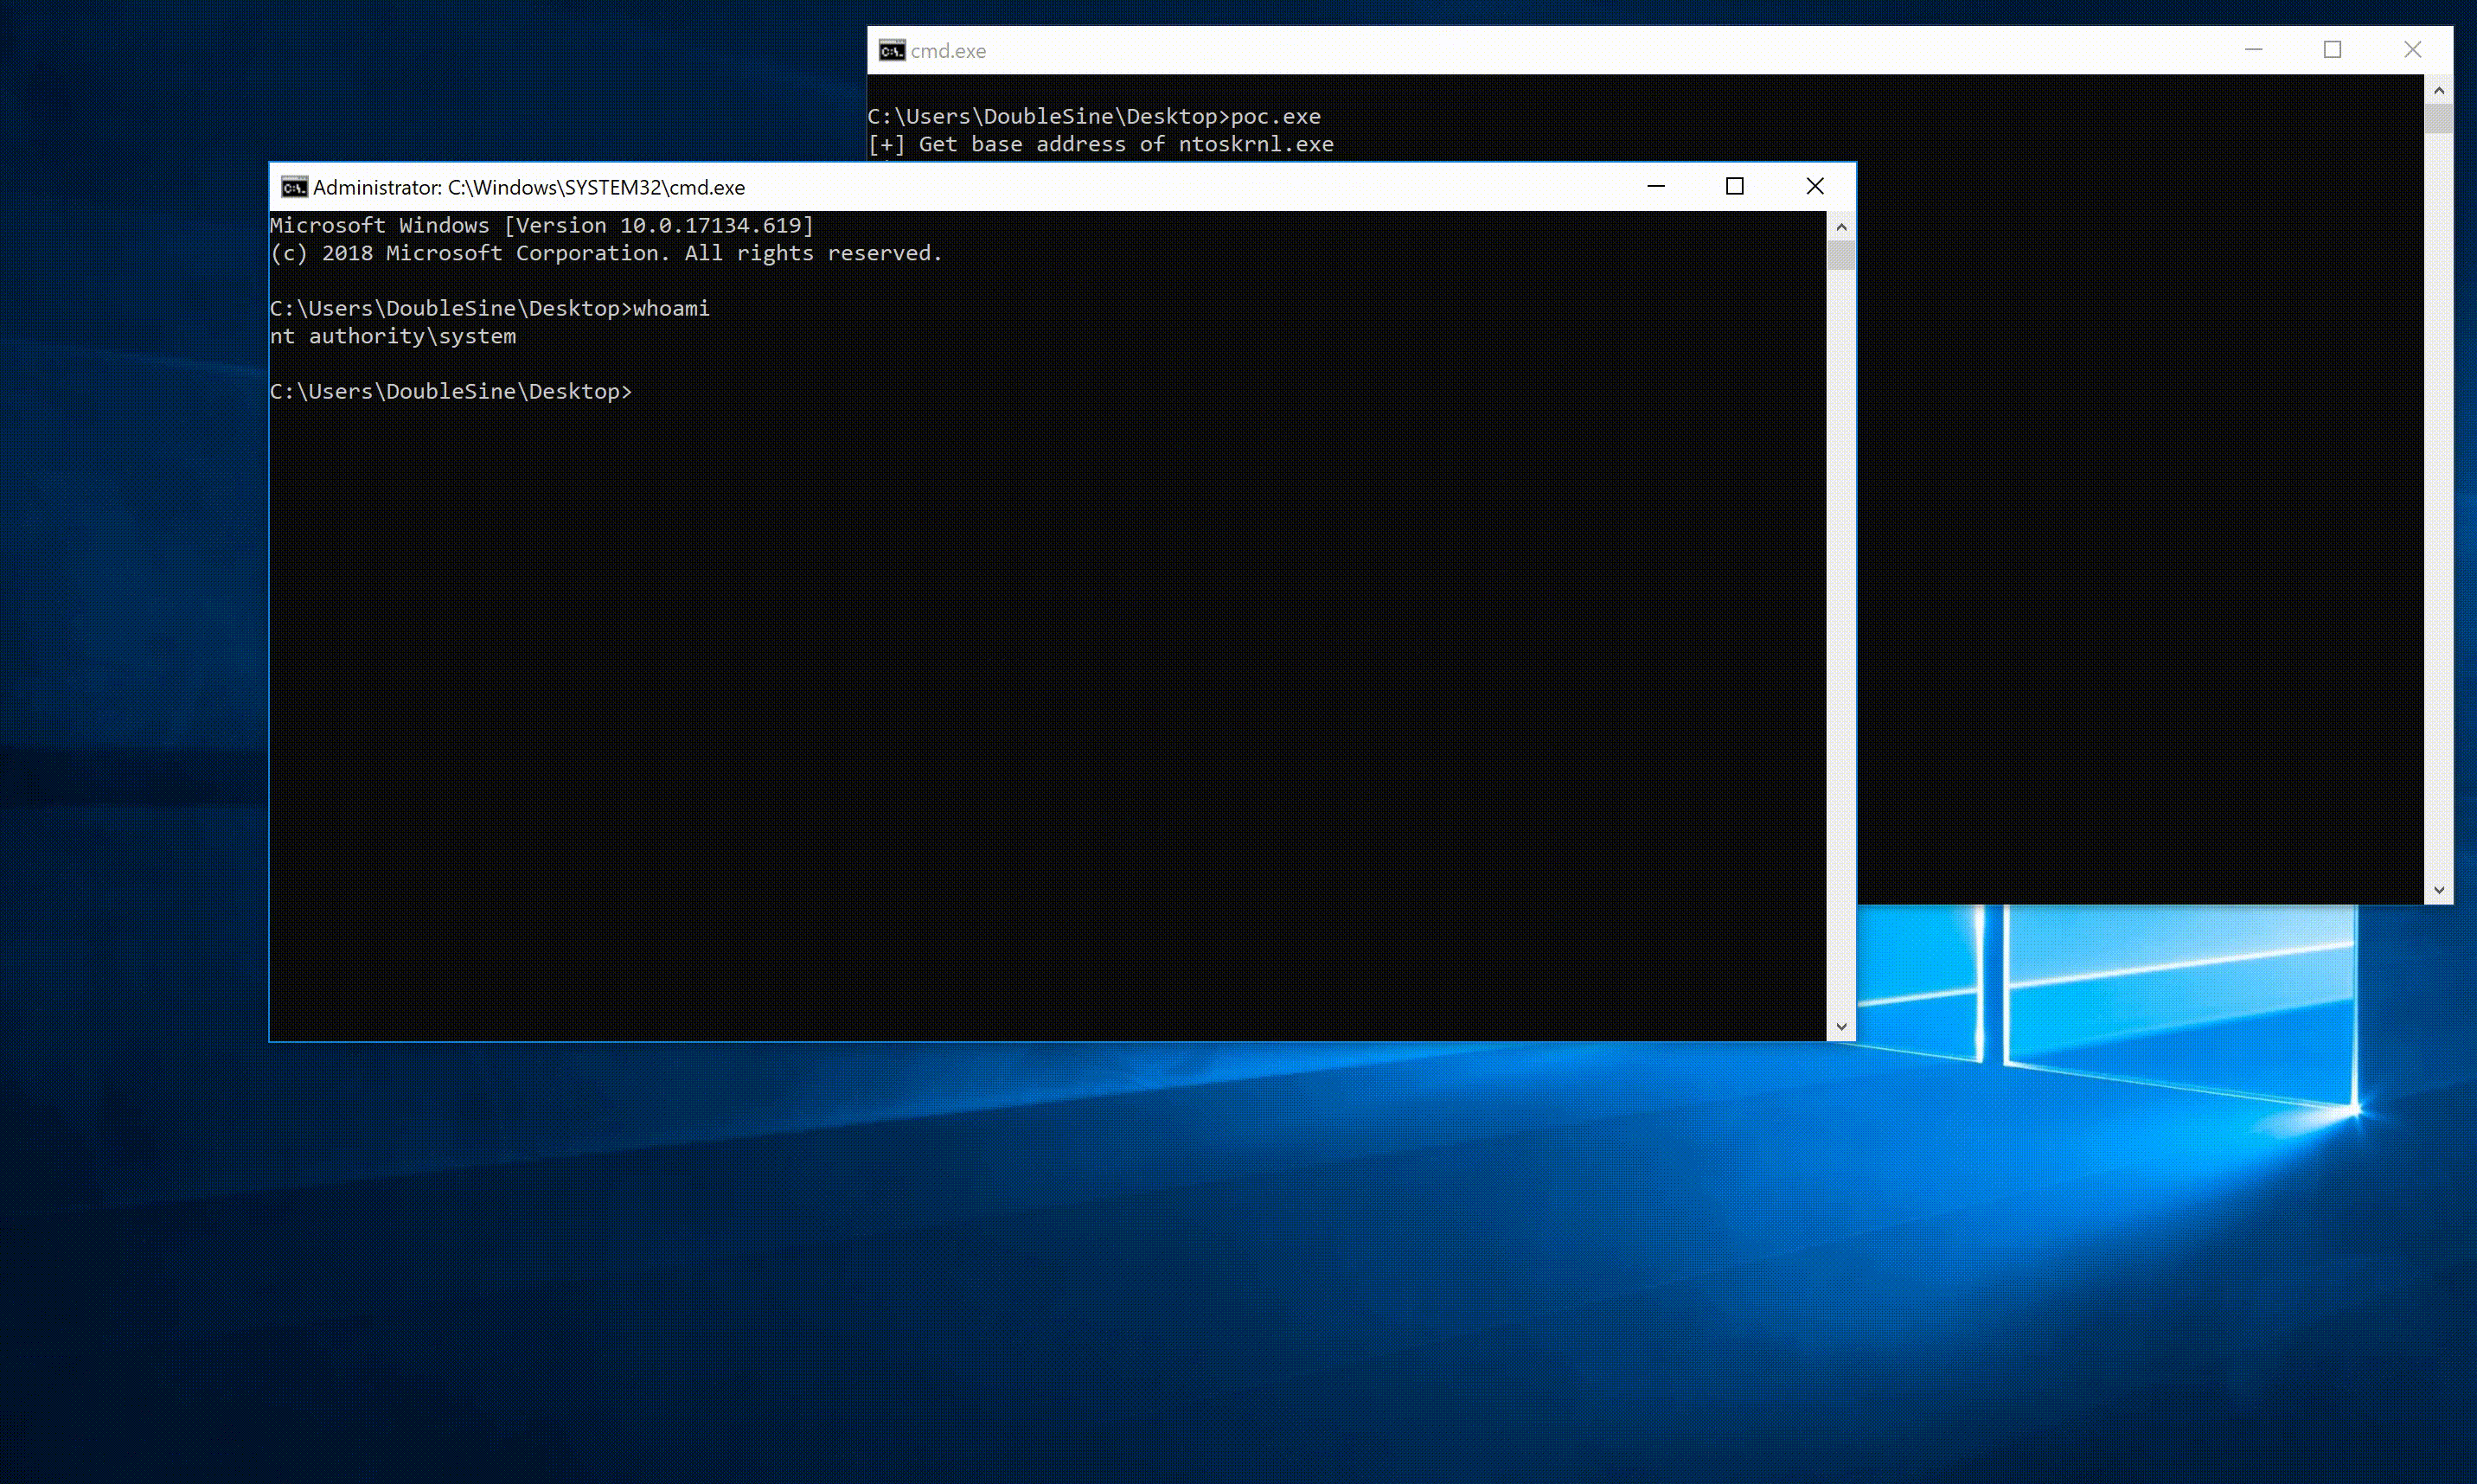 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation에서 이전됨
 sourceincite/cve-2018-8440
CVE-2018-8440 독립 실행형 익스플로잇
 frkngksl/silentnimvest
sud0Ru의 SAM/SECURITY Hives 방법(일명 SilentHarvest)을 통한 자격 증명 덤프를 위한 Nim 구현
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Session 0을 지원하는 DLL 인젝션 유틸리티
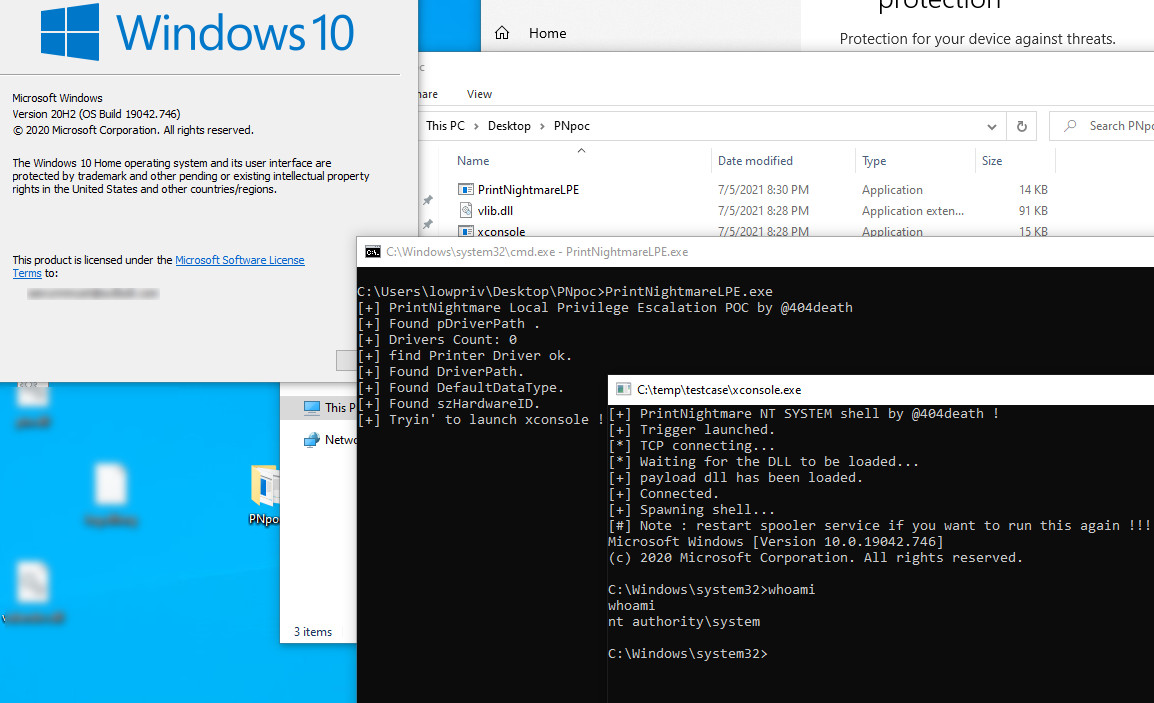 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
리눅스 커널 취약점 CVE-2022-0847 (Dirty Pipe)을 이용한 로컬 권한 상승 익스플로잇으로, 비특권 사용자가 읽기 전용 파일의 데이터를 덮어쓰고 루트 액세스 권한을 얻을 수 있습니다.
 hackerhouse-opensource/mssettingsdelegateexecute
Windows 10/11 x64에서 ms-settings DelegateExecute 레지스트리 키를 사용하여 UAC를 우회합니다.

 dzonerzy/poc-cve-2021-4034
pwnkit으로 불리는 CVE-2021-4034용 PoC
 kpwn/vpwn
xnu 로컬 권한 상승 via cve-2015-1140 IOHIDSecurePromptClient injectStringGated 힙 오버플로 | poc||gtfo








