
 #1


 h4x0r-dz/leaked-credentials
유출된 자격 증명을 찾는 방법!
 s1ckb0y1337/cobalt-strike-cheatsheet
Cobalt Strike 기능에 관한 몇 가지 노트와 예시
 bishopfox/sj
노출된 (Swagger/OpenAPI) 정의 파일에 정의된 엔드포인트를 감사하는 도구입니다.
 arno0x/dnsexfiltrator
DNS 요청 은닉 채널을 통한 데이터 유출
 cyberark/skyark
SkyArk는 Azure와 AWS에서 가장 권한이 높은 엔티티를 발견, 평가 및 보호하는 데 도움을 줍니다.
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) — 부트로더가 잠긴 Android 기기를 위한 커널 익스플로잇
 entropy1337/infernal-twin
무선 해킹 - 이것은 자동화된 무선 해킹 도구입니다.
 breenmachine/rottenpotatong
New version of RottenPotato as a C++ DLL and standalone C++ binary - no need for meterpreter or other tools.
 spinkham/skipfish
lcamtuf가 Google을 위해 만든 웹 애플리케이션 보안 스캐너 - 비공식 미러
 ghostpack/sharpdpapi
SharpDPAPI는 일부 Mimikatz DPAPI 기능의 C# 포트입니다.
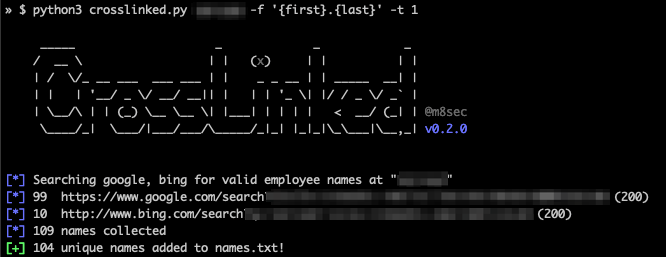 m8sec/crosslinked
LinkedIn 열거 도구 - 검색 엔진 스크래핑을 통해 조직에서 유효한 직원 이름을 추출합니다.
 krisnova/boopkit
TCP를 통한 Linux eBPF 백도어. 이전 권한 액세스를 통해 역방향 셸 생성, RCE 실행. Less Honkin, More Tonkin.
 fkasler/cuddlephish
침투 테스터를 위한 무기화된 Browser-in-the-Middle (BitM)
 lachlan2k/react2shell-cve-2025-55182-original-poc
Webpack 청크 구문 분석 취약점을 통한 Next.js 애플리케이션의 원격 코드 실행을 시연하는 React2Shell(CVE-2025-55182)용 원본 개념 증명 익스플로잇입니다.
 nccgroup/pmapper
AWS에서 IAM 권한을 빠르게 평가하는 도구입니다.
 0xinfection/xsrfprobe
Prime 사이트 간 요청 위조(CSRF) 감사 및 익스플로잇 도구 키트.









