
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 requie/ai-red-teaming-guide
AI 시스템의 적대적 테스트 및 보안 평가에 관한 종합 가이드로, 조직이 공격자가 악용하기 전에 취약점을 식별할 수 있도록 지원합니다.
 bhassani/eternalbluec
C/C++로 재구성된 EternalBlue 스위트: MS17-010 익스플로잇, EternalBlue 취약점 탐지기, DoublePulsar 탐지기 및 DoublePulsar 셸코드 및 DLL 업로더 포함
 saadahla/filelesspeloader
원격 AES 암호화 PE를 메모리에 로드하고, 이를 복호화하여 실행합니다.
 archstrike/archstrike
보안 전문가와 애호가를 위한 Arch Linux 저장소입니다. Arch Way로 제작되었으며 i686, x86_64, ARMv6, ARMv7 및 ARMv8에 최적화되었습니다.
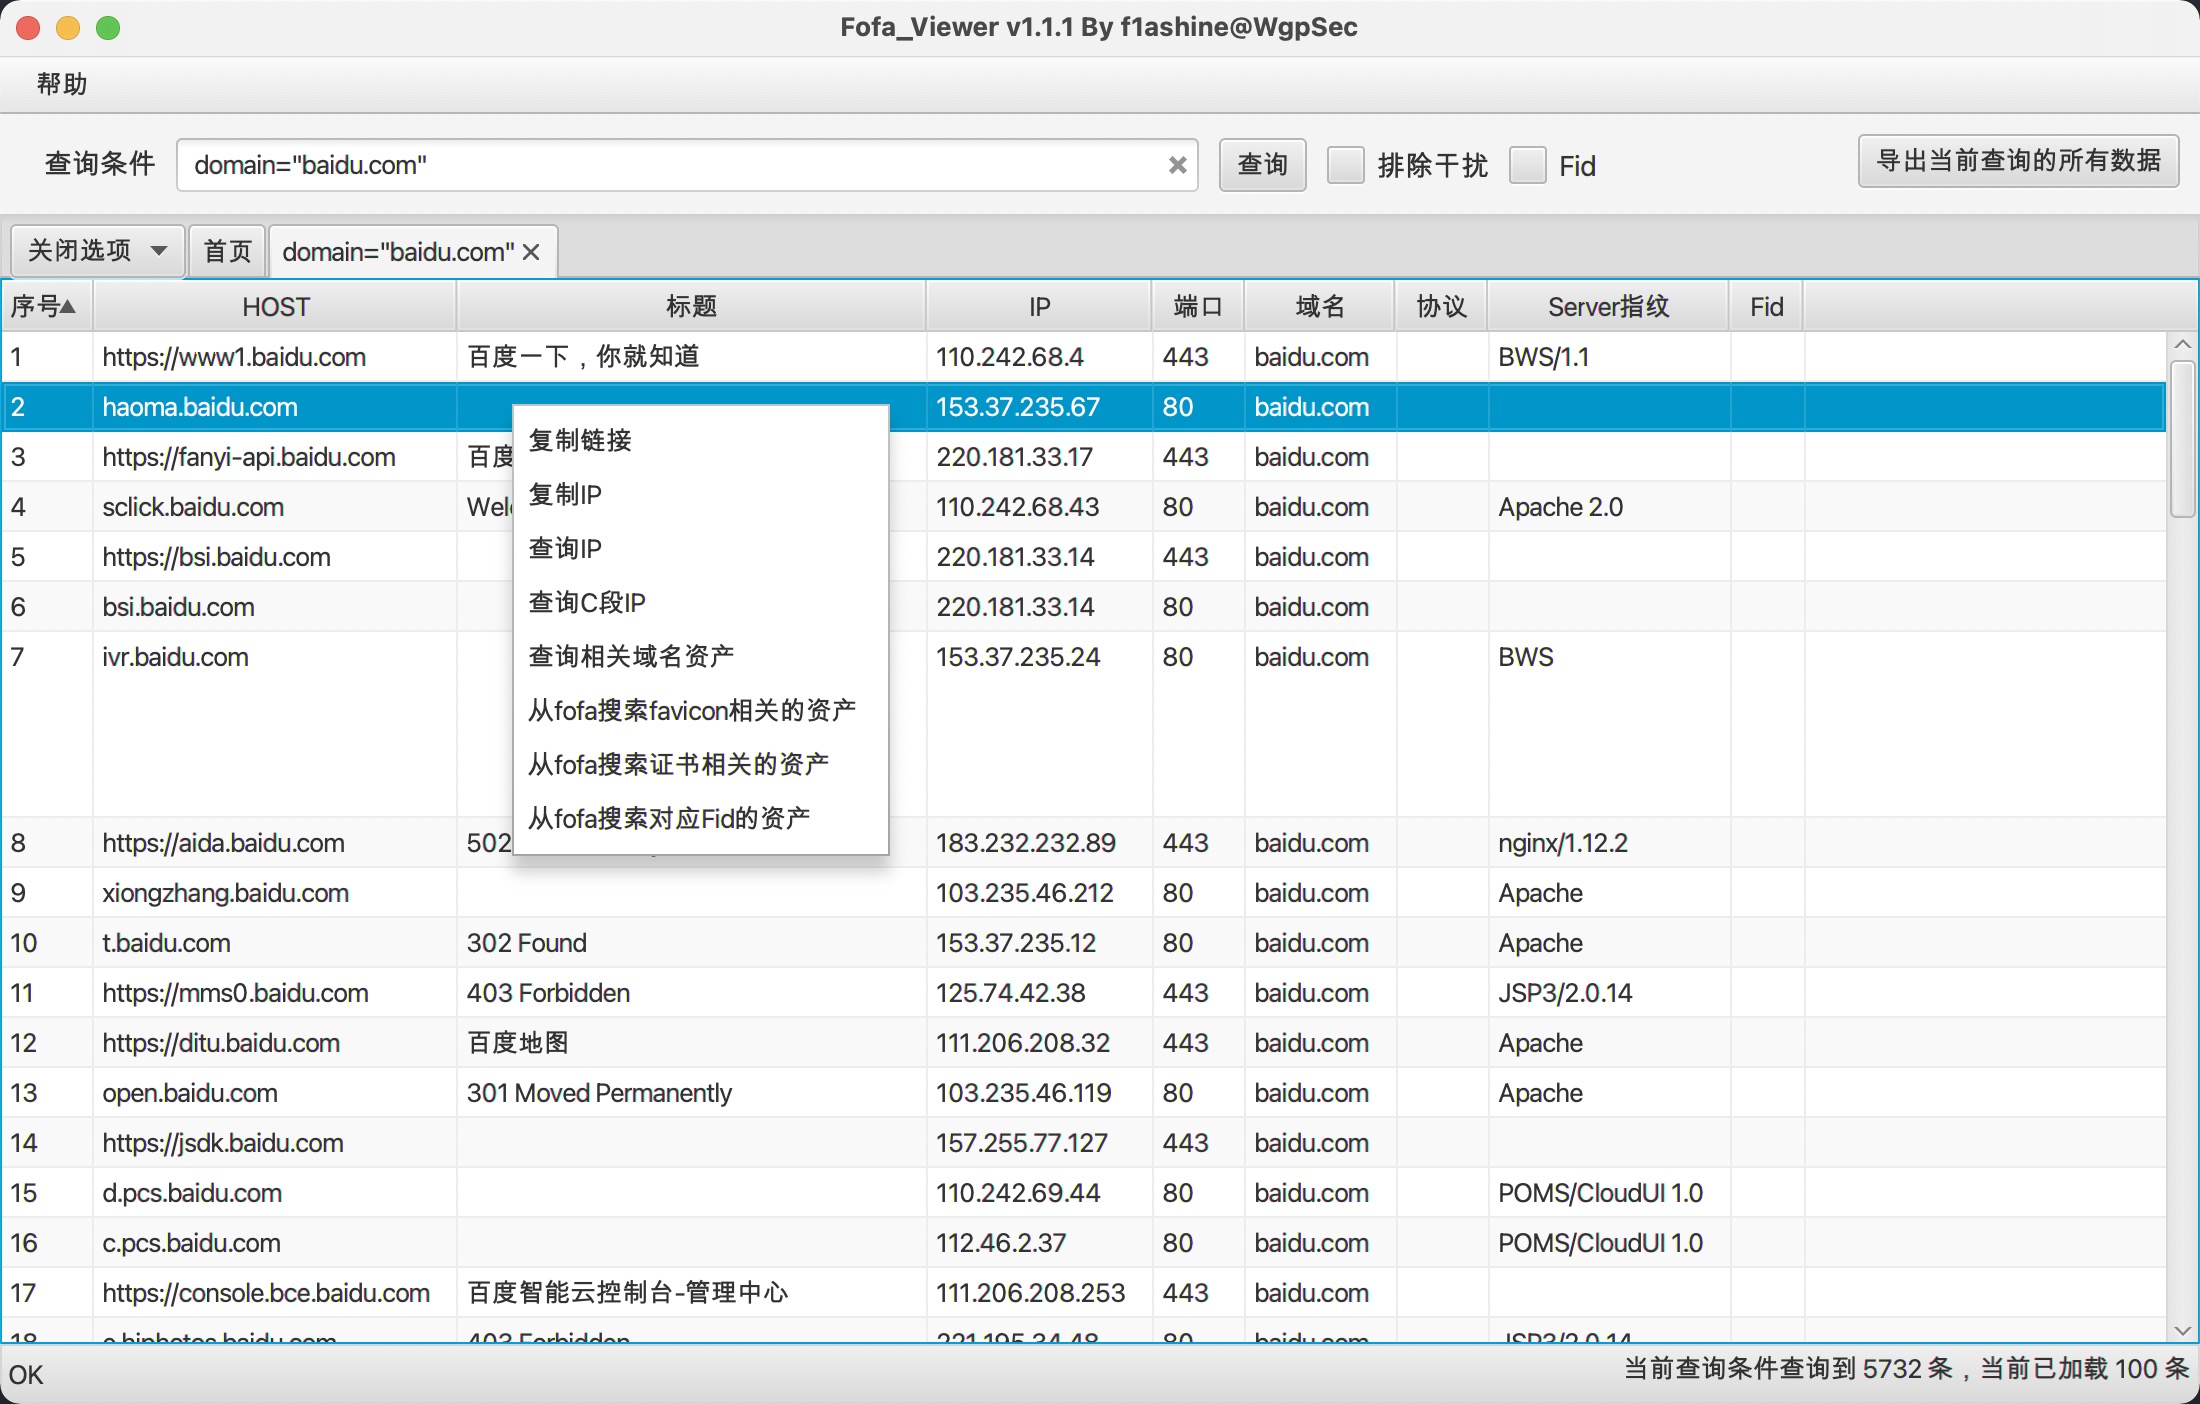 wgpsec/fofa_viewer
JavaFX로 작성된 간단한 FOFA 클라이언트입니다. WgpSec 제작, f1ashine 유지 관리.
 ajinabraham/cmsscan
CMS 스캐너: Wordpress, Drupal, Joomla, vBulletin 웹사이트에서 보안 문제를 스캔합니다.
 projectdiscovery/urlfinder
능동 스캔 없이 효율적이고 포괄적인 웹 자산 탐지를 위해 최적화된, URL을 수동적으로 수집하는 고속 도구입니다.
 xsscx/fuzz
상품 주입 시그니처, 악성 입력, XSS, HTTP 헤더 주입, XXE, RCE, Javascript, XSLT
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 k8gege/ladongo
Ladon for Kali 전 플랫폼 오픈소스 내부 네트워크 침투 스캐너, Windows/Linux/Mac/라우터 내부 네트워크 침투, 이를 사용하면 C 대역, B 대역, A 대역의 활성 호스트를 한 번에 쉽게 대량 탐지할 수 있으며, 고위험 취약점 탐지…
 sensepost/det
(확장 가능한) 데이터 유출 도구 키트 (DET)

 evilsocket/legba
가장 빠르고 가장 포괄적인 멀티프로토콜 자격 증명 무차별 대입기 / 비밀번호 스프레이어 및 열거자. 🥷
 p3nt4/powershdll
rundll32로 PowerShell 실행. 소프트웨어 제한 우회.
 viralmaniar/bigbountyrecon
BigBountyRecon 도구는 다양한 Google dorks와 오픈 소스 도구를 사용하여 58가지 기술을 활용해 대상 조직의 초기 정찰 과정을 가속화합니다.
 almondoffsec/passthecert
Schannel을 통해 인증서로 LDAP/S 서버에 인증하는 개념 증명(PoC) 도구
 t3l3machus/powershell-obfuscation-bible
PowerShell 스크립트를 수동으로 난독화하여 AV 탐지를 우회하기 위한 기법, 예제 및 약간의 이론을 모아 놓은 컬렉션으로, 교육 목적으로 작성되었습니다. 이 저장소의 내용은 온라인 자료 읽기와 실험실 및 침투 테스트에서의 시행착오 시도를 포함한 개인 연구의…
 rosesecurity/anti-virus-evading-payloads
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!








