
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 fankh/vulnerability-poc
CVE 개념 증명 실습, 익스플로잇 스크립트, 그리고 고위험 CVE에 대한 탐지/예방 규칙(Nginx, Apache, Snort, YARA)을 제공합니다. 승인된 보안 테스트 및 연구 목적으로만 사용하세요.
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 hacktricks-wiki/hacktricks-cloud
Community-driven knowledge base for pentesting cloud environments and CI/CD pipelines: attack techniques, enumeration, privilege escalation, and…
 reconmap/reconmap
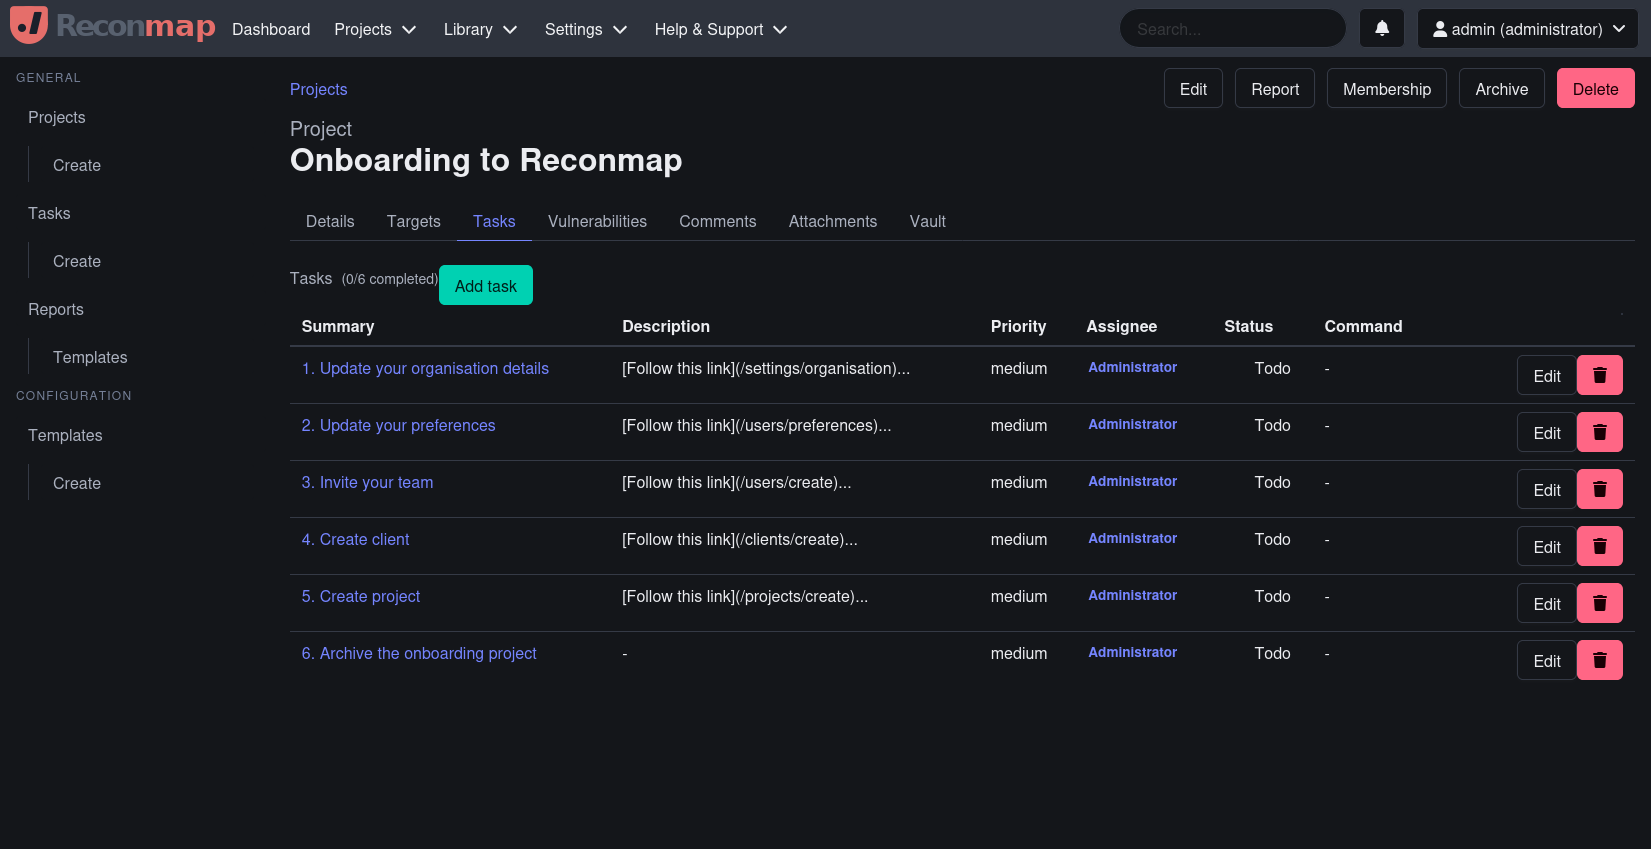
Reconmap은 침투 테스트 팀과 MSSP를 위한 협업 우선 보안 운영 플랫폼으로, 정찰부터 실행 및 보고에 이르기까지 엔드 투 엔드 업무 관리를 가능하게 합니다. 내장된 명령 자동화, 출력 파싱, AI 지원 요약 기능을 통해 더 빠르고 체계적이며 고품질의 보안…
 g0h4n/rusthound-ce
Rust로 작성된 BloodHound Community Edition용 Active Directory 데이터 수집기. 🦀
 lakr233/vphone-cli
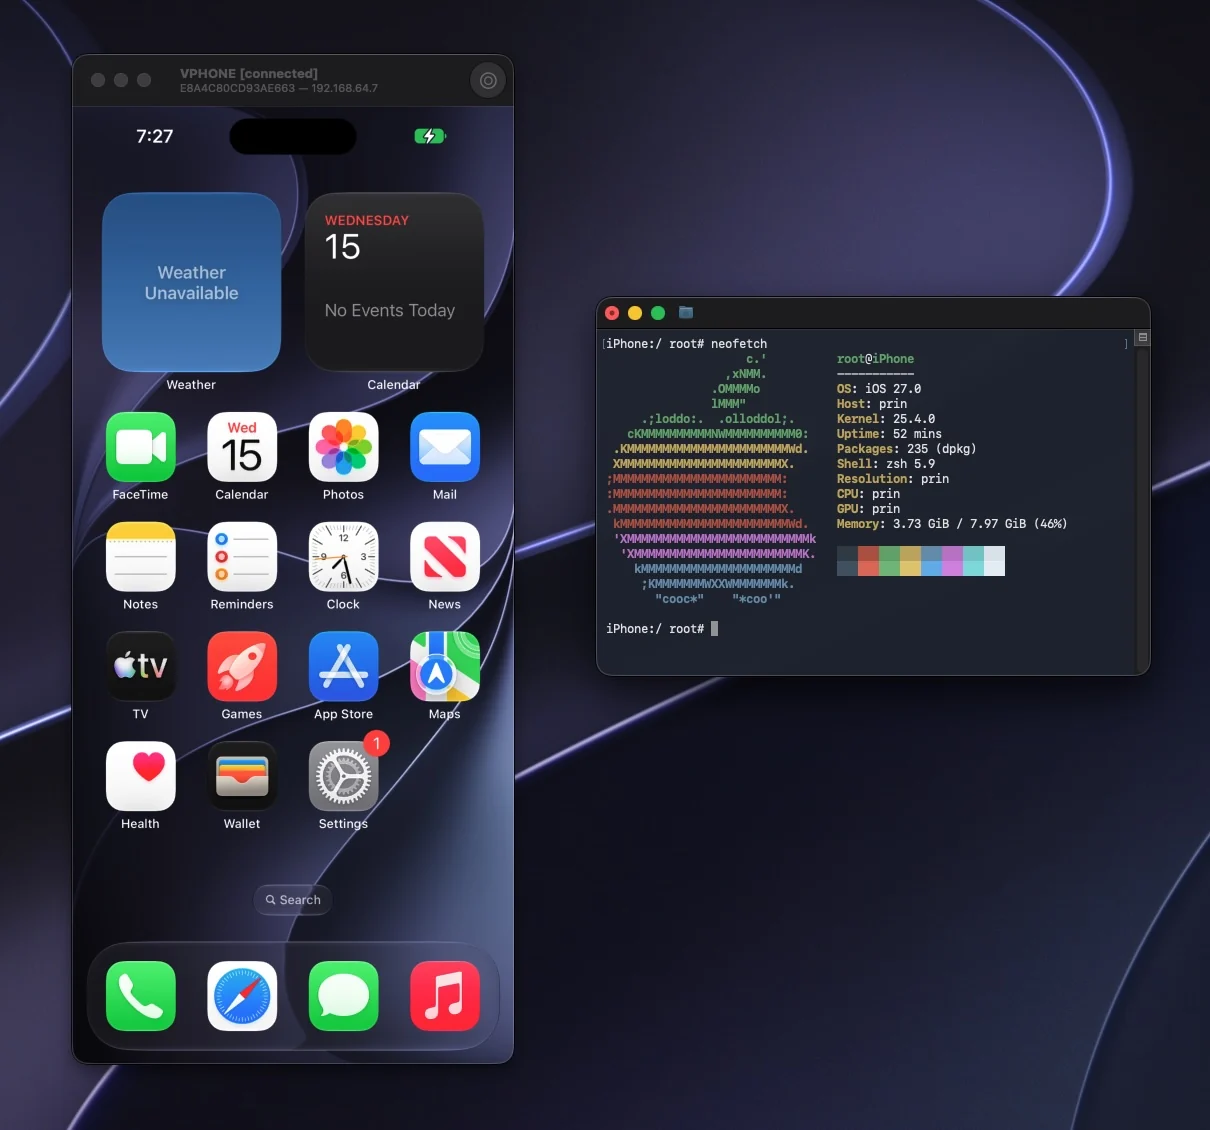
부트 및 관리를 통해 Apple Silicon에서 가상 iPhone을 실행하고, 펌웨어 패치, 탈옥 변형, iOS 테스트 및 분석을 위한 보안 연구 기능을 제공합니다.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 owasp/wstg
웹 보안 테스트 가이드는 웹 애플리케이션 및 웹 서비스의 보안을 테스트하기 위한 포괄적인 오픈 소스 가이드입니다.
 pentoo/pentoo-overlay
보안 도구를 위한 Gentoo 오버레이이자 Pentoo Livecd의 핵심
 commixproject/commix
자동화된 올인원 OS 명령어 인젝션 익스플로잇 도구.
 sqlmapproject/sqlmap
자동 SQL 인젝션 및 데이터베이스 탈취 도구
 ghostesp-revival/ghostesp
ESP32를 위한 오픈소스 무선 연구 플랫폼입니다.
 blackarch/blackarch
ArchLinux 기반의 침투 테스터와 보안 연구원을 위한 배포판입니다.
 danielmiessler/seclists
보안 평가를 위한 워드리스트 엄선 컬렉션으로, 침투 테스트 및 정찰을 위한 사용자 이름, 비밀번호, URL, 퍼징 페이로드, 민감 데이터 패턴을 포함합니다.
 elementalsouls/claude-bughunter
버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
 owasp/securityshepherd
Web and mobile application security training platform
 renniepak/cspbypass
CSPBypass.com는 엄격한 콘텐츠 보안 정책(CSP)을 우회하고, 특정 화이트리스트 도메인만 허용하는 CSP에 의해 주입이 차단된 사이트에서 XSS(교차 사이트 스크립팅) 취약점을 악용하도록 설계된 윤리적 해커용 도구입니다.
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA







